SUSE Linux Enterprise Server で SAP HANA のメモリ制限を設定する方法

SUSE Linux Enterprise Server 上で SAP HANA のグローバルおよびステートメントメモリ制限を設定する方法、HANA の制限を SUSE MemoryLow と比較する方法、そして各変更を安全に検証する方法を学びましょう。
Gooroom OS のブラウザ分離は、履歴の消去やプライベートウィンドウの起動といった単純なプライバシーオプションとは異なる設定方法を採用しています。Gooroom の製品資料には、Chromium ベースの Gooroom ブラウザが、アクセス先のサイトに応じて異なるユーザー権限を適用し、指定された URL や有害なサイトをブロックし、ブラウザを閉じるときにユーザーデータを削除できると記載されています。また、Gooroom プラットフォーム管理システム (GPMS) による集中型ポリシー管理についても説明されています。具体的なメニューやポリシーフィールドはビルドや展開によって異なり、このガイドのために確認した公開ドキュメントには、最新の普遍的なクリック操作による設定手順は記載されていません。
そのため、安全な設定手順として、以下の手順を必ず実行してください。インストールされているブラウザとその管理者を特定し、サイトルールを定義し、承認された管理者がサポートされている管理ルートを通じてルールを適用し、ユーザーがアクセスできる内容を確認します。Chromeの設定や、別のGooroomリリースで見つかったメニューが、お使いの環境にも適用されるとは限りません。
ブラウザ分離とは、ウェブアクティビティやアクセス権限を分離することで、あるブラウジングコンテキストのコンテンツが別のコンテキストやデバイスに与える影響を軽減する仕組みです。Gooroomの公開資料では、このモデルはGooroomブラウザのセキュリティと、信頼できるブラウジングサイトと信頼できないブラウジングサイトに対する異なるポリシーに関連付けられています。信頼できるサイトとは、組織が特定の業務目的のために明示的に承認したサイトであり、信頼できないサイトはより制限的なポリシーに基づいて処理されます。これらのラベルとそれに伴うアクセス権限は、ウェブサイトが見慣れたサイトかどうかから推測するのではなく、組織が独自に定義する必要があります。
これは、サイトコンテンツを別々のプロセスに配置するChromiumのセキュリティアーキテクチャであるサイト分離とは異なります。Googleは、管理対象のChromeにおけるブラウザレベルの機能としてこのことを文書化していますが、すべてのGooroomビルドで同じスイッチが公開されていること、またはChromeポリシーを変更することでGooroomの信頼ベースのブラウザ制御が構成されることを証明するものではありません。Gooroomchrome://flagsの文書化された管理方法の代わりに、一般的なChromeエンタープライズ設定を使用しないでください。
Hancom Gooroomの公式製品パンフレットは2022年8月19日付けです。このパンフレットには、当時のブラウザとGPMSの機能が記載されていますが、現在のすべてのイメージでメニューレイアウトが保証されているわけではありません。Gooroomの公開ブラウザソースリポジトリには、Gooroom 4.0ブランチ/タグと2026年も継続してリポジトリが稼働していることが示されていますが、ソースコードはユーザーガイドではありません。ポリシーを変更する前に、デバイスのリリース、ブラウザパッケージ、およびローカル展開について管理者に確認してください。
Gooroomイメージに付属のブラウザを開き、可能であれば「バージョン情報」からブラウザ名とバージョンをメモしてください。組織の通常のサポートツールまたはインベントリツールに表示されるOSのエディション/ビルドをキャプチャしてください。次に、ブラウザの信頼済み/信頼されていない動作が、ユーザーごと、デバイスごと、部門ごと、またはGPMSによって一元的に管理されているかどうかを確認してください。これにより、ポリシー変更をどこに反映させるべきかが判断できます。ビルドにユーザー向けの環境設定パネルが含まれている場合はそこに、そうでない場合は組織の管理コンソールに反映させる必要があります。
バージョンやポリシーの所有者が特定できない場合は、設定ファイルを編集する前に作業を中止してください。デバイス管理者に、サポートされているブラウザのビルドと承認済みのポリシーワークフローについて問い合わせてください。Gooroomの公開資料には、ソフトウェアとセキュリティポリシーの一元管理について記載されていますが、これらの制御を行うためのエンドユーザー向けの共通メニューについては記載されていません。
簡潔でレビュー済みのURL分類リストを作成します。各エントリについて、目的、責任者、信頼できるブラウジングが承認されているかどうか、および必要なアクセス制限を記録します。広範囲のワイルドカードではなく、可能な限り正確なホスト名を指定します。クラウドサービスドメイン全体などの広範囲なルールには、個人アカウント、ユーザー生成コンテンツ、または無関係なサービスが含まれる可能性があります。展開前に、セキュリティチームにリダイレクト、サブドメイン、および外部IDプロバイダーのURLを解決するよう依頼してください。
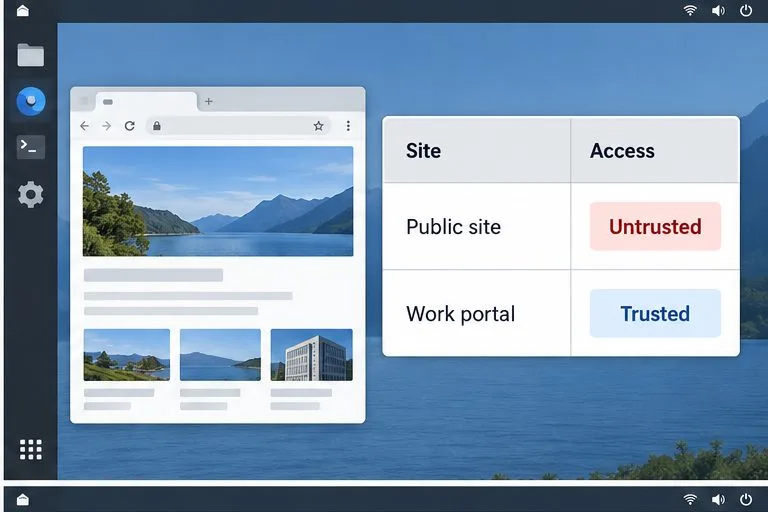
頻繁に利用されているという理由だけで、サイトを信頼できるサイトとしてマークしないでください。サイトの所有者、業務目的、認証フロー、データ処理方法について、サイト所有者に確認してください。サイトがテキストのダウンロードやコピーなどの権限を必要とする場合は、管理者が必要最小限のアクセス権限を適用できるよう、業務上の理由を明確に示してください。
管理対象のインストール環境では、承認済みの URL リストと想定される動作を GPMS またはエンドポイント管理者に伝えてください。インストール済みのリリースで宛先が信頼できるブラウジングまたは信頼できないブラウジングにどのようにマッピングされるか、ブロックされた URL がどのように処理されるか、ポリシーがデバイス グループまたはユーザー グループに割り当てられているかどうかを確認するよう依頼してください。パンフレットでは、GPMS がセキュリティ ポリシーの作成とエンドポイントへの適用をサポートしていると説明されていますが、現在のフィールド名、ボタン、クリック パスは公開されていません。組織の正確な GPMS リリースに対応した手順に従ってください。

変更を広範囲に適用する前に、テストデバイス1台または限られたユーザーグループでパイロットテストを実施してください。ポリシーがデバイスに正しく適用され、管理者がロールバックできることを確認してください。承認されたURLルールと変更履歴のコピーを保管してください。デバイスが管理対象外で、これらの制御に関するドキュメント化された設定ページがない場合は、Chromiumの設定を編集して信頼済み/信頼されていない動作を追加できると想定しないでください。適切なパッケージと手順については、Gooroomの販売元または展開プロバイダーにお問い合わせください。
管理者がポリシーの適用を確認したら、準備したリストから3つの宛先をテストしてください。承認済みの作業サイトは組織に割り当てられた信頼できるコンテキストで開き、通常の公開サイトは意図した制限付きコンテキストでアクセスでき、ブロックされたURLは拒否されるか、ポリシーで指定されたとおりに処理されるはずです。表示されるプロンプトやブラウザのラベルはビルドによって異なる場合があります。色やアイコンではなく、アクセス結果を確認してください。
次に、組織にとって重要な制限事項を確認してください。サイトがローカルファイルを開くことができるか、ドキュメントをダウンロードまたはアップロードできるか、印刷できるか、クリップボード機能を使用できるか、または閉じた後もデータを保持できるかなどを確認します。2022年のパンフレットには、Gooroom Browserを閉じるとユーザーデータが削除されると明記されていますが、公開されている情報源では、どのデータカテゴリが対象となるか、またバージョンによって動作がどのように異なるかは定義されていません。機密性の低いアカウントで展開済みのビルドをテストし、コンプライアンス要件に依拠する前に、管理者に「ユーザーデータ」に何が含まれるかを確認してください。
ポリシー所有者と正確なURL、リダイレクト、サブドメインを確認してください。サイトによっては、元のリストにない別のログインドメインやコンテンツドメインにリダイレクトされる場合があります。管理者に宛先チェーンを確認してもらい、必要なエントリのみを調整してください。承認されていない限り、トップレベルドメイン全体を追加することは避けてください。
インストールされているGooroomブラウザがローカルでコントロールを公開していないか、中央ポリシーによってローカルの変更が上書きされている可能性があります。バージョンとポリシー割り当てグループを確認してください。設定ファイルを繰り返し編集したり、別のブラウザをインストールしたりしないでください。これらの操作は管理構成を迂回し、デバイスのサポートを困難にする可能性があります。
影響を受けたURL、ユーザーグループ、ブラウザのバージョン、時刻、および表示されたエラーを管理者に報告してください。認証リダイレクトと必要なサイト権限を確認するよう依頼してください。一時的な回避策として、ブラウザの保護機能を全体的に無効にしないでください。
Gooroom Browserの公開されているセキュリティモデルは、サイトベースのポリシーとブラウザデータのクリーンアップをサポートしていますが、具体的な設定インターフェースは製品のリリースと展開状況によって異なります。このガイドは、2022年8月19日付けのHancom Gooroomの公開パンフレット、2026年10月6日にレビューされたGooroomの公開ソースリポジトリ、およびChromiumの公式サイト分離ドキュメントに基づいています。特定のポリシーをアクティブとして扱う前に、インストールされているイメージの管理者またはベンダーに現在の制御内容を確認してください。
SUSE Linux Enterprise Server 上で SAP HANA のグローバルおよびステートメントメモリ制限を設定する方法、HANA の制限を SUSE MemoryLow と比較する方法、そして各変更を安全に検証する方法を学びましょう。
Gooroom OSのブラウザ分離の仕組みを学び、信頼できるURLとブロックされたURLのポリシーを準備し、GPMSの設定を調整し、構築したシステムの設定を確認します。
インストール前に、HamoniKR 8.0のシステム要件、Lite版とフルエディションの要件、および古い64ビットノートパソコンとの互換性に関する実用的チェックを確認してください。
Ubuntu GNOMEでtracker-miner-fs-3が高いCPUリソースを使用する理由、インデックス作成状況の確認方法、検索可能な場所の削減方法、およびTrackerインデックスの安全な再構築方法について学びましょう。
Ubuntu 24.04でBitLockerを有効にした状態でデュアルブートできるタイミング、リカバリキーを保護する方法、そして安全な同一ドライブまたは別ドライブへのインストールパスについて学びましょう。
Pardus Domain Joinerを使用して、Pardus LinuxをActive Directoryに参加させます。DNSと時刻を確認し、CLIをインストールし、SSSDを使用して参加し、ドメインへのログインアクセスを確認します。
Pardus Image Writerの機能、インストール方法、検証済みのカスタムISOイメージをUSBメモリに安全に展開する方法について学びましょう。ビルドとテストに関するガイダンスも含まれています。
SLES 上で systemd-modules-load.service の障害が発生した場合、問題のあるモジュールを特定し、ブート構成を修正し、必要な場合にのみ initramfs を再構築することで、障害を診断および修正します。
1つのパッケージをインストールするだけでDebianをOSTree不変にすることができない理由を学び、その後、安全にOSTreeデスクトップに移行したり、カスタムDebianイメージを計画したりしましょう。
Ubuntu 24.04 Wayland で、3本指タッチパッドジェスチャーが機能しない問題を修正するには、GNOME の設定、libinput のイベント、アップデート、および拡張機能を確認してください。