失われたパーティションとハードディスクデータを安全に復元する方法

TestDiskとPhotoRecを使って、失われたパーティションやファイルを復元する方法を学びましょう。ソースドライブを保護し、安全にスキャンを行い、復元したデータを別のディスクに保存します。
Keybase は、Keybase ファイルシステム (KBFS) を介して Linux 上のファイルを暗号化できます。Keybaseをインストールしてサインインした後、プライベート KBFS フォルダ (例: ) にファイルを配置します/keybase/private/YOUR_KEYBASE_USERNAME/。Keybase クライアントは、デバイス上のプライベート データを Keybase サーバーに保存する前に暗号化します。重要な違いが 1 つあります。 の下のファイル/keybase/publicは署名されますが、暗号化されません。
このガイドでは、Keybaseが公式に公開しているLinuxのワークフローを使用します。最新のパッケージコマンドについては、Keybaseの公式Linuxインストールページを参照してください。
Keybaseは、Ubuntu/Debian系システム、Fedora/Red Hat系システム、およびArch Linux向けの公式パッケージを公開しています。公式パッケージには、GUI、コマンドラインクライアント、およびKBFSに必要なコンポーネントもインストールされます。
curl --remote-name https://prerelease.keybase.io/keybase_amd64.deb
sudo apt install ./keybase_amd64.deb
run_keybasesudo yum install https://prerelease.keybase.io/keybase_amd64.rpm
run_keybaseyay -S keybase-bin
run_keybaseKeybaseは、公式のDEBおよびRPMパッケージにはパッケージリポジトリが追加されているため、通常のシステムアップデートで新しいKeybaseリリースを入手できると述べています。他のディストリビューションでは、コミュニティが管理するパッケージに依存している場合があります。Keybase Linuxユーザーガイドには、その他のオプションが記載されています。
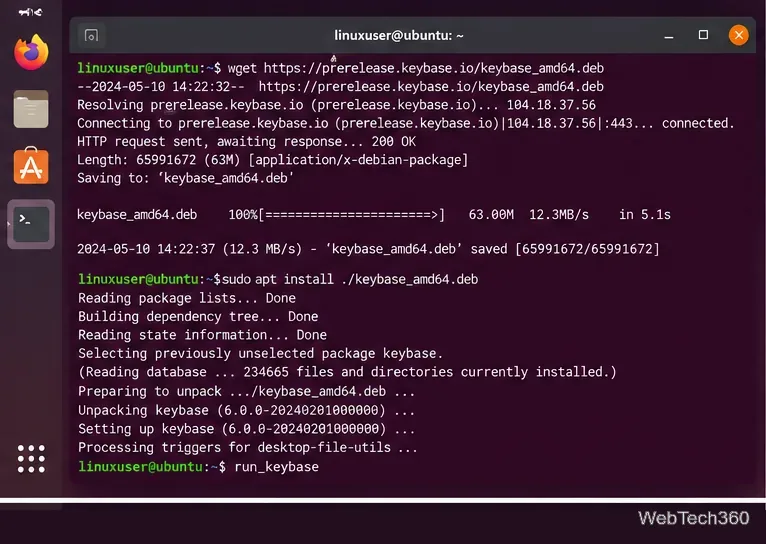
Keybase がまだ実行されていない場合は、これを実行してくださいrun_keybase。公式スクリプトは Keybase サービス、KBFS、およびデスクトップ アプリを起動します。GUI からアカウントを作成またはサインインできます。ターミナル ユーザーは、keybase signupまたはを使用することもできますkeybase login。
Keybaseのファイル領域では、ストレージがプライベート、パブリック、チームの3つの場所に分類されます。プライベートフォルダは、個人用の暗号化ファイルや、特定のKeybaseユーザーと共有する暗号化フォルダに使用してください。チームフォルダもチームメンバー向けに暗号化されています。パブリックフォルダは機密情報には使用しないでください。
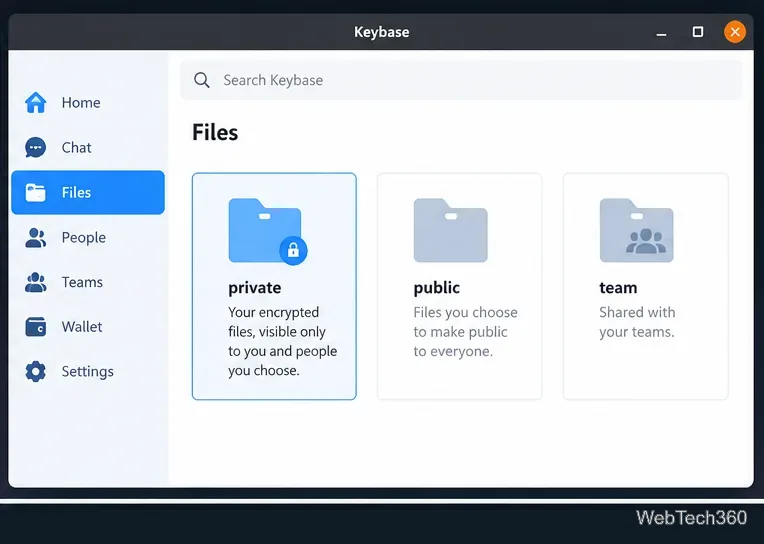
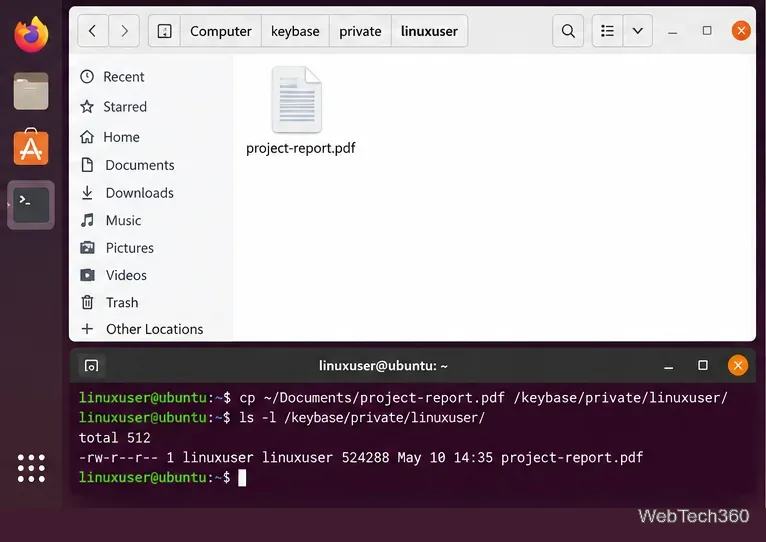
KBFSが実行されている場合、Linuxは通常Keybaseを に公開します/keybase。最も簡単な暗号化ワークフローは、ファイルをプライベートフォルダにコピーするだけです。
keybase id。cp ~/Documents/project-report.pdf /keybase/private/YOUR_KEYBASE_USERNAME/keybase fs uploadsKeybaseのKBFSドキュメントによると、プライベートフォルダは暗号化および署名されており、Keybaseサーバーはプライベートファイルの内容や名前を読み取ることはできません。
KBFSのプライベートフォルダには、複数のKeybaseユーザーを含めることができます。たとえば、2人のユーザー用に名前が付けられたプライベートフォルダは、その2人の承認済みユーザーのみが読み取り可能です。
/keybase/private/alice,bob/個人のプライベートフォルダにファイルをコピーするのと同じように、そのフォルダにファイルをコピーできます。継続的な共同作業には、Keybaseチームを使用し、ファイルを に保存してください/keybase/team/TEAM_NAME/。アクセスはチームメンバーシップと役割によって制御されます。
には注意してください/keybase/public/USERNAME/。公開されているKBFSデータは署名で認証されていますが、意図的に誰でも読み取れるようになっているため、機密文書を保存する場所としては不適切です。
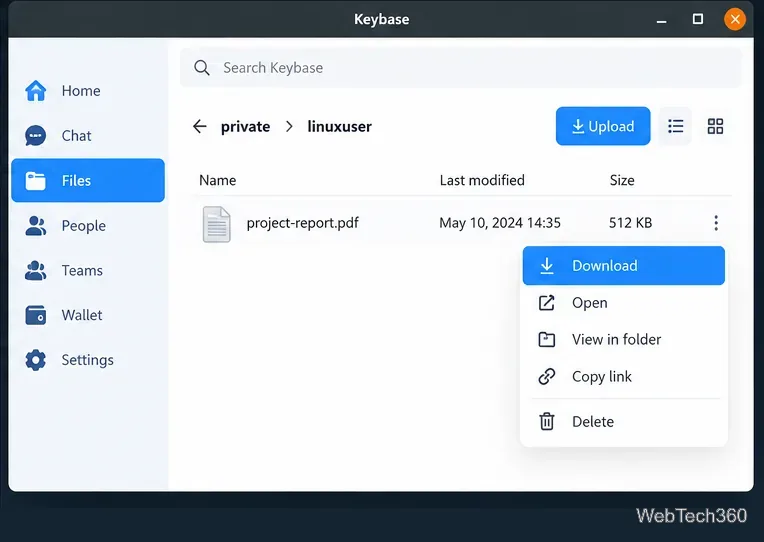
Keybase を介して認証済みのプライベート ファイルを開くと、クライアントが自動的に復号化処理を行います。デスクトップ アプリでは、「ファイル」フォルダを開き、該当するプライベート フォルダを選択してファイルを選択し、ダウンロード オプションを使用してください。KBFS がマウントされている場合は、ファイルを/keybase/private/...通常のローカル フォルダにコピーすることもできます。Keybase クライアントは、復号化されたコンテンツを透過的にアカウントに提供します。
Linuxパッケージや設定によっては、標準の/keybaseリダイレクタが提供されていない場合があります。Keybaseでは、実際のマウントディレクトリを見つけるための以下のコマンドについて説明しています。
keybase config get -b mountdirまた、Linuxスタック全体を再起動することもできますrun_keybase。クライアントが診断できない方法で失敗している場合は、Keybaseのインストールドキュメントで、を使用してログを送信することを推奨していますkeybase log send。
ほとんどのLinuxユーザーにとって、実際のワークフローは簡単です。Keybaseをインストールし、サインインし、機密ファイルをプライベートなKBFSパスに配置し、Keybaseに暗号化と復号化を自動的に処理させます。
TestDiskとPhotoRecを使って、失われたパーティションやファイルを復元する方法を学びましょう。ソースドライブを保護し、安全にスキャンを行い、復元したデータを別のディスクに保存します。
CoBangを使えば、Webカメラまたは画像ファイルでLinux上でQRコードをスキャンできます。インストールオプション、セットアップ手順、Flatpakカメラへのアクセスに関する修正方法については、こちらをご覧ください。
Cameractrlsを使用してLinux上でウェブカメラの設定を変更しましょう。露出、色、フリッカー低減などのサポートされているコントロールを調整し、互換性のあるビデオモードを確認できます。
LinuxにPhpStormをインストールするには、JetBrains Toolboxを使用するか、スタンドアロンのtar.gzアーカイブを使用するか、SnapおよびArch AURオプションを選択してください。Javaは既にバンドルされています。
Cisco Packet Tracer 9.0.1 を Ubuntu 64 ビット版にダウンロードし、APT を使用して DEB パッケージをインストールし、ターミナルでライセンスに同意してサインインすると、ラボを開始できます。
Linux上でGNOME Disksまたはddコマンドを使用してCD-ROM ISOイメージを作成します。光学ドライブを識別し、コピーを監視し、イメージを検証し、破損したディスクやオーディオディスクに別のツールが必要な場合を把握できます。
各ディスプレイごとに個別のXFCE 4パネルを作成し、2番目のパネルを右側の出力に割り当て、位置とサイズを調整し、必要なランチャーとステータス項目を追加します。
LinuxでGIMPを使って写真の背景を削除する方法:被写体をトレースし、選択した背景を削除し、透明度を保持して、再利用可能なPNG形式でエクスポートします。
FlightGearは公式サイトから無料でダウンロードできます。Windows、macOS、Linuxの各パッケージを比較し、データファイルをインストールして、最初のフライトを開始しましょう。
OKSamplerはMP3クリップをキーボードのキーにマッピングし、音声をループ再生できます。この旧型フリーウェアの機能、旧機能が失われた箇所、ダウンロード前に確認すべき点について解説します。








