UbuntuでGPGエラー「以下の署名を検証できませんでした」を修正する方法

Ubuntu APT署名エラーを安全に修正します。パッケージ検証を無効にすることなく、NO_PUBKEY、EXPKEYSIG、BADSIG、クロック、リポジトリ構成の問題を特定します。
SUSE Linux Enterprise Server 15 では、デバイス マッパー マルチパス (DM-Multipath) が、複数のパスを介して提供される SCSI および DASD ストレージの標準オプションです。これは、一致するパスを 1 つの論理ブロック デバイスに結合し、パスの状態を監視し、パス グループ間でフェイルオーバーを実行できます。ストレージ ボリュームへの接続を保護しますが、ボリュームの障害、コントローラ データ損失、またはファイルシステムの破損からは保護しません。
NVMe は異なるデフォルト設定を使用します。SLES 15 では、カーネルでネイティブ NVMe マルチパスが有効になっています。NVMe over Fabrics の場合、DM-Multipath の手順を実行する前に、サブシステムでネイティブ NVMe マルチパスが意図されたスタックであることを確認してください。SUSE はネイティブ NVMe マルチパスを推奨しており、NVMe に DM-Multipath を使用することは推奨していません。SUSEの SLES 15 SP7 マルチパス ガイドおよびNVMe over Fabrics ガイドを参照してください。
まず、HBAまたはiSCSIトランスポートがログインしていること、およびSLESが想定されるブロックデバイスを認識していることを確認してください。SCSIストレージの場合は、デバイスとその識別子を調べてください。
sudo lsblk -o NAME,TYPE,SIZE,MODEL,SERIALこのインベントリでは、想定されるLUNサイズのブロックデバイスが認識されているかどうかを確認します。この段階では、デバイス名が異なっていてもストレージボリュームが別々であるとは考えないでください。次のステップでは、それらのWWIDを確認し、一致するパスをグループ化します。
想定されるパスが存在しない場合は、ここで処理を停止し、まず検出問題を解決してください。HBAの可視性、iSCSIセッションまたはファイバーチャネルログイン、SANゾーニング、LUNマスキング、およびストレージベンダーの再スキャン手順を確認してください。マルチパスでは、トランスポート層が公開していないパスを作成することはできません。
SUSEパッケージがインストールされていない場合はインストールし、デーモンを有効にして起動時にマップが組み立てられるようにします。
sudo zypper install multipath-tools
sudo systemctl enable --now multipathd
sudo systemctl status multipathdこのmultipath-toolsパッケージには、マルチパスのコマンドラインツールとmultipathdサービスが含まれています。SUSEは、マルチパスハードウェアを搭載したシステムでは、サービスを有効にして実行しておくことを推奨します。systemdソケットのアクティベーションのみに依存すると、起動時にマップが設定されない可能性があります。デーモンがアクティブになったら、WWIDとパスIDを比較してください。
sudo multipathd show paths format "%i %d %w %s"
sudo multipath -ll
同じLUNへのパスは、同じWWIDを報告する必要があります。異なるWWIDは異なるデバイスを表すため、1つのマップに統合してはなりません。
多くのアレイでは、内蔵のハードウェアデフォルト設定で十分です。マルチパスを有効にするためだけに、大きな設定ファイルを作成する必要はありません。
/etc/multipath.conf安定したフレンドリーなエイリアスやベンダー指定の設定など、具体的な要件がある場合にのみ使用してください。マルチパスツールはWWIDでパスを識別しますが、マップエイリアスは個別の設定可能な名前です。デバイスごとのエイリアスは次のように設定できます。
multipaths {
    multipath {
        wwid 3600EXAMPLE_REPLACE_WITH_THE_REAL_WWID
        alias appdata01
    }
}サンプルWWIDを、LUNに対して報告された正確な識別子に置き換えてください。プレースホルダーをコピーしたり、ベンダー/製品独自のルールを作成したりしないでください。SUSEは構成を最小限に保つことを推奨しており、ストレージベンダーはアレイ固有のチューニング情報を提供する必要があります。組み込みのデバイスプロパティは、このdefaultsセクションの汎用値よりも優先される場合があるため、汎用のデフォルト値では特定のアレイの動作が変わらない場合があります。
完全なリファレンステンプレートが必要な場合は、SUSE がmultipath -Tジェネレーターのドキュメントを提供しています。たとえば、root シェルで `/etc/ sudo sh -c 'multipath -T > /etc/multipath.conf'resources/template
ライブマップを変更する前に、マルチパスに提案された設定で作成されるトポロジーを表示するように依頼してください。
sudo multipath -d -v2続行する前に、WWIDとパスのグループ化を確認してください。このドライランでは提案されたマップが表示されますが、削除またはフラッシュされる可能性のあるすべてのマップが表示されるわけではありません。デーモンが既に実行されている場合は、スタンドアロンのマルチパスコマンドを使用して新しい設定を適用するのではなく、デーモンを介して設定を適用してください。
sudo multipathd reconfiguresudo multipath -ll次に、またはを使用してライブ結果を確認しますsudo multipathd show topology。SUSE ガイドでは、これらのビューは通常同じトポロジーを表示すると述べられています。一方はカーネルの状態を読み取り、もう一方はデーモンの状態を読み取ります。
/etc/multipath.confデバイス識別に影響を与えるWWIDやバインディングファイル、関連する設定、またはudevルールを変更した後、initramfsを再構築します。
sudo dracut -fSUSEでは、起動したシステムとinitramfsがマルチパスに関して一貫した動作をすることを要求しています。これは、ルートファイルシステムがSANマルチパスデバイス上にある場合に特に重要です。SANブートしたホストを再起動する前に、目的のマップが認識されていること、および構成に必要なストレージサポートが含まれていることを確認してください。レスキュー環境から、またはマルチパスを無効にして起動した後にinitramfsを再構築する場合は、自動検出が通常の起動と一致すると想定するのではなく、SUSEの明示的な手順dracut --add multipathに従ってください。--omit multipath
正常なマップには、期待される WWID、ベンダー/製品 ID、パス グループ、および個々のパスが表示されます。パス ステータス列では、activeはカーネル パスの状態、readyは正常なマルチパス パス、runningは SCSI デバイスの状態を示します。アクティブ/パッシブ コントローラを備えたアレイでは、パッシブ パスを として表示することもできますghost。この場合、自動的に障害として扱うのではなく、アレイのパス ポリシーを使用してその状態を解釈します。
後続のストレージ構成では、マルチパス マップまたは永続的な ID 参照を使用してください。ファイルシステム、LVM、またはアプリケーション データを個別のパスに配置しないでください。安定した参照は、マップの WWIDまたは対応するリンク/dev/sdXに基づいて作成できます。意図的に構成しない限り、などのエイリアスが割り当てられたままになると考えないでください。/dev/mapper/dev/disk/by-id/dm-uuid-mpath-WWIDmpatha
| ゴール | コマンドまたはファイル | 確認すべき事項 |
|---|---|---|
| マルチパスマップとパスの一覧を表示 | sudo multipath -ll | 予想されるWWIDとすべての意図された経路 |
| パス識別子を検査する | sudo multipathd show paths format "%i %d %w %s" | 1つのLUNへのパスは1つのWWIDを共有する |
| デーモンの状態を確認する | sudo systemctl status multipathd | サービスはアクティブで有効になっています |
| 提案された地図をプレビューする | sudo multipath -d -v2 | 変更を適用する前に、正しいデバイスがグループ化されます。 |
| デーモン設定を再読み込みする | sudo multipathd reconfigure | ライブトポロジーは意図された構成を反映しています |
| ブート構成を同期する | sudo dracut -f | 関連するマルチパスまたはデバイス識別の変更後に実行 |
保守計画およびベンダー承認済みの手順なしに、本番環境のパスを切断してフェイルオーバーをテストしないでください。サポートされている監視機能と管理されたテスト期間を使用して、復旧を確認してください。アレイ固有のデフォルト設定と復旧手順については、ハードウェアベンダーの最新のドキュメントとSUSEのマルチパス構成、検証、トラブルシューティングのリファレンスを参照してください。
Ubuntu APT署名エラーを安全に修正します。パッケージ検証を無効にすることなく、NO_PUBKEY、EXPKEYSIG、BADSIG、クロック、リポジトリ構成の問題を特定します。
SLES 15 上で、安全な検出、サービス設定、最小限の multipath.conf 変更、initramfs の更新、およびパスの健全性チェックを使用して DM-Multipath を構成します。
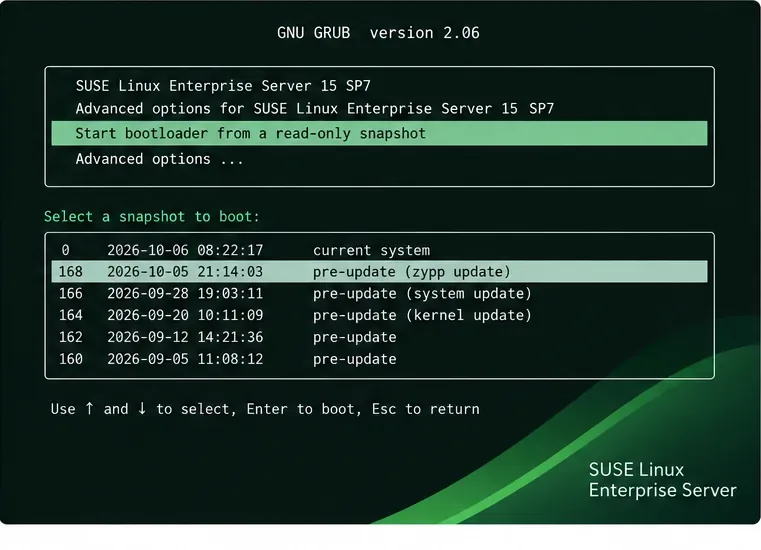
BtrfsとSnapperを使用して、アップデート失敗後のSLESを復旧します。ロールバックオプションを比較し、スナップショットを安全にテストし、システムを復元し、リポジトリを検証します。
LiderahenkとAhenkを使用して、カスタムのPardus GNOME壁紙をステージングし、dconfで選択した設定をロックし、テスト済みのパイロットを通じて他のクライアントポリシーを展開します。
Ubuntu Serverが緊急モードに入った原因を診断し、一般的な/etc/fstabとマウントの問題を安全に修復し、ファイルシステムをチェックし、正常な再起動を確認します。
Ubuntu 24.04 で GTK テーマを無視する Flatpak アプリのトラブルシューティングを行います。テーマ拡張機能、GTK ポータル、ライトモードとダークモードの設定、およびアプリツールキットの制限を確認してください。
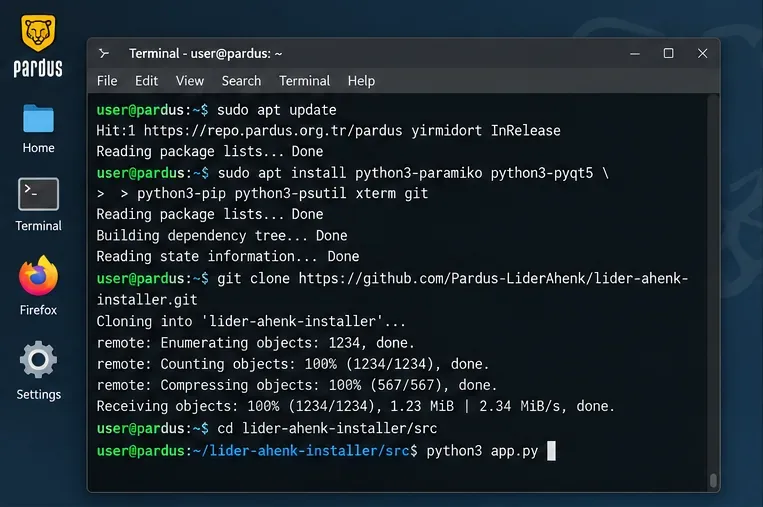
Pardus上でLIDER AHENKを品質重視の設定で構成します。前提条件を確認し、Liderをデプロイし、Ahenkクライアントを登録し、管理を検証します。
Pardus NVIDIAドライバーインストーラーを使用して、Pardus 23でNVIDIAドライバーを有効にします。GPUの互換性を確認し、安全に再起動し、ドライバーを検証し、一般的な問題のトラブルシューティングを行います。
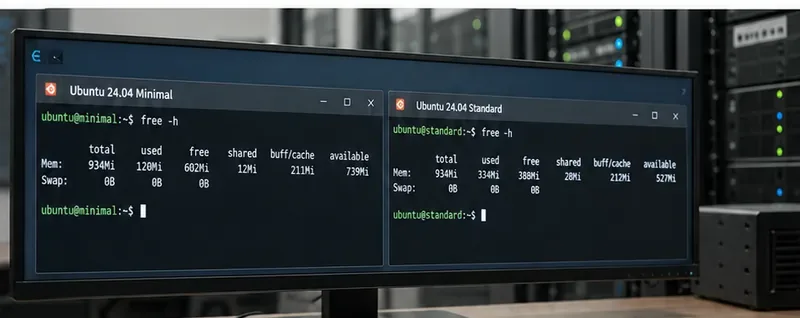
再現可能なベンチマーク方法を用いて、Ubuntu Server 24.04の最小インストールと標準インストールにおけるディスク使用量、メモリ使用量、起動時間、サービス、および実際のワークロードのパフォーマンスを比較します。
SLESにおけるZypperのロックエラーを安全に解決します。プロセスを特定し、待機するか停止するかを選択し、トランザクションロックとパッケージロックを区別します。