MySQL 버전 업그레이드 후 Kopano 데이터베이스 마이그레이션 오류 해결 방법

MySQL 또는 MariaDB 업그레이드 후 Kopano 데이터베이스 마이그레이션 실패 문제를 해결하려면 백업, 서버 버전, SQL 모드, 문자 집합, 스키마 상태 및 로그를 확인하십시오.
Nextcloud 로그인에 조직에서 사용하는 디렉터리 계정을 동일하게 사용하려면 내장된 LDAP 사용자 및 그룹 백엔드를 활성화하고 LDAP 또는 Active Directory(AD)에 연결하도록 구성하십시오. 가장 안전한 설정은 검색 전용 디렉터리 계정, 암호화된 데이터 전송, 의도적으로 제한된 사용자 범위, 그리고 배포 전 테스트 로그인을 사용하는 것입니다.
아래 안내는 2026년 10월 7일 기준 Nextcloud 35 관리 설명서를 따릅니다. Nextcloud 릴리스 및 호스팅 패키지에 따라 컨트롤의 레이블이나 위치가 다를 수 있습니다. 인터페이스 이미지는 문서화된 설정을 시각적으로 보여주는 가이드일 뿐이며, 실제 서버의 모습이 아닙니다. 설치된 버전의 레이블과 관리자 설명서를 참조하십시오.
Nextcloud는 디렉터리를 기준으로 적격 사용자를 확인하므로 사용자는 별도의 Nextcloud 로컬 암호 없이 LDAP 또는 AD 자격 증명으로 로그인할 수 있습니다. LDAP 백엔드는 디렉터리 그룹 정보도 제공할 수 있습니다. Nextcloud는 디렉터리 정보를 읽어올 뿐, 디렉터리 계정을 관리, 편집 또는 삭제하지는 않습니다. 해당 계정 및 그룹 멤버십에 대한 책임은 LDAP 관리자에게 있습니다.
이 기능은 조직에서 이미 계정을 중앙에서 관리하는 경우에 유용합니다. 단, Nextcloud가 디렉터리에 접근하여 TLS 인증서를 검증할 수 있어야 한다는 종속성이 추가됩니다. 디렉터리 장애, 네트워크 규칙 오류 또는 인증서 문제로 인해 디렉터리 로그인이 중단될 수 있으므로, 통합을 구성하는 동안에는 검증된 Nextcloud 관리자 계정과 서버에 대한 정상 작동 경로를 확보해 두는 것이 좋습니다.
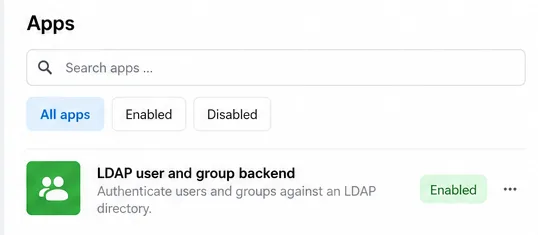
ldaps://directory.example.com, 포트 636은 일반적인 LDAPS 기본값입니다.dc=example,dc=com). 이메일 도메인을 보고 추측하지 말고 디렉터리 관리자에게 정확한 DN을 문의하십시오.php-ldap. 턴키 설치의 경우 필요한 모듈이 이미 포함되어 있을 수 있으므로 해당 패키지의 설명서를 참조하십시오.디렉터리에 대해 승인된 LDAPS 또는 다른 TLS로 보호되는 LDAP 전송 프로토콜을 사용하십시오. 발급 인증서 체인을 Nextcloud 호스트에 설치하고 PHP의 LDAP 라이브러리가 이를 신뢰하도록 설정하십시오. 프로덕션 환경에서 인증서 유효성 검사를 비활성화하여 인증서 오류를 해결하지 마십시오.
ldaps://directory.example.com. Nextcloud에서 포트를 자동으로 감지하지 못하면 올바른 포트를 입력하십시오. 일반적인 LDAPS 포트는 636입니다. 조직에서 다른 보안 LDAP 구성을 사용하는 경우 디렉터리 팀의 설정을 따르십시오.dc=example,dc=com. 사용자 또는 그룹이 서로 다른 브랜치에 있는 경우 기본 연결이 완료된 후 고급 설정에서 기본 트리를 세분화할 수 있습니다.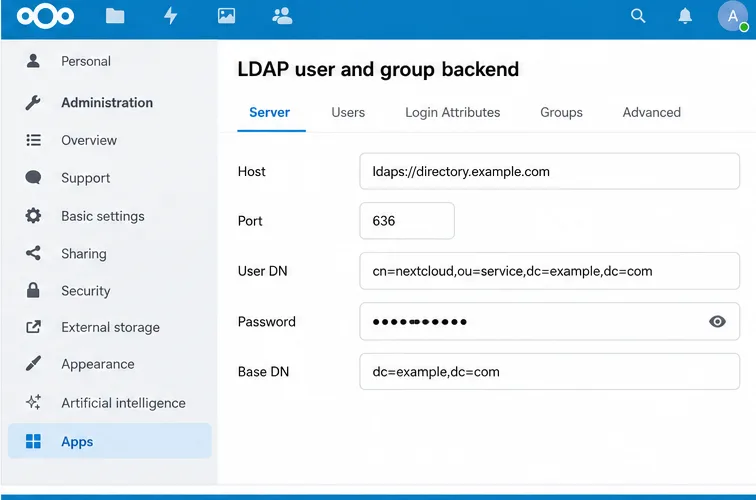
Nextcloud는 포트 및 기본 DN과 같은 값을 자동으로 감지할 수 있으며, 설치 과정에서 일반적인 Active Directory 설정을 인식합니다. 감지된 값은 시작점으로 활용하십시오. 표시된 기본 DN과 반환된 사용자가 의도한 디렉터리 범위와 일치하는지 확인하십시오.
이 두 가지는 서로 관련되어 있지만 별개의 결정입니다. '사용자' 탭에서는 Nextcloud의 사용자 목록에 표시되는 디렉터리 사용자를 제어합니다. '로그인 속성' 탭에서는 Nextcloud가 사용자가 로그인 시 입력한 이름과 비교할 디렉터리 속성을 제어합니다. 사용자가 검색 가능하다고 해서 로그인 속성이 의도한 대로 구성되었다는 것을 보장하는 것은 아닙니다.
사용자 탭에서 Nextcloud에서 감지한 객체 클래스와 사용자 필터부터 시작하세요. 디렉터리 그룹에 대한 액세스를 제한하려면 그룹 선택 또는 디렉터리에서 지원하는 LDAP 쿼리를 사용하세요. 예를 들어, AD 스타일 필터는 다음과 같습니다 (&(objectCategory=person)(objectClass=user)(memberOf=CN=Nextcloud Users,OU=Groups,DC=example,DC=com)). 그룹 DN과 기본 주소를 실제 디렉터리 값으로 바꾸세요. 이 예시를 그대로 붙여넣지 마세요.
로그인 속성에서 조직에서 사용할 로그인 식별자를 선택합니다. Active Directory의 경우 일반적으로 계정 이름 속성이 사용됩니다 sAMAccountName. 일부 조직에서는 이메일 주소 로그인도 허용할 수 있습니다. 정책에 맞춰 선택하고 직원들이 사용할 정확한 사용자 이름 형식을 테스트하십시오. 그룹 탭에서 Nextcloud에서 사용할 수 있는 디렉터리 그룹을 선택합니다. 그룹 검색과 로그인 권한의 범위는 항상 동일하지 않습니다.
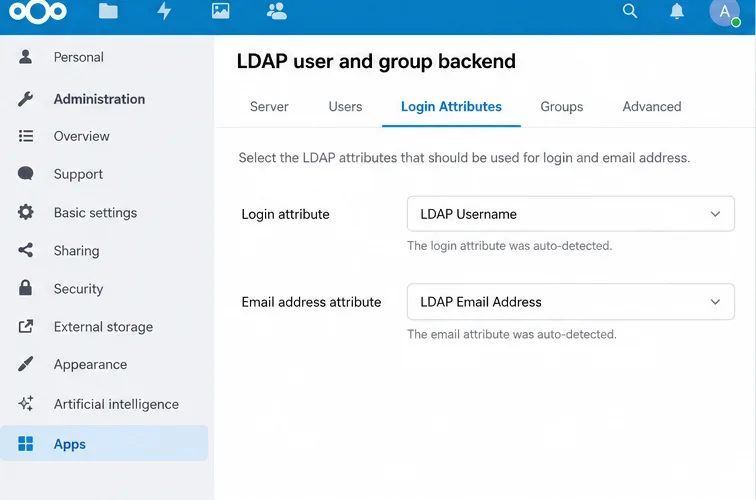
일반적으로는 그렇지 않습니다. 먼저 기본 연결 및 디렉터리 범위를 확인하십시오. 고급 탭에는 연결, 디렉터리, 특수 속성 및 프로필 옵션이 포함되어 있으므로 환경에 필요한 설정만 변경하십시오.
ID 매핑에 특히 주의하십시오. Nextcloud는 각 LDAP 사용자에게 디렉터리 UUID에서 파생된 고정된 내부 사용자 이름을 할당하고 해당 ID를 디렉터리 항목에 매핑합니다. 내부 사용자 이름은 홈 폴더 이름 및 서비스 URL에 사용할 수 있습니다. 계정 매핑 후 UUID 또는 내부 사용자 이름 규칙을 변경하면 Nextcloud에서 사용자를 서로 다른 사용자로 인식하여 기존 파일에 대한 액세스가 복잡해질 수 있습니다. 프로덕션 환경 배포 전에 이러한 값을 결정하고 운영 중인 서버에서 LDAP 매핑을 삭제하지 마십시오.
초기 배포 시에는 디렉터리 권한 및 암호화 전송을 해당 작업에 맞게 특별히 구성하지 않은 경우 LDAP 암호 변경 기능을 활성화하지 마십시오. Nextcloud는 쓰기 권한 및 TLS를 포함하여 암호 변경에 필요한 추가 요구 사항을 문서에 명시하고 있습니다. 일반적인 LDAP 인증에서는 검색 계정에 사용자 암호를 변경할 수 있는 권한을 부여할 필요가 없습니다.

| 징후 | 확인해야 할 사항 |
|---|---|
| 연결 시간 초과 또는 서버에 연결할 수 없습니다. | Nextcloud 호스트의 DNS, 라우팅 및 방화벽 규칙, 호스트 이름, LDAP 포트를 확인하십시오. 선택한 보안 엔드포인트에서 디렉터리가 수신 대기 중인지 확인하십시오. |
| 인증서 또는 TLS 오류 | 서버의 PHP LDAP 스택이 신뢰할 수 있는 디렉터리 인증서 체인을 설치하십시오. 시스템 LDAP CA 구성을 확인하고, LDAPS의 경우 포트가 엔드포인트와 일치하는지 확인하십시오. 인증서 검증을 활성화된 상태로 유지하십시오. |
| 바인딩 또는 잘못된 자격 증명 | 검색 계정의 전체 DN, 암호 및 구성된 하위 트리를 검색할 수 있는 권한을 확인하십시오. 로그인 실패를 잘못된 사용자 암호로 처리하기 전에 구성이 활성화되어 있는지 확인하십시오. |
| 연결은 성공했지만 사용자 페이지가 비어 있습니다. | 기본 DN, 사용자 객체 클래스, 사용자 필터 및 그룹 제한 사항을 검토하십시오. 필터가 구문적으로 유효하더라도 의도한 계정과 일치하지 않을 수 있습니다. |
| 사용자가 표시되지만 로그인할 수 없습니다. | 로그인 속성과 사용자가 입력하는 정확한 로그인 식별자를 확인하십시오. 또한 계정이 로그인 필터에 포함되어 있는지, LDAP 구성이 활성화되어 있는지 확인하십시오. |
| 중첩된 AD 그룹은 액세스 권한을 부여하지 않습니다. | Nextcloud 문서에 따르면 중첩 그룹 활성화만으로는 사용자 목록 표시 및 로그인에 충분하지 않을 수 있습니다. 사용자 및 로그인 필터에는 Active Directory의 일치 규칙이 필요할 수 있으므로 디렉터리 관리자와 정확한 필터를 협의하십시오. |
명령줄 진단을 위해 Nextcloud는 LDAP 백엔드 앱이 활성화된 경우 LDAP 명령을 제공합니다. 명령어를 실행하여 occ ldap:show-config구성 ID를 찾은 다음, 해당 ID를 서버에 표시된 ID로 occ ldap:test-config s01바꿔 명령어를 실행하여 테스트하십시오 s01. 일반적인 Linux 설치 환경에서 명령어는 다음과 같을 수 있습니다.
sudo -E -u www-data php /var/www/nextcloud/occ ldap:test-config s01웹 서버 사용자 이름과 Nextcloud 경로를 설치 환경에 맞게 조정하십시오. 진단 출력에는 디렉터리 구조를 식별할 수 있는 구성 세부 정보가 포함될 수 있으므로 주의해서 다루십시오.
이러한 검사는 테스트된 디렉터리 경로 및 계정에 대해 통합이 제대로 작동하는지 확인합니다. 필터, 인증서, 그룹 구조 또는 LDAP 서버 주소를 변경한 후에는 다시 확인하십시오. 정확한 릴리스별 레이블은 Nextcloud의 LDAP 인증 설명서 , PHP 모듈 가이드 및 LDAP occ 명령 참조를 참조하십시오 .
MySQL 또는 MariaDB 업그레이드 후 Kopano 데이터베이스 마이그레이션 실패 문제를 해결하려면 백업, 서버 버전, SQL 모드, 문자 집합, 스키마 상태 및 로그를 확인하십시오.
안전한 전송, 사용자 및 그룹 필터, 로그인 속성, 그리고 검증된 배포 기능을 통해 Nextcloud를 LDAP 또는 Active Directory에 연결하세요.
UnifiedPush, Android 권한, 배터리 설정 및 안정성 검증 테스트를 구성하여 Google 서비스가 제거된 휴대폰에서 Element Android 알림 문제를 해결하세요.
Nextcloud의 데이터베이스 인덱스 누락 경고를 공식 occ 명령어를 사용하여 해결하세요. 먼저 백업을 수행하고, 변경 사항을 미리 보고, 복구를 실행한 후 결과를 확인하십시오.
OIDC를 Synapse에 연결하고, 정확한 콜백 URL을 설정하고, 사용자 클레임을 매핑하고, 로그아웃을 테스트하여 Element Web용 Keycloak SSO를 구성하십시오.
응답하지 않는 LDAP 서버로 인해 발생하는 Zimbra 시작 오류를 진단하고 해결하는 방법을 알아보세요. 여기에는 서비스 점검, DNS, 포트, 인증서, LDAP URL 및 복구 유효성 검사가 포함됩니다.
s3ng 드라이버, POSIX 메타데이터, 버킷 정책, 유효성 검사 및 안전한 프로덕션 환경 점검을 사용하여 ownCloud Infinite Scale용 S3 호환 객체 스토리지를 구성합니다.
Zimbra Postfix 백로그를 검사하고, 지연된 메일과 보류된 메일을 구분하고, 안전하게 큐를 비우고, 메시지를 삭제하지 않고 진행 상황을 확인하는 방법을 알아보세요.
Kopano를 사용하여 Z-Push를 구성하고 ActiveSync를 통해 이메일, 연락처, 캘린더 및 작업 정보를 안전하게 동기화하세요. 백엔드 및 배포 옵션을 비교하고 모바일 설정을 확인하세요.
Jitsi Meet 연결 끊김 문제를 해결하기 위한 실용적인 체크리스트를 소개합니다. 브라우저, 모바일 기기, 불안정한 네트워크, 방화벽, 자체 호스팅 서버 등 다양한 요인을 점검해 보세요.