Pardus Linux 23에서 사운드 카드 드라이버가 감지되지 않는 문제 해결

Pardus Linux 23에서 사운드 카드가 인식되지 않는 문제를 해결합니다. ALSA 감지, 커널 모듈, 오디오 서비스, 출력 프로필, 펌웨어 및 업데이트를 안전하게 점검하세요.
기존 Debian 12 시스템에서 스왑 파티션을 암호화하는 것은 메모리 페이지, 암호, 문서 조각 및 기타 임시 데이터가 평문으로 디스크에 기록되는 것을 방지하려는 경우에 유용합니다. 최대 절전 모드가 필요 없는 시스템의 경우 , Debian에서는 간단한 설계 방식을 제시합니다. 스왑 파티션을 일반 dm-crypt로 암호화하고 부팅할 때마다 새로운 임의 암호화 키를 생성하는 것입니다.
이 가이드는 해당 설계를 따릅니다. 데비안 12 "북웜", 전용 스왑 파티션 , 그리고 시스템d를 초기화 시스템으로 사용한다고 가정합니다. 블록 장치 경로에 오류가 발생하면 잘못된 파티션에 덮어쓰기가 발생할 수 있으므로 명령어는 의도적으로 보수적으로 작성되었습니다. 먼저 결정 지점을 읽고 예제 값을 맹목적으로 복사하지 말고 자신의 장치 식별자로 대체하십시오.
Debian의 cryptsetup 문서에서는 암호화된 스왑에 대해 구체적으로 설명하고 스왑을 비활성화하고 파티션을 추가하고 매핑된 장치로 변경한 다음 스왑을 다시 활성화하는 것을 권장합니다 /etc/crypttab. /dev/urandomDebian /etc/fstabcryptsetup README를 참조하십시오 . Debian 12의 crypttab(5) 매뉴얼 에서도 crypttab 필드와 일반 dm-crypt 옵션에 대해 설명합니다.
암호화된 스왑 공간이 필요하고 최대 절전 모드가 필요하지 않을 때 사용하십시오. 암호화 키는 부팅할 때마다 새로 생성되므로 종료 후에는 이전 스왑 영역의 내용을 읽을 수 없게 됩니다. 이는 대부분의 데스크톱 및 서버 환경에서 요구하는 보안 특성입니다.
최대 절전 모드, 디스크 절전 모드, 하이브리드 절전 모드 또는 절전 후 최대 절전 모드를 사용하는 경우 이 설정을 그대로 사용하지 마십시오. 최대 절전 모드 재개에는 다음 부팅 시 동일한 최대 절전 모드 이미지를 복호화해야 합니다. 새로운 임의 키를 사용하면 이것이 불가능합니다. Debian은 임의 키 교환을 재개 장치로 사용할 수 없다고 명시적으로 언급합니다. Debian 12의 systemd hibernate-resume 문서 에서도 재개 기능이 영구적인 재개 장치에 의존한다고 나와 있습니다.
최대 절전 모드가 필요한 경우, 적절한 잠금 해제 및 재개 구성을 갖춘 LUKS 기반 스왑 장치와 같은 영구 암호화 설계를 사용하십시오. 이는 이 가이드와는 다른 설정이며 의도적으로 이 가이드의 범위를 벗어납니다.
변경하기 전에 반드시 확인하십시오. 스왑 논리 볼륨이 이미 LUKS로 암호화된 컨테이너 내에 있는 경우, dm-crypt 계층을 추가하면 복잡성만 증가시키면서 실질적인 이점은 거의 없을 수 있습니다.
swapon --show
lsblk -o NAME,PATH,TYPE,FSTYPE,SIZE,MOUNTPOINTS,PARTUUID
표시된 장치를 살펴보고 swapon --show해당 장치의 상위 항목을 추적하세요 lsblk. 일반적인 암호화되지 않은 레이아웃에서는 /dev/sda3유형이 직접 표시될 수 있습니다 swap. 암호화된 LVM 설치에서는 crypto_LUKS상위 항목 아래에 스왑이 표시될 수 있습니다.

이 문서에서는 암호화되지 않은 전용 스왑 파티션을 변환하는 방법에 대해 다루고 있으므로 이러한 구분이 중요합니다 . 만약 swapon --show스왑 파일이라고 표시되면 스왑 파일 전용 절차를 사용하십시오. 스왑이 이미 암호화된 저장소 내에 있는 경우, 두 번째 계층이 실제로 필요한지 먼저 판단해야 합니다.
정확한 파티션 경로, 크기 및 PARTUUID를 기록하십시오 . PARTUUID는 파티션 테이블 항목을 식별하며 파티션 내부의 스왑 서명이 암호화된 데이터로 대체된 후에도 계속 유용합니다.
예를 들어:
sudo blkid /dev/sda3
ls -l /dev/disk/by-partuuid/
출력 결과에 다음과 같은 값이 포함될 수 있습니다.
PARTUUID="11111111-2222-3333-4444-555555555555"
아래 예시에서 해당하는 안정 경로는 다음과 같습니다.
/dev/disk/by-partuuid/11111111-2222-3333-4444-555555555555
디스크 열거 방식이 변경될 수 있다는 점 에 의존하지 마십시오 /dev/sda3. 또한 이전 스왑 파일 시스템의 UUID를 장기적인 소스 식별자로 사용하지 마십시오. 암호화된 스왑 설정은 매핑된 암호화 장치에서 스왑 서명을 다시 생성하므로 이전 원시 스왑 UUID는 기본 파티션에 대한 올바른 영구 식별자가 아닙니다.
cryptsetup이 설치되어 있지 않으면 설치하고, 편집할 두 개의 설정 파일을 백업하십시오.
sudo apt update
sudo apt install cryptsetup
sudo cp -a /etc/crypttab /etc/crypttab.before-encrypted-swap 2>/dev/null || true
sudo cp -a /etc/fstab /etc/fstab.before-encrypted-swap
해당 항목이 아직 /etc/crypttab존재하지 않더라도 문제없습니다. 설정을 편집할 때 생성하면 됩니다.
다음으로, 스왑을 비활성화하는 짧은 시간 동안 시스템에 충분한 사용 가능한 메모리가 있는지 확인하십시오. 그런 다음 변환할 스왑 파티션만 비활성화합니다. swapoff -a여러 개의 스왑 영역이 있는 시스템보다 동일한 장치를 사용하는 것이 더 안전합니다.
sudo swapoff /dev/sda3
swapon --show
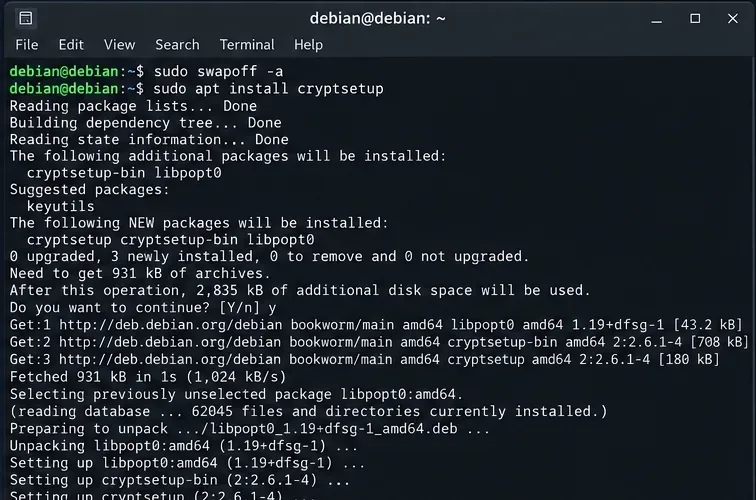
mkswap이 시점 이후로는 원시 파티션에서 실행하지 마십시오 . 스왑 서명은 암호화된 매퍼 장치에 생성해야 하며, 암호화되지 않은 백업 파티션에 생성해서는 안 됩니다.
암호화된 스왑 매핑에 대한 항목을 생성하거나 편집 /etc/crypttab하고 추가합니다. 다음은 Debian cryptsetup 문서에 따른 절차입니다.
cswap /dev/disk/by-partuuid/11111111-2222-3333-4444-555555555555 /dev/urandom plain,cipher=aes-xts-plain64,size=256,swap
예시로 제시된 PARTUUID를 사용자의 시스템에 맞는 PARTUUID로 교체하십시오.
각 필드는 다음을 의미합니다.
cswap매퍼 이름이며, 생성합니다 /dev/mapper/cswap./dev/urandom매핑이 생성될 때마다 새로운 임의 키를 제공합니다.plain영구적인 LUKS 헤더 대신 일반 dm-crypt를 선택합니다.cipher=aes-xts-plain64,size=256기본값이 변경될 수 있으므로, plain-dm-crypt 매개변수를 명시적으로 지정합니다.swap이 매핑된 장치가 스왑 영역이므로 적절하게 초기화되어야 함을 cryptsetup 통합 기능에 알려줍니다.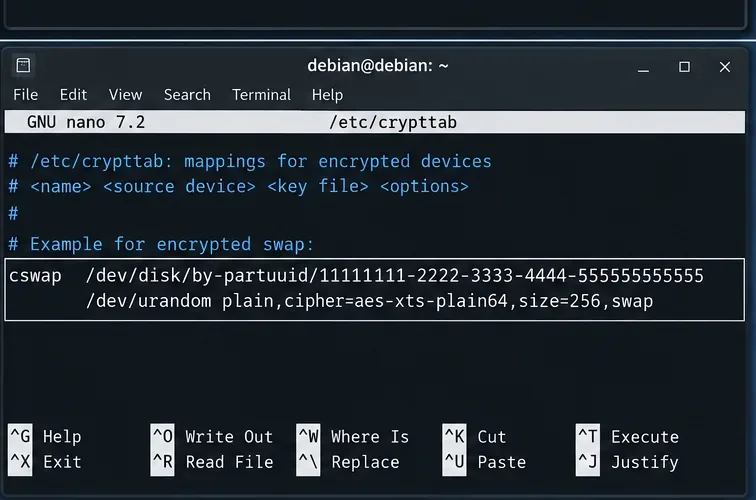
Debian의 crypttab 매뉴얼은 일반 dm-crypt가 LUKS와 달리 헤더에 암호, 해시 또는 키 크기 메타데이터를 저장하지 않는다고 경고합니다. 따라서 암호와 키 크기를 명시적으로 기록하는 것이 유용합니다. 매뉴얼에는 discard보안상의 문제점도 설명되어 있지만, 백업 장치가 SSD라는 이유만으로 해당 기능을 추가하기 전에 보안 위험을 충분히 고려해야 한다는 점을 유의해야 합니다.
에서 암호화되지 않은 이전 스왑 라인을 찾으세요 /etc/fstab. UUID, 장치 경로 또는 다른 영구 식별자를 사용할 수 있습니다. 예를 들면 다음과 같습니다.
UUID=OLD-SWAP-UUID none swap sw 0 0
매핑된 암호화 장치로 교체하십시오.
/dev/mapper/cswap none swap sw 0 0
두 항목을 모두 활성화 상태로 두지 마십시오. 원시 파티션과 스왑 파티션 모두 /dev/mapper/cswap스왑으로 활성화된 경우 파티션 암호화의 목적이 무의미해지고 부팅 시 활성화에 혼란이 발생할 수 있습니다.
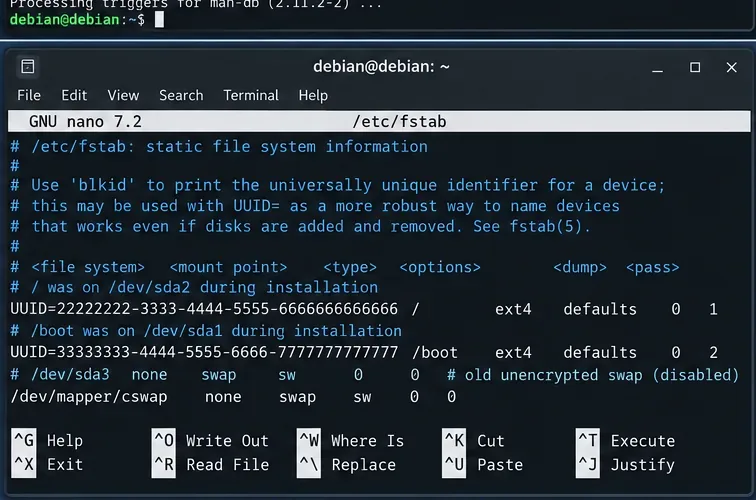
Debian의 fstab(5) 매뉴얼은 스왑 항목 형식을 정의하고 swapon(8) 은 스왑으로 표시된 항목이 활성화되는 방법을 설명합니다.
두 파일을 모두 저장한 후 암호화된 매핑을 시작하고 스왑 항목을 활성화합니다. Debian의 cryptsetup 설명서에서는 다음과 같이 사용합니다.
sudo cryptdisks_start cswap
sudo swapon -a
이제 세 가지 레이어를 모두 확인하십시오.
swapon --show
sudo cryptsetup status cswap
lsblk -o NAME,TYPE,FSTYPE,SIZE,MOUNTPOINTS
정상적인 결과는 스왑이 /dev/mapper/cswap원래 파티션이 아닌 다른 곳에서 실행되고 있음을 보여줘야 합니다. cryptsetup status cswap또한 매핑이 활성 상태임을 보고해야 합니다.
설치된 시스템에 해당 패키지가 없는 경우 cryptdisks_start, 임의로 파괴적인 명령을 실행하지 마십시오. cryptsetup패키지가 설치되어 있는지, 그리고 crypttab 구문이 유효한지 다시 확인하십시오. 아래의 재개 구성을 완료한 후 일반적인 Debian 부팅 프로세스가 매핑을 생성하도록 할 수도 있습니다. Debian 12는 systemd 생성기를 사용하여 crypttab 및 fstab 구성을 부팅 시 단위로 변환합니다.
예, 해당 파티션이 시스템의 절전 모드 해제 장치로 구성된 경우입니다. 임의의 키로는 이전 키로 기록된 최대 절전 모드 이미지를 복호화할 수 없습니다. 데비안의 암호화된 스왑 관련 지침은 기존의 절전 모드 해제 스왑 파티션을 임의 키로 암호화된 스왑으로 변환할 때 절전 모드 해제 기능을 비활성화하도록 명시적으로 안내하고 있습니다.
현재 구성을 확인하세요:
grep -R "^[[:space:]]*RESUME=" /etc/initramfs-tools/conf.d/ 2>/dev/null
방금 변환한 스왑 파티션을 가리키는 것이라면, 재개 설정을 '없음'으로 변경하십시오.
echo "RESUME=none" | sudo tee /etc/initramfs-tools/conf.d/resume
sudo update-initramfs -u
이 부분이 중요한 점입니다 update-initramfs -u. 일반적인 부팅 후 스왑 항목이 변경되었다는 이유만으로 initramfs를 다시 빌드할 필요는 없습니다. 하지만 initramfs가 사용하려고 시도할 수 있는 오래된 최대 절전 모드 재개 대상을 제거할 때는 initramfs를 업데이트해야 합니다.
실제 활성화가 성공적으로 완료되고 구성 파일이 올바른 경우에만 재부팅하십시오.
sudo reboot
시스템이 응답하면 다음 명령을 실행하세요.
swapon --show
sudo cryptsetup status cswap
lsblk -o NAME,TYPE,FSTYPE,SIZE,MOUNTPOINTS
cat /proc/swaps
핵심 성공 기준은 간단합니다.
/dev/mapper/cswap스왑으로 활성화되어 있습니다.cryptsetup status cswap활성 상태인 일반 dm-crypt 매핑을 보고합니다.두 번 재부팅하여 매핑 동작을 비교해 볼 수도 있습니다. 이 설계의 핵심은 암호화 키가 일시적이라는 점입니다. 매핑을 다시 생성한 후에는 이전 부팅 시의 스왑 영역 내용을 복구할 수 없습니다.
가장 흔한 원인은 잘못된 백업 장치 경로, 오타 /etc/crypttab또는 /etc/fstab여전히 이전의 raw swap을 가리키는 줄입니다. 복구 모드로 부팅하거나 복구 환경을 사용하여 루트 파일 시스템을 읽기/쓰기 모드로 마운트하고 필요한 경우 백업을 복원하십시오.
유용한 점검 사항은 다음과 같습니다.
sudo cryptsetup status cswap
systemctl status systemd-cryptsetup@cswap.service
systemctl status dev-mapper-cswap.swap
journalctl -b -u systemd-cryptsetup@cswap.service
특이한 매퍼 이름의 경우 유닛 이름이 다르게 이스케이프될 수 있으므로 systemctl list-units '*cryptsetup*'정확한 서비스 이름이 명확하지 않은 경우 이스케이프 처리를 사용하십시오.
단순히 이론적인 SSD 성능 향상만을 위해 기본적으로 discard 기능을 활성화하지 마십시오. Debian의 crypttab 문서에 따르면 암호화된 장치를 통해 discard 요청을 전달하는 것은 보안에 문제가 될 수 있습니다. Debian의 swapon 설명서에서도 discard 기능이 일부 SSD에서 성능을 향상시킬 수 있지만, 대부분의 경우 그렇지 않다고 언급합니다. discard 기능이 필요한 경우, 먼저 스토리지 모델과 보안 위협 모델을 평가한 후 신중하게 추가하십시오.
네, 하지만 그 한계를 이해해야 합니다. 암호화된 스왑은 스왑 파티션에 기록된 메모리 페이지를 보호합니다. 암호화되지 않은 루트 또는 홈 파일 시스템에 저장된 파일, 셸 기록, 애플리케이션 캐시, 크래시 덤프, 임시 파일 또는 로그는 암호화하지 않습니다. 디스크 도난으로 인한 데이터 노출을 광범위하게 방지하려면 전체 디스크 또는 파일 시스템 암호화가 더 완벽한 보호 방법입니다.
/dev/disk/by-partuuid/..../etc/crypttab./etc/fstab오직 만 가리 키세요 /dev/mapper/cswap.RESUME=none후 실행하세요 update-initramfs -u.최대 절전 모드를 지원하지 않는 Debian 12 시스템의 경우, 이 접근 방식은 구성 크기를 최소화하고 영구적인 스왑 키를 저장하지 않아도 되도록 합니다. 핵심은 "어떤 암호화 명령을 실행해야 하는가?"가 아니라, 임의 키 스왑 방식이 전원 관리 요구 사항에 부합하는지 여부입니다. 이 부분이 결정되면, 나머지는 원시 스왑 파티션에서 매 부팅 시 안전하게 다시 생성되는 dm-crypt 매핑으로의 제어된 마이그레이션 과정입니다.
Pardus Linux 23에서 사운드 카드가 인식되지 않는 문제를 해결합니다. ALSA 감지, 커널 모듈, 오디오 서비스, 출력 프로필, 펌웨어 및 업데이트를 안전하게 점검하세요.
Pardus KVM 게스트가 1024x768 해상도에 고정된 문제를 해결하려면 가상 GPU, SPICE 에이전트, X11 또는 Wayland 세션을 확인하고 더 높은 해상도의 디스플레이 모드가 올바르게 설정되었는지 확인하십시오.
키 기반 SSH, /etc/fstab, systemd 네트워크 옵션, 자동 마운트 및 검증 단계를 사용하여 Debian에서 부팅 시 원격 SSHFS 디렉터리를 자동으로 마운트합니다.
SLES 업그레이드 중 발생하는 "메모리를 할당할 수 없습니다" 오류를 해결합니다. RAM, 스왑, OOM 로그 및 프로세스 제한을 확인한 다음 패키지 트랜잭션을 중단하지 않고 복구합니다.
Harmonica OS(HamoniKR) 태블릿에서 터치 오프셋, 회전 및 디스플레이 매핑 문제를 해결하세요. X.Org와 libinput의 해결 방법을 비교하고, 안전하게 테스트하고, 보정이 도움이 되지 않는 경우를 알아보세요.
dm-crypt, 매 부팅 시 새로운 임의 키 생성, /etc/crypttab, /etc/fstab 파일 및 안전한 검증 단계를 사용하여 기존 Debian 12 스왑 파티션을 암호화합니다.
Ubuntu에 smartmontools를 설치하여 드라이브 상태를 모니터링하고 SMART 이메일 알림을 전송하세요. 장치 지원 여부를 확인하고, 메일 전송을 구성하고, 알림을 테스트하고, 오류를 해결할 수 있습니다.
Debian UEFI 부팅 실패 문제를 해결하려면 설치 프로그램 부팅 모드, EFI 시스템 파티션, NVRAM 항목, GRUB EFI 파일, 보안 부팅 및 펌웨어 대체 설정을 확인하십시오.
Ubuntu Desktop에서 Snapper를 사용하여 예약된 Btrfs 스냅샷을 생성하고 정리하도록 구성하십시오. 먼저 서브볼륨 레이아웃을 확인하고 systemd 타이머를 활성화한 다음 보존 기간을 안전하게 확인하십시오.
SUSE Linux Enterprise에서 데이터 고갈과 메타데이터 고갈을 구분하고, 스토리지를 확장하고, 메타데이터를 복구하고, 자동 확장을 활성화하여 LVM 씬 풀이 가득 찬 문제를 진단하고 복구합니다.



