Pardus Linux 데스크톱에서 VPN 연결을 구성하는 방법

Pardus 25 Desktop에서 OpenVPN, WireGuard, OpenConnect 또는 IPsec VPN 연결을 설정한 다음 라우팅, DNS 및 터널 상태를 확인하십시오.
VPN 서버 주소, 자격 증명 또는 구성 파일은 있지만 Pardus에서 적합한 VPN 유형을 찾을 수 없거나, 파일을 가져오기를 거부하거나, 사설 네트워크에 연결할 수 없는데도 "연결됨"이라고 표시되는 경우가 있습니다. 이러한 증상은 일반적으로 다음 세 가지 원인에서 비롯됩니다. 필요한 NetworkManager VPN 플러그인이 누락되었거나, 연결 프로필이 불완전하거나, 터널은 설정되었지만 경로 및 DNS 설정이 원격 네트워크에서 예상하는 설정과 일치하지 않는 경우입니다.
이 가이드는 가장 방해가 적은 해결 방법부터 시작하여 심층적인 문제 해결 단계로 진행됩니다. 이 가이드는 Pardus 25 데스크톱에 적용되며, 공식 ISO 아카이브에는 2026년 7월 16일자 Pardus 25.2 GNOME 및 XFCE 이미지가 포함되어 있습니다. Pardus 25의 원래 릴리스 노트에는 지원되는 데스크톱 환경으로 GNOME 48.4 및 Xfce 4.20.2가 명시되어 있습니다. NetworkManager는 이러한 데스크톱 도구의 기반이 되는 네트워킹 계층이므로 동일한 연결 프로필을 명령줄에서도 확인하고 제어할 수 있습니다.
이 가이드에서 사용된 공식 참조 자료에는 Pardus 25 릴리스 노트 , 공식 Pardus 25 ISO 아카이브 , NetworkManager VPN 지원 문서 , NetworkManager nmcli 참조 및 GNOME의 VPN 연결 도움말이 포함됩니다 .
"비슷해 보이는" 프로토콜을 선택하는 것으로 시작하지 마십시오. VPN 관리자 또는 제공업체에 정확한 프로토콜과 인증 방식을 문의하십시오. 최소한 서버 호스트 이름, 프로토콜, 사용자 이름(사용하는 경우), 구성 파일 또는 인증서 파일을 수집하십시오. 기업 환경에서는 CA 인증서, 클라이언트 인증서 및 개인 키, 일회용 비밀번호, 특정 DNS 도메인 또는 내부 서브넷에 대한 라우팅 정보가 필요할 수도 있습니다.
.ovpn, 경우에 따라 별도의 CA/클라이언트 인증서 파일이 함께 제공되기도 합니다.NetworkManager의 최신 VPN 설명서에는 PPTP가 암호학적으로 취약하며 사용해서는 안 된다고 명시적으로 나와 있습니다. 만약 기존 조직에서 여전히 PPTP를 사용하라고 안내한다면, PPTP를 일반적인 대체 프로토콜로 사용하는 대신 지원되는 다른 프로토콜을 요청하는 것이 좋습니다.
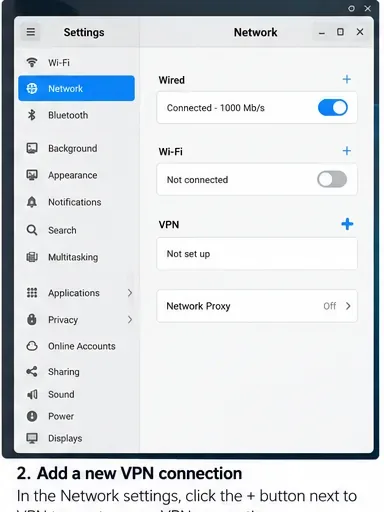
Pardus GNOME에서는 설정 메뉴를 열고 네트워크를 선택하세요 . GNOME 도움말에서는 VPN 섹션에서 더하기 버튼을 사용하여 VPN을 추가하는 방법을 설명합니다. Pardus XFCE에서는 레이아웃이 다릅니다. NetworkManager 연결 편집기는 네트워크 애플릿에서 열거나, nm-connection-editor그래픽 편집기가 설치되어 있다면 실행할 수 있습니다.
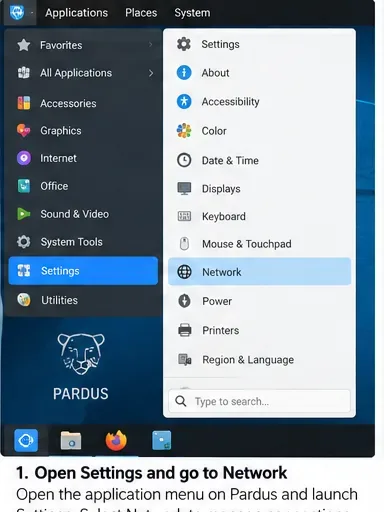
VPN 섹션이 있지만 필요한 프로토콜을 제공하지 않는 경우 연결을 계속해서 다시 생성하지 마십시오. 이는 일반적으로 해당 NetworkManager 통합 기능이 설치되지 않았음을 의미합니다.
무엇을 설치하기 전에 Pardus가 NetworkManager를 정상적으로 사용하고 있는지 확인하십시오.
nmcli -t -f RUNNING general
nmcli -t -f STATE general
systemctl is-active NetworkManager
정상적인 데스크톱 환경에서는 NetworkManager 서비스가 실행 중/활성 상태로 표시되어야 합니다. 서비스가 활성화되어 있지 않다면 먼저 해당 문제를 해결하십시오. 상위 네트워크 서비스가 중지된 상태에서는 VPN 플러그인이 작동할 수 없습니다.
Pardus는 Debian 기반이며, 현재 Debian 13 패키지 세트는 여기에서 사용된 것과 동일한 NetworkManager 플러그인 제품군을 제공합니다. 사용 중인 VPN에 맞는 플러그인만 설치하십시오.
sudo apt update
sudo apt install network-manager-openvpn-gnome
# or
sudo apt install network-manager-openconnect-gnome
# or
sudo apt install network-manager-l2tp-gnome
# or, for IKEv2/IPsec
sudo apt install network-manager-strongswan
데비안 공식 패키지 페이지에서는 이를 network-manager-openvpn-gnomeNetworkManager의 OpenVPN 플러그인용 GNOME GUI 구성 요소, network-manager-openconnect-gnomeOpenConnect 통합, 그리고 network-manager-strongswanIKEv2 IPsec용 NetworkManager 플러그인으로 설명합니다. NetworkManager는 버전 1.16부터 WireGuard를 기본적으로 지원하므로 일반적으로 WireGuard용 별도의 NetworkManager VPN 플러그인이 필요하지 않습니다.
플러그인을 설치한 후 연결 편집기를 닫았다가 다시 여세요. 일반적으로 전체 재부팅은 필요하지 않습니다. GUI가 여전히 새로 고쳐지지 않으면 NetworkManager를 다시 시작하면 활성 네트워크 연결이 중단되므로 잠시 연결이 끊어져도 괜찮은 경우에만 다시 시작하세요.
sudo systemctl restart NetworkManager관리자가 OpenVPN 프로필을 제공했다면, 각 옵션을 수동으로 복사하는 것보다 가져오는 것이 일반적으로 더 안전합니다. GNOME 환경에서는 저장된 VPN 구성 파일을 가져오는 옵션이 있으면 해당 옵션을 선택하세요. VPN 옵션 목록은 설치된 플러그인에 따라 달라지므로 모든 Pardus 시스템에서 동일한 메뉴가 표시되지 않을 수 있습니다.
NetworkManager는 OpenVPN 가져오기 경로를 다음과 같이 문서화합니다 nmcli.
nmcli connection import type openvpn file ~/Downloads/company.ovpn해당 명령에서 VPN 유형이 지원되지 않는다고 표시되면 먼저 OpenVPN NetworkManager 플러그인이 설치되어 있는지 확인하십시오. 파일에 NetworkManager 가져오기 도구가 이해하지 못하는 공급업체별 지시문이 포함되어 있는 경우, 알 수 없는 줄을 임의로 삭제하는 대신 VPN 관리자가 지원하는 Linux 지침과 프로필을 비교하십시오.
수동으로 생성한 OpenVPN 또는 IPsec 프로필의 경우 게이트웨이, 인증 유형, CA 인증서, 사용자 인증서, 개인 키 및 자격 증명이 서버 구성과 일치해야 합니다. 흔히 발생하는 오류는 사용자 이름/암호 프로필과 인증서 기반 지침을 혼합하거나 잘못된 CA 파일을 선택하는 것입니다.
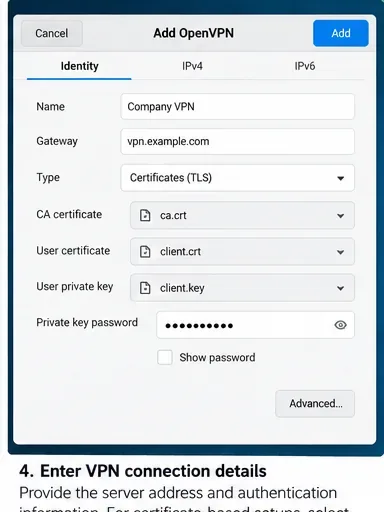
모든 사용자의 비밀번호를 저장하는 옵션은 신중하게 사용해야 합니다. 비밀번호를 저장할지, 매번 요청할지, 아니면 시스템 전체에서 공유할지는 조직의 정책에 따라 결정해야 합니다. NetworkManager는 프로필 시스템에 연결 비밀번호를 저장할 수 있으며, 관련 문서에는 연결 파일에 비밀번호나 개인 키가 포함될 수 있다고 명시되어 있습니다. 공유 장치에서는 운영 요구 사항을 충족하는 범위 내에서 최대한 접근 권한을 제한하는 것이 좋습니다.
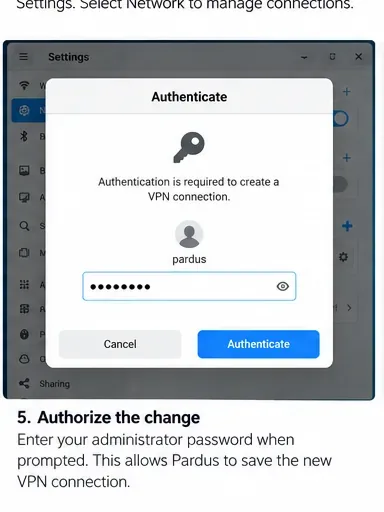
시스템 네트워크 프로필을 생성하거나 변경하면 데스크톱 인증 프롬프트가 나타날 수 있습니다. 변경 작업을 직접 수행했고 해당 작업을 인지하고 있는 경우에만 로컬 관리자 암호를 입력하십시오.
프로필을 저장한 후에는 네트워크 패널이나 바탕 화면의 네트워크 메뉴에서 해당 프로필을 활성화하십시오. VPN에서 다단계 인증(MFA) 또는 저장되지 않는 암호를 사용하는 경우 연결 시 추가 메시지가 표시될 수 있습니다.
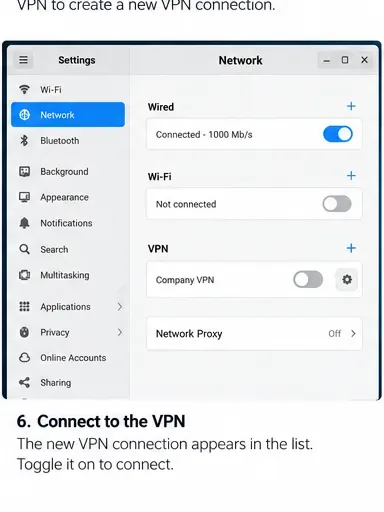
GUI에 "연결됨" 이라고 표시되면 NetworkManager를 사용하여 상태를 확인하십시오.
nmcli connection show --active
nmcli device status
ip route
ip -6 route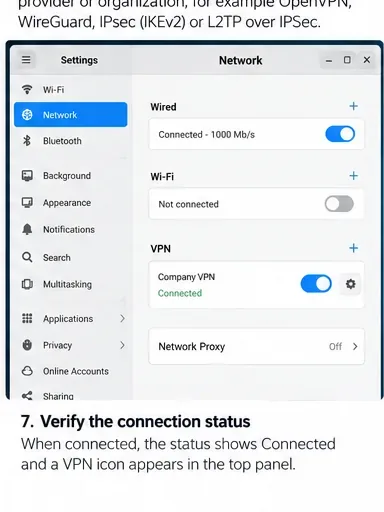
풀 터널 VPN의 경우 기본 경로 또는 정책 라우팅 규칙에 따라 인터넷 트래픽이 터널을 통해 전송될 것으로 예상할 수 있습니다. 스플릿 터널 기업 VPN의 경우 일반 인터넷 경로는 변경되지 않고 특정 사설 IP 주소만 VPN을 통해 전송될 수 있습니다. 즉, "내 공용 IP 주소가 변경되지 않았다"는 것이 반드시 오류를 의미하는 것은 아닙니다.
가장 적합한 검증 대상은 VPN을 통해서만 접근 가능한 내부 리소스입니다. 예를 들어 내부 DNS 이름, 웹 포털, Git 서버 또는 관리자가 제공한 개인 IP 주소 등이 있습니다. 임의로 개인 주소를 만들어 ping 응답을 기대하지 마십시오. 많은 네트워크에서 ICMP를 차단합니다.
nmcli connection show --active
ip route get 10.20.30.40
getent hosts intranet.example.internal
curl -I https://intranet.example.internal/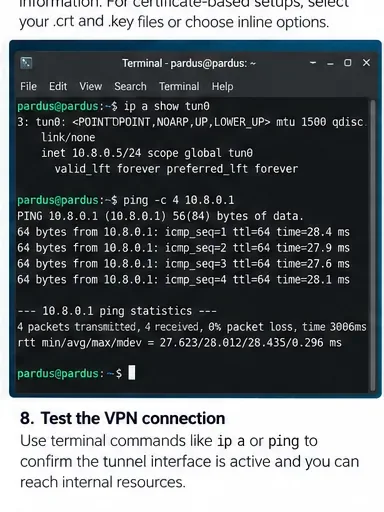
OpenVPN의 경우 터널 인터페이스 이름은 종종 지정되지만 tun0, 해당 이름이 항상 사용되는 것은 아닙니다. WireGuard는 일반적으로 자체 인터페이스 이름으로 표시됩니다. `use` nmcli connection show --active및 `use` 명령어를 사용하여 ip link시스템에서 실제로 생성한 인터페이스를 확인하십시오.
실행 ip route후 ip route get INTERNAL_IP결과를 확인하십시오. 조회 결과 VPN 경로 대신 일반 Wi-Fi/이더넷 게이트웨이가 선택되는 경우, 프로필에 필요한 개인 서브넷 경로가 누락되었을 수 있습니다. 경로를 직접 추가하기 전에 VPN 관리자에게 터널을 통해 라우팅해야 하는 접두사를 문의하십시오.
사설 IP 주소는 작동하지만 내부 호스트 이름이 작동하지 않는 경우, 문제는 터널 자체보다는 이름 확인 문제일 가능성이 높습니다. 를 사용하는 시스템에서는 systemd-resolvedDNS resolvectl status서버와 링크별 도메인을 확인할 수 있습니다. 다른 설정에서는 NetworkManager에서 제공하는 DNS 정보를 검사하십시오.
nmcli device show | grep -E 'IP4.DNS|IP6.DNS|IP4.DOMAIN|IP6.DOMAIN'분할 DNS는 기업 환경에서 특히 중요합니다. 내부 도메인에 대한 이름만 회사 DNS 서버로 연결되면 되는 경우가 많기 때문입니다. 모든 DNS 설정을 공용 리졸버로 바꾸면 사설 도메인 이름이 더 이상 확인되지 않아 정상적으로 작동하던 네트워크 연결이 끊어진 것처럼 보일 수 있습니다.
연결이 연결 상태에 도달하지 못하면 재시도하는 동안 NetworkManager 로그를 확인하십시오.
journalctl -u NetworkManager -b --no-pager
sudo journalctl -u NetworkManager -b -f
인증서 유효성 검사 오류, 게이트웨이 연결 불가 메시지, 인증 실패 또는 플러그인 시작 오류를 확인하십시오. 로그에는 서버 이름, 사용자 이름, 인증서 경로 및 네트워크 세부 정보가 포함될 수 있으므로 검토하지 않고 전체 로그를 공개적으로 붙여넣지 마십시오.
WireGuard는 위에 설명된 플러그인 기반 VPN 유형과는 다릅니다. NetworkManager의 공식 VPN 문서에 따르면 WireGuard는 기본적으로 지원되며, NetworkManager 설정 참조에는 개인 키, 피어, 엔드포인트, 허용된 IP 주소, 지속적인 연결 유지와 같은 WireGuard 관련 속성이 나와 있습니다.
WireGuard 구성이 있는 경우 관리자가 제공한 정확한 값으로 NetworkManager WireGuard 프로필을 가져오거나 생성하는 것이 좋습니다. 특히 다음 부분에 주의하십시오 AllowedIPs. 이 부분은 피어에게 전송되는 대상 접두사를 결정합니다. 0.0.0.0/0및 를 포함하는 구성은 ::/0일반적으로 전체 터널링을 의미하며, 더 좁은 접두사는 분할 터널링을 나타냅니다.
VPN 기술에 NetworkManager 통합이 유지되고 데스크톱에서 사용자가 쉽게 전환할 수 있는 영구 프로필이 필요한 경우 NetworkManager가 적합합니다. 하지만 공급업체에서 NetworkManager 플러그인이 제공하지 않는 기능을 요구하거나, 기업 클라이언트에서 장치 상태 검사 또는 독자적인 인증을 수행하거나, 관리자가 공급업체의 Linux 클라이언트만 명시적으로 지원하는 경우에는 접근 방식을 변경해야 합니다.
NetworkManager 자체에서도 일부 타사 VPN 플러그인이 더 이상 유지 관리되지 않는다고 경고합니다. 현재 지원 페이지에서는 기존 Fortinet SSLVPN 플러그인이 지원 종료되었으며, 호환되는 이전 Fortinet 프로토콜로는 OpenConnect를 권장하고 있습니다. 또한 PPTP는 유지 관리가 중단되었을 뿐만 아니라 암호학적으로 취약합니다. 따라서 패키지 저장소에 플러그인이 있다고 해서 현재 배포해도 되는 프로토콜이라는 의미는 아닙니다.
Pardus VPN 설정이 완료되었다고 판단하기 전에 연결을 끊었다가 다시 연결하여 결과를 다시 확인하십시오. 제대로 설정된 경우 다음 사항들을 확인해야 합니다.
nmcli connection show --active연결되어 있는 동안 VPN 또는 WireGuard 프로필을 표시합니다.인증은 통과했지만 라우팅이나 DNS 검사에 실패하는 경우, 암호와 인증서를 계속 변경하지 마십시오. 라우팅, DNS 도메인, 서버 측 정책 및 필요한 스플릿 터널링 설계에 대한 조사를 진행하십시오. 프로토콜 자체에 유지 관리되지 않거나 더 이상 사용되지 않는 플러그인이 필요한 경우, 기존 기술을 억지로 사용하는 것보다 현재 지원되는 VPN 기술로 마이그레이션하는 것이 더 안정적인 해결책입니다.
Pardus 25 Desktop에서 OpenVPN, WireGuard, OpenConnect 또는 IPsec VPN 연결을 설정한 다음 라우팅, DNS 및 터널 상태를 확인하십시오.
SLES 15와 RHEL 9의 성능 정보, 커널 스트림, TuneD 프로파일, 워크로드 변수, 그리고 두 시스템을 공정하게 벤치마킹하는 방법을 비교합니다.
systemd 종료 중에 멈추는 SUSE Linux 서버의 문제를 진단하고 해결하는 방법을 알아보세요. 멈춘 작업을 찾고, 이전 부팅 과정을 검토하고, 차단하는 서비스 또는 마운트를 수정하면 문제를 해결할 수 있습니다.
Pardus XFCE를 하단 작업 표시줄, 애플리케이션 메뉴, 즐겨찾는 런처, 열린 창 버튼, 시스템 트레이 및 시계로 익숙하게 만들어 보세요. 어떤 부분을 변경하고 레이아웃을 테스트하는 방법을 알아보세요.
Configure unattended-upgrades on a headless Debian server, verify systemd timers, test safely, control reboots, and monitor automatic security updates.
SUSE Linux Enterprise Server에서 Cockpit 문제를 해결하려면 HTTPS URL, systemd 소켓, 설치된 패키지, firewalld 영역, 인증서 및 로그를 확인하십시오.
검증된 SLE HA 롤링 업그레이드, 노드별 점검, 그리고 명확한 단일 서버 다운타임 주의 사항을 통해 SLES 15 SP5에서 SP6으로 마이그레이션하는 동안 서비스 가용성을 유지하는 방법을 알아보세요.
Ubuntu Server 24.04에서 Pi-hole을 구성하여 dnscrypt-proxy를 사용한 DNS-over-HTTPS를 사용하도록 설정한 다음, 로컬 업스트림을 확인하여 일반적인 DNS 충돌을 방지하십시오.
SSH X11 포워딩을 통한 YaST GUI 오류를 해결합니다. DISPLAY를 테스트하고, 문서에 명시된 Qt XIO 오류를 수정하고, SSH 설정을 확인하고, 필요한 경우 ncurses로 전환합니다.
SLES 15에 SUSE RMT를 설정하고, SCC 메타데이터를 동기화하고, 선택한 저장소를 미러링하고, HTTPS를 통해 클라이언트를 등록하고, SMT에서 마이그레이션할 때의 한계를 이해합니다.


