Home
» NETWERKBEHEERDER
»
Inkomend versus uitgaand verkeer: wat is het verschil in netwerken?
Inkomend versus uitgaand verkeer: wat is het verschil in netwerken?
Inkomend verkeer is netwerkverkeer dat een gedefinieerd netwerk, apparaat of interface binnenkomt; uitgaand verkeer is verkeer dat het netwerk, apparaat of interface verlaat. De termen zijn relatief ten opzichte van het meetpunt en geen permanente labels die aan een pakket zijn gekoppeld. Een verzoek van een laptop aan een cloudservice is uitgaand verkeer van de laptop of het kantoornetwerk en inkomend verkeer naar de cloudservice. Voor firewallregels definiëren cloudplatforms inkomend verkeer doorgaans als pakketten die een doel binnenkomen en uitgaand verkeer als pakketten die het doel verlaten. Zie de definitie van inkomend en uitgaand verkeer van Google Cloud .
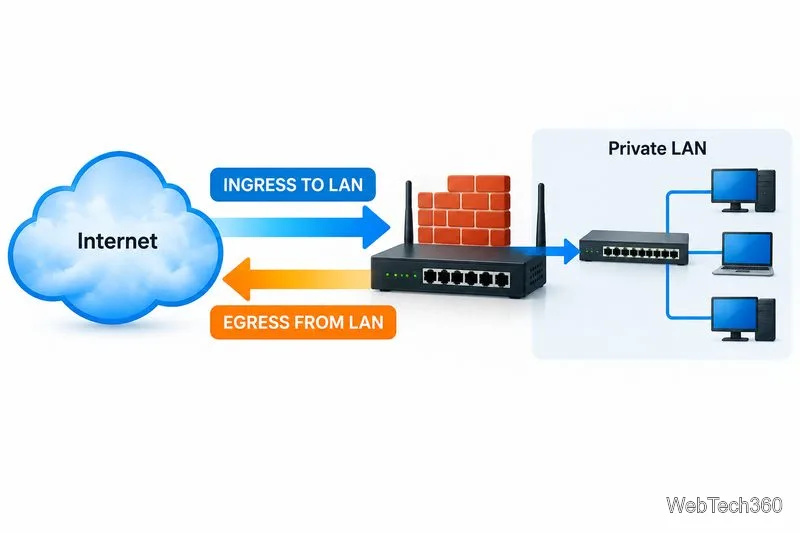
Aan de LAN-grens wordt verkeer dat het privénetwerk binnenkomt, inkomend genoemd; verkeer dat het netwerk verlaat, wordt uitgaand genoemd.
Ingang versus uitgang in één oogopslag
Termijn
Betekenis ten opzichte van de gekozen grens
Voorbeeld
Binnenkomen
Inkomend; ontvangen door de bestemming
Een verbinding die aankomt bij een webserver of virtuele machine in de cloud.
Uitgang
Uitgaand; verzonden vanaf het doelwit
Een laptop die een bestand uploadt naar cloudopslag.
Waarom het standpunt ertoe doet
Stel je voor dat een medewerker een website opent. Het verzoek verlaat de laptop van de medewerker en het LAN-netwerk van het kantoor, dus het is uitgaand verkeer vanuit die systemen. Wanneer het de gateway van het bedrijf bereikt, komt het pakket de gateway binnen via de LAN-interface en verlaat deze via de internetinterface. Bij de server van de website is hetzelfde verzoek inkomend. Het antwoord volgt het omgekeerde pad.
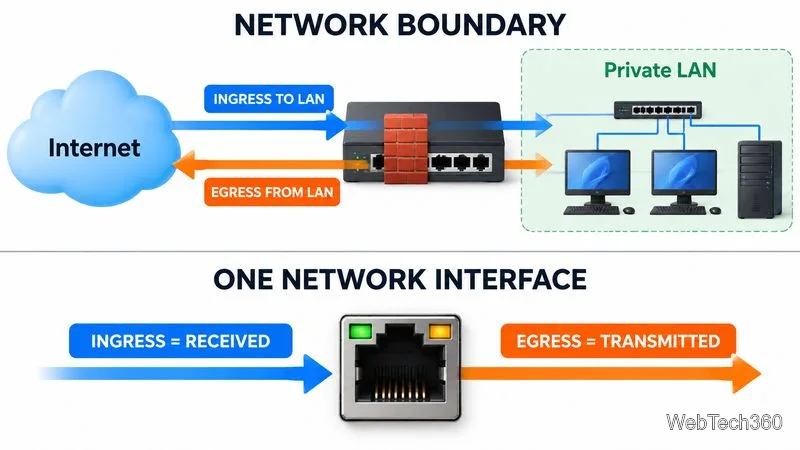
Daarom tonen netwerktools vaak inkomend/uitgaand , ontvangen/verzonden of Rx/Tx in plaats van alleen inkomend en uitgaand verkeer. De 'in'-waarde op een dashboard beschrijft meestal het verkeer dat wordt ontvangen door de specifieke interface die wordt gemeten – niet noodzakelijkerwijs het verkeer dat uw hele organisatie binnenkomt. Controleer altijd of de context een host, interface, subnet, firewall, cloudresource of het hele netwerk betreft.
Inkomend en uitgaand verkeer is afhankelijk van de grens: een weergave op netwerkniveau verschilt van een weergave op enkelvoudig interfaceniveau.
Hoe monitor je in- en uitgaande verbindingen?
Netwerkmonitoringsoftware verzamelt interfacetellers, doorvoer, fouten en weggegooide berichten, latentie en beschikbaarheid van apparaten. Het Simple Network Management Protocol (SNMP) wordt vaak gebruikt om ondersteunde switches, routers, firewalls en servers te bevragen. De Interfaces Group MIB-specificatie (RFC 2863) van de IETF definieert ifInOctetsen ifOutOctetstelt het aantal ontvangen en verzonden bytes. Gebruik 64-bits tellers met hoge capaciteit op snelle verbindingen indien beschikbaar.
SNMP toont het verkeersvolume, maar niet altijd welke applicaties of eindpunten dit hebben gegenereerd. NetFlow, IPFIX, sFlow of jFlow kunnen bron-/bestemmings-IP-adressen, poorten, protocollen en verkeersvolumes toevoegen. Pakketcaptures bieden meer gedetailleerde informatie, maar kunnen meer opslagruimte vereisen en gevoelige gegevens blootleggen. Gebruik bij voorkeur SNMPv3 waar dit wordt ondersteund en beperk de toegang tot monitoring.
Netwerkmonitoringtools voor evaluatie
SolarWinds Network Performance Monitor houdt het interfacegebruik, de apparaatstatus, paden, waarschuwingen en prestatietrends in netwerkomgevingen bij.
ManageEngine OpManager biedt monitoring van apparaten en interfaces, inzicht in het netwerkverkeer, detectie en rapportage; aanvullende mogelijkheden voor stroomanalyse zijn afhankelijk van de geselecteerde componenten.
Paessler PRTG combineert SNMP-interfacebewaking met flowprotocollen en configureerbare bandbreedtewaarschuwingen.
Vergelijk de apparaatondersteuning, protocollen, bewaartermijn, waarschuwingen, implementatie en het aantal interfaces of meetwaarden dat u nodig hebt. SNMP toont de totale bandbreedte; stroomgegevens helpen identificeren wat deze verbruikt. Monitoring alleen blokkeert het verkeer niet.
Uitgang in gegevensbeveiliging
Uitgaand verkeer is normaal; het risico zit hem in ongeautoriseerd dataverkeer , zoals het versturen van gevoelige bestanden naar persoonlijke e-mailadressen, een niet-goedgekeurde cloudservice of een verdachte externe server. Een grote upload alleen bewijst geen datalek. Let op een nieuwe bestemming, een ongebruikelijk volume, een onbekende app of account, activiteit buiten kantooruren of een overdracht die afwijkt van de normale gang van zaken binnen de organisatie.
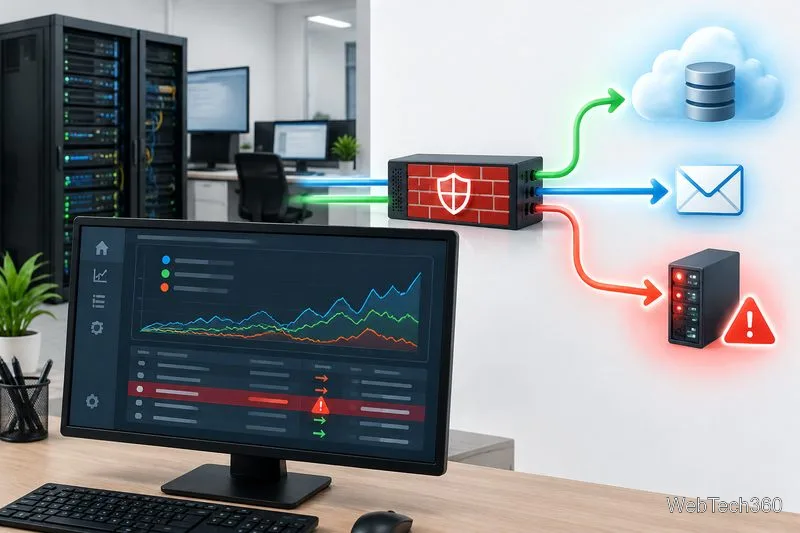
Het monitoren van uitgaand verkeer is vooral nuttig wanneer ongebruikelijke bestemmingen en overstappatronen aanleiding geven tot een onderzoek.
Gebruik gelaagde bedieningselementen in plaats van te vertrouwen op één enkel dashboard:
Stel beleid op: maak een lijst van goedgekeurde diensten, classificeer gevoelige gegevens en leg de regels voor het delen ervan uit.
Beperk uitgaande toegang: gebruik firewallregels, beveiligde webgateways of DNS-filtering om onnodige bestemmingen en services te blokkeren.
Verzamel logbestanden: correleer gebeurtenissen met betrekking tot firewalls, eindpunten, identiteiten, de cloud en bestandstoegang; geef waarschuwingen bij significante afwijkingen van normaal verkeer.
Bescherm gevoelige gegevens: overweeg gegevensverliespreventie (DLP) en beheer beveiligingsmaatregelen voor uploads, kopiëren en verwijderbare media. Test beleidsregels om verstoring van legitiem werk te voorkomen.
Waar passen SIEM-tools in?
Een Security Information and Event Management (SIEM)-platform centraliseert logboeken en correleert gebeurtenissen, zodat analisten mogelijke datadiefstal of gecompromitteerde accounts kunnen onderzoeken. Het vormt een aanvulling op, maar vervangt niet, firewallregels, DLP of endpointbeveiliging. Opties zijn onder andere SolarWinds Security Event Manager , Splunk Enterprise Security en ManageEngine Log360 . Vergelijk de huidige functies, licenties, datavolume en bewaartermijn.
Een snelle checklist
Noteer de exacte grens: host, interface, subnet, firewall of cloudbron.
Bevestig wat de tool bedoelt met inkomend/uitgaand, ontvangen/verzonden en Rx/Tx.
Basisverkeer per richting, bestemming, protocol, tijd en bedrijfsproces.
Stel nuttige waarschuwingen in en bepaal wie deze onderzoekt.
Test de uitgangsbeperkingen zowel voor goedgekeurde workflows als voor ongeautoriseerde bestemmingen.
Kortom: inkomend betekent "in" en uitgaand betekent "uit", maar pas nadat je hebt vastgesteld waar het verkeer vandaan komt of vandaan gaat. Gebruik interface-tellers en stroomgegevens om de prestaties te begrijpen en correleer vervolgens de uitgaande activiteit met identiteits-, eindpunt- en applicatielogboeken om beveiligingsrisico's te onderzoeken.