Home
» NETWERKBEHEERDER
»
Hoe Nmap te gebruiken voor Traceroute en het lezen van netwerkpaden
Hoe Nmap te gebruiken voor Traceroute en het lezen van netwerkpaden
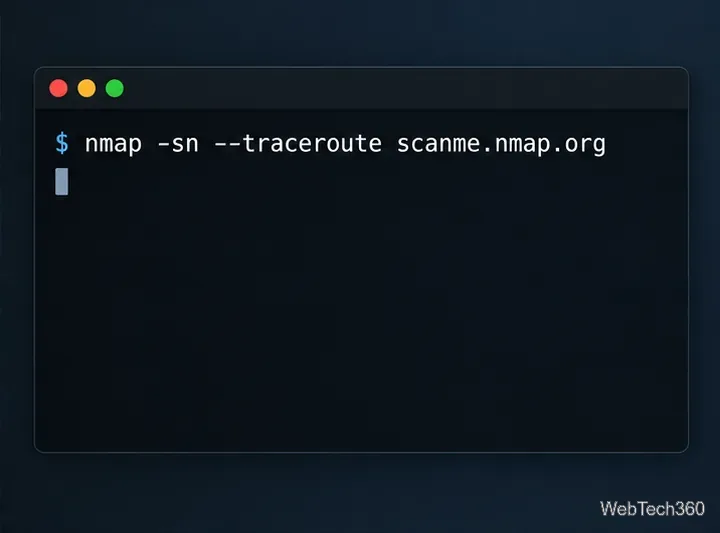
Om Nmap te gebruiken voor traceroute, voert u het commando `.` uit nmap -sn --traceroute scanme.nmap.org. De -snoptie `--port scan` slaat het scannen van poorten over terwijl Nmap controleert of de host actief is; in plaats daarvan --traceroutewordt Nmap gevraagd de route naar een reagerende host weer te geven. Vervang de voorbeeldhost door een systeem dat u bezit, beheert of waarvoor u scanrechten hebt. Dit commando, dat alleen een pad gebruikt, houdt de test beperkter dan de standaard poortscan van Nmap.
Een traceroute toont de routers die reageren tussen de computer die de scan uitvoert en een bestemming.
Wat Nmap traceroute laat zien
Een traceroute schat het netwerkpad door pakketten te verzenden met verschillende IP time-to-live (TTL) of hop-limit waarden. Elke router verlaagt die waarde; wanneer deze nul bereikt, kan een router een ICMP "Time Exceeded" bericht terugsturen. De scantool gebruikt die antwoorden om hops te identificeren en de round-trip time (RTT) te meten. TTL telt hops, niet seconden.
De methode van Nmap verschilt van de klassieke tracerouteof Windows-methode tracert. Nmap voert na de scan een traceroute uit en gebruikt de scanresultaten om een poort en protocol te selecteren die waarschijnlijk het doel zullen bereiken. Het begint met een hoge TTL en telt naar beneden, terwijl veel traditionele traceroute-tools bij één beginnen en naar boven tellen. Hierdoor is de route-output van Nmap gekoppeld aan de scan en de probes die zijn uitgevoerd; het is geen volledig overzicht van elke mogelijke route of het retourpad.
Voer een Nmap traceroute uit in vier stappen.
1. Installeer Nmap en controleer of het werkt.
Download Nmap van de officiële Nmap-downloadpagina . Kies het installatieprogramma voor Windows of macOS, of volg de officiële installatie-instructies voor uw Linux-distributie. Open de opdrachtprompt, PowerShell, Terminal of een Linux-shell en voer het commando in nmap --version. Als het commando niet wordt gevonden, voltooi dan de installatie of voeg Nmap toe aan uw PATH.
Sommige scan- en traceroutefuncties vereisen verhoogde privileges voor het vastleggen van pakketten of raw-sockettoegang. Probeer op macOS of Linux de opdracht te laten voorafgaan door `--` sudoals Nmap een machtigingsprobleem meldt; open op Windows de terminal met beheerdersrechten wanneer dit nodig is. Gebruik alleen het privilege-niveau dat nodig is voor uw geautoriseerde test.
2. Kies een host die je mag testen.
Voor een veilige oefenomgeving staat het Nmap-project expliciet scans van Nmap toe op scanme.nmap.org. Deze toestemming is beperkt: test geen exploits of denial-of-service-tests en beperk het aantal scans tot maximaal twaalf per dag. Voor andere hosts moet u eerst toestemming vragen aan de netwerkeigenaar. De juridische en gebruiksrichtlijnen van het Nmap- project leggen de reikwijdte van de testhost uit en waarom scanrechten belangrijk zijn.
3. Begin met een opdracht die alleen een pad bevat.
Voer dit commando uit op macOS of Linux:
sudo nmap -sn --traceroute scanme.nmap.org
Laat dit op Windows achterwege sudoen gebruik indien nodig een terminal met beheerdersrechten:
nmap -sn --traceroute scanme.nmap.org
Gebruik -sndit --tracerouteom hostdetectie en padtracering aan te vragen zonder poortscan.
De Nmap-referentie voor hostdetectie beschrijft beide opties. Nmap verzendt nog steeds netwerkprobes; -sndit betekent "geen poortscan", niet "geen verkeer". Als u een specifieke service wilt onderzoeken, gebruik dan een poortscan met een beperkte scope tegen een geautoriseerde host, zoals nmap -p 443 --traceroute your-authorized-host.example. Deze scan controleert TCP-poort 443 vóór het traceren en kan meer verkeer verzenden dan de opdracht die alleen het pad scant.
4. Lees de hoplijst door en sla deze op als deze nuttig is.
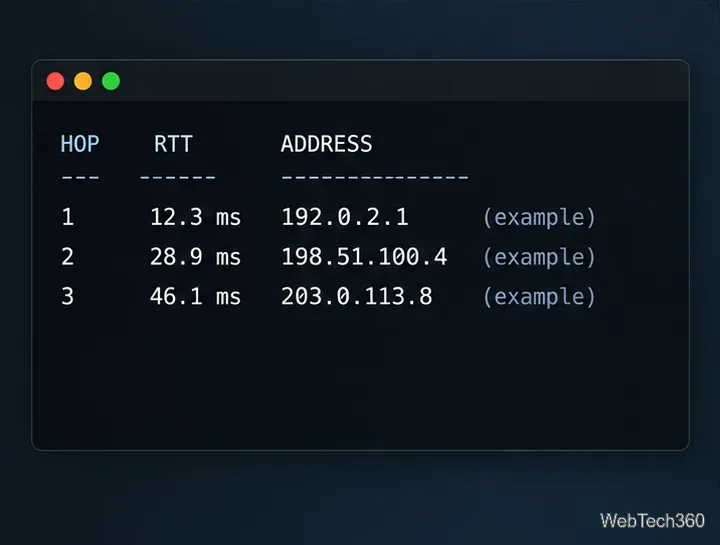
Zoek naar de TRACEROUTEsectie en de bijbehorende kolommen HOP. Een hopnummer markeert de waargenomen positie langs de route. RTT is de tijd die een probe nodig heeft om die hop te bereiken en een antwoord terug te krijgen; het is geen eenrichtingsmeting of een directe meting van de verbinding zelf. Adressen kunnen worden weergegeven als IP-nummers of, wanneer naamresolutie slaagt, als hostnamen.RTTADDRESS
Dit is slechts een voorbeeldlay-out: hopadressen en responstijden variëren per netwerk en tijdstip.
Om een kopie in normale tekst te bewaren voor vergelijking, voeg je de uitvoeroptie van Nmap toe:
Voer hetzelfde commando uit vanaf hetzelfde bronnetwerk wanneer u de resultaten vergelijkt. Een gewijzigde route kan duiden op routeringswijzigingen, taakverdeling of tijdelijke filtering, en niet per se op een fout op zich.
Problemen met ontbrekende of verwarrende hops oplossen
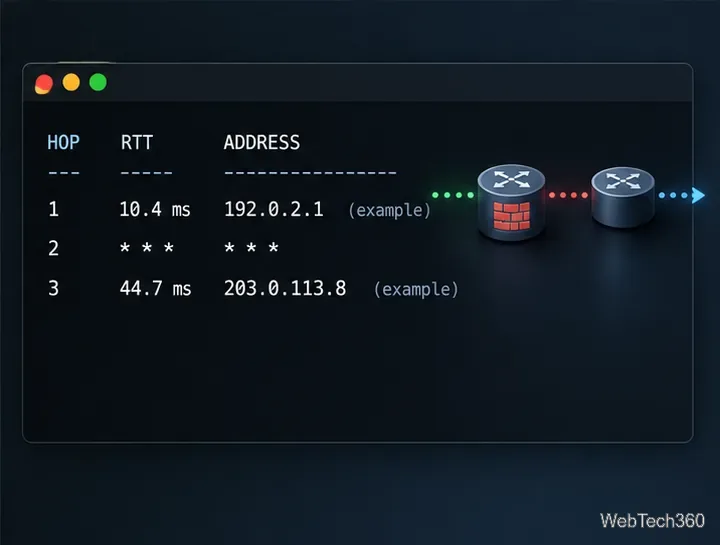
Een asterisk geeft aan* * * dat Nmap geen bruikbaar antwoord heeft ontvangen voor die probe voordat de time-out werd bereikt. Een router kan reacties filteren of de snelheid ervan beperken en toch verkeer doorsturen, dus één stille hop bewijst niet dat het pad is verbroken.
De tracering start niet: controleer of de hostnaam correct wordt opgelost, of de bestemming reageert op detectieprobes en of u de vereiste rechten hebt. Als u de controle over het doel hebt, controleer dan de firewall en de netwerkregels tussen het doel en uw scanner.
Namen vertragen de weergave: Voeg -nbijvoorbeeld toe om DNS-zoekopdrachten over te slaan sudo nmap -n -sn --traceroute scanme.nmap.org.
Een plotselinge toename in latentie bij één hop: beschouw dit als een aanwijzing, niet als bewijs van congestie op die router. ICMP-antwoorden kunnen vertraagd of gedeprioriteerd zijn, en de uitgaande en retourroutes kunnen verschillen.
Een stille tussenliggende hop kan nog steeds verkeer doorsturen; latere hops kunnen normaal reageren.
Nmap --tracerouteis handig wanneer je padinformatie wilt naast de resultaten van host-discovery of port-scans. Lees de hoplijst als bewijs van één bron, op één moment, met behulp van specifieke probes. Firewalls, load balancing en asymmetrische routing kunnen allemaal delen van het beeld verbergen of vertekenen.