Home
» SOFTWARE
»
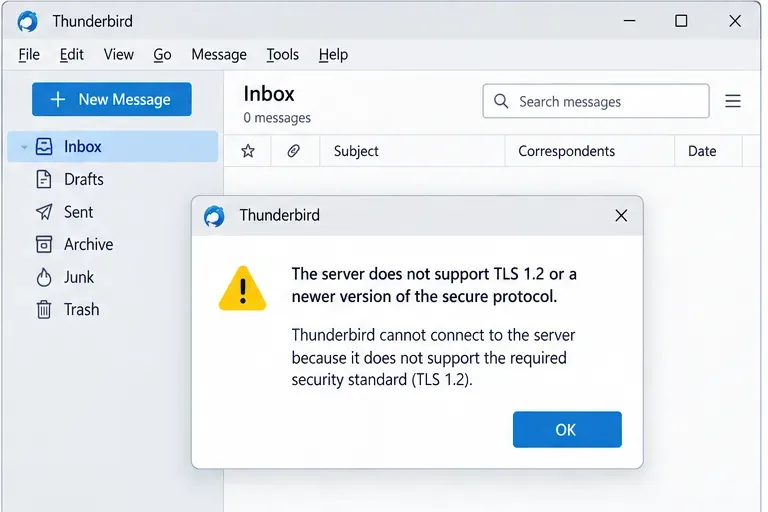
Hoe los ik de beveiligingswaarschuwing "Server ondersteunt geen TLS 1.2" in Thunderbird op?
Hoe los ik de beveiligingswaarschuwing "Server ondersteunt geen TLS 1.2" in Thunderbird op?
Als Thunderbird aangeeft dat uw mailserver geen TLS 1.2 ondersteunt, is de veiligste oplossing meestal om Thunderbird niet te verzwakken. Controleer eerst of de namen van de inkomende en uitgaande servers, de poorten en de beveiligingsinstellingen van de verbinding overeenkomen met de instellingen die uw e-mailprovider heeft gepubliceerd. Als deze instellingen correct zijn en de waarschuwing blijft verschijnen, is de server zelf mogelijk nog steeds beperkt tot de verouderde TLS 1.0 of TLS 1.1 en moet deze door de provider of beheerder worden geüpgraded.
TLS, ofwel Transport Layer Security, is het protocol dat de verbinding tussen Thunderbird en een mailserver versleutelt. Thunderbird 78, uitgebracht op 17 juli 2020, schakelde TLS 1.0 en TLS 1.1 standaard uit. Volgens de huidige ondersteuningsrichtlijnen van Mozilla wordt het verlagen van de minimale TLS-vereiste nog steeds beschouwd als een tijdelijke diagnostische maatregel die de beveiliging vermindert, en niet als de gewenste permanente oplossing. Zie de release-opmerkingen van Thunderbird 78 en de veelgestelde vragen van Mozilla over Thunderbird 78 .
De waarschuwing wijst op een TLS-compatibiliteitsprobleem. Controleer voordat u de geavanceerde voorkeuren wijzigt of het account de huidige mailserverinstellingen van de provider gebruikt.
Wat je nodig hebt voordat je iets verandert
Zorg dat u de actuele installatie-instructies van uw e-mailprovider in een browser hebt geopend. U hebt de exacte naam van de inkomende server, de naam van de uitgaande SMTP-server, de poortnummers, de verbindingsbeveiliging en de authenticatiemethode nodig. Ga er niet vanuit dat een poort die u jaren geleden gebruikte nog steeds correct is.
Drie termen zijn hier van belang:
IMAP of POP is het protocol dat Thunderbird gebruikt om e-mail te ontvangen. IMAP zorgt er normaal gesproken voor dat e-mail gesynchroniseerd blijft met de server; POP downloadt normaal gesproken berichten.
SMTP is het protocol dat wordt gebruikt om e-mail te verzenden.
SSL/TLS en STARTTLS zijn twee manieren om een versleutelde verbinding tot stand te brengen. SSL/TLS start direct met versleuteling. STARTTLS start eerst de verbinding en zet deze vervolgens om naar TLS. Gebruik de modus die uw provider voor de specifieke poort beschrijft.
Als het om een bedrijfs-, school- of zelfgehoste mailbox gaat, vraag dan de e-mailbeheerder naar de ondersteunde TLS-versies en de goedgekeurde IMAP/POP- en SMTP-eindpunten. Een beveiligingswaarschuwing kan worden veroorzaakt door de server zelf, maar kan ook verschijnen wanneer Thunderbird is gekoppeld aan een oude hostnaam, een verouderde proxy of een achterhaalde gateway.
Stap 1: Vaststellen welke kant het probleem veroorzaakt
Kijk of het probleem zich voordoet bij het ontvangen van e-mail, het verzenden van e-mail of beide. Als het ontvangen mislukt, controleer dan eerst de inkomende IMAP- of POP-instellingen. Als het verzenden mislukt, controleer dan SMTP. Als beide direct na een providermigratie of een Thunderbird-update mislukken, controleer dan beide, omdat ze mogelijk verschillende hostnamen en poorten gebruiken.
De huidige pagina's met probleemoplossingen van Mozilla raden aan om Thunderbird te vergelijken met de gedocumenteerde instellingen van de provider voordat er iets anders wordt gewijzigd. Zowel de officiële handleidingen voor problemen met het ontvangen als met het verzenden van e-mails noemen verouderde TLS als een mogelijke oorzaak.
Stap 2: Controleer de instellingen van de inkomende server.
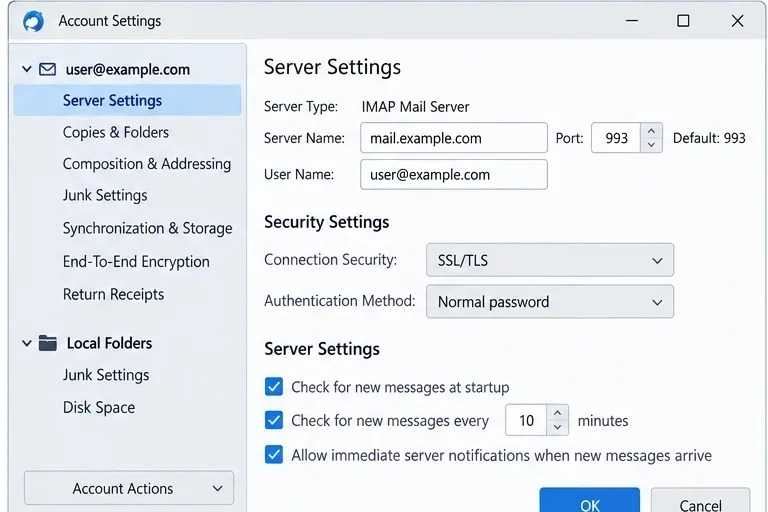
Open het toepassingsmenu van Thunderbird en kies Accountinstellingen . Selecteer het betreffende account en open vervolgens Serverinstellingen . Vergelijk de servernaam, poort, verbindingsbeveiliging, authenticatiemethode en gebruikersnaam met de huidige instructies van uw provider.
Voor inkomende e-mail dient u de servernaam, poort en verbindingsbeveiliging exact af te stemmen op de documentatie van de provider. Het voorbeeld toont IMAP met SSL/TLS op poort 993.
Wijzig een werkende beveiligingsinstelling niet naar 'Geen' alleen om de waarschuwing te laten verdwijnen. Dit kan de transportversleuteling uitschakelen en mogelijk inloggegevens of berichtenverkeer blootleggen. De documentatie van Mozilla over accountinstellingen beschrijft SSL/TLS als de aanbevolen versleutelde optie wanneer beschikbaar en legt STARTTLS uit als een upgrade van een aanvankelijk onversleutelde verbinding. Zie Configuratieopties voor accounts .
Stap 3: Controleer de uitgaande SMTP-instellingen afzonderlijk.
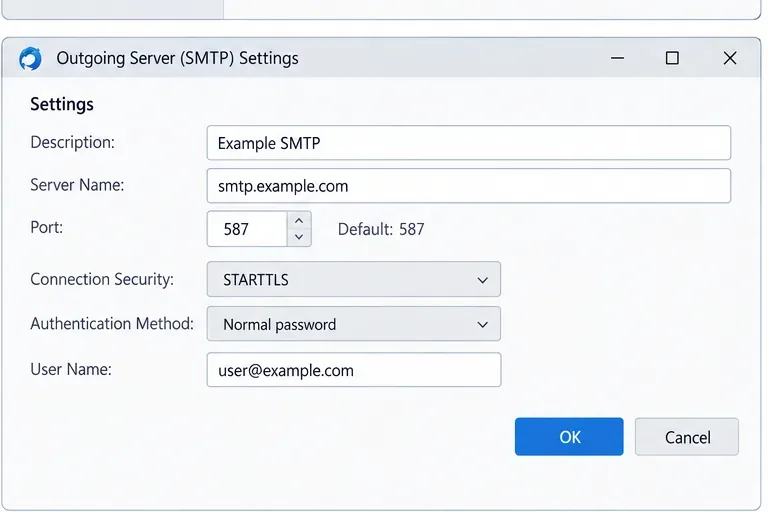
Ga in de accountinstellingen naar Uitgaande server (SMTP) , kies de server die aan uw e-mailaccount is toegewezen en bewerk deze. Vergelijk de SMTP-hostnaam, poort, verbindingsbeveiliging, authenticatiemethode en gebruikersnaam met de gepubliceerde waarden van de provider.
SMTP heeft zijn eigen beveiligingsinstellingen. In dit voorbeeld wordt STARTTLS op poort 587 gebruikt, maar de juiste combinatie is degene die uw provider voor uw account publiceert.
Poort 587 wordt vaak gebruikt voor STARTTLS en poort 465 voor impliciete TLS, maar dit zijn geen universele regels die u zomaar aan een account kunt opleggen. De documentatie van de provider is leidend. Controleer ook of de juiste SMTP-server aan de juiste identiteit is toegewezen; in de officiële verzendhandleiding van Thunderbird staat vermeld dat het gebruik van de SMTP-service van een andere accountprovider kan mislukken.
Stap 4: Test opnieuw voordat u de geavanceerde TLS-voorkeuren aanpast.
Sla de gecorrigeerde accountinstellingen op en herstart Thunderbird. Probeer e-mail te ontvangen en stuur vervolgens een kort testbericht naar een adres dat u beheert. Als het ene wel werkt en het andere niet, dan ligt het probleem waarschijnlijk bij inkomende e-mail of SMTP.
Als de TLS-waarschuwing nog steeds verschijnt, neem dan contact op met de provider of beheerder en stel de volgende directe vraag: Ondersteunt dit specifieke e-mail-eindpunt TLS 1.2 of hoger? Geef hen de hostnaam en poort die Thunderbird gebruikt. Dit voorkomt een veelvoorkomende impasse waarbij de supportafdeling bevestigt dat "de service TLS 1.2 ondersteunt", maar een specifiek, verouderd IMAP-, POP-, SMTP-, proxy- of loadbalancer-eindpunt dit niet doet.
Stap 5: Gebruik de configuratie-editor alleen als tijdelijk diagnostisch hulpmiddel
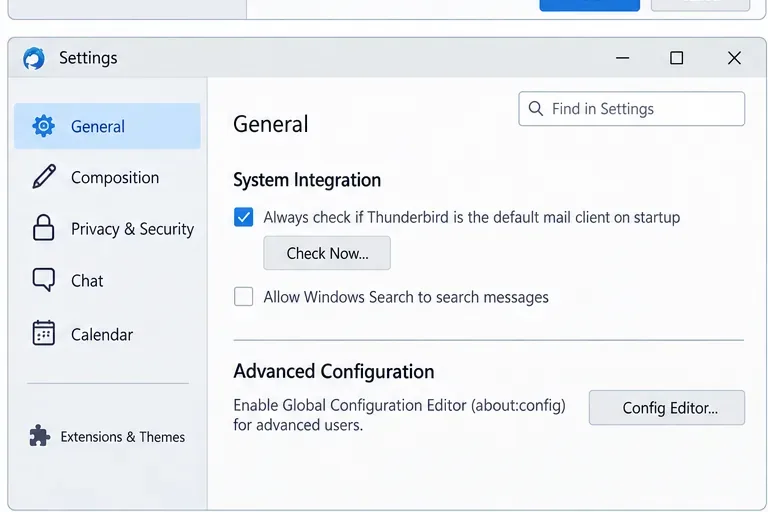
Thunderbird bevat een pagina met geavanceerde voorkeuren genaamd Config Editor, ook wel bekend als about:config. Mozilla geeft expliciet aan dat deze tool bedoeld is voor geavanceerd gebruik en dat wijzigingen die afwijken van de standaardinstellingen niet worden ondersteund, omdat ze Thunderbird kunnen beschadigen of het oplossen van problemen kunnen bemoeilijken. Het huidige pad is Menu > Instellingen > Algemeen , scroll naar beneden en kies vervolgens Config Editor . Zie de officiële documentatie van Mozilla over Config Editor .
De configuratie-editor toont geavanceerde voorkeuren die geen deel uitmaken van de normale accountinstellingen. Gebruik deze functie alleen als u de risico's voor de beveiliging begrijpt en van plan bent de standaardinstellingen daarna te herstellen.
Voor oudere servers beschrijft de FAQ van Mozilla Thunderbird 78 het wijzigen security.tls.version.minvan de waarde naar een lagere waarde als een manier om te testen of verouderde TLS de oorzaak is. Als het e-mailen hierdoor plotseling wel werkt, hebt u een compatibiliteitsprobleem aan de serverzijde bevestigd. Dit betekent echter niet dat de lagere instelling een goede oplossing is voor de lange termijn.
Na de test kunt u de voorkeursinstellingen terugzetten naar de standaardwaarde. In de huidige versie van Thunderbird worden gewijzigde voorkeuren vetgedrukt weergegeven en kunt u ze met de knop 'Terugzetten' terugzetten naar de standaardwaarde. Vraag vervolgens uw provider om TLS 1.2 of hoger in te schakelen, de mailbox naar een ondersteund eindpunt te verplaatsen of u bijgewerkte verbindingsinstellingen te verstrekken.
Waarom het permanent verlagen van TLS een slechte oplossing is
TLS 1.0 en TLS 1.1 zijn verouderde protocollen. Thunderbird heeft ze niet voor niets standaard uitgeschakeld. Het ingeschakeld laten van een oud protocol vergroot de kans op zwakke punten in het protocol en zorgt ervoor dat de client beveiligingsmaatregelen accepteert die moderne software niet langer geschikt acht. Als de mailbox bedrijfskritisch is en de server niet direct kan worden geüpgraded, beschouw dan elke tijdelijke wijziging in compatibiliteit als een uitzondering met een vastgestelde einddatum, en niet als een normale configuratie.
Voor een persoonlijke mailbox die door een derde partij wordt gehost, kan de meest praktische oplossing zijn om over te stappen naar het moderne mail-eindpunt van de provider of te kiezen voor een provider die de huidige TLS-standaard ondersteunt. Voor een interne server ligt de duurzame oplossing bij de mailserver zelf, de reverse proxy, de load balancer of de TLS-terminerende gateway.
Veelgemaakte fouten die je moet vermijden
Wijzig eerst het wachtwoord. Er treedt een TLS-protocolmismatch op voordat de normale authenticatie van de mailbox is voltooid, dus het opnieuw instellen van een wachtwoord lost deze waarschuwing meestal niet op.
De verbindingsbeveiliging instellen op 'Geen'. Dit kan de versleuteling verwijderen in plaats van de TLS-ondersteuning te herstellen.
Ervan uitgaande dat IMAP en SMTP hetzelfde eindpunt gebruiken. Ze hebben vaak verschillende hostnamen, poorten en TLS-modi.
Poortnummers kopiëren van een willekeurig forum. Gebruik de actuele documentatie van de provider.
Laat een verlaagde TLS-minimumlimiet ingeschakeld. Als deze werd gebruikt om een oude server te diagnosticeren, zet deze instelling dan na de test terug naar de oorspronkelijke waarde.
Het negeren van VPN-, antivirus-, proxy- of firewall-interceptie. Mozilla merkt op dat deze producten e-mailverbindingen kunnen blokkeren of onderscheppen, vooral na een Thunderbird-update. Als de provider TLS 1.2-ondersteuning bevestigt, test dan of lokale netwerkbeveiligingssoftware de verbinding verstoort.
Hoe weet je of de oplossing werkt?
Een succesvolle reparatie is te herkennen aan drie tekenen: Thunderbird ontvangt nieuwe e-mail zonder de TLS-waarschuwing, een testbericht wordt succesvol verzonden via de geconfigureerde SMTP-server en u hoefde de onveilige TLS-compatibiliteit niet ingeschakeld te laten. Als slechts één richting werkt, controleer dan de bijbehorende inkomende of uitgaande instellingen. Als geen van beide richtingen werkt en de provider bevestigt dat de hostnaam TLS 1.2 of hoger ondersteunt, onderzoek dan vervolgens problemen met de firewall, VPN, proxy, antivirus, certificaten of netwerkpaden.
Wanneer moet je stoppen met het lokaal oplossen van problemen?
Stop met het wijzigen van Thunderbird-instellingen wanneer het account overeenkomt met de gepubliceerde configuratie van de provider en de provider bevestigt dat het exacte eindpunt beperkt is tot TLS 1.0 of 1.1. Op dat moment doet de client wat hij moet doen: een verbinding weigeren die onder zijn beveiligingsniveau ligt. De permanente oplossing is een serverupgrade of -migratie.
Als u de server zelf beheert, controleer dan de TLS-configuratie op de service die de verbinding daadwerkelijk beëindigt, en niet alleen op de e-mailapplicatie. In sommige implementaties verzorgt een proxy of gateway de versleuteling vóór IMAP of SMTP. Het upgraden van de back-end e-mailsoftware alleen zal niet helpen als de TLS-beëindigende laag nog steeds alleen verouderde protocolversies ondersteunt.
Kortom
Bij een Thunderbird-waarschuwing "Server ondersteunt geen TLS 1.2" begin je met de huidige IMAP/POP- en SMTP-instellingen van de provider, corrigeer je eventuele verouderde hostnamen, poorten of beveiligingsmodi en test je het opnieuw. Gebruik de geavanceerde TLS-voorkeuren van Thunderbird alleen als een korte diagnose voor een verouderde server. Als de test bevestigt dat TLS verouderd is, herstel je de standaardinstellingen en corrigeer je de serverkant. Deze aanpak lost het werkelijke probleem op zonder de beveiliging van de verbinding ongemerkt in gevaar te brengen.