10 najlepszych narzędzi do skanowania sieci w celu wykrywania urządzeń i adresów IP
Aby szybko uzyskać listę urządzeń w małej sieci LAN, zacznij od Angry IP Scanner lub Fing Desktop. Do bardziej szczegółowego wykrywania hostów i sprawdzania portów, rozważ Nmap lub SoftPerfect Network Scanner. Jeśli potrzebujesz stałego inwentarza firmowego lub zarządzania adresami IP, porównaj Lansweeper, ManageEngine OpUtils i SolarWinds IP Address Manager. Wybór najlepszego skanera sieciowego zależy od tego, czy potrzebujesz jednorazowego sprawdzenia urządzeń, skanowania technicznego, czy ciągłej inwentaryzacji adresów IP.
Ta krótka lista jest uporządkowana według przypadków użycia, a nie wydajności laboratoryjnej. Skanuj tylko sieci, których jesteś właścicielem lub do których administrowania masz uprawnienia.
Jak skanery sieciowe znajdują urządzenia
Skaner wysyła sondy do zakresu adresów IP i rejestruje odpowiedzi. W zależności od narzędzia i konfiguracji, może korzystać z protokołu ARP w sieci lokalnej, żądań echa ICMP, kontroli TCP, protokołu SNMP lub zapytań uwierzytelnionych. Skanowanie tylko za pomocą pingowania nie jest kompletnym inwentarzem: zapora sieciowa, izolacja klienta, uśpione urządzenie lub inna sieć VLAN mogą uniemożliwić hostowi odpowiedź. Nmap dokumentuje kilka metod wykrywania i pozwala oddzielić wykrywanie hosta od skanowania portów.
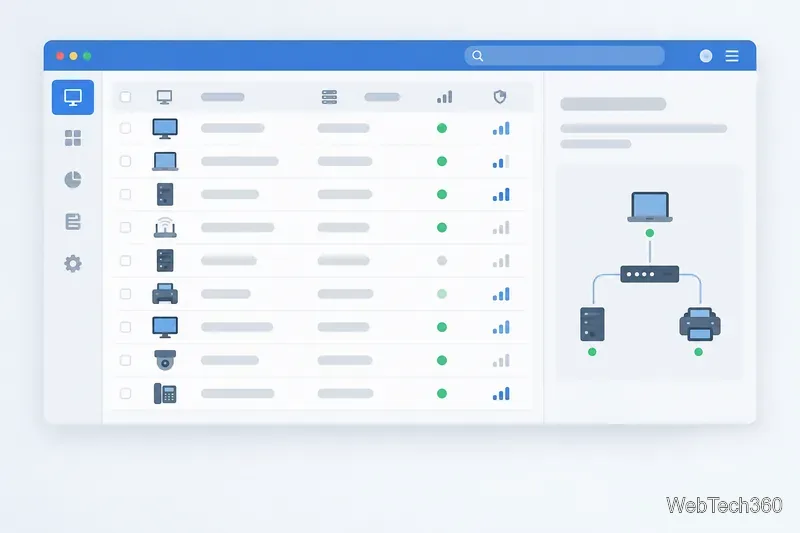
Koncepcyjny widok urządzeń, które mogą pojawić się w inwentarzu sieciowym. Nie jest to zrzut ekranu konkretnego produktu.
10 narzędzi do skanowania sieci, które warto rozważyć
1. Nmap — najlepszy do elastycznych skanów technicznych
Nmap to najbardziej konfigurowalna opcja dla administratorów, którzy potrzebują wykrywania hostów i opcjonalnego sprawdzania portów lub usług. Działa w systemach Windows, macOS i Linux. Tryb samego wykrywania identyfikuje odpowiadające hosty bez konieczności skanowania portów.
2. Angry IP Scanner — najlepszy do szybkiego tworzenia listy multiplatformowej
Angry IP Scanner jest darmowy i ma otwarte oprogramowanie, działające w systemach Windows, macOS i Linux. Skanuje zakresy adresów IP i porty, wyświetla wyniki w tabeli i obsługuje wtyczki zapewniające dodatkowe informacje o hoście – przydatne do szybkich kontroli bez scentralizowanego inwentarza.
3. Zaawansowany skaner IP — najlepszy do prostego skanowania sieci LAN w systemie Windows
Advanced IP Scanner to narzędzie dla sieci LAN w systemie Windows, które wyświetla wykryte urządzenia i adresy MAC oraz eksportuje wyniki do pliku CSV. Wybierz je, aby szybko przeskanować pulpit; nie jest to usługa inwentaryzacji wieloplatformowej.
4. SoftPerfect Network Scanner — najlepszy do wykrywania wielu protokołów
SoftPerfect Network Scanner działa w systemach Windows, macOS i Linux, obsługując protokoły IPv4 i IPv6. Umożliwia wysyłanie zapytań do urządzeń za pośrednictwem protokołów SNMP, WMI, HTTP, SSH i programu PowerShell, co czyni go idealnym rozwiązaniem, gdy prosta lista hostów odpowiadających nie wystarczy.
5. Fing Desktop — najlepszy do widoczności w domu i małym biurze
Aplikacja Fing Desktop umożliwia wyszukiwanie i rozwiązywanie problemów w sieci domowej w systemach Windows i macOS. Jest ona bezpłatna do użytku osobistego. Ciągły monitoring i zaawansowane kontrole bezpieczeństwa wymagają subskrypcji, dlatego sprawdź szczegóły aktualnego planu, jeśli potrzebujesz całodobowych alertów.
Koncepcyjny widok inwentarza urządzeń: wiersze przedstawiają hosty, które może wykryć skaner, a nie interfejs konkretnego dostawcy.
6. Lansweeper Network Discovery — najlepszy do bieżącej inwentaryzacji zasobów
Lansweeper Network Discovery służy do bieżącej inwentaryzacji zasobów IT, OT i IoT. Jego czujniki IT/OT skanują zdefiniowane zakresy adresów IP, a oddzielny czujnik ruchu pasywnie wykrywa urządzenia w widocznych segmentach sieci. Rozwiązanie nadaje się do inwentaryzacji firm, a nie do jednorazowego skanowania domów.
7. ManageEngine OpUtils — najlepsze do śledzenia adresów IP i operacji
ManageEngine OpUtils łączy skanowanie z zarządzaniem adresami IP i portami przełączników. Obsługuje IPv4/IPv6 i wzbogaca wyniki o szczegóły dotyczące adresów MAC, DNS, statusu i odpowiedzi. Wybierz tę opcję, aby scentralizować i cyklicznie śledzić śledzenie w podsieciach.
8. SolarWinds IP Address Manager — najlepszy do korporacyjnego zarządzania adresami IP
SolarWinds IP Address Manager automatyzuje śledzenie adresów IP i dodaje zarządzanie DHCP/DNS, wyszukiwanie podsieci, widoki wykorzystania i alerty o konfliktach. Jest to idealne rozwiązanie dla administratorów, którzy chcą zarządzać przestrzenią adresową w czasie, a nie tylko szybko skanować jedną sieć Wi-Fi.
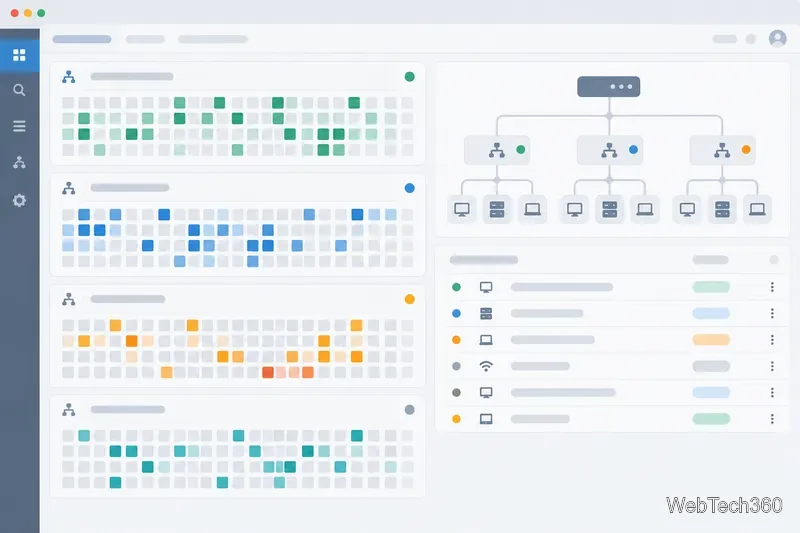
Ilustracja koncepcyjna przestrzeni adresowej i segmentów sieci. Rzeczywiste ekrany IPAM różnią się w zależności od produktu.
9. arp-scan — najlepszy do lokalnego wykrywania IPv4 z poziomu wiersza poleceń
ARP-Scan wykorzystuje protokół ARP do wykrywania hostów IPv4 w sieci lokalnej i obsługuje systemy Linux, BSD, macOS i Solaris. Jest to wyspecjalizowane narzędzie wiersza poleceń; protokół ARP nie może przesyłać danych między routerami a innymi podsieciami.
10. Netdiscover — najlepszy do wykrywania ARP w systemie Kali Linux
Netdiscover to aktywny/pasywny skaner ARP dla Kali Linux. Może nasłuchiwać ruchu ARP lub wysyłać żądania w celu znalezienia lokalnych hostów. Nadaje się do autoryzowanych testów laboratoryjnych, a nie do ogólnej inwentaryzacji zasobów.
Jak wybierać i sprawdzać wyniki skanowania
Aby wykonać szybkie i czytelne skanowanie: wypróbuj Angry IP Scanner, Advanced IP Scanner w systemie Windows lub Fing Desktop w przypadku sieci domowej.
Aby sprawdzić szczegóły protokołu i portu: użyj Nmap lub SoftPerfect i włącz tylko te sprawdzenia, których potrzebujesz.
W zakresie zarządzania adresami: rozważ OpUtils lub SolarWinds IPAM; wybierz Lansweeper, jeśli celem jest szerszy inwentaryzacja zasobów.
W przypadku lokalnego sprawdzenia ARP za pomocą wiersza poleceń: użyj arp-scan lub Netdiscover, pamiętając, że ARP widzi tylko lokalny segment sieci.
Przed skanowaniem sprawdź zatwierdzone zakresy adresów IP i urządzenie, na którym powinien zostać uruchomiony skaner. Skanowanie uruchomione z jednej sieci VLAN może nie wykryć urządzeń w innej. Porównaj wyniki z autorytatywnymi rekordami, takimi jak dzierżawy DHCP, dane przełącznika lub istniejący system zasobów, i zbadaj nieoczekiwane urządzenia w ramach standardowego procesu. Pojedyncze skanowanie to migawka, a nie dowód na to, że wszystkie urządzenia zostały znalezione lub że urządzenie spoza listy jest nieautoryzowane.