Strona główna
» ADMINISTRATOR SIECI
»
6 najlepszych darmowych serwerów Syslog do wypróbowania w celu scentralizowanego rejestrowania
6 najlepszych darmowych serwerów Syslog do wypróbowania w celu scentralizowanego rejestrowania
Jeśli chcesz scentralizować logi routera, zapory sieciowej, serwera i aplikacji bez konieczności płacenia za platformę komercyjną, nadal istnieje kilka solidnych, darmowych opcji. Najlepszy wybór zależy od tego, czy potrzebujesz prostego odbiornika, graficznego interfejsu użytkownika (GUI) przyjaznego dla systemu Windows, czy też w pełni przeszukiwalnego stosu do zarządzania logami. Nasze aktualne propozycje to ManageEngine EventLog Analyzer Free, PRTG Freeware, Graylog Open, rsyslog, syslog-ng Open Source Edition oraz NXLog Community Edition .
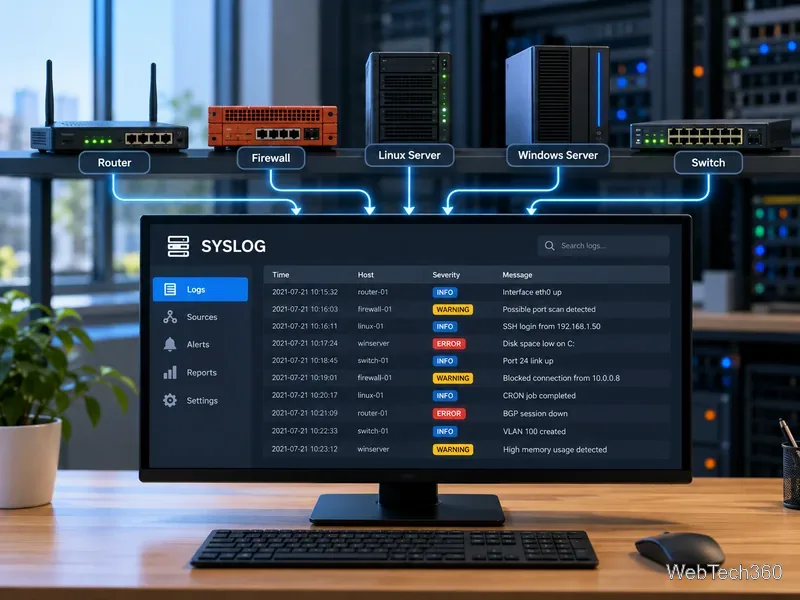
Centralny syslog umożliwia urządzeniom infrastruktury przesyłanie jednego, przeszukiwalnego strumienia zdarzeń zamiast pozostawiania logów rozproszonych po poszczególnych systemach.
Co właściwie robi serwer syslog
Syslog to standardowy sposób wysyłania powiadomień o zdarzeniach z jednego systemu do drugiego. Nowoczesny format wiadomości jest zdefiniowany w dokumencie RFC 5424. Centralny kolektor odbiera te wiadomości, przechowuje je lub przekazuje dalej, a także może dodawać funkcje wyszukiwania, filtrowania, pulpity nawigacyjne lub alerty.
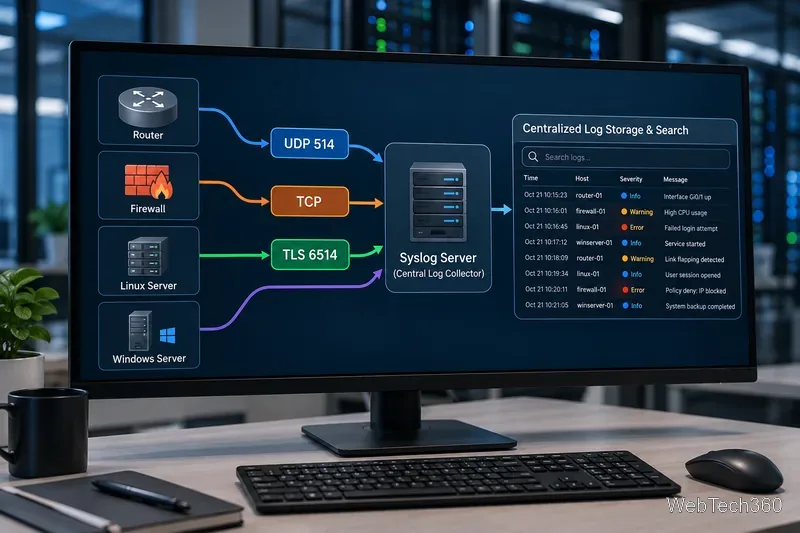
Transport również ma znaczenie. Tradycyjne wdrożenia często korzystają z protokołu UDP ze względu na jego prostotę, ale UDP nie gwarantuje dostarczenia. TCP jest bardziej niezawodny, podczas gdy RFC 5425 definiuje syslog przez TLS i przypisuje port TCP 6514 jako domyślny dla tego bezpiecznego transportu. W zastosowaniach produkcyjnych preferuj TCP lub TLS, jeśli Twoje urządzenia i kolektor je obsługują.
Dziennik zdarzeń systemu Windows to nie to samo, co dziennik systemowy. Jeśli potrzebujesz zdarzeń systemu Windows w tym samym potoku, wybierz produkt, który może bezpośrednio gromadzić dzienniki systemu Windows lub skorzystaj z agenta, który je konwertuje i przekazuje.
6 najlepszych darmowych serwerów i kolektorów syslog
Narzędzie
Bezpłatna oferta
Najlepiej dla
Analizator dziennika zdarzeń ManageEngine
Do 5 źródeł logów
Małe laboratorium oparte na GUI
Paessler PRTG
100 czujników za darmo na całe życie
Syslog plus monitorowanie sieci
Otwarty Graylog
Bezpłatna edycja do samodzielnego zarządzania, bez limitu ilości pobieranych danych
Wyszukiwanie, pulpity nawigacyjne i alerty
rsyslog
Oprogramowanie typu open source
Lekki serwer lub przekaźnik Linux
syslog-ng OSE
Oprogramowanie typu open source
Elastyczne parsowanie i trasowanie
Edycja społecznościowa NXLog
Bezpłatna edycja open source
Zbieranie i przekazywanie międzyplatformowe
1. ManageEngine EventLog Analyzer Free
EventLog Analyzer to wygodny punkt wyjścia, jeśli wolisz interfejs oparty na przeglądarce niż edycję plików konfiguracyjnych. Darmowa edycja obsługuje do pięciu źródeł logów i nie traci ważności. Obejmuje scentralizowane gromadzenie logów, raporty zgodności i analizę kryminalistyczną logów, choć zaawansowana korelacja w czasie rzeczywistym i alerty są zarezerwowane dla wersji płatnych.
2. Paessler PRTG Freeware
PRTG to przede wszystkim platforma do monitorowania sieci, ale jej czujnik Syslog Receiver może zbierać i analizować komunikaty syslog. Wersja Freeware zawiera 100 czujników na zawsze, co czyni ją przydatną w domowym laboratorium lub małym środowisku, w którym wymagane jest również monitorowanie pingów, SNMP, przepustowości lub serwerów. Jedno istotne ograniczenie: obecny czujnik Syslog Receiver obsługuje tylko protokół UDP.
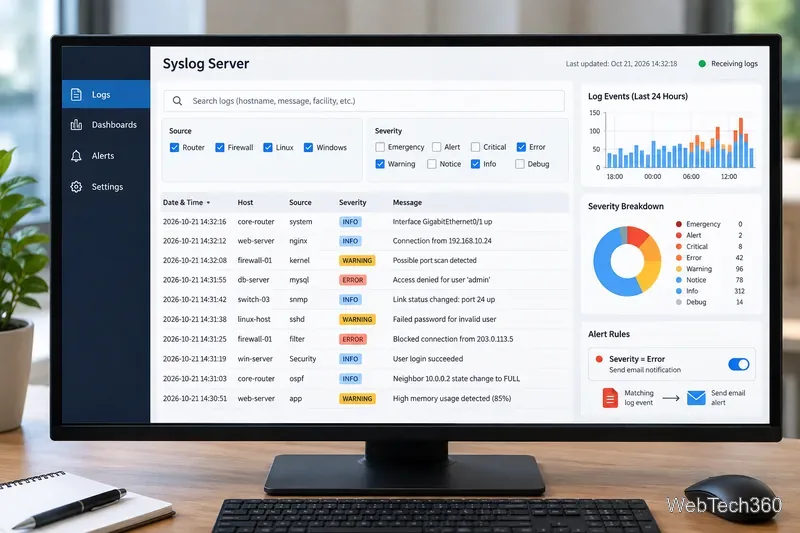
Dzięki kolektorowi opartemu na interfejsie graficznym wyszukiwanie zdarzeń w postaci nieprzetworzonych danych staje się łatwiejsze, podobnie jak filtrowanie ich według ważności, wizualizacja i kierowanie do przepływów pracy związanych z alertami.
3. Otwarty Graylog
Graylog Open to znacznie bardziej rozbudowana platforma do zarządzania logami. Graylog twierdzi, że jego wersja Open jest zawsze darmowa, bez dziennego limitu transferu danych ani limitu wolumenu, i obejmuje gromadzenie logów, wyszukiwanie, pulpity nawigacyjne i alerty. Wejścia syslog obsługują zarówno TCP, jak i UDP, co czyni ją dobrym wyborem, jeśli chcesz eksperymentować z przepływem pracy bardziej przypominającym SIEM zamiast z podstawowym odbiornikiem. Wadą jest konieczność obsługi obsługującego go, samodzielnie zarządzanego stosu.
4. rsyslog
rsyslog to jedna z najbardziej praktycznych opcji dla Linuksa. To wysokowydajna, modułowa platforma do rejestrowania, która może odbierać syslog przez UDP lub TCP, kierować wiadomości za pomocą reguł, zapisywać do plików i przekazywać dane do innych systemów. Dane wejściowe TCP mogą również korzystać z protokołu TLS poprzez odpowiedni sterownik strumienia sieciowego. Brak dopracowanego, wbudowanego pulpitu nawigacyjnego sprawia, że rsyslog jest najlepszym rozwiązaniem, gdy potrzebujesz lekkiego serwera, przekaźnika lub komponentu potokowego.
5. log syslogowy w wersji Open Source
syslog-ng Open Source Edition to kolejny dojrzały wybór open source do scentralizowanego rejestrowania zdarzeń. Potrafi gromadzić, analizować, klasyfikować, przepisywać, filtrować i kierować logi do wielu lokalizacji. Aktualna dokumentacja zawiera konfiguracje dla ról klienta, serwera i przekaźnika, więc jest szczególnie przydatny, gdy chcesz nauczyć się, jak tworzyć elastyczny potok logów, a nie tylko zainstalować aplikację z interfejsem graficznym.
Kolektory Syslog mogą odbierać logi za pośrednictwem różnych transportów; protokół TLS chroni ruch w trakcie przesyłania, natomiast protokół UDP jest prosty, ale nie gwarantuje dostarczenia danych.
6. Edycja społecznościowa NXLog
NXLog Community Edition to darmowy, open-source'owy moduł zbierający dane dla systemów Windows i GNU/Linux. Potrafi odbierać dane z dziennika przez UDP i TCP, analizować syslog, zbierać dane z dziennika zdarzeń systemu Windows i przekazywać zdarzenia na inne platformy. Jest szczególnie przydatny, gdy potrzebujesz jednego lekkiego agenta lub technologii zbierającej dane w różnych systemach operacyjnych, chociaż sam w sobie nie jest pełnym pulpitem analitycznym.
Który darmowy serwer syslog powinieneś wybrać?
Najprostsze laboratorium z małym interfejsem graficznym: ManageEngine EventLog Analyzer.
Do monitorowania syslogu i sieci: PRTG Freeware.
Aby uzyskać dostęp do przeszukiwalnych pulpitów nawigacyjnych i pełniejszego zestawu narzędzi do zarządzania logami: Graylog Open.
W przypadku lekkiego odbiornika lub przekaźnika Linux: rsyslog.
Do zaawansowanego parsowania i trasowania w trybie open source: syslog-ng OSE.
Do kolekcji systemów Windows i Linux z jedną rodziną agentów: NXLog Community Edition.
Dlaczego serwer Kiwi Syslog nie znajduje się już na tej bezpłatnej liście
W starszych wersjach tego artykułu zalecano SolarWinds Kiwi Syslog Server Free Edition. SolarWinds obecnie oznacza tę bezpłatną edycję jako „Wkrótce” , podczas gdy dostępna do pobrania jest w pełni funkcjonalna 14-dniowa wersja próbna. Ponieważ nie jest ona obecnie dostępna jako stała, darmowa wersja do pobrania, nie zaliczyliśmy jej do sześciu darmowych narzędzi wymienionych powyżej. Aktualny status można sprawdzić na oficjalnej stronie Kiwi Syslog Server .