Przychodzące i wychodzące dane: jaka jest różnica w sieci?
Przychodzący to ruch sieciowy wchodzący do zdefiniowanej sieci, urządzenia lub interfejsu; wychodzący to ruch opuszczający go. Terminy te odnoszą się do mierzonego punktu, a nie do trwałych etykiet dołączonych do pakietu. Żądanie z laptopa do usługi w chmurze to wychodzący ruch z laptopa lub sieci biurowej i przychodzący do usługi w chmurze. W przypadku reguł zapory sieciowej platformy chmurowe zazwyczaj definiują przychodzący jako pakiety wchodzące do celu, a wychodzący jako pakiety opuszczające go. Zobacz definicję ruchu przychodzącego i wychodzącego w Google Cloud .
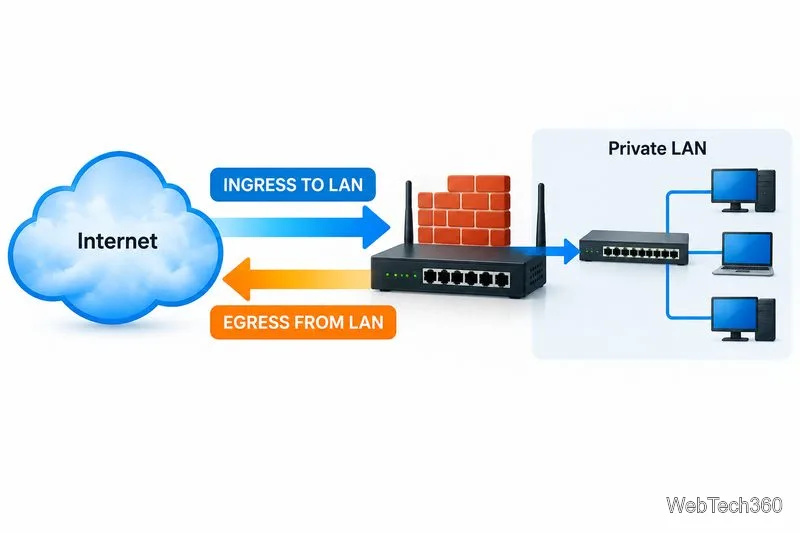
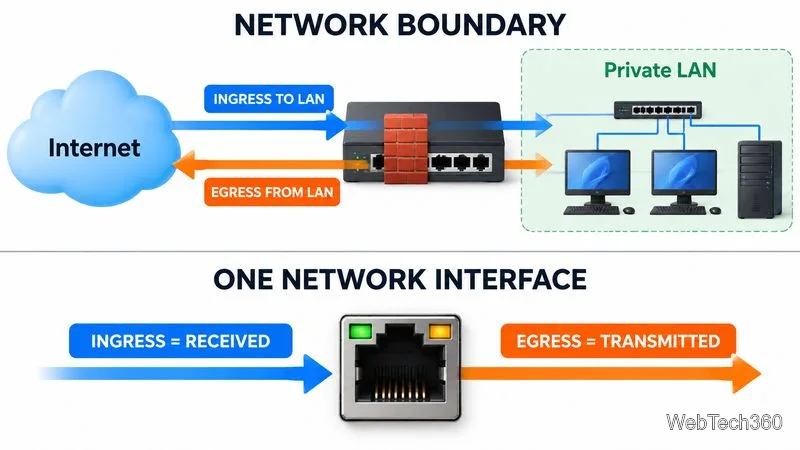
Na granicy sieci LAN ruch wchodzący do sieci prywatnej nazywany jest ruchem przychodzącym, a ruch opuszczający ją nazywany jest ruchem wychodzącym.
Przychodzenie i wychodzenie w skrócie
Termin
Znaczenie w odniesieniu do wybranej granicy
Przykład
Ingress
Przychodzący; otrzymany przez cel
Połączenie docierające do serwera WWW lub wirtualnej maszyny w chmurze
Wyjście
Wychodzące; wysłane z celu
Laptop przesyłający plik do chmury
Dlaczego punkt widzenia ma znaczenie
Wyobraź sobie pracownika otwierającego stronę internetową. Żądanie opuszcza laptopa pracownika i biurową sieć LAN, czyli jest przesyłane z tych systemów. Po dotarciu do bramy firmowej, pakiet wchodzi do bramy przez interfejs skierowany do sieci LAN i wychodzi przez interfejs skierowany do internetu. Na serwerze strony internetowej to samo żądanie jest przesyłane z powrotem. Odpowiedź podąża ścieżką powrotną.
Dlatego narzędzia sieciowe mogą wyświetlać dane wejściowe/wyjściowe , odebrane/wysłane lub Rx/Tx, a nie tylko dane wejściowe i wyjściowe. Wartość „wejściowa” na pulpicie nawigacyjnym zazwyczaj opisuje ruch odbierany przez mierzony interfejs – niekoniecznie ruch przychodzący do całej organizacji. Zawsze sprawdzaj, czy kontekst dotyczy hosta, interfejsu, podsieci, zapory sieciowej, zasobu w chmurze czy całej sieci.
Przychodzące i wychodzące dane zależą od granicy: widok na poziomie sieci różni się od widoku pojedynczego interfejsu.
Jak monitorować przychodzenie i wychodzenie
Oprogramowanie do monitorowania sieci zbiera dane o licznikach interfejsów, przepustowości, błędach i odrzuceniach, opóźnieniach oraz dostępności urządzeń. Protokół SNMP (Simple Network Management Protocol) zazwyczaj odpytuje obsługiwane przełączniki, routery, zapory sieciowe i serwery. Specyfikacja IETF Interfaces Group MIB (RFC 2863) definiuje ifInOctetsi ifOutOctetszlicza odebrane i wysłane bajty. W przypadku szybkich łączy należy używać 64-bitowych liczników o dużej pojemności, jeśli są dostępne.
SNMP pokazuje natężenie ruchu, ale nie zawsze wskazuje, które aplikacje lub punkty końcowe go utworzyły. NetFlow, IPFIX, sFlow lub jFlow mogą dodawać źródłowe/docelowe adresy IP, porty, protokoły i natężenie przepływu. Przechwytywanie pakietów zapewnia bardziej szczegółowe informacje, ale może wymagać więcej pamięci masowej i ujawniać poufne informacje. Preferuj SNMPv3 tam, gdzie jest obsługiwany, i ogranicz dostęp do monitorowania.
ManageEngine OpManager umożliwia monitorowanie urządzeń i interfejsów, widoczność ruchu, wykrywanie i raportowanie; dodatkowe możliwości analizy przepływu zależą od wybranych komponentów.
Paessler PRTG łączy monitorowanie interfejsu SNMP z protokołami przepływu i konfigurowalnymi alertami przepustowości.
Porównaj obsługę urządzeń, protokoły, retencję, alerty, wdrożenie oraz liczbę potrzebnych interfejsów lub metryk. SNMP pokazuje całkowitą przepustowość; dane o przepływie pomagają zidentyfikować, co ją zużywa. Samo monitorowanie nie blokuje ruchu.
Wyjście w zakresie bezpieczeństwa danych
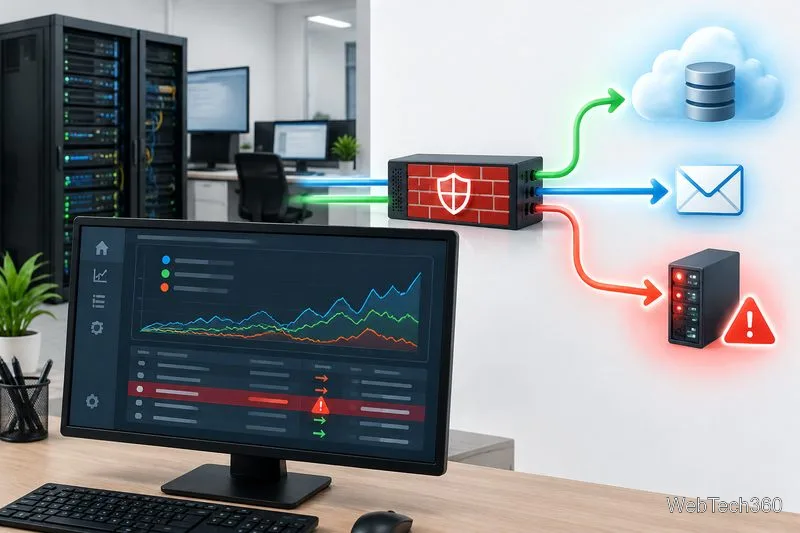
Ruch wychodzący jest normalny; istnieje ryzyko nieautoryzowanego wycieku danych , takiego jak poufne pliki wysłane na prywatną pocztę e-mail, niezatwierdzona usługa w chmurze lub podejrzany serwer zewnętrzny. Samo przesyłanie dużej ilości danych nie świadczy o naruszeniu. Należy zwrócić uwagę na nowe miejsce docelowe, nietypowy wolumen, nieznaną aplikację lub konto, aktywność poza godzinami pracy lub transfer odbiegający od standardu organizacji.
Monitorowanie ruchu wychodzącego jest najbardziej przydatne, gdy nietypowe kierunki i wzorce przesiadek wymagają przeprowadzenia dochodzenia.
Używaj warstwowych elementów sterujących zamiast polegać na pojedynczym pulpicie:
Ustaw zasady: utwórz listę zatwierdzonych usług, sklasyfikuj poufne dane i wyjaśnij zasady udostępniania.
Ogranicz dostęp wychodzący: korzystaj z reguł zapory sieciowej, bezpiecznych bram internetowych lub filtrowania DNS, aby ograniczyć niepotrzebne miejsca docelowe i usługi.
Zbieraj logi: koreluj zdarzenia dotyczące zapory sieciowej, punktów końcowych, tożsamości, chmury i dostępu do plików; wysyłaj alerty o istotnych odchyleniach od normalnego ruchu.
Chroń wrażliwe dane: rozważ zapobieganie utracie danych (DLP) i kontrolę punktów końcowych dla przesyłania, kopiowania i nośników wymiennych. Przetestuj zasady, aby uniknąć zakłóceń w legalnej pracy.
Gdzie pasują narzędzia SIEM
Platforma zarządzania informacjami i zdarzeniami bezpieczeństwa (SIEM) centralizuje logi i koreluje zdarzenia, umożliwiając analitykom badanie potencjalnych kradzieży danych lub naruszeń kont. Uzupełnia ona, ale nie zastępuje, reguł zapory sieciowej, funkcji DLP ani ochrony punktów końcowych. Dostępne opcje obejmują SolarWinds Security Event Manager , Splunk Enterprise Security i ManageEngine Log360 . Porównaj aktualne funkcje, licencje, wolumen danych i retencję.
Szybka lista kontrolna
Zapisz dokładną granicę: hosta, interfejsu, podsieci, zapory sieciowej lub zasobu w chmurze.
Sprawdź, co narzędzie rozumie przez pojęcia przychodzące/wychodzące, odebrane/wysłane oraz Rx/Tx.
Ruch bazowy według kierunku, miejsca docelowego, protokołu, czasu i procesu biznesowego.
Ustaw przydatne alerty i określ, kto ma je sprawdzać.
Przetestuj ograniczenia wyjścia zarówno dla zatwierdzonych przepływów pracy, jak i nieautoryzowanych miejsc docelowych.
Podsumowanie: „ingress” oznacza „wchodzący”, a „exgress” oznacza „wychodzący”, ale dopiero po zidentyfikowaniu ruchu wchodzącego i wychodzącego. Wykorzystaj liczniki interfejsów i dane o przepływie, aby zrozumieć wydajność, a następnie skoreluj aktywność wychodzącą z logami tożsamości, punktów końcowych i aplikacji, aby zbadać zagrożenia bezpieczeństwa.