Strona główna
» LINUX
»
5 najlepszych narzędzi szyfrujących dla systemu Linux, które warto zainstalować, aby zwiększyć bezpieczeństwo danych
5 najlepszych narzędzi szyfrujących dla systemu Linux, które warto zainstalować, aby zwiększyć bezpieczeństwo danych
Jeśli chcesz szyfrować dane w systemie Linux, wybór najlepszego narzędzia zależy od tego, co chcesz chronić. Dla większości użytkowników najskuteczniejszymi obecnie opcjami są VeraCrypt do przenośnych szyfrowanych woluminów, cryptsetup z LUKS do dysków i partycji Linux, Cryptomator do folderów synchronizowanych z chmurą, gocryptfs do lekkich szyfrowanych katalogów oraz GnuPG do pojedynczych plików i wiadomości. Opcje te są obecnie lepiej utrzymane i bardziej praktyczne niż starsze rekomendacje, takie jak CipherShed czy GNOME EncFS Manager.
Ważna różnica: VPN szyfruje ruch sieciowy, podczas gdy poniższe narzędzia chronią przechowywane dane. VPN nie zastępuje szyfrowania dysków ani plików.
Szybkie porównanie najlepszych narzędzi szyfrujących dla systemu Linux
Zaszyfrowane foldery przechowywane w Dropbox, NextCloud, OneDrive lub podobnych usługach
GUI
gocryptfs
Szybkie szyfrowane katalogi i przepływy pracy z synchronizacją w chmurze
CLI
GnuPG
Szyfrowanie lub podpisywanie pojedynczych plików i wiadomości
CLI z opcjonalnymi interfejsami użytkownika
1. VeraCrypt: najlepszy dla szyfrowanych kontenerów i dysków wymiennych
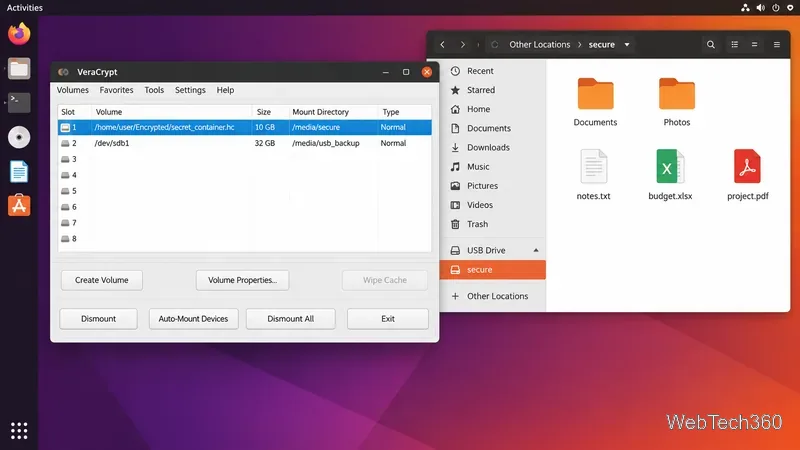
VeraCrypt to doskonały wybór, gdy potrzebujesz szyfrowanego kontenera, który zachowuje się jak dysk wirtualny, lub gdy potrzebujesz chronić dysk USB lub partycję inną niż systemowa. Dokumentacja obsługuje zarówno woluminy hostowane na plikach, jak i na partycjach i urządzeniach, a projekt udostępnia kompilacje Linuksa dla systemów x86-64 i ARM64.
VeraCrypt jest szczególnie przydatny, jeśli przenosisz zaszyfrowane dane między systemami Linux, Windows i macOS. Oficjalna strona pobierania oferuje obecnie AppImage, instalatory Linuksa oraz pakiety Debiana. Korzystaj z oficjalnych plików VeraCrypt do pobrania projektu , a nie z serwerów lustrzanych innych firm, ponieważ narzędzia bezpieczeństwa powinny być zawsze aktualne.
Do zamontowanego zaszyfrowanego woluminu można uzyskać dostęp jak do normalnego folderu po jego odblokowaniu.
2. cryptsetup z LUKS: najlepszy do natywnego szyfrowania dysków Linux
Jeśli Twoim celem jest zaszyfrowanie dysku, dysku SSD, partycji lub urządzenia blokowego z systemem Linux, cryptsetup z LUKS to standardowa opcja zorientowana na Linuksa. Projekt cryptsetup opisuje LUKS jako zarządzany format szyfrowanych woluminów z metadanymi i wieloma slotami kluczy; obecnie cryptsetup domyślnie używa LUKS2 podczas tworzenia nowych woluminów LUKS.
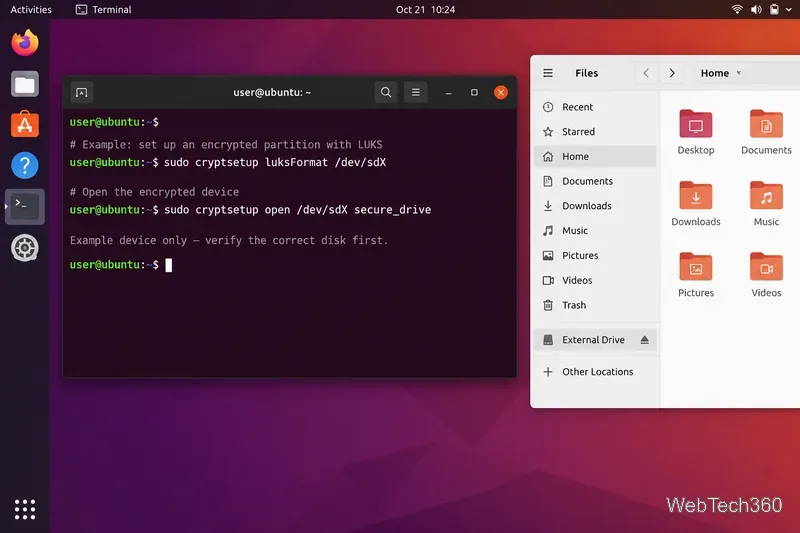
To narzędzie jest potężne, ale wymaga ostrożności. Polecenia takie jak cryptsetup luksFormat„inicjalizacja urządzenia” mogą zniszczyć istniejące dane, jeśli wybierzesz niewłaściwy dysk. Najpierw utwórz kopię zapasową ważnych plików, dokładnie sprawdź nazwy urządzeń i utwórz kopię zapasową nagłówka LUKS dla ważnych woluminów szyfrowanych. Przed zmianą partycji zapoznaj się z oficjalną instrukcją obsługi programu Cryptsetup oraz FAQ programu Cryptsetup .
cryptsetup jest przeznaczony dla szyfrowanych urządzeń blokowych; przed formatowaniem zawsze potwierdź urządzenie docelowe.
3. Cryptomator: najlepszy do szyfrowanych folderów w chmurze
Cryptomator to najbardziej przystępna opcja dla osób poszukujących aplikacji graficznej. Tworzy on zaszyfrowane sejfy, które można umieścić w folderze synchronizowanym w chmurze, jednocześnie udostępniając odblokowane pliki w standardowym widoku systemu plików. W dokumentacji na komputerze stacjonarnym podano, że nazwy plików i struktury katalogów są szyfrowane w ramach formatu sejfu.
W systemie Linux Cryptomator udostępnia obraz aplikacji (AppImage) i jest również dostępny za pośrednictwem kanałów Flatpak, AUR, PPA i NixOS, wymienionych na oficjalnej stronie pobierania systemu Linux . Informacje na temat konfiguracji i działania sejfu można znaleźć w oficjalnej dokumentacji pulpitu .
4. gocryptfs: najlepszy lekki szyfrowany system plików dla systemu Linux
gocryptfs to szyfrowany system plików nakładkowych stworzony specjalnie z myślą o Linuksie. Przechowujesz zaszyfrowany tekst w jednym katalogu, a odszyfrowany widok montujesz gdzie indziej. Ta konstrukcja sprawdza się, gdy chcesz przechowywać zaszyfrowane pliki w zsynchronizowanym folderze w chmurze bez szyfrowania całego dysku.
Szybki start projektu zawiera pakiety dla systemów Debian/Ubuntu i Fedora, a także prekompilowane pliki binarne. Zaleca również przechowywanie zaszyfrowanego katalogu w folderze synchronizacji w chmurze, a montowanego pliku w postaci zwykłego tekstu poza nim. Zacznij od oficjalnego szybkiego startu gocryptfs . Jak w przypadku każdego systemu szyfrowania, należy wykonać kopię zapasową zarówno danych, jak i materiałów do odzyskiwania.
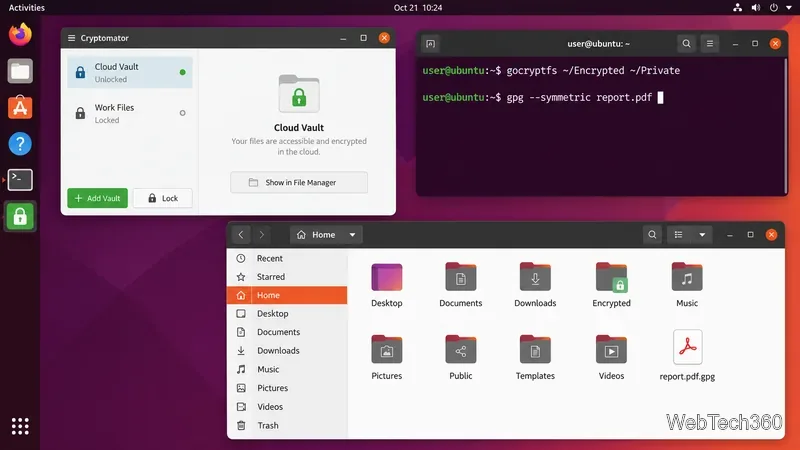
Mogą współistnieć różne narzędzia szyfrujące: graficzny interfejs użytkownika do przechowywania danych w chmurze i narzędzia wiersza poleceń do folderów lub pojedynczych plików.
5. GnuPG: najlepszy do pojedynczych plików, wiadomości i podpisów
GnuPG implementuje OpenPGP i pozostaje jednym z najprzydatniejszych narzędzi bezpieczeństwa wiersza poleceń w systemie Linux. Potrafi szyfrować pliki kluczem publicznym odbiorcy, wykonywać szyfrowanie symetryczne z użyciem hasła oraz tworzyć lub weryfikować podpisy cyfrowe. Dzięki temu lepiej nadaje się do obsługi dokumentów, archiwów, obiegów poczty e-mail i weryfikacji oprogramowania niż do szyfrowania całego dysku.
Wiele dystrybucji zawiera już GnuPG, ale dostępność pakietów jest zróżnicowana. Aktualny oficjalny podręcznik opisuje polecenia GnuPG 2.x, takie jak --encrypt, --symmetric, --signi . Informacje o obsługiwanych opcjach i zarządzaniu kluczami --verifymożna znaleźć w oficjalnym podręczniku GnuPG .
Które narzędzie szyfrujące dla systemu Linux powinieneś zainstalować?
Wybierz w oparciu o dane, które chcesz chronić. Użyj VeraCrypt do przenośnych szyfrowanych kontenerów, LUKS do dysków i partycji Linux, Cryptomatora do przyjaznego obiegu pracy w chmurze, gocryptfs do wydajnego szyfrowania katalogów oraz GnuPG do pojedynczych plików i podpisów. W przypadku ważnych danych należy przechowywać oddzielne kopie zapasowe: szyfrowanie chroni poufność, ale nie pozwala odzyskać plików utraconych w wyniku awarii sprzętu, przypadkowego usunięcia lub zapomnienia klucza.