Strona główna
» LINUX
»
How to Reset a Forgotten Root Password on Harmonica OS (HamoniKR)
How to Reset a Forgotten Root Password on Harmonica OS (HamoniKR)
The official project name is HamoniKR OS. If you searched for “Harmonica OS,” this guide uses the official HamoniKR spelling from the project documentation. The practical distinction that matters most is this: on an Ubuntu-family desktop such as HamoniKR, you normally sign in with a regular administrator account and use sudo for privileged tasks. Ubuntu disables direct root login by default, so a “forgotten root password” is often really a forgotten password for the administrator account created during installation.
HamoniKR’s current documentation describes the OS as Ubuntu-family software and shows the installer creating a username and password for the user account. Its command examples also use sudo. Ubuntu’s own documentation states that the root account is disabled by default and that administrative commands are normally run with sudo. That is why the safest recovery procedure is usually to reset your normal administrator password, not to create a new root password.
Quick reference
Situation
What to do
You forgot your normal HamoniKR login password
Boot into GRUB recovery mode, open a root shell, remount / read-write, then run passwd your_username.
You truly enabled a separate root password and forgot it
Use the same recovery shell, but run passwd root. Do this only if you intentionally use direct root authentication.
The root filesystem is read-only
Run mount -o remount,rw / before passwd.
The disk is encrypted and asks for an encryption passphrase or recovery key
You must unlock the encrypted disk first. Resetting an account password does not recover a lost disk-encryption key.
You cannot reach the GRUB or recovery menu
Check firmware boot behavior and try showing GRUB with Shift or Esc; if recovery entries are unavailable, use a trusted HamoniKR/Ubuntu live USB as a separate repair path.
Before you reset anything
Use this procedure only on a computer you own or are authorized to administer.
If possible, disconnect unnecessary external drives so you do not confuse the installed system with another disk.
Know the username you want to repair. If you are unsure, the recovery shell can list home directories with ls /home.
If full-disk encryption is enabled, have the disk passphrase or recovery key available. The password reset procedure cannot bypass disk encryption.
Do not choose an installer option that erases the disk. HamoniKR’s installation documentation explicitly warns that its automatic installation mode can erase disk contents.
Step 1: Open the GRUB boot menu
Uruchom ponownie komputer. Jeśli menu GRUB nie pojawi się automatycznie, spróbuj przytrzymać klawisz Shift w starszych systemach BIOS lub nacisnąć klawisz Esc zaraz po wyświetleniu logo oprogramowania układowego w wielu systemach UEFI. Zachowanie oprogramowania układowego jest zmienne, więc dokładny czas naciśnięcia klawisza zależy od systemu.
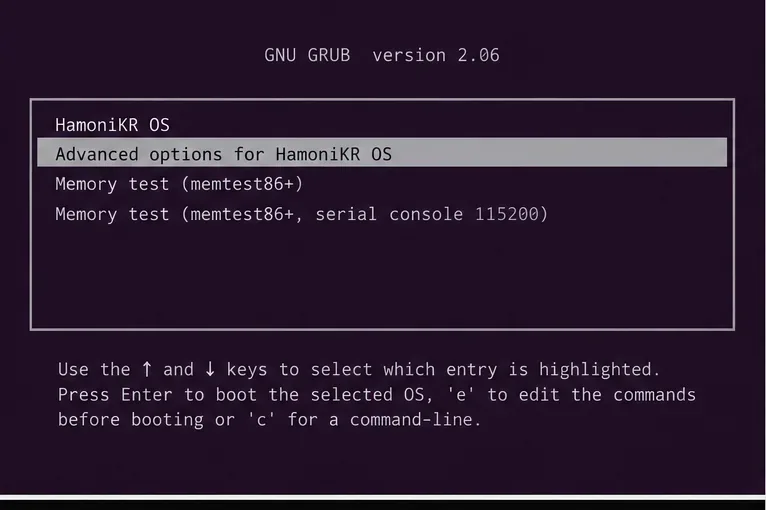
W GRUB-ie wybierz wpis oznaczony podobnie do „ Opcje zaawansowane dla systemu HamoniKR OS” . Sformułowanie może zawierać nazwę zainstalowanej dystrybucji lub jądra, a nie dokładnie odpowiadać poniższej ilustracji. Następnie wybierz wpis jądra kończący się na (tryb odzyskiwania) .
W GRUB otwórz opcje zaawansowane zainstalowanego systemu HamoniKR, aby móc wybrać wpis jądra dla trybu odzyskiwania.
Oficjalny przewodnik instalacyjny HamoniKR potwierdza, że dystrybucja korzysta z menu startowego GRUB. Aktualną dokumentację instalacyjną projektu można znaleźć w poradniku instalacyjnym HamoniKR 8.0 .
Krok 2: Przejdź do powłoki odzyskiwania root
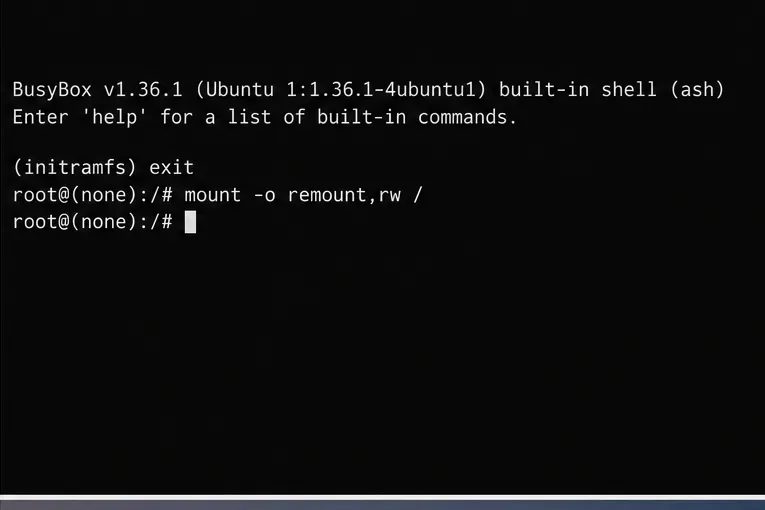
Po załadowaniu środowiska odzyskiwania wybierz opcję podobną do roota — Przenieś do wiersza poleceń roota . Treść menu odzyskiwania może się różnić w zależności od wersji systemu Ubuntu i zainstalowanych pakietów odzyskiwania.
System plików root odzyskiwania jest zazwyczaj montowany w trybie tylko do odczytu. Przed zmianą hasła należy go ponownie zamontować w trybie tylko do odczytu i zapisu:
mount -o remount,rw /
Stan montowania można sprawdzić za pomocą:
mount | grep ' on / '
Aby można było zaktualizować bazę danych haseł, powłoka odzyskiwania musi mieć zamontowany system plików główny w trybie odczytu i zapisu.
Krok 3: Zidentyfikuj konto, które faktycznie musisz zresetować
Jeśli znasz nazwę użytkownika, przejdź do następnego kroku. Jeśli pamiętasz tylko nazwę wyświetlaną na pulpicie, wypisz katalogi domowe:
ls /home
Na przykład, jeśli wynik zawiera john, jest to prawdopodobnie lokalna nazwa użytkownika. Możesz to potwierdzić za pomocą:
id john
Jeśli konto istnieje, idwyświetla jego UID i przynależność do grup. Unikaj zgadywania kont usług systemowych. Konto, którego szukasz, to zazwyczaj konto użytkownika utworzone podczas instalacji.
Krok 4: Ustaw nowe hasło
Zresetuj normalne konto administratora za pomocą:
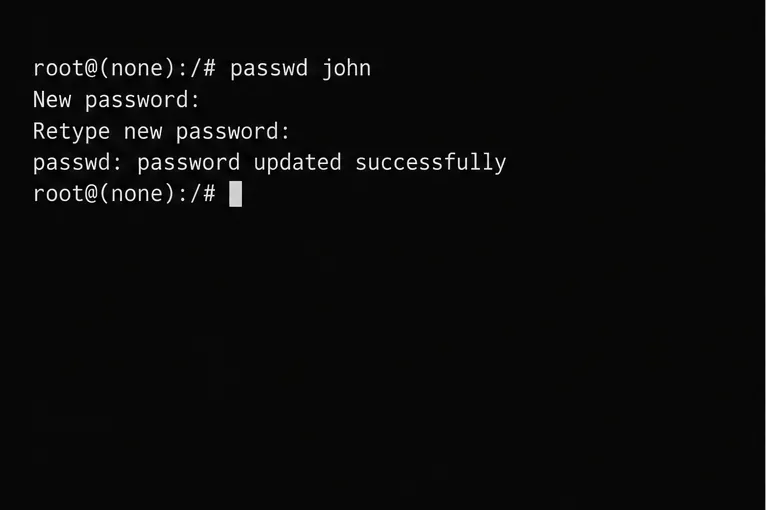
passwd john
Zastąp je johnprawdziwą nazwą użytkownika. Wpisz nowe hasło po wyświetleniu monitu, a następnie wpisz je ponownie. Linux nie wyświetla znaków hasła podczas wpisywania. Pomyślna zmiana kończy się komunikatem podobnym do password updated successfully.
Kliknij passwdpolecenie „Uruchom”, a następnie wprowadź nazwę użytkownika, którego dotyczy aktualizacja. Pojawi się komunikat o pomyślnym wykonaniu operacji i potwierdzeniu, że baza danych haseł została zaktualizowana.
Dokumentacja Ubuntu podaje, że konto root jest domyślnie wyłączone, a HamoniKR stosuje sudomodel administracyjny oparty na rodzinie Ubuntu. Jeśli wcześniej celowo włączono bezpośrednie uwierzytelnianie roota i teraz trzeba zmienić hasło roota, polecenie recovery-shell wygląda następująco:
passwd root
Nie włączaj jednak hasła root tylko dlatego, że zapomniałeś hasła do swojego konta na pulpicie. Zresetowanie konta administratora jest lepszym rozwiązaniem dla domyślnego modelu zabezpieczeń. Ubuntu wyjaśnia tę koncepcję w swoim samouczku wiersza poleceń Linuksa , w tym dlaczego sudojest ona preferowana w porównaniu z długoterminowymi sesjami roota.
Krok 5: Uruchom ponownie i zweryfikuj nowe hasło
Opróżnij oczekujące zapisy, a następnie uruchom ponownie:
sync
reboot
Jeśli rebootnie uda się powrócić do środowiska odzyskiwania, wpisz exit, aby powrócić do menu odzyskiwania i wybierz opcję normalnego wznowienia lub ponownego uruchomienia.
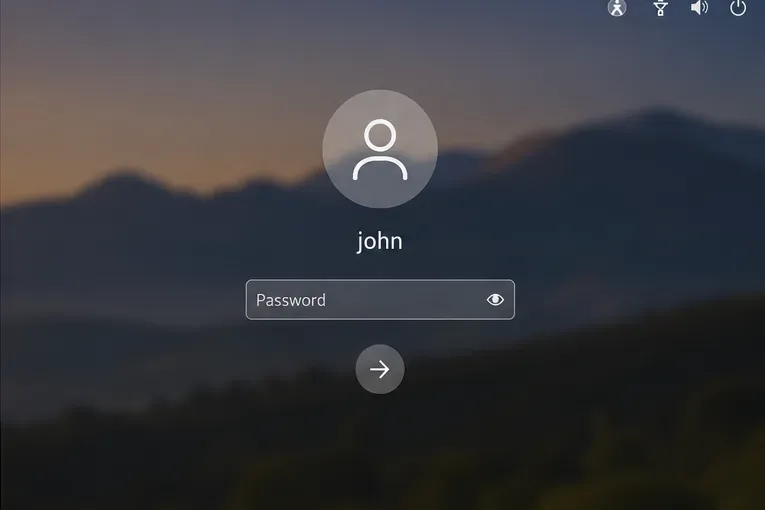
Na graficznym ekranie logowania wybierz naprawione konto i wprowadź nowe hasło. Po zalogowaniu przetestuj dostęp administracyjny za pomocą nieszkodliwego polecenia:
sudo -v
Po wyświetleniu monitu wprowadź to samo nowe hasło użytkownika. Jeśli polecenie nie zwróci błędu, Twoje hasło logowania i sudouwierzytelnianie działają.
Po ponownym uruchomieniu zaloguj się przy użyciu naprawionego konta użytkownika i nowego hasła, a następnie sprawdź, czy sudoje akceptujesz.
Rozwiązywanie typowych usterek
„Błąd manipulacji tokenem uwierzytelniającym”
Zwykle oznacza to, że system nie mógł zaktualizować plików haseł. W trybie odzyskiwania najpierw upewnij się, że pliki /są dostępne do zapisu:
mount -o remount,rw /
passwd your_username
Jeśli błąd nadal występuje, przerwij pracę, zamiast wielokrotnie edytować pliki konta ręcznie. Uszkodzenie systemu plików, pełna partycja główna lub nietypowa konfiguracja uwierzytelniania mogą wymagać innej ścieżki naprawy.
Nowe hasło działa przy logowaniu, ale nie w przypadku starych zaszyfrowanych danych
Hasło do konta i hasło szyfrowania dysku to nie to samo poświadczenie. Dokumentacja bezpieczeństwa Ubuntu wyjaśnia, że pełne szyfrowanie dysku wykorzystuje własny klucz pochodzący z hasła. Jeśli komputer poprosi o klucz LUKS, szyfrowanie z wykorzystaniem modułu TPM lub klucz odzyskiwania przed uruchomieniem systemu operacyjnego, należy spełnić ten monit, aby zresetowanie hasła do konta mogło pomóc. Zobacz dokumentację pełnego szyfrowania dysku Ubuntu .
Brak wejścia w tryb odzyskiwania
Nie zakładaj, że system jest uszkodzony. Konfiguracja GRUB-a, ukryte menu, niestandardowe jądra, konfiguracje z podwójnym rozruchem lub oprogramowanie sprzętowe dostawcy mogą zmienić to, co się wyświetla. Można użyć Live USB do zamontowania zainstalowanego systemu i przeprowadzenia kontrolowanej naprawy, ale nazwy urządzeń i obsługa zaszyfrowanych woluminów różnią się na tyle, że uniwersalna sekwencja poleceń byłaby niebezpieczna. Jeśli zdecydujesz się na tę opcję, najpierw zidentyfikuj faktyczną partycję główną i sprawdź, czy jest ona zaszyfrowana.
Nie masz pewności, która wersja HamoniKR jest zainstalowana
Po odzyskaniu dostępu uruchom:
cat /etc/os-release
Zachowaj dane wyjściowe wraz z notatkami konserwacyjnymi. HamoniKR publikuje obecnie dokumentację specyficzną dla danej wersji, a ekrany odzyskiwania mogą się różnić w zależności od wydania. Aktualny przewodnik po projekcie opisuje HamoniKR jako system operacyjny z rodziny Ubuntu i dokumentuje jego środowisko graficzne oparte na Cinnamon w dokumentacji integracji HamoniKR z Ubuntu .
Lista kontrolna po resecie
Potwierdź, że możesz zalogować się przy użyciu nowego hasła.
Uruchom sudo -v, aby potwierdzić uwierzytelnienie administratora.
Sprawdź, czy pliki i katalog domowy otwierają się normalnie.
Zapisz nowe hasło w zaufanym menedżerze haseł, a nie w zwykłej notatce tekstowej.
Jeżeli w systemie stosowane jest pełne szyfrowanie dysku, sprawdź, czy klucz odzyskiwania jest przechowywany w innym miejscu niż komputer.
Jeśli w przeszłości celowo włączyłeś bezpośrednie logowanie z uprawnieniami roota, zastanów się, czy nadal jest ci potrzebne. Domyślny model administrowania w rodzinie Ubuntu polega na administrowaniu za pośrednictwem sudo.
Co ta procedura robi, a czego nie robi
Ten proces zmienia hasło do konta lokalnego, wykorzystując autoryzowany dostęp do odzyskiwania fizycznego. Nie odzyskuje starego hasła, nie odszyfrowuje danych, których klucz szyfrowania jest nieznany, nie naprawia uszkodzonego systemu plików ani nie odzyskuje danych uwierzytelniających do usług online. Nie dowodzi również, że każda wersja HamoniKR prezentuje te same etykiety menu odzyskiwania. Polecenia mount -o remount,rw /i passwd usernamesą standardowymi operacjami w systemach Linux/Ubuntu; przepływ pracy w menu startowym może się różnić w zależności od oprogramowania sprzętowego, konfiguracji GRUB, szyfrowania dysku i zainstalowanej wersji HamoniKR.
W przypadku większości instalacji HamoniKR na komputerach stacjonarnych, najważniejsza praktyczna zasada jest prosta: zresetuj hasło użytkownika administratora utworzone podczas instalacji, a następnie kontynuuj korzystanie z konta sudo. Ustaw hasło root tylko wtedy, gdy system został celowo skonfigurowany do korzystania z bezpośredniego uwierzytelniania root i rozumiesz konsekwencje związane z bezpieczeństwem.