Strona główna
» LINUX
»
Jak bezpiecznie skonfigurować ustawienia izolacji przeglądarki Gooroom OS
Jak bezpiecznie skonfigurować ustawienia izolacji przeglądarki Gooroom OS
Izolacja przeglądarki Gooroom OS jest konfigurowana inaczej niż prosta opcja prywatności, taka jak czyszczenie historii czy otwieranie okna prywatnego. Własne materiały produktowe Gooroom opisują przeglądarkę Gooroom opartą na Chromium, która może stosować różne uprawnienia użytkownika w zależności od witryny docelowej, blokować określone adresy URL i szkodliwe witryny oraz usuwać dane użytkownika po zamknięciu przeglądarki. Opisano również scentralizowane zarządzanie politykami za pośrednictwem systemu Gooroom Platform Management System (GPMS). Dokładne menu i pola polityk różnią się w zależności od kompilacji i wdrożenia, a publiczna dokumentacja przeglądana na potrzeby tego przewodnika nie zawiera aktualnej, uniwersalnej ścieżki konfiguracji „kliknij po kliknięciu”.
Z tego powodu potraktuj poniższe kroki jako bezpieczny proces konfiguracji: zidentyfikuj zainstalowaną przeglądarkę i osobę nią zarządzającą, zdefiniuj reguły witryny, poproś autoryzowanego administratora o ich zastosowanie za pośrednictwem obsługiwanej ścieżki zarządzania oraz zweryfikuj, do kogo użytkownicy mają dostęp. Nie zakładaj, że ustawienie Chrome lub menu znalezione w innej wersji Gooroom ma zastosowanie do Twojej instalacji.
Co oznacza izolacja przeglądarki w Gooroom
Izolacja przeglądarki oddziela aktywność w sieci lub uprawnienia, dzięki czemu treści z jednego kontekstu przeglądania mają mniejszy wpływ na inny kontekst lub urządzenie. W opublikowanych materiałach Gooroom odpowiedni model jest powiązany z zabezpieczeniami przeglądarki Gooroom i różnymi zasadami dla zaufanych i niezaufanych stron internetowych. Zaufana strona to strona internetowa, którą organizacja wyraźnie zatwierdziła do określonego celu; strona niezaufana jest obsługiwana zgodnie z bardziej restrykcyjną polityką. Te etykiety i wynikające z nich uprawnienia powinny być definiowane przez organizację, a nie wnioskowane na podstawie tego, czy strona internetowa wygląda znajomo.
Różni się to od izolacji witryny , architektury bezpieczeństwa Chromium, która umieszcza zawartość witryny w oddzielnych procesach. Google dokumentuje tę funkcję na poziomie przeglądarki dla zarządzanego Chrome, ale nie dowodzi to, że każda kompilacja Gooroom udostępnia te same przełączniki ani że zmiana zasad Chrome konfiguruje oparte na zaufaniu elementy sterujące przeglądarki Gooroom. Nie należy używać chrome://flagsogólnych ustawień Chrome Enterprise jako substytutu udokumentowanej ścieżki zarządzania Gooroom.
Oficjalna broszura produktu Hancom Gooroom pochodzi z 19 sierpnia 2022 roku. Dokumentuje ona ówczesne możliwości przeglądarki i GPMS, a nie gwarantowany układ menu dla każdego aktualnego obrazu. Publiczne repozytorium kodu źródłowego przeglądarki Gooroom pokazuje gałąź/tag Gooroom 4.0 i kontynuację aktywności repozytorium w 2026 roku, ale kod źródłowy nie jest podręcznikiem użytkownika. Przed zmianą polityki należy potwierdzić z administratorem wydanie urządzenia, pakiet przeglądarki i lokalne wdrożenie.
Przed zmianą ustawienia
Sprawdź, czy Twoje urządzenie to samodzielna instalacja systemu Gooroom OS, zarządzany punkt końcowy dla instytucji rządowych lub firm, czy też spersonalizowany obraz od dostawcy usług. Zarządzany punkt końcowy może otrzymywać ustawienia zabezpieczeń centralnie.
Zapisz wersję systemu operacyjnego i przeglądarki Gooroom. Jeśli przeglądarka ma stronę „O przeglądarce”, zanotuj jej wyświetlaną wersję; w przeciwnym razie skontaktuj się z działem pomocy technicznej lub administratorem wdrożenia. Nie instaluj innego pakietu Chromium, aby sprawdzić ustawienia.
Zapytaj, kto jest właścicielem GPMS lub polityki dotyczącej punktów końcowych w organizacji. Użytkownik standardowy może korzystać z przypisanej przeglądarki, ale nie może edytować reguł zaufania dla adresów URL.
Przygotuj krótką listę testową: jeden zatwierdzony adres URL do pracy, jeden zwykły adres URL publiczny i jeden adres URL, który polityka powinna blokować. Korzystaj z zatwierdzonych przez organizację miejsc docelowych testów; nigdy nie testuj z użyciem poufnych danych uwierzytelniających ani poufnych danych na żywo.
Uzgodnij, co powinno się stać z pobieraniem, dostępem do schowka, drukowaniem, pamięcią lokalną i danymi przeglądarki po wyjściu. Publiczna broszura nie wymienia wszystkich tych opcji, dlatego sprawdź, które są dostępne w zainstalowanej wersji.
Krok 1: Zidentyfikuj przeglądarkę i właściciela zarządzającego
Otwórz przeglądarkę dostarczoną z obrazem Gooroom i zanotuj jej nazwę oraz wersję, korzystając z informacji w sekcji „Informacje”, jeśli są dostępne. Przechwyć edycję/kompilację systemu operacyjnego wyświetlaną przez standardowe narzędzie pomocy technicznej lub inwentaryzacji w Twojej organizacji. Następnie zapytaj, czy ustawienia przeglądarki dotyczące zaufanych/niezaufanych użytkowników są zarządzane dla poszczególnych użytkowników, urządzeń, działów, czy centralnie przez GPMS. To określa, gdzie powinny znaleźć się zmiany zasad: w panelu preferencji widocznym dla użytkownika (jeśli Twoja kompilacja go zawiera), czy w konsoli administracyjnej organizacji.
Skorzystaj z informacji dostępnych w sekcji Informacje o kompilacji, aby sprawdzić wersję przeglądarki. Jest to ilustracja koncepcyjna, a nie zrzut ekranu z Gooroom.
Jeśli nie możesz zidentyfikować wersji lub właściciela polityki, przerwij edycję plików konfiguracyjnych. Zapytaj administratora urządzenia o obsługiwaną kompilację przeglądarki i zatwierdzony przepływ pracy polityki. Publiczne materiały Gooroom opisują scentralizowane zarządzanie oprogramowaniem i politykami bezpieczeństwa, ale nie dokumentują uniwersalnego menu użytkownika końcowego dla tych elementów sterujących.
Krok 2: Zdefiniuj, które miejsca docelowe otrzymają każdą politykę
Stwórz krótką, zweryfikowaną listę klasyfikacji adresów URL. Dla każdego wpisu odnotuj cel, odpowiedzialnego właściciela firmy, informację, czy miejsce docelowe jest zatwierdzone do zaufanego przeglądania, oraz wszelkie wymagane ograniczenia dostępu. Tam, gdzie to możliwe, określ dokładne nazwy hostów zamiast ogólnych symboli wieloznacznych. Ogólna reguła, taka jak cała domena usługi w chmurze, może obejmować konta osobiste, treści generowane przez użytkowników lub usługi niezwiązane z nią. Poproś zespół ds. bezpieczeństwa o rozwiązanie przekierowań, subdomen i zewnętrznych adresów URL dostawców tożsamości przed wdrożeniem.
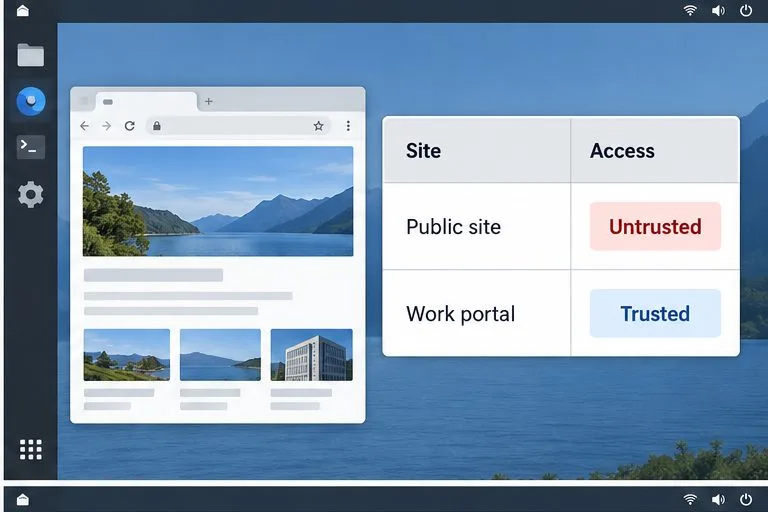
Krótka lista klasyfikacji witryn pomaga administratorowi sprawdzić, które miejsca docelowe powinny otrzymać daną politykę dostępu; rzeczywiste etykiety Gooroom mogą się różnić.
Nie oznaczaj witryny jako zaufanej tylko dlatego, że jest często używana. Potwierdź jej własność, cel biznesowy, przepływ uwierzytelniania i przetwarzanie danych z właścicielem witryny. Jeśli witryna wymaga uprawnień, takich jak pobieranie lub kopiowanie tekstu, wyraźnie określ powód biznesowy, aby administrator mógł przyznać jak najmniej wymaganych uprawnień.
Krok 3: Poproś administratora o zastosowanie obsługiwanej polityki
W przypadku instalacji zarządzanych należy przekazać systemowi GPMS lub administratorowi punktów końcowych listę zatwierdzonych adresów URL i zamierzone działanie. Poproś o potwierdzenie, w jaki sposób zainstalowana wersja mapuje miejsce docelowe na zaufane lub niezaufane przeglądanie, jak obsługiwane są zablokowane adresy URL oraz czy polityka jest przypisana do grupy urządzeń lub grupy użytkowników. Broszura opisuje system GPMS jako wspierający tworzenie i stosowanie polityk bezpieczeństwa na punktach końcowych; nie publikuje on bieżących nazw pól, przycisków ani ścieżki kliknięcia. Postępuj zgodnie z procedurą dołączoną do konkretnej wersji systemu GPMS w Twojej organizacji.
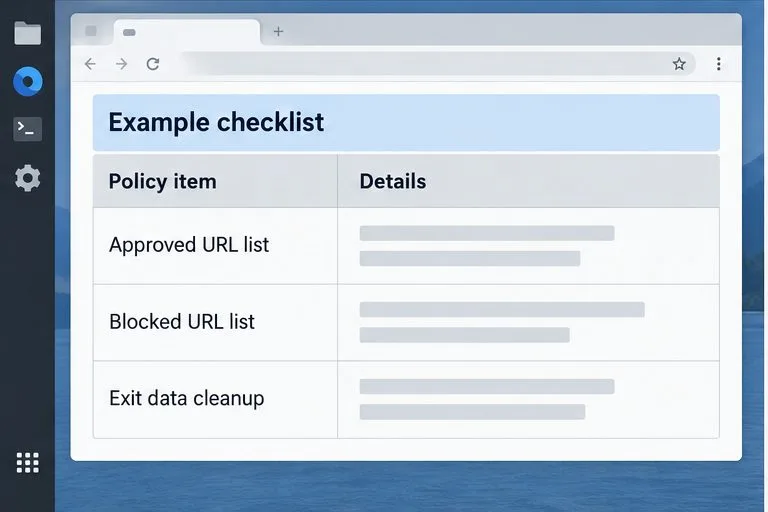
Ta lista kontrolna umożliwia omówienie z administratorem planowanych elementów polityki. Nie jest ona interfejsem systemu zarządzania platformą Gooroom.
Przed szerokim zastosowaniem zmian, poproś o pilotaż na jednym urządzeniu testowym lub ograniczonej grupie użytkowników. Upewnij się, że zasady dotarły do urządzenia i że administrator może je wycofać. Zachowaj kopię zatwierdzonych reguł URL i rejestru zmian. Jeśli Twoje urządzenie nie jest zarządzane i nie ma udokumentowanej strony ustawień dla tych opcji, nie zakładaj, że możesz dodać zaufane/niezaufane zachowanie, edytując preferencje Chromium; skontaktuj się z dystrybutorem Gooroom lub dostawcą wdrożenia, aby uzyskać odpowiedni pakiet i instrukcje.
Krok 4: Przetestuj zachowanie od strony użytkownika
Po potwierdzeniu przez administratora zastosowania polityki, należy przetestować trzy miejsca docelowe z przygotowanej listy. Zatwierdzona witryna robocza powinna otwierać się w zaufanym kontekście przypisanym organizacji, zwykła witryna publiczna powinna otrzymać zamierzony kontekst restrykcyjny, a zablokowany adres URL powinien zostać odrzucony lub obsłużony zgodnie z polityką. Dokładne widoczne monity lub etykiety przeglądarki mogą się różnić w zależności od kompilacji; należy zweryfikować uzyskany dostęp, a nie konkretny kolor lub ikonę.
Przetestuj oddzielnie miejsca docelowe publiczne i służbowe, a następnie potwierdź zachowanie dostępu przypisane przez administratora. Pokazany interfejs ma charakter koncepcyjny.
Następnie sprawdź ograniczenia istotne dla Twojej organizacji: czy witryna może otwierać pliki lokalne, pobierać lub przesyłać dokumenty, drukować, korzystać z funkcji schowka lub zachowywać dane po zamknięciu. Broszura z 2022 roku wyraźnie stwierdza, że dane użytkowników są usuwane po zamknięciu przeglądarki Gooroom, ale dostępne źródło publiczne nie definiuje, które kategorie danych są objęte ani jak to zachowanie różni się w zależności od wersji. Przetestuj wdrożoną kompilację na koncie niepoufnym i zapytaj administratora, co obejmują „dane użytkowników”, zanim wykorzystasz je w celu spełnienia wymagań zgodności.
Typowe problemy i bezpieczne rozwiązania
Adres URL otwiera się w niewłaściwym kontekście przeglądania
Sprawdź dokładny adres URL, przekierowania i subdomeny z właścicielem polityki. Witryna może przekierowywać do oddzielnej domeny logowania lub treści, której nie ma na oryginalnej liście. Poproś administratora o sprawdzenie łańcucha docelowego i dostosowanie tylko niezbędnych wpisów. Unikaj dodawania całej domeny najwyższego poziomu, chyba że ten zakres został zatwierdzony.
Brakuje ustawienia lub resetuje się ono po ponownym uruchomieniu
Zainstalowana przeglądarka Gooroom może nie udostępniać kontrolki lokalnie lub centralna polityka może nadpisać zmiany lokalne. Sprawdź swoją wersję i grupę przypisania polityki. Nie edytuj wielokrotnie plików preferencji ani nie instaluj oddzielnej przeglądarki; takie działania mogą ominąć zarządzaną konfigurację i utrudnić obsługę urządzenia.
Zaufana witryna przestaje działać
Zgłoś administratorowi adres URL, grupę użytkowników, wersję przeglądarki, godzinę i widoczny błąd. Poproś go o sprawdzenie przekierowań uwierzytelniania i wymaganych uprawnień witryny. Nie wyłączaj globalnie ochrony przeglądarki jako szybkiego obejścia problemu.
Lista kontrolna konfiguracji
Rejestrowane są wersje przeglądarek i systemów operacyjnych.
Znany jest właściciel polisy i obsługiwana ścieżka administracyjna.
Dokładnie sprawdzamy zaufane, niezaufane i zablokowane miejsca docelowe.
Polityki są testowane pilotażowo, a ich przypisanie do urządzenia testowego zostaje potwierdzone.
W stosownych przypadkach testowane są ograniczenia dostępu, pobierania, schowka lub drukowania oraz czyszczenie po wyjściu.
Administrator udokumentował każde zachowanie, którego nie uwzględniono w publicznych materiałach Gooroom i które nie zasługuje na Twoją publikację.
Opublikowany model bezpieczeństwa przeglądarki Gooroom obsługuje politykę opartą na witrynach i czyszczenie danych przeglądarki, ale dokładny interfejs ustawień zależy od wersji i wdrożenia produktu. Niniejszy przewodnik jest oparty na publicznej broszurze Hancom Gooroom z 19 sierpnia 2022 r., publicznym repozytorium źródeł Gooroom zweryfikowanym 6 października 2026 r. oraz oficjalnej dokumentacji Chromium dotyczącej izolacji witryn. Przed potraktowaniem konkretnej polityki jako aktywnej należy potwierdzić aktualne ustawienia kontroli z administratorem lub dostawcą zainstalowanego obrazu.