Możesz zablokować wiele reklam i trackerów w systemie Linux, zmieniając resolver DNS używany przez połączenie sieciowe. Usługa filtrująca DNS, taka jak AdGuard DNS, odmawia rozpoznawania domen na swoich listach blokowanych, więc zmiana może wpłynąć na przeglądarki i inne aplikacje bez konieczności instalowania osobnego rozszerzenia blokującego reklamy. Nie usunie to wszystkich reklam: reklamy wyświetlane z tej samej domeny co treści, posty sponsorowane i aplikacje z wbudowanym lub zakodowanym DNS mogą nadal je wyświetlać.
Wybierz usługę DNS blokującą reklamy
W tym przewodniku wykorzystano aktualne publiczne adresy DNS AdGuard. Starsze adresy, czasami powtarzane w nieaktualnych poradnikach, nie są już zalecanymi domyślnymi; użyj aktualnych, oficjalnych wartości poniżej.
IPv4:94.140.14.14 i94.140.15.15
IPv6:2a10:50c0::ad1:ff i2a10:50c0::ad2:ff
To domyślne filtry AdGuarda, które blokują reklamy i moduły śledzące. Serwery Family Protection dodają filtrowanie treści dla dorosłych, podczas gdy serwery bez filtrowania nie blokują reklam. Sprawdź oficjalny przewodnik AdGuard Public DNS, jeśli potrzebujesz innego profilu filtrowania lub szyfrowanego protokołu DNS.
Zanim zmienisz DNS
Zanotuj aktualną konfigurację DNS lub zrób zrzut ekranu, aby w razie potrzeby móc ją przywrócić. Zazwyczaj nie ma potrzeby zmiany adresu IPv4, bramy ani ustawień podsieci. Pozostaw metodę połączenia ustawioną na Automatyczną (DHCP) lub jej odpowiednik; wyłącz tylko opcję automatycznego DNS. Jeśli Twoja sieć wymaga firmowego, szkolnego, VPN lub resolvera dostarczonego przez router, najpierw skontaktuj się z administratorem.
Ustaw AdGuard DNS w GNOME (Ubuntu i podobne pulpity)
Etykiety różnią się nieznacznie w zależności od wersji GNOME, ale edytor połączeń działa według tego samego schematu.
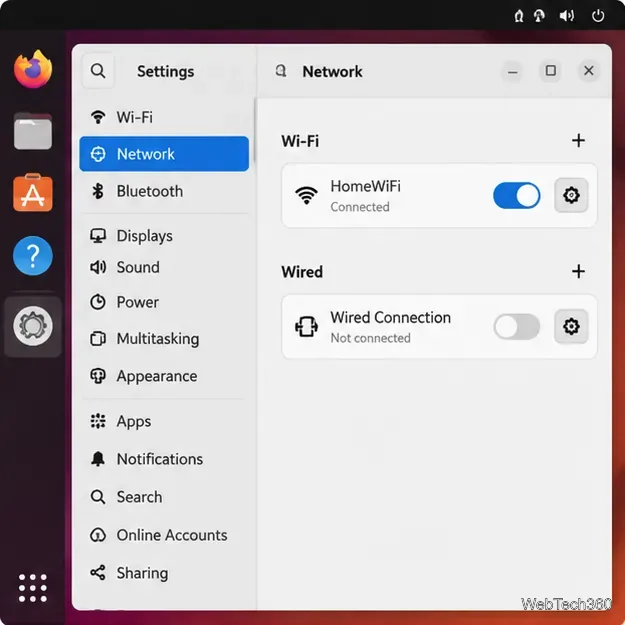
Otwórz Ustawienia , a następnie wybierz Sieć w przypadku połączenia Ethernet lub Wi-Fi w przypadku połączenia bezprzewodowego.
Otwórz ustawienia aktywnego połączenia Wi-Fi lub przewodowego.
Kliknij ikonę koła zębatego obok aktywnego połączenia, aby otworzyć jego ustawienia.
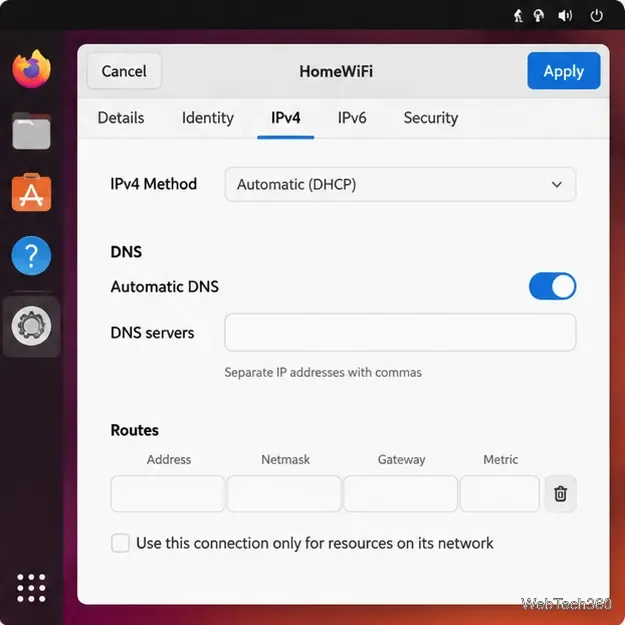
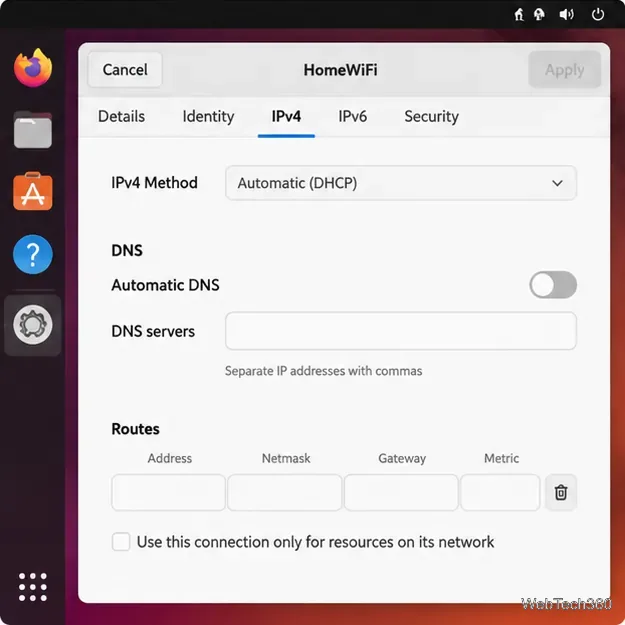
Otwórz kartę IPv4 . Znajdź sekcję DNS i wyłącz opcję Automatycznie . Nie zmieniaj metody IPv4 z DHCP, chyba że celowo potrzebujesz adresu statycznego.
Kontrolki DNS znajdziesz w zakładce połączenia IPv4.
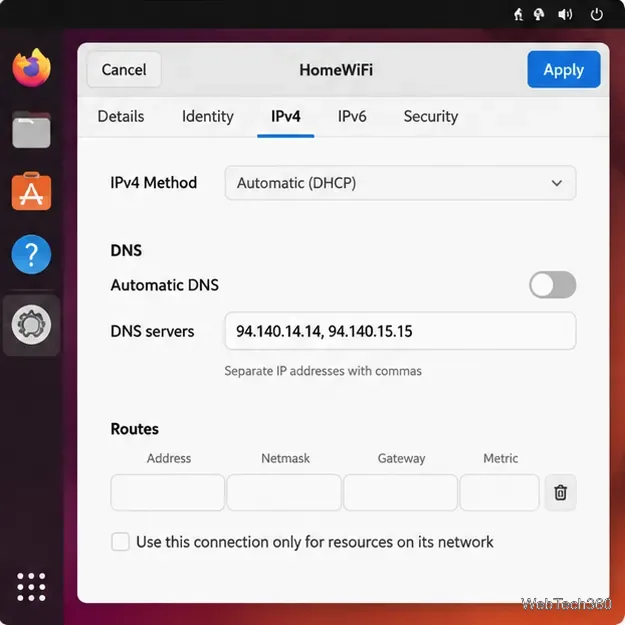
Wpisz adres 94.140.14.14, 94.140.15.15w polu „Serwery DNS”. Jeśli na Twoim pulpicie są oddzielne wpisy, dodaj najpierw jeden adres, a potem drugi.
Wyłącz automatyczny DNS, aby wprowadzić preferowane adresy resolvera.
Kliknij Zastosuj . Jeśli w Twojej sieci włączony jest protokół IPv6, otwórz kartę IPv6 i skonfiguruj również adresy IPv6 AdGuard. W przeciwnym razie system może nadal rozwiązywać niektóre żądania za pośrednictwem automatycznie dostarczonych serwerów DNS IPv6.
Wprowadź oba adresy DNS IPv4 AdGuard, a następnie zastosuj ustawienia.
Rozłącz się z siecią i połącz się z nią ponownie, jeśli nowe ustawienia nie zaczną obowiązywać natychmiast. Pełny restart zazwyczaj nie jest konieczny.
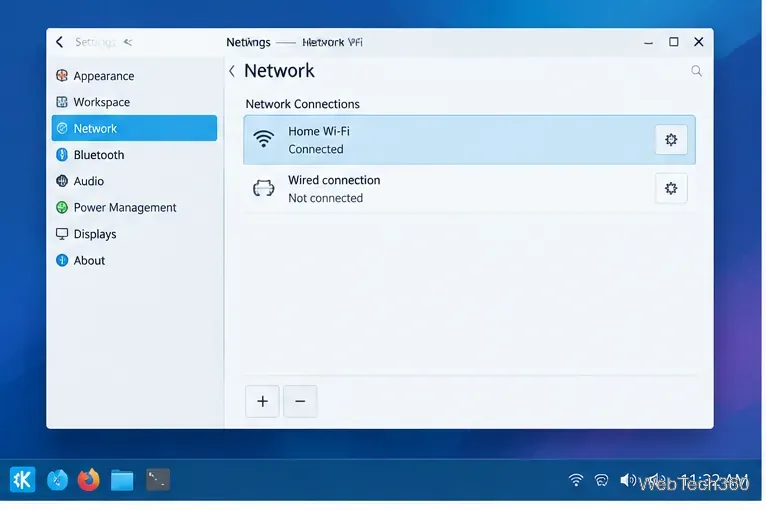
Otwórz Ustawienia systemowe i znajdź Sieć lub edytor połączeń dostarczony przez Twoją dystrybucję. Wybierz aktywny profil Wi-Fi lub przewodowy.
Wybierz aktywne połączenie w Ustawieniach sieciowych KDE.
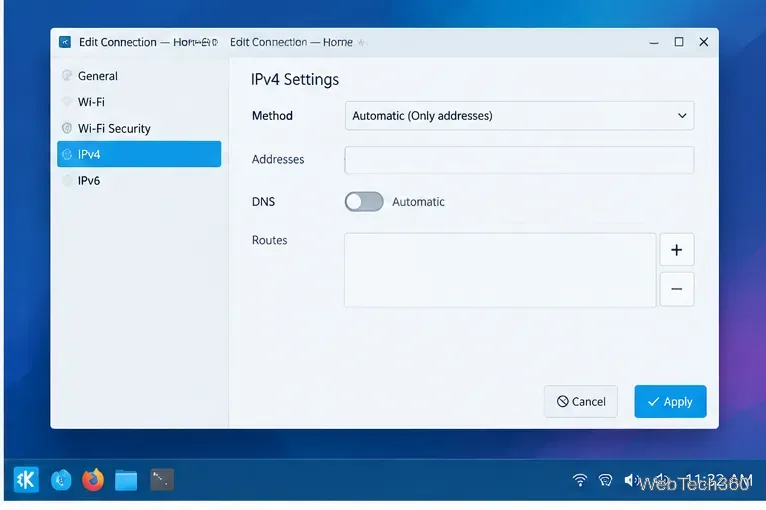
Edytuj połączenie i wybierz IPv4 . Pozostaw metodę ustawioną na adresy automatyczne, często oznaczoną jako Automatyczna (tylko adresy) .
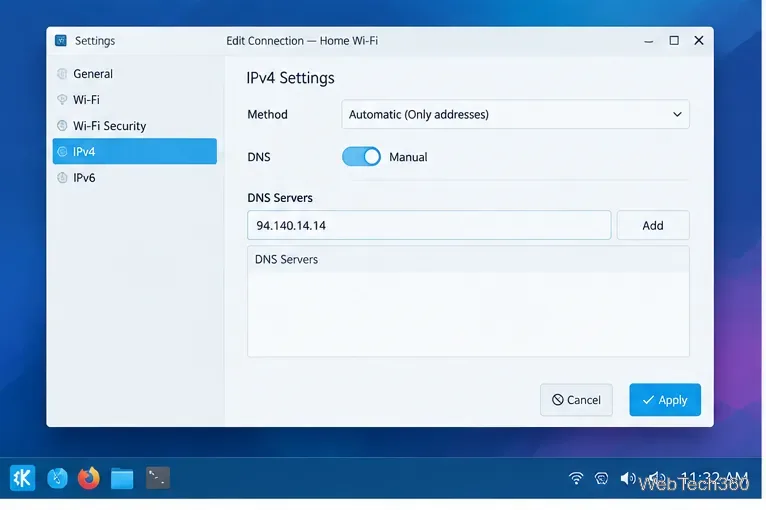
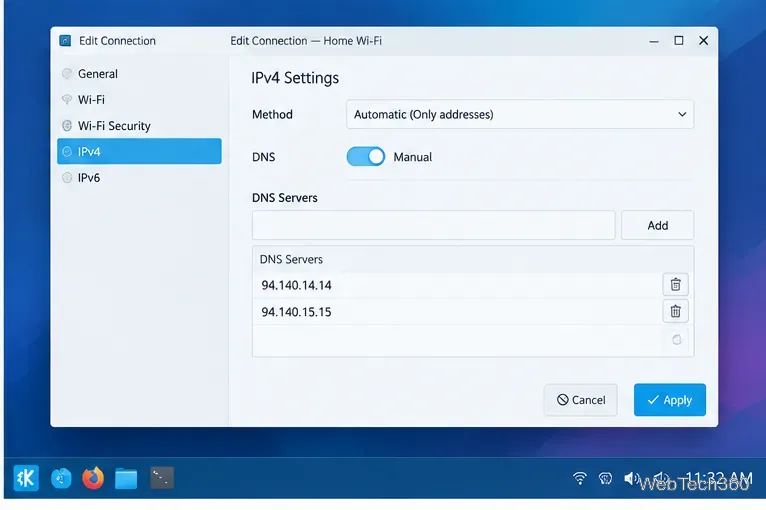
Przełącz usługę DNS z automatycznej na ręczną, a następnie dodaj 94.140.14.14i 94.140.15.15jako oddzielne serwery DNS.
Otwórz ustawienia IPv4 i przełącz DNS na ręczny.Dodaj pierwszy adres serwera DNS AdGuard.
Zapisz lub zastosuj zmiany połączenia. Jeśli protokół IPv6 jest aktywny, skonfiguruj odpowiednie resolvery IPv6 AdGuard również w IPv6. W razie potrzeby połącz się ponownie.
Przed złożeniem wniosku sprawdź, czy oba adresy DNS znajdują się na liście.
Wersje KDE i dystrybucji mogą korzystać z różnych interfejsów zarządzania siecią, więc dokładne nazwy przycisków mogą się różnić. Kluczem jest edycja aktywnego połączenia i zastąpienie jego automatycznych serwerów DNS bez przypadkowego przełączenia metody adresowania IP na ręczną.
Inne komputery stacjonarne z systemem Linux i NetworkManager
MATE, Xfce, Cinnamon i inne pulpity często korzystają z NetworkManager. Otwórz menu sieciowe, wybierz Edytuj połączenia , wybierz aktywny profil i otwórz jego ustawienia IPv4. Ustaw metodę na Tylko adresy automatyczne (DHCP) lub najbardziej zbliżoną, a następnie wprowadź dwa adresy DNS w polu Serwery DNS i zapisz. Nie edytuj /etc/resolv.confbezpośrednio w typowym systemie NetworkManager: może on zostać wygenerowany automatycznie, a wprowadzone ręcznie zmiany mogą zostać nadpisane.
Przetestuj zmianę i rozwiąż problemy
Sprawdź rozdzielczość DNS: uruchom resolvectl statusw systemach z systemem systemd-resolved lub sprawdź aktywne połączenie w NetworkManager. Możesz również sprawdzić domenę za pomocą nslookup example.comtego narzędzia, jeśli jest ono zainstalowane.
Reklamy nadal się wyświetlają: filtrowanie DNS blokuje żądania do wymienionych domen, a nie do każdego elementu reklamy. Wyczyść pamięć podręczną DNS przeglądarki lub uruchom ponownie aplikację i sprawdź, czy przeglądarka korzysta z własnego dostawcy Secure DNS/DoH.
Strony internetowe przestają się ładować: sprawdź, czy adresy zostały wpisane poprawnie, połącz się ponownie lub tymczasowo przywróć automatyczną usługę DNS, aby ustalić, czy to resolver spowodował problem.
VPN lub IPv6 omijają to ustawienie: klienci VPN i konfiguracja IPv6 mogą udostępniać oddzielne serwery DNS. Skonfiguruj DNS w profilu VPN lub IPv6 odpowiednio, zamiast zakładać, że ustawienie IPv4 kontroluje każde żądanie.
Chcesz filtrować DNS w całej swojej sieci?
Zmiana DNS w systemie Linux wpływa tylko na ten profil połączenia. Aby objąć wiele urządzeń, skonfiguruj obsługiwaną usługę DNS na routerze lub uruchom lokalny resolver filtrujący, taki jak Pi-hole . Konfiguracja na poziomie routera może objąć więcej urządzeń, ale klienci korzystający z VPN lub własnego szyfrowanego DNS mogą ją ominąć. Samo filtrowanie DNS nie szyfruje również zwykłego ruchu DNS; AdGuard publikuje oddzielne opcje DNS-over-HTTPS i DNS-over-TLS w swojej oficjalnej dokumentacji.