Strona główna
» LINUX
»
Jak dołączyć klienta Pardus Linux do domeny Active Directory
Jak dołączyć klienta Pardus Linux do domeny Active Directory
Użyj Pardus Domain Joiner CLI po potwierdzeniu poprawności DNS i czasu
Dla klienta Pardus Linux bezpośrednią drogą jest Pardus Domain Joiner, oficjalne narzędzie Pardus do rejestracji domen. Aktualny system śledzenia pakietów Pardus zawiera listę pakietu wiersza poleceń pardus-domain-joiner-cliw wersji 1.1.2. Udokumentowane polecenie join obsługuje zarówno SSSD, jak i Winbind. W tym przewodniku wykorzystano SSSD w przykładzie; wybierz usługę obsługiwaną przez Twoją organizację.
Dołączanie będzie działać tylko wtedy, gdy klient może wykryć kontroler domeny Active Directory za pośrednictwem DNS, uzyskać dostęp do wymaganych usług domenowych i uwierzytelnić się za pomocą konta uprawnionego do tworzenia lub ponownego używania konta komputera. Narzędzie nie jest w stanie zrekompensować sytuacji, gdy klient korzystający z publicznego DNS nie może rozpoznać domeny Active Directory, zegar jest niezsynchronizowany lub konto dołączane nie ma wymaganych uprawnień.
Przykładowe wartości użyte poniżej: domena DNS usługi AD to corp.example.com, autoryzowane konto do dołączenia to joinadmin, a nazwa klienta to pdws-042. Zastąp je swoją rzeczywistą domeną i zatwierdzonym kontem. Nie wpisuj hasła jako argumentu wiersza poleceń; Pardus CLI poprosi o nie, jeśli zostanie pominięte.
Najpierw sprawdź nazwę hosta klienta i wybierz unikalną nazwę zgodną z polityką nazewnictwa komputerów obowiązującą w Twojej organizacji.
Zanim zaczniesz: sprawdź klienta i środowisko AD
Użyj podwyższonego konta administratora lokalnego w Pardus. Zapytaj administratora usługi Active Directory o pełną kwalifikowaną nazwę domeny DNS, wszelkie wymagane jednostki organizacyjne (OU), informację, czy używać SSSD czy Winbind, dozwolone konto dołączenia oraz wymagany format nazwy użytkownika. Dołączenie komputera do domeny tworzy lub aktualizuje konto komputera w Active Directory; nie przyznaje to automatycznie każdemu użytkownikowi domeny uprawnień do logowania lokalnego.
DNS: Skonfiguruj klienta tak, aby korzystał z resolvera DNS, który może odpowiadać za strefę AD i jej rekordy usług. Często jest to usługa DNS kontrolera domeny, ale poprawnie skonfigurowany resolver wewnętrzny również może działać. Resolwer tylko publiczny zazwyczaj nie zlokalizuje prywatnego kontrolera domeny AD.
Zegar: Upewnij się, że data i godzina systemowa są zsynchronizowane ze źródłem czasu organizacji. Uwierzytelnianie Kerberos jest zależne od czasu.
Nazwa hosta: Przed dołączeniem podaj klientowi unikalną nazwę hosta. Na przykład: pdws-042. Upewnij się, że ta nazwa nie koliduje z kontem innego aktywnego komputera.
Sieć: Sprawdź, czy komputer Pardus może połączyć się z kontrolerami domeny i usługami dozwolonymi przez Twoją politykę sieciową. Zapory sieciowe i trasy VPN mogą wpływać na wykrywanie i rejestrację.
Usługa Active Directory korzysta z DNS, aby pomóc klientom w lokalizowaniu kontrolerów domeny. Wytyczne firmy Microsoft wskazują rekordy LDAP i Kerberos SRV jako ważne rekordy wykrywania. Jeśli wykrywanie się nie powiedzie, przed zmianą polecenia join należy sprawdzić skonfigurowany serwer DNS klienta oraz rekordy usługi Active Directory.
Sprawdź czas systemowy i stan synchronizacji; rozwiąż problemy z zegarem przed próbą dołączenia do domeny obsługiwanej przez Kerberos.
Zainstaluj i użyj narzędzia domeny Pardus
Odśwież metadane APT, sprawdź, czy pakiet jest dostępny dla Twojej wersji Pardus i zainstaluj go ze skonfigurowanego repozytorium Pardus:
System śledzenia pakietów wymienia ten interfejs wiersza poleceń (CLI) w repozytorium Pardus 25, ale jego dostępność może się różnić w zależności od edycji lub konfiguracji repozytorium. Jeśli APT nie wyświetla żadnego kandydata, nie pobieraj losowego pakietu z witryny innej firmy. Sprawdź oficjalne repozytorium Pardus lub skorzystaj z graficznego narzędzia Pardus Domain Joiner, jeśli jest ono dostępne dla Twojej instalacji. Pardus opisuje tę aplikację GTK jako narzędzie do dołączania lub usuwania systemu z domeny; jej dokładne ekrany mogą się różnić w zależności od wersji.
Ustaw docelową nazwę hosta lokalnego, jeśli trzeba ją zmienić. Zastąp przykładową nazwę nazwą zatwierdzoną dla Twojej sieci:
sudo hostnamectl set-hostname pdws-042
hostnamectl status
Następnie poproś narzędzie Pardus o wykrycie domeny przed dołączeniem:
sudo pardus-domain-joiner-cli info corp.example.com
Polecenie powinno zwrócić informacje o odkryciu dla żądanej domeny. Jeśli nie może znaleźć domeny lub kontrolera domeny, należy zatrzymać polecenie i sprawdzić DNS, dostępność sieci, stan VPN oraz dokładną nazwę domeny DNS. Nie należy zastępować domeny DNS krótką nazwą NetBIOS, chyba że organizacja wyraźnie tego wymaga.
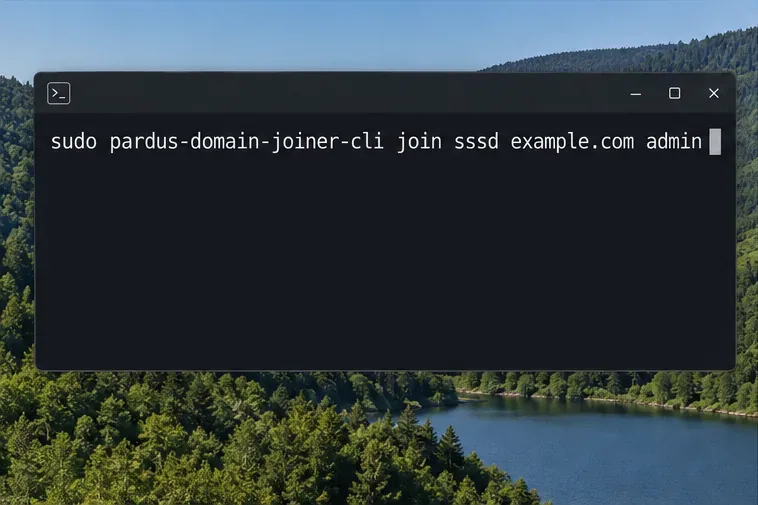
Przykładowa składnia łączenia określa usługę SSSD, domenę DNS usługi AD i autoryzowane konto łączenia; hasło jest wprowadzane w bezpiecznym monicie.
Dołącz klienta do Active Directory
W przykładowym środowisku polecenie wygląda następująco:
Po wyświetleniu monitu wprowadź hasło joinadmin. Dokumenty Pardus CLI README sssdi winbindopcje usługi zawierają informację, że monit będzie wyświetlany bezpiecznie, gdy hasło nie zostanie podane. Nie wprowadzaj hasła do historii powłoki ani skryptów współdzielonych. Użyj konta delegowanego z uprawnieniami wymaganymi tylko do dołączania do komputerów, a nie stałego konta administratora domeny.
Jeśli Twój zespół IT podał wyróżniającą nazwę jednostki organizacyjnej (DN), interfejs wiersza poleceń dokumentuje również opcjonalny --ouargument. Na przykład:
Użyj nazwy OU dokładnie tak, jak podał ją administrator katalogu. Jeśli OU nie jest wymagane, pomiń tę opcję. Polecenie również dokumentuje opcję --hostname; używaj jej tylko wtedy, gdy musisz osobno ustawić nazwę komputera w usłudze Active Directory i masz pewność, że działa ona zgodnie z oczekiwaniami dla danej wersji pakietu.
Pomyślne polecenie powinno zakończyć się bez błędu rejestracji. W przypadku niepowodzenia należy zapisać pełny tekst błędu i usunąć przyczynę przed ponowną próbą. Wielokrotne próby z nieprawidłowym resolverem DNS, wygasłym hasłem lub nieautoryzowanym kontem raczej nie pomogą i mogą pozostawić nieaktualny obiekt komputera, który administrator usługi Active Directory będzie musiał zweryfikować.
Potwierdź rejestrację i przetestuj logowanie do domeny
Sprawdź status łącznika po zakończeniu polecenia:
sudo pardus-domain-joiner-cli status
Następnie sprawdź, czy klient może zidentyfikować użytkownika testowego za pośrednictwem skonfigurowanej usługi tożsamości. Użyj dokładnego formatu logowania zatwierdzonego przez zespół IT:
id alice@corp.example.com
Jeśli konto zostanie rozwiązane, dane wyjściowe powinny zawierać numeryczny identyfikator użytkownika i informacje o grupie. Jeśli nie, sprawdź, czy użytkownik ma uprawnienia do logowania się do tego klienta, czy organizacja wymaga określonego formatu nazwy użytkownika oraz czy wybrana usługa SSSD lub Winbind jest aktywna. Przetestuj interaktywne logowanie przy użyciu zatwierdzonego konta testowego przed przekazaniem komputera użytkownikowi.
Dołączenie do domeny ustanawia członkostwo w domenie i umożliwia wyszukiwanie tożsamości za pośrednictwem skonfigurowanej usługi. Nie gwarantuje to jednak, że każde ustawienie zasad grupy systemu Windows, profil mobilny, reguła sudo, udział sieciowy, drukarka lub zasada wdrażania oprogramowania będą działać tak samo w systemie Linux. Skonfiguruj i zweryfikuj te możliwości osobno, korzystając z podejścia do zarządzania systemem Linux w swojej organizacji.
Typowe awarie i co sprawdzić
Objaw
Pierwsze kontrole
Nie można wykryć domeny
Sprawdź nazwę domeny DNS usługi AD, resolver DNS klienta, rekordy SRV usługi LDAP, trasę VPN i dostępność kontrolera domeny.
„Nie można nawiązać połączenia z żadnym KDC” lub błąd Kerberos
Sprawdź wykrywanie DNS dla usług Kerberos, synchronizację czasu systemowego, dostępność kontrolera domeny oraz pisownię domeny/dziedziny.
Konto dołączenia zostało odrzucone
Potwierdź dane uwierzytelniające, status hasła, uprawnienia konta, limit komputera i zasady ponownego wykorzystania oraz żądaną jednostkę organizacyjną.
Dołączenie powiodło się, ale użytkownik nie może się zalogować
Sprawdź wybraną usługę tożsamości, format nazwy logowania, zasady dostępu do konta, wyszukiwanie grup i dzienniki uwierzytelniania klienta.
W celu rozwiązywania problemów należy użyć poleceń infoi statusprzed edycją plików konfiguracyjnych Kerberos, SSSD lub Samba. Interfejs wiersza poleceń niższego poziomu realmdudostępnia również polecenia wykrywania, dołączania, opuszczania, wyświetlania listy i logowania-uprawnień w systemach korzystających z realmd, ale nie należy mieszać ręcznych zmian realmd z narzędziem Pardus Domain Joiner bez zrozumienia, którymi plikami konfiguracyjnymi zarządza narzędzie Pardus.
Po dołączeniu należy uruchomić sprawdzanie statusu, a następnie upewnić się, że zatwierdzony użytkownik domeny został rozwiązany i może się zalogować.