Strona główna
» LINUX
»
Jak uruchomić jednocześnie Ubuntu 24.04 i Windows 11 z włączoną funkcją BitLocker
Jak uruchomić jednocześnie Ubuntu 24.04 i Windows 11 z włączoną funkcją BitLocker
Uruchamiasz Ubuntu 24.04 z USB, przechodzisz do ekranu konfiguracji dysku i okazuje się, że instalator nie oferuje bezpiecznej opcji „instalacji obok systemu Windows”, ponieważ włączony jest BitLocker. To normalne: w dokumentacji dotyczącej BitLockera w Ubuntu Desktop 24.04, ostatnio aktualizowanej 7 stycznia 2026 r., podano, że instalator nie może zmapować zaszyfrowanego dysku Windows na tyle dobrze, aby bezpiecznie zainstalować go obok niego. Nie wybieraj opcji „Wymaż dysk” i nie zakładaj, że tymczasowe wstrzymanie BitLockera sprawi, że partycja Windows będzie czytelna dla instalatora.
Istnieją dwie bezpieczne ścieżki. Aby uruchomić system z podwójnym rozruchem z tego samego dysku fizycznego, należy wykonać kopię zapasową danych i klucza odzyskiwania, wyłączyć BitLockera w systemie Windows, poczekać na zakończenie odszyfrowywania, a następnie zainstalować Ubuntu na wolnym dysku. Aby system Windows pozostał zaszyfrowany, należy zainstalować Ubuntu na oddzielnym, niezaszyfrowanym dysku fizycznym. Wskazówki dotyczące BitLockera dla Ubuntu w wersji 24.04 opisują to ograniczenie oraz opcję oddzielnego dysku. Ostrzegają również, że niektóre wersje systemu Windows mogą nie pozwalać na ponowne włączenie BitLockera po jego wyłączeniu, więc należy to sprawdzić przed wybraniem opcji na tym samym dysku.
Krótka odpowiedź: instalator Ubuntu 24.04 nie instaluje się bezpiecznie obok zaszyfrowanej partycji Windows na tym samym dysku, gdy BitLocker pozostaje włączony. Użyj innego, niezaszyfrowanego dysku, jeśli wymagane jest zachowanie aktywnego BitLockera.
Przed zmianą partycji: potwierdź ścieżkę odzyskiwania
Utwórz kopię zapasową ważnych plików w pamięci masowej, która nie znajduje się na dysku systemu Windows, którego rozmiar planujesz zmienić. Następnie znajdź i zweryfikuj klucz odzyskiwania BitLockera, gdy system Windows jest jeszcze uruchomiony. Microsoft opisuje go jako 48-cyfrowy klucz i twierdzi, że może być przechowywany na koncie Microsoft, koncie służbowym lub szkolnym, wydruku lub zapisanym pliku. Komputer zarządzany w pracy może wymagać od działu IT jego odzyskania. Zachowaj kopię w dostępnym miejscu, jeśli system Windows poprosi o nią podczas uruchamiania; nie pozostawiaj jedynej kopii na zaszyfrowanym dysku.
System Windows 11 Home może korzystać z funkcji Szyfrowania urządzeń , która umożliwia szyfrowanie funkcją BitLocker w tle, nawet gdy Panel sterowania BitLocker wygląda inaczej niż w systemie Pro. Sprawdź Ustawienia > Prywatność i zabezpieczenia > Szyfrowanie urządzeń lub wyszukaj w menu Start opcję Zarządzaj funkcją BitLocker . Firma Microsoft wyjaśnia różnicę w swoim przewodniku Szyfrowanie urządzeń . Jeśli jest to komputer zarządzany przez organizację, przed zmianą ustawień szyfrowania lub rozruchu należy skonsultować się z administratorem.
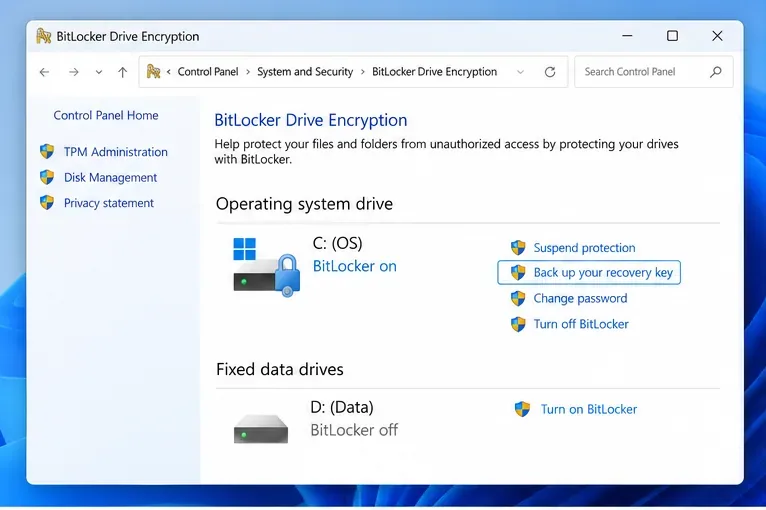
Wiersz C: pokazuje ochronę BitLockera i akcję tworzenia kopii zapasowej klucza odzyskiwania. Widoczny element „Wstrzymaj ochronę” nie odszyfrowuje partycji.
Krok 1: Wybierz, czy funkcja BitLocker ma pozostać włączona
Jeśli partycja systemu Windows i Ubuntu będą współdzielić jeden fizyczny dysk SSD lub dysk twardy, przed instalacją należy zaplanować całkowite wyłączenie BitLockera. W systemie Windows polecenie „Wyłącz BitLocker” uruchamia odszyfrowywanie; różni się ono od polecenia „Wstrzymaj ochronę”, które tymczasowo zawiesza ochronę, ale pozostawia wolumin zaszyfrowany. Ponieważ instalator nadal nie może bezpiecznie zmapować zaszyfrowanej partycji, zawieszenie nie jest jego substytutem.
Jeśli system Windows musi pozostać zaszyfrowany, użyj drugiego, wewnętrznego dysku SSD, który jest pusty lub zawiera dane, które chcesz usunąć, i zainstaluj Ubuntu tylko na tym dysku. Instrukcja instalacji Ubuntu informuje, że można użyć oddzielnego, niezaszyfrowanego dysku, podczas gdy zaszyfrowany dysk Windows pozostaje na swoim miejscu. Przed zatwierdzeniem sprawdź model i pojemność dysku docelowego w instalatorze; opcja „Wymaż dysk” usuwa wybrany dysk.
Krok 2: W przypadku instalacji na tym samym dysku należy całkowicie odszyfrować system Windows
W systemie Windows wyszukaj w menu Start opcję Zarządzaj funkcją BitLocker , otwórz Panel sterowania szyfrowaniem dysków funkcją BitLocker i wybierz opcję Wyłącz funkcję BitLocker dla dysku systemu operacyjnego Windows. Jeśli komputer udostępnia tylko szyfrowanie urządzeń, użyj ustawień systemu Windows i sprawdź stan szyfrowania. Instrukcje dotyczące systemu Ubuntu 24.04 zalecają najpierw wykonanie kopii zapasowej, umożliwienie zakończenia odszyfrowywania, ponowne uruchomienie systemu oraz sprawdzenie systemu Windows i plików przed powrotem do instalatora.
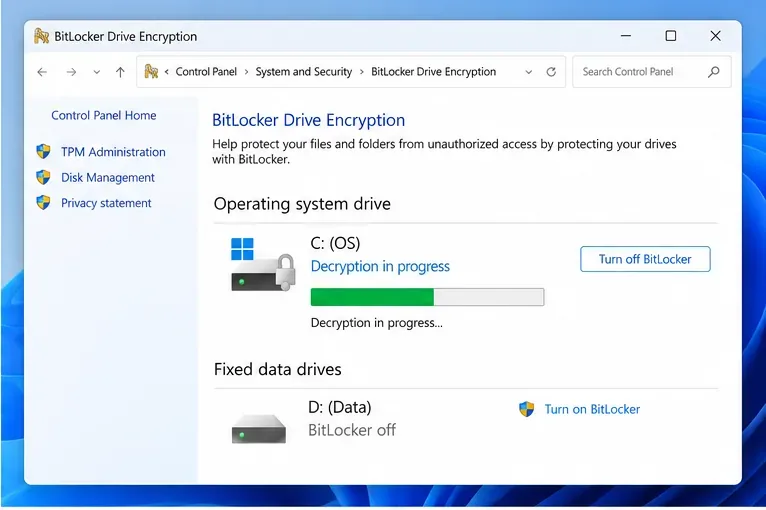
Poczekaj, aż system Windows zgłosi zakończenie odszyfrowywania. Nie przerywaj procesu, uruchamiając instalator USB. Jeśli status wskazuje „BitLocker czeka na aktywację” , instrukcje Ubuntu wyjaśniają, że dysk może być włączony, ale jeszcze niezaszyfrowany; postępuj zgodnie z udokumentowaną procedurą wyłączania systemu Windows, zamiast zgadywać partycje. Jeśli nie możesz potwierdzić stanu, przerwij i poproś o pomoc administratora lub producenta urządzenia.
Poczekaj na zakończenie odszyfrowywania w systemie Windows, zanim uruchomisz ponownie instalator Ubuntu. Ten widok postępu stanowi przykład, a nie szacunek czasu.
Krok 3: Utwórz nieprzydzieloną przestrzeń w systemie Windows
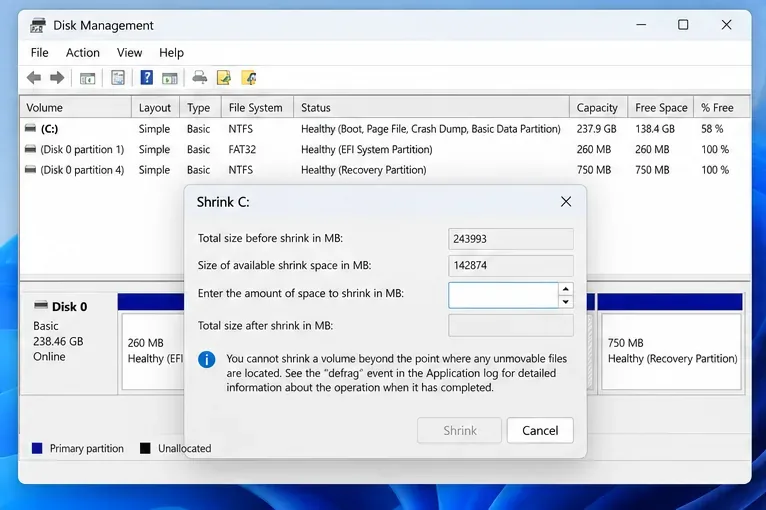
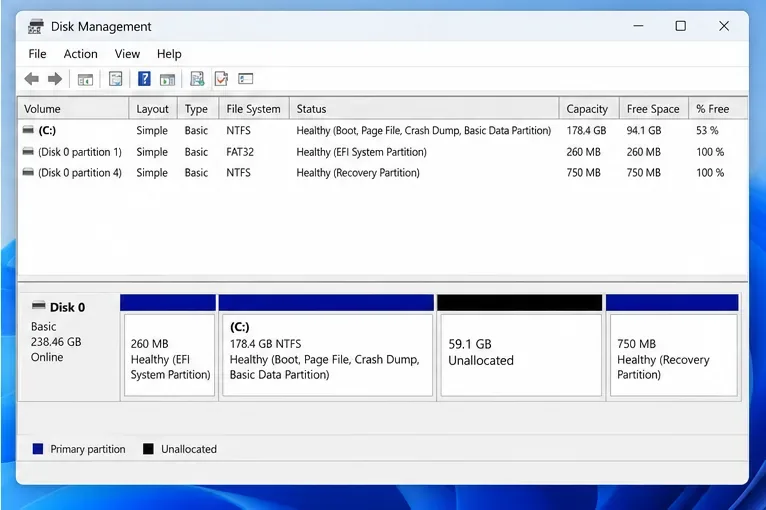
Po zakończeniu odszyfrowywania otwórz Zarządzanie dyskami , klikając prawym przyciskiem myszy przycisk Start i wybierając go lub naciskając klawisze Windows+R , wpisując diskmgmt.msc, a następnie naciskając Enter. Kliknij prawym przyciskiem myszy wolumin Windows C: i wybierz polecenie Zmniejsz wolumin . Wprowadź rozmiar dysku do usunięcia z dysku C: i potwierdź. System Windows utworzy sekcję z czarnym paskiem oznaczoną jako Nieprzydzielone .
Ubuntu Desktop 24.04 podaje 25 GB jako minimalne wymaganie przestrzeni dyskowej; zezwól na więcej, jeśli planujesz instalować aplikacje, przechowywać pliki lub pobierać aktualizacje. Dostępna przestrzeń dyskowa zależy od wolnego miejsca i plików, których system Windows nie może przenieść, dlatego nie kopiuj liczby z przykładowego ekranu. Jeśli Zarządzanie dyskami oferuje mniej miejsca niż potrzebujesz, zwolnij miejsce w systemie Windows lub wybierz oddzielny dysk. Pozostaw nowy obszar nieprzydzielony: nie twórz woluminu NTFS, nie przypisuj mu litery dysku ani nie formatuj go w systemie Windows. Instrukcje firmy Microsoft dotyczące zmniejszania woluminu wyjaśniają wbudowaną operację i jej ograniczenia.
Użyj Zarządzania dyskami, aby zmniejszyć partycję C: w systemie Windows. Przykładowe liczby w oknie dialogowym nie przedstawiają zalecanego rozmiaru partycji.Po zmniejszeniu rozmiaru pozostaw nieprzydzieloną przestrzeń na instalator Ubuntu. Wyświetlana pojemność ma charakter poglądowy.
Krok 4: Przygotuj i uruchom Ubuntu 24.04 USB
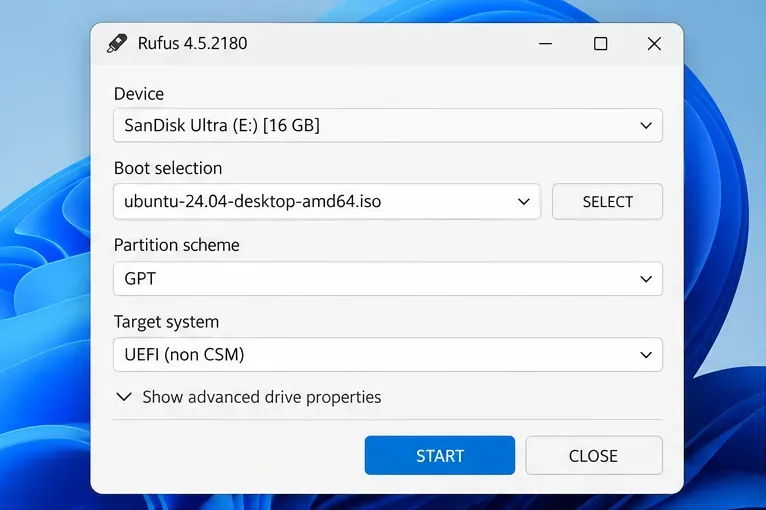
Pobierz obraz pulpitu Ubuntu 24.04 LTS z oficjalnej strony Ubuntu i zapisz go na dysku USB. W systemie Windows dokumenty Ubuntu są tworzone za pomocą Rufusa: wybierz odpowiedni wymienny nośnik USB, wybierz obraz ISO Ubuntu i rozpocznij zapis. Zapisanie obrazu powoduje usunięcie wybranego nośnika USB, dlatego dokładnie sprawdź pole „Urządzenie”. W przypadku nowoczesnego komputera z systemem Windows 11 użyj ustawień UEFI/GPT zgodnie z opisem w przewodniku tworzenia nośnika USB w systemie Ubuntu .
Uruchom ponownie komputer i skorzystaj z menu jednorazowego rozruchu, aby wybrać wpis USB rozpoczynający się od UEFI. Pozostaw opcję Bezpieczny rozruch włączoną, chyba że instrukcje producenta lub konkretny problem sprzętowy wymagają zmiany: Ubuntu udostępnia podpisane komponenty rozruchowe dla Bezpiecznego rozruchu na obsługiwanych komputerach 64-bitowych. Zmiana ustawień oprogramowania układowego może zmienić to, co BitLocker mierzy podczas uruchamiania, dlatego miej pod ręką klucz odzyskiwania, nawet po wyłączeniu szyfrowania dla tej samej ścieżki na dysku.
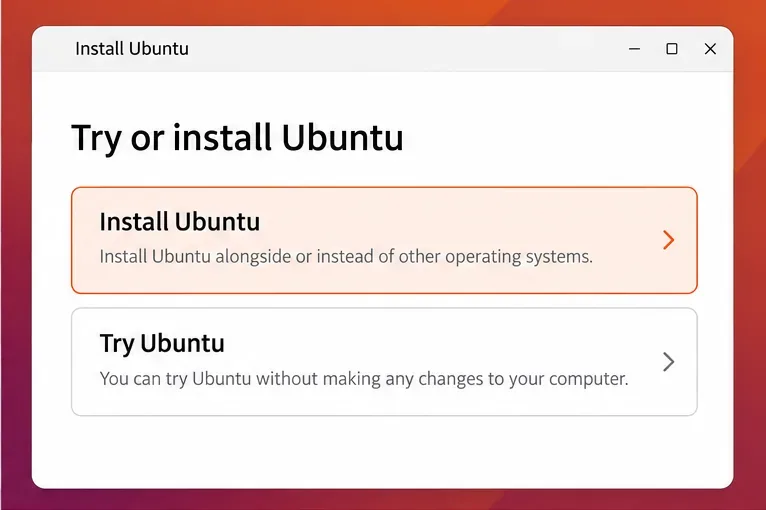
Przed zapisaniem obrazu ISO sprawdź wybrane urządzenie USB; Rufus usunie dane z dysku docelowego podczas tworzenia nośnika instalacyjnego.Aby kontynuować, wybierz opcję instalatora; „Wypróbuj Ubuntu” spowoduje otwarcie tymczasowego pulpitu, który może pomóc Ci najpierw sprawdzić podstawowy sprzęt.
Krok 5: Zainstaluj dopiero po zabezpieczeniu ekranu dysku
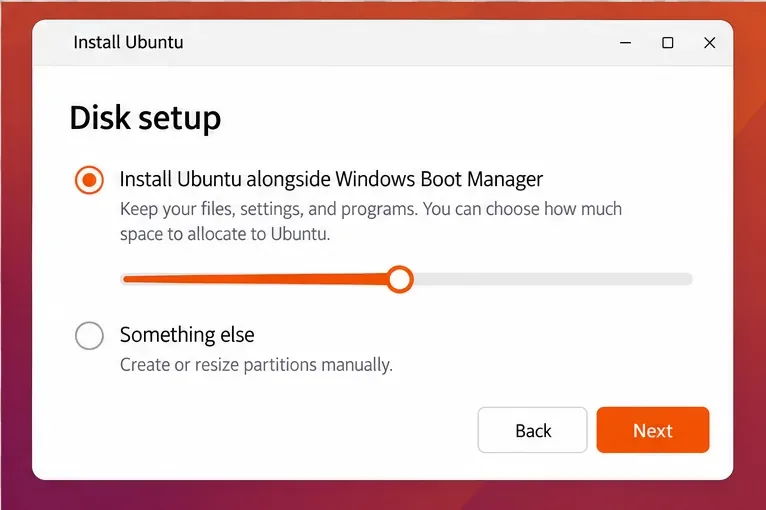
Kontynuuj instalację, aż do momentu wyświetlenia ekranu konfiguracji dysku lub ekranu wyboru typu instalacji. W przypadku instalacji na tym samym dysku po pełnym odszyfrowaniu, wybierz opcję „ Zainstaluj Ubuntu obok Menedżera rozruchu systemu Windows ”, jeśli się pojawi. Przed kontynuacją sprawdź przydział dysku i miejsca. Opcja „obok” w instalatorze ma na celu zachowanie istniejącej instalacji systemu Windows podczas przydzielania wolnego miejsca na dysku Ubuntu, ale kopia zapasowa jest nadal niezbędna przed jakąkolwiek zmianą partycji.
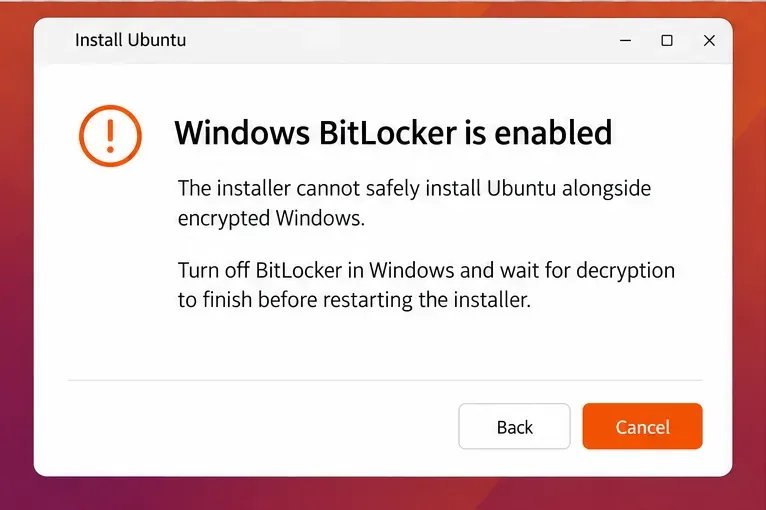
Jeśli instalator nadal wyświetla komunikat „Windows BitLocker is enabled” (Funkcja Windows BitLocker jest włączona) , zatrzymaj się i anuluj. Uruchom ponownie system Windows i sprawdź, czy odszyfrowywanie zostało ukończone; nie kontynuuj, wybierając opcję „Erase disk” (Wymaż dysk) i zainstaluj Ubuntu . Jeśli używasz osobnego dysku do szyfrowania systemu Windows, wybierz tylko pusty, niezaszyfrowany dysk docelowy Ubuntu. W podręczniku Ubuntu zaznaczono, że wybranie opcji „Erase” na wybranym dysku zajmuje całą przestrzeń tego dysku, dlatego kluczowe jest zidentyfikowanie właściwego dysku fizycznego.
Wybierz opcję „Coś innego” tylko wtedy, gdy rozumiesz partycje systemowe EFI, systemy plików Linuxa oraz to, który dysk fizyczny otrzyma bootloader. Ręczne partycjonowanie nie jest obejściem funkcji BitLocker: Ubuntu ostrzega, że nie może bezpiecznie zmapować zaszyfrowanego układu systemu Windows. Na samodzielnie złożonym komputerze instalator może również zgłosić problem z Intel RST. Nie należy przypadkowo przełączać kontrolera pamięci masowej z RST na AHCI; Ubuntu informuje, że system Windows może przestać się uruchamiać po takiej zmianie, chyba że zostanie on wcześniej przygotowany.
Jeśli pojawi się to ostrzeżenie, anuluj instalację i dokończ odszyfrowywanie systemu Windows lub użyj oddzielnego, niezaszyfrowanego dysku. Nie wybieraj opcji Wymaż dysk, aby je ominąć.W przypadku ścieżki na tym samym dysku opcję „obok” należy użyć dopiero po zakończeniu odszyfrowywania za pomocą funkcji BitLocker; przed kontynuowaniem należy sprawdzić wybraną instalację systemu Windows i przydział.
Krok 6: Przetestuj oba systemy operacyjne i zdecyduj o szyfrowaniu
Po instalacji, gdy pojawi się monit, odłącz urządzenie USB i uruchom ponownie. W zależności od komputera, może pojawić się menu rozruchowe Ubuntu lub konieczne może być otwarcie jednorazowego menu rozruchowego oprogramowania układowego, aby wybrać Ubuntu lub Menedżera rozruchu systemu Windows . Dokładne menu i etykiety różnią się w zależności od producenta. Uruchom Ubuntu raz, a następnie uruchom ponownie system Windows. Przed ponowną zmianą ustawień szyfrowania upewnij się, że pliki systemu Windows i instalacja Ubuntu są otwarte.
Podczas pierwszych uruchomień trzymaj klucz odzyskiwania w pobliżu. Zmieniona ścieżka rozruchu lub pomiar oprogramowania układowego mogą spowodować, że BitLocker poprosi o klucz odzyskiwania. Jeśli system Windows przejdzie do trybu odzyskiwania, użyj klucza odpowiadającego wyświetlonemu identyfikatorowi klucza odzyskiwania; instrukcje firmy Microsoft dotyczące klucza odzyskiwania wyjaśniają, gdzie go szukać. Nie czyść modułu TPM ani nie formatuj partycji w ramach improwizowanej reakcji.
Jeśli wyłączono BitLockera na tym samym dysku, włącz ponownie szyfrowanie dopiero po upewnieniu się, że wersja systemu Windows lub konfiguracja szyfrowania urządzenia obsługują tę funkcję, a oba systemy operacyjne uruchamiają się niezawodnie. Dokumentacja Ubuntu 24.04 ostrzega, że niektóre wersje systemu Windows mogą nie zezwalać na ponowne włączenie BitLockera po jego wyłączeniu. Ponowne szyfrowanie może również zmienić parametry uruchamiania, dlatego należy zachować klucz i postępować zgodnie z procedurą obowiązującą w organizacji na zarządzanych urządzeniach. Jeśli monit o odzyskanie danych powtarza się lub nie można zweryfikować klucza, wstrzymaj się i skontaktuj się z administratorem lub dostawcą urządzenia przed wprowadzeniem dalszych zmian w rozruchu.
Ostateczna lista kontrolna weryfikacji
Instalator użył opcji Ubuntu „alongside” dopiero po zakończeniu odszyfrowania tego samego dysku przez system Windows lub Ubuntu został zainstalowany na oddzielnym, niezaszyfrowanym dysku docelowym.
Menedżer rozruchu systemu Windows nadal uruchamia system Windows, a system Ubuntu uruchamia się z menu rozruchowego.
Pliki systemu Windows są obecne i czytelne; pulpit Ubuntu uruchamia się i pobiera aktualizacje.
Klucz odzyskiwania BitLocker jest dostępny poza zaszyfrowanym dyskiem i sprawdziłeś, czy Twoja wersja systemu Windows umożliwia ponowne włączenie szyfrowania.
Ustawienia bezpiecznego rozruchu i kontrolera pamięci masowej nie zostały zmienione przypadkowo, aby wymusić instalację.
Ten proces zależy od oprogramowania układowego komputera, wersji systemu Windows, układu dysku i zasad organizacji. Jeśli system Windows nie może przywrócić szyfrowania po jego wyłączeniu, instalator nie widzi zaszyfrowanej partycji lub nie masz pewności, który dysk został wybrany, przerwij pracę przed zaakceptowaniem jakichkolwiek zmian w partycjach. Oddzielny dysk Ubuntu lub maszyna wirtualna mogą być bezpieczniejszym wyborem.
Obrazy interfejsu mają charakter poglądowy; elementy sterujące i sformułowania mogą się różnić w zależności od wersji punktowych Ubuntu, edycji systemu Windows, wersji Rufusa i oprogramowania sprzętowego komputera.