Strona główna
» LINUX
»
Jak utwardzić SLES 15 w celu zapewnienia zgodności ze standardem STIG: bezpieczny przepływ pracy OpenSCAP
Jak utwardzić SLES 15 w celu zapewnienia zgodności ze standardem STIG: bezpieczny przepływ pracy OpenSCAP
Wzmocnienie systemu SUSE Linux Enterprise Server 15 (SLES 15) pod kątem zgodności z Security Technical Implementation Guide (STIG) wymaga więcej niż tylko uruchomienia skanera. Zacznij od dopasowania zainstalowanego Service Packa do aktualnej listy kontrolnej DISA i zawartości SCAP, ustal punkt odniesienia dla hosta, przejrzyj każdy wynik pod kątem wpływu na usługę, wprowadź poprawki w środowisku testowym i ponownie przeskanuj. Zachowaj wyniki skanowania w formacie maszynowym i listę kontrolną STIG sprawdzoną przez ludzi jako dowód.
Aktualna notatka o wydaniu, sprawdzona 6 października 2026 r.: Lista DISA firmy SUSE wskazuje system SLES 15 STIG jako V2R8 z datą 10 lipca 2026 r. Osobno wymieniony test porównawczy SCAP SLES 15 to V2R9 z datą również 10 lipca 2026 r. Te etykiety wersji odnoszą się do oddzielnych artefaktów, dlatego przed skanowaniem należy sprawdzić obie wersje. Aktualna lista kontrolna DISA służy do formalnej weryfikacji, a odpowiadająca jej zawartość SUSE SCAP do automatycznych kontroli.
Poniższe obrazy interfejsu to koncepcyjne ilustracje oprogramowania. Pokazują one rodzaje informacji i przykłady poleceń omawiane w tym miejscu; nie są to zrzuty ekranu systemu, który został zeskanowany lub zmodyfikowany.
Czy każdy serwer SLES 15 wymaga takich samych ustawień STIG?
Użyj SLES 15 STIG, jeśli ten punkt odniesienia jest punktem odniesienia dla Twojej organizacji lub umowy. DISA stwierdza, że STIG-i są wymagane dla systemów łączących się z sieciami Departamentu Obrony (DoD); inne organizacje mogą je wdrożyć poprzez politykę, wymagania klientów lub decyzje dotyczące ryzyka. Przed zmianą hosta potwierdź zakres z organem ds. bezpieczeństwa.
Serwer WWW, węzeł bazy danych, host SAP i urządzenie z zabezpieczeniem mogą mieć różne ograniczenia operacyjne. Punkt odniesienia platformy jest taki sam, ale każda reguła nadal wymaga oceny pod kątem stosowalności, zależności i wpływu na usługę. Ustalenie wymagające wyłączenia usługi lub zmiany uwierzytelniania może przerwać działanie aplikacji lub zdalne administrowanie, jeśli zostanie zastosowane bez testowania.
Którego zwalniacza STIG i SCAP należy użyć?
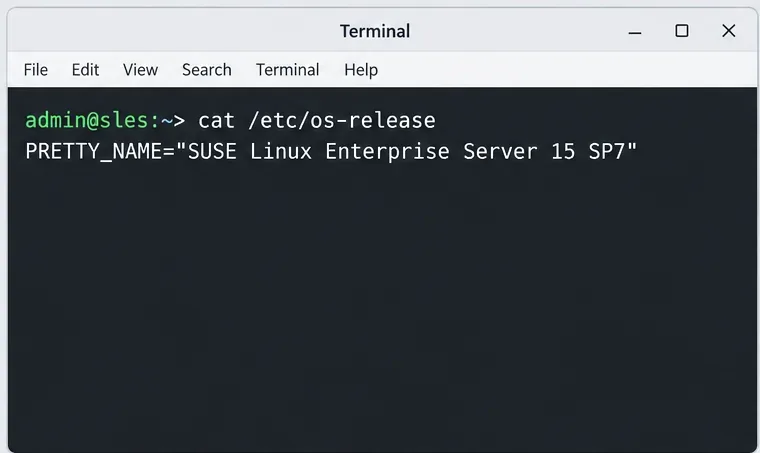
Najpierw sprawdź dokładny produkt i pakiet Service Pack. Na hoście SLES sprawdź /etc/os-releasei zapisz pakiet Service Pack SLES 15, rolę systemową i poziom poprawki. Aktualny przewodnik SUSE Security and Hardening Guide dotyczy systemu SLES 15 SP7; sam profil STIG dotyczy systemu SLES 15. Sprawdź, czy treść polityki jest przeznaczona dla systemu docelowego i zapisz jej wersję pakietu oraz wersję testu porównawczego.
Przed wybraniem listy kontrolnej STIG lub profilu SCAP sprawdź zainstalowany produkt SLES i pakiet serwisowy.
Skorzystaj z listy wydań SUSE DISA STIG , aby sprawdzić aktualne wersje. Pobierz pasującą listę kontrolną ze strony pobierania STIG firmy DISA . W szczególności nie zakładaj, że numer wersji testu porównawczego SCAP jest taki sam jak numer wersji listy kontrolnej. Zachowaj pobrane pliki wraz z rekordem zmian, aby późniejszy recenzent mógł dokładnie sprawdzić, jakie treści zostały wykorzystane.
Co należy przygotować przed hartowaniem?
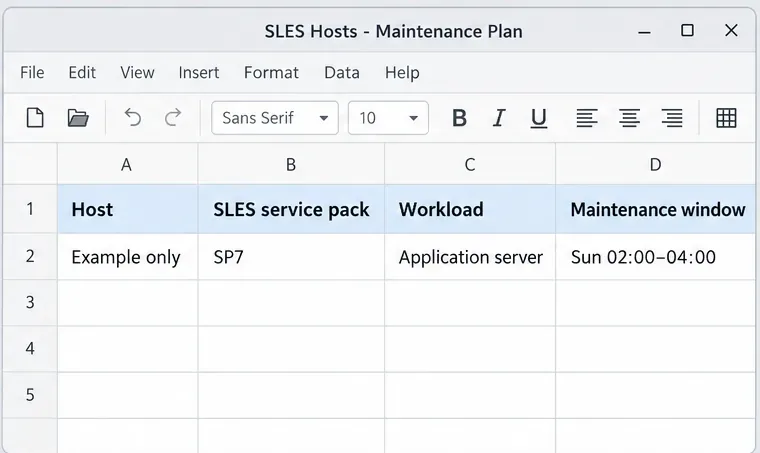
Przed zainstalowaniem profilu lub zastosowaniem poprawek stwórz inwentaryzację hosta i plan testów. Zapisz pakiet serwisowy (Service Pack), rolę biznesową, właściciela, dostępną konsolę lub metodę odzyskiwania, okno konserwacji, usługi krytyczne oraz odniesienie do kopii zapasowej lub migawki dla każdego hosta. Zgrupuj systemy, które współdzielą tę samą kompilację i obciążenie, a następnie przetestuj reprezentatywnego hosta z każdej grupy.
Przykładowy plan konserwacji pomaga przypisać każdemu hostowi jego rolę, pakiet serwisowy, właściciela i zatwierdzony przedział zmian.
Wykonaj zweryfikowaną kopię zapasową i upewnij się, że możesz odzyskać dostęp, jeśli ustawienia SSH, PAM, zapory sieciowej, bootloadera lub systemu plików ulegną zmianie. Firma SUSE zaleca korzystanie z nieoperacyjnego środowiska testowego przed wdrożeniem ustawień STIG. Potraktuj naprawę OpenSCAP jako zmianę konfiguracji: sprawdź, co reguła zmieni, przetestuj zmianę i potwierdź jej poprawność, zanim powtórzysz ją w całej flocie.
Jak zainstalować narzędzia skanujące SLES?
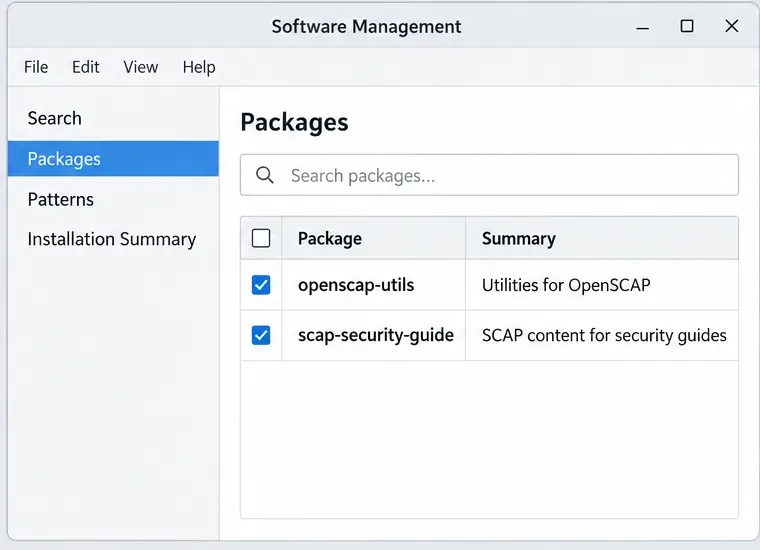
W zarejestrowanym systemie SLES z włączonymi wymaganymi repozytoriami SUSE dokumentuje następujące podstawowe pakiety:
Dostępność pakietów zależy od rejestracji, włączonych modułów i dostępu do repozytorium. Jeśli pakiety są niedostępne, sprawdź subskrypcję SUSE i konfigurację repozytorium hosta, zamiast instalować niezweryfikowany pakiet z innego źródła. SCAP Workbench to opcjonalny graficzny interfejs użytkownika; SUSE zaleca uruchamianie go z oddzielnej stacji roboczej administracyjnej, o ile jest to praktyczne, jednocześnie ograniczając system docelowy do niezbędnych narzędzi.
Ilustracja wyboru pakietu przedstawia dwie główne nazwy pakietów używane w przepływie pracy OpenSCAP w systemie SUSE.
Przed dokonaniem oceny należy sprawdzić dostępną treść i profil na stronie docelowej:
ls -1 /usr/share/xml/scap/ssg/content/ssg-*-ds.xml
oscap info /usr/share/xml/scap/ssg/content/ssg-sle15-ds.xml
Wyświetlona ścieżka do pliku to ścieżka użyta w przykładzie STIG dla systemu SUSE SLES 15. Sprawdź, czy istnieje i czy oscap infozawiera ona odpowiedni profil STIG. Jeśli pakiet zawiera inny identyfikator pliku lub profilu, użyj udokumentowanej wartości zainstalowanej zawartości zamiast kopiować stare polecenie bez zmian.
Jak wykonać skan bazowy?
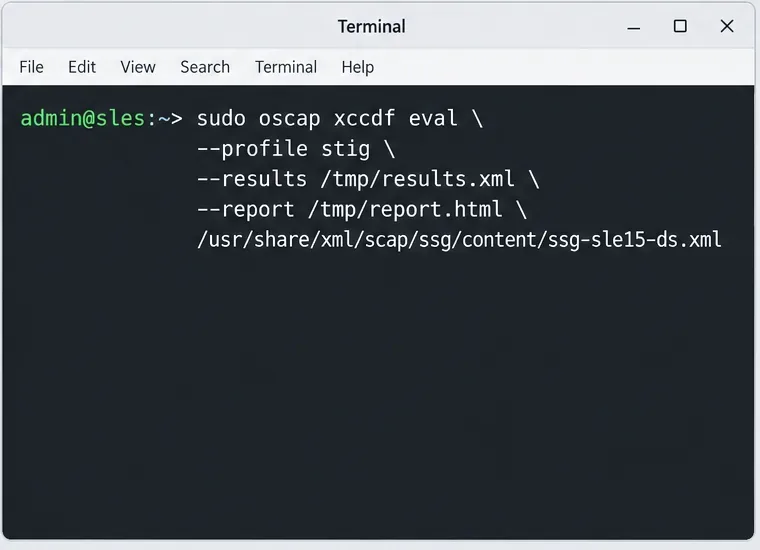
Najpierw uruchom ocenę bez tej --remediateopcji. SUSE dokumentuje następujący wzorzec skanowania lokalnego dla SLES 15:
Poniższy przykład polecenia tworzy czytelne dla maszyny wyniki XML oraz raport HTML; nie stosuje on żadnych środków zaradczych.
Zapisz wynik XML i raport w zatwierdzonej lokalizacji dowodów po skanowaniu, zamiast polegać na plikach tymczasowych w /tmpcelu długoterminowej archiwizacji. W środowiskach segmentowanych lub offline sprawdź dane wyjściowe skanera pod kątem pominiętych zewnętrznych zasobów OVAL. Zdecyduj, czy udostępnić zatwierdzone zasoby lokalne, czy autoryzowane zdalne pobieranie; skanowanie, które pominęło wymaganą zawartość, nie jest pełną oceną.
W przypadku interaktywnego przeglądu, SUSE obsługuje SCAP Workbench z profilem SLES 15. W przypadku formalnej pracy nad regułami pojedynczo, należy zaimportować odpowiednią listę kontrolną DISA lub wyniki skanowania do DISA STIG Viewer. Skaner jest przydatny w przypadku reguł z automatycznymi kontrolami; zachowaj ręczną weryfikację dla wymagań wymagających kontroli lub dowodów przez człowieka.
Jak należy odczytywać wyniki skanowania?
Użyj stanu wyniku, aby zdecydować, co zrobić dalej. A passoznacza, że oceniona kontrola przeszła pomyślnie; failoznacza, że nie przeszła pomyślnie; notapplicableoznacza, że reguła nie została zastosowana do ocenianego celu, podczas gdy notcheckedoznacza, że moduł sprawdzający nie ocenił tej reguły. errori unknownwskazują na niepewną lub niekompletną kontrolę, która wymaga zbadania. Specyfikacja XCCDF NIST definiuje te stany; nie są one zamienne.
Przeczytaj status wyników dla każdej reguły; pusta ilustracja raportu zawiera listę typowych stanów XCCDF, nie przedstawiając wyników skanowania.
Dla każdej nieudanej lub nierozwiązanej reguły zapisz identyfikator reguły, jej istotność z bieżącej listy kontrolnej, usługę, której dotyczy problem, wymagany stan, stan bieżący, metodę naprawy, właściciela oraz dowody potrzebne do zamknięcia. Przed sklasyfikowaniem reguły jako niemającej zastosowania sprawdź, czy jest ona rzeczywiście objęta zakresem. Sam zautomatyzowany raport może nie uwzględniać ręcznego sprawdzenia, wyjątku specyficznego dla systemu ani kontroli kompensacyjnej zatwierdzonej przez organ bezpieczeństwa.
Śledź decyzje dotyczące działań naprawczych i dowody je potwierdzające, reguła po regule, w tym elementy wymagające ręcznego przeglądu.
Jak należy korygować ustalenia?
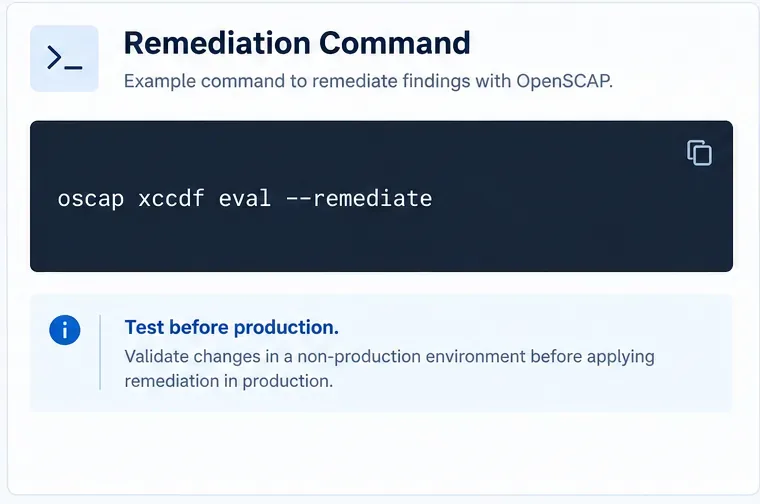
Najpierw wykonaj naprawę w środowisku testowym. Zawartość SLES 15 STIG może być stosowana za pośrednictwem OpenSCAP; --remediatew tym celu należy skorzystać z dokumentów SUSE. Poniżej przedstawiono schemat polecenia z podręcznika SUSE:
To polecenie zmienia konfigurację systemu. Nie uruchamiaj go na serwerze produkcyjnym jako pierwszego kroku. Przejrzyj wybrane reguły, potwierdź ścieżkę tworzenia kopii zapasowych i odzyskiwania, przetestuj działania naprawcze, a następnie sprawdź wymagane usługi aplikacji, uwierzytelnianie, dostęp do sieci, rejestrowanie i zaplanowane zadania. Niektóre reguły mogą wymagać ręcznego naprawienia lub dostosowanego traktowania; udokumentuj przyczynę i zapewnij kontrolę kompensacyjną za pomocą procesu obsługi wyjątków w swojej organizacji.
Oprogramowanie OpenSCAP potrafi stosować poprawki, dlatego przed wdrożeniem należy sprawdzić poprawność zmian w systemie SLES, który nie jest środowiskiem produkcyjnym.
Co świadczy o tym, że gospodarz jest gotowy do recenzji?
Po zatwierdzeniu zmian uruchom ponownie to samo skanowanie z tą samą wersją benchmarku i zachowaj wyniki przed i po. Przejrzyj pozostałe awarie, błędy, nieznane elementy i niesprawdzone reguły. Potwierdź elementy ręcznej listy kontrolnej osobno. Sam wyższy wynik nie dowodzi, że wszystkie stosowne wymagania zostały ocenione ani że obciążenie nadal działa poprawnie.
Przechowuj razem raporty bazowe i raporty po wprowadzeniu zmian, zatwierdzone wyjątki, właściciela dowodów i datę przeglądu.
Rejestruj wersję SLES i pakiet serwisowy, rolę hosta, datę skanowania i zmianę konserwacji.
Zarchiwizuj dokładną listę kontrolną DISA STIG, przegląd treści SCAP, wyniki XML i raport HTML.
Przypisz nierozwiązane lub ręczne reguły do odpowiedzialnego właściciela i udokumentuj ich rozdysponowanie.
Powtórz skanowanie po każdej aktualizacji materiałów lub zmianie konfiguracji, używając aktualnie wymaganego punktu odniesienia.
Sprawdź poprawność odzyskiwania systemu, zdalnej administracji, wymaganych usług i zachowania aplikacji po zabezpieczeniu.
Zgodność ze standardem SLES 15 STIG to ciągły proces konfiguracji i dowodzenia. Najsilniejszy wynik łączy aktualną listę kontrolną DISA, zawartość SCAP obsługiwaną przez SUSE, przetestowane metody naprawy, ręczny przegląd w sytuacjach, w których automatyzacja nie ma zastosowania, oraz udokumentowany proces obsługi wyjątków.