Strona główna
» LINUX
»
Jak zainstalować przeglądarkę Google Chrome w systemie Gooroom OS bez naruszania zasad bezpieczeństwa
Jak zainstalować przeglądarkę Google Chrome w systemie Gooroom OS bez naruszania zasad bezpieczeństwa
Instalacja Google Chrome w systemie Gooroom OS jest technicznie podobna do instalacji w systemie Debian, ale najpierw trzeba odpowiedzieć na jedno dodatkowe pytanie: czy komputer jest zwykłą instalacją Gooroom, czy centralnie zarządzanym i zabezpieczonym punktem końcowym? To rozróżnienie jest ważniejsze niż samo polecenie Chrome.
Od października 2026 roku projekt Gooroom wymienia Gooroom 4.5 jako aktualną wspólną wersję 4.x. W notatkach do wydania znajduje się obraz ISO z procesorem amd64, jądro Linuksa 6.1, APT 2.6.1 oraz pakiety oparte na Debianie 12. Projekt dokumentuje również ochronę integralności plików wykonywalnych i scentralizowane zarządzanie jako opcjonalne funkcje bezpieczeństwa. Co ważne, publiczna wspólna wersja ISO nie zawiera domyślnie funkcji wzmacniających bezpieczeństwo Gooroom, chociaż organizacje mogą je dodać. Zobacz oficjalną stronę pobierania Gooroom , notatki do wydania Gooroom 4.5 oraz przegląd zabezpieczeń Gooroom .
Dlatego niniejszy przewodnik wykorzystuje podejście uwzględniające politykę: najpierw sprawdź komputer, instaluj tylko podpisane pakiety Debiana od Google, jeśli dozwolona jest instalacja lokalna, dbaj o włączoną ochronę Gooroom i zatrzymaj się, jeśli polityka zarządzania zablokuje pakiet.
Ilustracja pulpitu Gooroom OS. Dokładny motyw pulpitu może się różnić w zależności od wersji lub organizacji.
Co musisz wiedzieć przed zainstalowaniem przeglądarki Chrome
APT to menedżer pakietów używany przez systemy z rodziny Debian do instalowania oprogramowania i rozwiązywania zależności. Pakiet .deb to format pakietu oprogramowania używany przez Debiana i zgodne z nim dystrybucje. Gooroom 4.5 zawiera APT, a Google oficjalnie obsługuje przeglądarkę Chrome w 64-bitowym Debianie 10 i nowszych wersjach, więc format pakietu jest technicznie zgodny z obecną bazą Gooroom 4.x.
Nie oznacza to automatycznie, że masz uprawnienia do jego instalacji. Gooroom został zaprojektowany z myślą o bezpiecznych środowiskach pracy, a jego oficjalna dokumentacja opisuje ochronę plików wykonywalnych, która weryfikuje podpisy i zapobiega uruchamianiu nieautoryzowanych programów. Zapewnia również scentralizowane zarządzanie punktami końcowymi. Na komputerach należących do organizacji te mechanizmy kontroli są częścią projektu zabezpieczeń, a nie błędem, który można obejść.
Działanie: przed pobraniem czegokolwiek na urządzenie służbowe, szkolne, rządowe, obronne lub w inny sposób zarządzane, upewnij się, że przeglądarki innych firm i zewnętrzne repozytoria pakietów są dozwolone. Jeśli Twoja organizacja wymaga, aby oprogramowanie pochodziło z wewnętrznego repozytorium lub z wdrożenia administracyjnego, skorzystaj z tej opcji.
Krok 1: Potwierdź wersję Gooroom i architekturę procesora
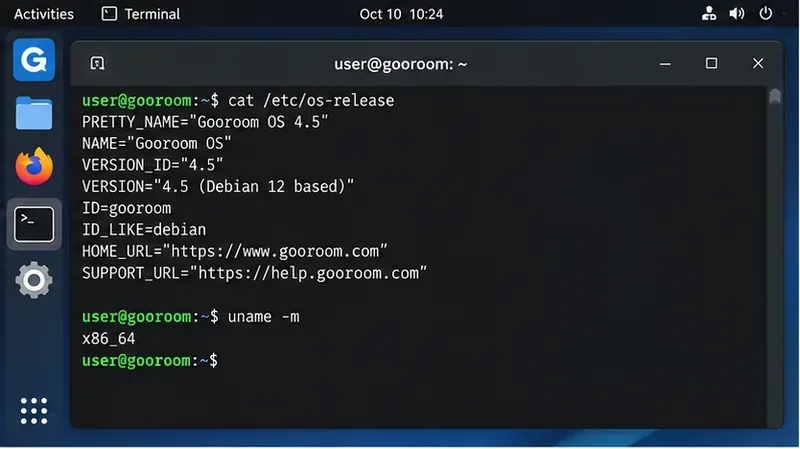
Otwórz terminal i sprawdź system operacyjny oraz architekturę. Te polecenia odczytują tylko informacje o systemie:
cat /etc/os-release
uname -m
W oficjalnym obrazie Gooroom 4.5 common ścieżka powinna znajdować się w systemie amd64/x86-64. Jeśli uname -mzgłosi błąd x86_64, wybierz pakiet Google 64-bit Debian/Ubuntu .deb. Nie zakładaj, że obraz lub pakiet przeznaczony dla innej architektury procesora będzie działał.
Przed wybraniem pakietu Chrome użyj terminala, aby sprawdzić zainstalowaną wersję Gooroom i architekturę procesora.
Powszechnym nieporozumieniem jest to, że „oparty na Debianie” oznacza, że każdy pakiet Debiana jest automatycznie bezpieczny lub zgodny z polityką. Zgodność i autoryzacja to dwie różne kwestie. Pakiet może zainstalować się pomyślnie, ale nadal naruszać politykę zatwierdzonego oprogramowania danej organizacji.
Krok 2: Sprawdź, czy punkt końcowy wydaje się być zarządzany
Nie ma jednego uniwersalnego polecenia dla użytkownika końcowego, które potwierdzałoby, czy urządzenie Gooroom jest zarządzane, czy nie. Organizacje mogą dostosowywać Gooroom, a szczegóły wdrożenia GPMS mogą się różnić. Można jednak zbierać wskazówki bez wprowadzania jakichkolwiek zmian:
Te polecenia wyświetlają listę zainstalowanych pakietów i usług zawierających nazwę Gooroom. Ich wynik ma charakter wyłącznie informacyjny; obecność lub brak konkretnego pakietu nie jest ostatecznym dowodem statusu zarządzania.
Działanie: jeśli urządzenie jest zarejestrowane w organizacji lub nie masz pewności, czy oprogramowanie znajduje się na liście dozwolonych, zapytaj administratora, czy przeglądarka Google Chrome jest zatwierdzona. Nie wyłączaj ochrony plików wykonywalnych, funkcji Bezpieczny rozruch, agentów zasad ani usług Gooroom tylko po to, aby instalacja się powiodła.
Krok 3: Pobierz przeglądarkę Chrome tylko z Google
Unikaj pobierania przepakowanych wersji Chrome z portali oprogramowania, losowych serwerów lustrzanych lub skryptów, które dodają nieznane klucze podpisu. W systemie nastawionym na bezpieczeństwo, ograniczenie liczby zaufanych źródeł jest szczególnie ważne.
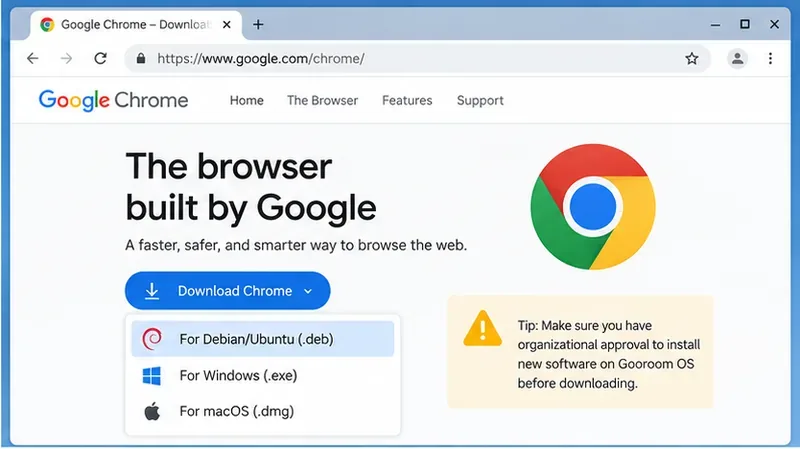
Wybierz kompilację Debian/Ubuntu .deb ze strony pobierania przeglądarki Chrome firmy Google.Google udostępnia pakiet Debian/Ubuntu dla obsługiwanych 64-bitowych systemów Linux.
Krok 4: Zainstaluj pobrany plik .deb za pomocą APT
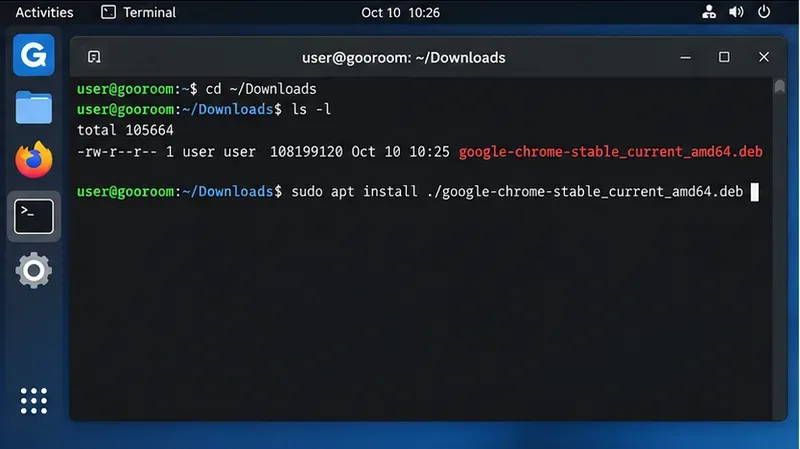
W przypadku standardowej instalacji Gooroom 4.5 amd64 pobrany plik ma zazwyczaj nazwę podobną do google-chrome-stable_current_amd64.deb. Sprawdź, czy plik jest obecny:
cd ~/Downloads
ls -lh google-chrome*.deb
Przed zainstalowaniem sprawdź, czy pobrany pakiet Chrome znajduje się w folderze Pobrane.
Następnie zainstaluj dokładnie ten plik, który pobrałeś:
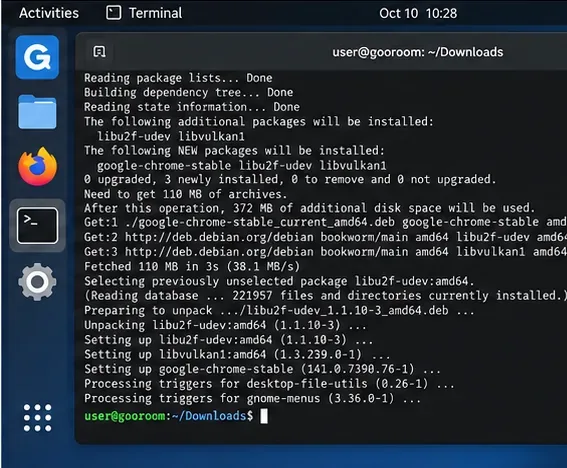
Użycie apt install ./package.debpozwala APT rozwiązać zależności ze skonfigurowanych repozytoriów. Będziesz potrzebować hasła administratora. Przeczytaj podsumowanie transakcji przed jej zaakceptowaniem. Jeśli APT zgłosi, że operacja jest zablokowana przez politykę, ochronę plików wykonywalnych lub niewystarczające uprawnienia, przerwij na tym etapie. To decyzja dotycząca polityki, którą należy rozwiązać z administratorem, a nie powód do wyłączenia kontroli bezpieczeństwa.
APT instaluje przeglądarkę Chrome i rozwiązuje wymagane zależności ze skonfigurowanych repozytoriów systemu.
Alternatywa dla GUI, gdy kompilacja zapewnia instalator pakietów
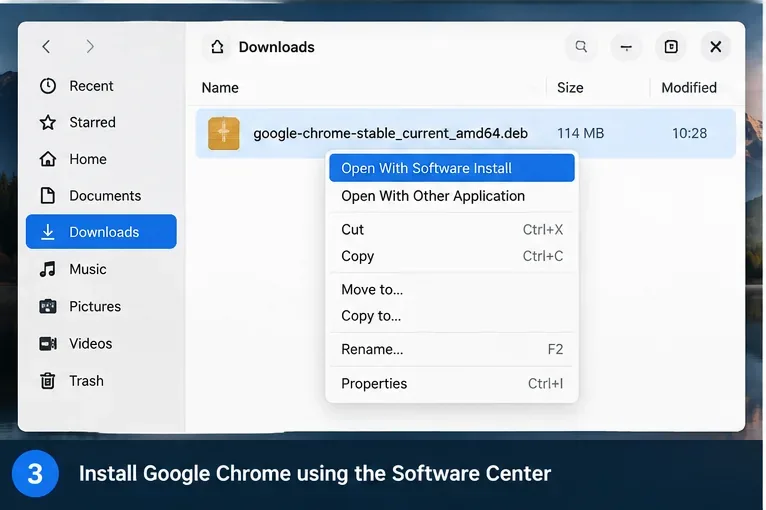
Niektóre kompilacje Gooroom na komputery stacjonarne mogą łączyć pliki .deb z graficznym instalatorem oprogramowania. Jeśli tak jest w Twoim przypadku, otwarcie pobranego pakietu spowoduje wyświetlenie akcji „Instaluj” i prośbę o podanie hasła administratora. Ponieważ aplikacje na komputery stacjonarne różnią się w zależności od kompilacji Gooroom i konfiguracji organizacyjnej, opisana powyżej metoda terminalowa jest bardziej przewidywalna.
Jeśli Twoja kompilacja Gooroom udostępnia graficzny instalator pakietów, możesz otworzyć pobrany plik .deb za jego pomocą, zamiast korzystać z terminala.
Krok 5: Dowiedz się, co dzieje się z aktualizacjami
Google dokumentuje, że instalacja Chrome'a w systemie Linux zazwyczaj dodaje repozytorium oprogramowania Google, aby menedżer pakietów mógł aktualizować Chrome'a. Google publikuje również klucze podpisywania systemu Linux używane do weryfikacji swoich pakietów. Oficjalne informacje można znaleźć na stronie Google Linux Software Repositories .
Jest to wygodne na niezarządzanym komputerze osobistym, ponieważ poprawki zabezpieczeń przeglądarki mogą być dostarczane za pośrednictwem standardowych aktualizacji pakietów. Jednak na ściśle zarządzanym punkcie końcowym Gooroom, zewnętrzne repozytorium może samo wymagać zatwierdzenia. Niektóre organizacje kopiują zatwierdzone pakiety wewnętrznie lub wdrażają stałe wersje za pośrednictwem zarządzania punktami końcowymi.
Działanie: nie wstrzymuj aktualizacji Chrome tylko po to, by ominąć regułę administratora. Jeśli zewnętrzne repozytoria są zabronione, poproś administratora o udostępnienie Chrome za pośrednictwem zatwierdzonego kanału oprogramowania. Google dokumentuje metody administratora służące do kontrolowania aktualizacji Linuksa, ale są to decyzje dotyczące wdrożenia, a nie obejścia dla użytkowników końcowych. Zapoznaj się z dokumentacją Google dotyczącą zarządzania aktualizacjami Linuksa .
Krok 6: Uruchom przeglądarkę Chrome i sprawdź stan przeglądarki oraz zasad
Uruchom przeglądarkę Chrome z menu aplikacji lub wykonaj:
google-chrome
Możesz potwierdzić zainstalowaną kompilację za pomocą:
google-chrome --version
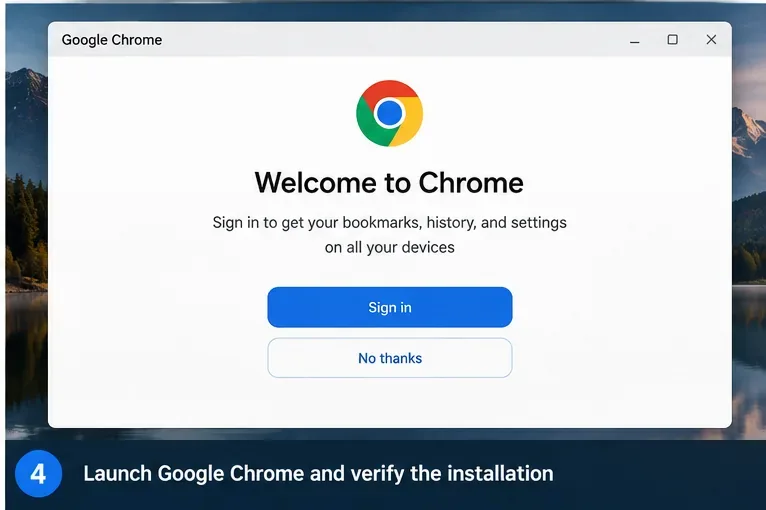
Po zainstalowaniu uruchom przeglądarkę Chrome i sprawdź, czy otwiera się ona normalnie.
W przypadku polityk korporacyjnych specyficznych dla Chrome, wpisz je chrome://policyw pasku adresu. W systemie Linux administratorzy mogą również wdrażać pliki JSON polityk Chrome w lokalizacjach takich jak /etc/opt/chrome/policies/managed. Google dokumentuje ten model w swoim przewodniku zarządzania politykami Chrome .
Nie należy mylić zasad przeglądarki Chrome z zasadami Gooroom OS. chrome://policyRaportuje zasady przeglądarki znane Chrome. Nie dowodzi to braku ochrony plików wykonywalnych Gooroom, reguł GPMS, kontroli sieci lub innych ograniczeń punktów końcowych.
Co zrobić, gdy instalacja się nie powiedzie
„Odmowa dostępu” lub brak dostępu sudo
Twoje konto nie ma uprawnień do instalowania pakietów systemowych. Na punkcie końcowym zarządzanym przez organizację jest to oczekiwane zachowanie. Poproś administratora o wdrożenie przeglądarki Chrome zamiast próbować uzyskać lub ominąć podwyższone uprawnienia.
Pakiet instaluje się, ale przeglądarka Chrome nie działa
W przypadku wdrożenia Gooroom z utwardzoną wersją zabezpieczeń, ochrona plików wykonywalnych może blokować nieautoryzowane lub niezatwierdzone programy. Oficjalna dokumentacja Gooroom wyraźnie opisuje blokowanie programów zainstalowanych bez autoryzacji. Nie należy wyłączać tej ochrony. Należy zarejestrować komunikat o błędzie i przesłać go administratorowi, aby pakiet mógł zostać zatwierdzony w ramach standardowego procesu organizacji.
APT zgłasza błąd klucza podpisu lub repozytorium
Nie należy obchodzić weryfikacji podpisu, oznaczając niezweryfikowane repozytorium jako zaufane. Najpierw należy upewnić się, że repozytorium jest oficjalnym repozytorium Google i porównać informacje o kluczu podpisu z dokumentacją repozytorium Google. Błędy w podpisie pakietu są sygnałami bezpieczeństwa i nie należy ich ignorować.
Zainstalowałeś Chrome przed sprawdzeniem zasad
Jeśli komputer jest zarządzany, a przeglądarka Chrome nie została zatwierdzona, powiadom administratora, zamiast próbować ukryć zmianę. Na komputerze niezarządzanym przeglądarkę Chrome można usunąć za pomocą sudo apt remove google-chrome-stable. Na komputerze zarządzanym pozwól działowi IT zdecydować, czy powiązana konfiguracja repozytorium również powinna zostać usunięta, czy zastąpiona wewnętrznym lustrem.
Przeglądarka Chrome czy Gooroom: którą wybrać?
Gooroom zawiera już przeglądarkę opartą na Chromium, zaprojektowaną z myślą o jego modelu bezpieczeństwa. Oficjalny przegląd Gooroom opisuje oddzielne procesy przeglądania zaufanego i niezaufanego oraz zróżnicowane zasady bezpieczeństwa przeglądarek. Przeglądarka Chrome może być nadal wymagana do konkretnej aplikacji internetowej dla przedsiębiorstw, przepływu pracy konta Google, rozszerzenia, macierzy testów lub wymagania wsparcia dostawcy, ale nie zastępuje automatycznie przeglądarki Gooroom.
W przypadku osobistej instalacji Gooroom, korzystanie z przeglądarki Chrome jest głównie wyborem pod kątem zgodności. W przypadku wdrożenia w zarządzanym miejscu pracy, wybór przeglądarki jest również decyzją podyktowaną względami bezpieczeństwa i architektury. Jeśli aplikacja działa w przeglądarce Gooroom, pozostanie przy przeglądarce obsługiwanej przez organizację zazwyczaj zmniejsza złożoność konserwacji i polityki. Jeśli wymagana jest przeglądarka Chrome, najczystszym rozwiązaniem jest wdrożenie zatwierdzone przez administratora z aktualizacjami i polityką przeglądarki skonfigurowaną centralnie.
Lista kontrolna bezpiecznej instalacji
Przed pobraniem pakietu sprawdź wersję i architekturę Gooroom.
Określ, czy punkt końcowy jest zarządzany centralnie, czy też ma zabezpieczenia wzmocnione.
Używaj wyłącznie oficjalnego pakietu Debian/Ubuntu .deb firmy Google.
Zainstaluj za pomocą standardowego menedżera pakietów i nie wyłączaj funkcji bezpieczeństwa Gooroom.
Sprawdź, czy polityka organizacji zezwala na dodawanie repozytorium aktualizacji Google.
Sprawdź, czy przeglądarka Chrome uruchamia się, jest aktualizowana i pobiera wszystkie wymagane zasady przedsiębiorstwa.
Jeśli zasady blokują instalację lub wykonywanie, zatrzymaj działanie i użyj zatwierdzonej przez administratora ścieżki wdrożenia.
Najbezpieczniejsza zasada jest prosta: traktuj blok zasad Gooroom jako instrukcję, a nie przeszkodę. W niezarządzanym systemie Gooroom 4.5 instalacja oficjalnego pliku .deb Google za pomocą APT jest prosta. Na zarządzanym punkcie końcowym prawidłowa instalacja to taka, którą Twoja organizacja może zatwierdzić, zaktualizować, zweryfikować i obsługiwać.