Strona główna
» LINUX
»
Jak zainstalować Wiresharka na Linuksie: Ubuntu, Fedora, Arch i inne
Jak zainstalować Wiresharka na Linuksie: Ubuntu, Fedora, Arch i inne
Aby zainstalować Wiresharka w systemie Linux, użyj menedżera pakietów swojej dystrybucji. Poniższe polecenia instalują go ze skonfigurowanych repozytoriów systemu, co zazwyczaj jest najprostszym sposobem na pobranie aktualizacji i pakietu pomocniczego do przechwytywania dla Twojego systemu. Wybierz sekcję odpowiadającą Twojej dystrybucji; nie musisz dodawać zewnętrznego pakietu PPA Ubuntu ani ręcznie edytować konfiguracji repozytorium Arch.
Zainstaluj Wiresharka ze swojej dystrybucji Linuksa
Otwórz terminal, wpisz polecenie dla swojej dystrybucji i zatwierdź monit menedżera pakietów. Interfejs graficzny jest zawarty w pakiecie GUI; jeśli potrzebujesz tylko analizy terminala, większość dystrybucji pakuje TShark osobno.
Ubuntu lub Debian
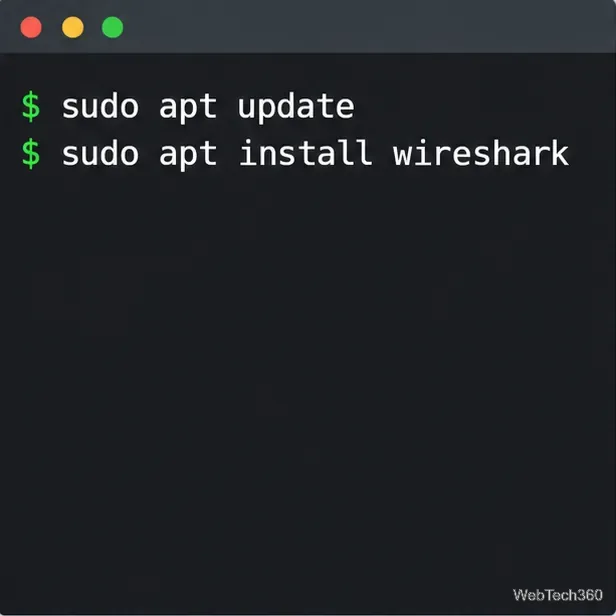
Odśwież indeks pakietów, a następnie zainstaluj Wiresharka:
sudo apt update
sudo apt install wireshark
Polecenia apt odświeżają informacje o pakietach i instalują Wireshark ze skonfigurowanych repozytoriów.
Podczas instalacji systemy oparte na Debianie mogą pytać, czy użytkownicy bez uprawnień superużytkownika mogą przechwytywać pakiety. Wybierz „Tak” tylko wtedy, gdy chcesz, aby wybrane konta użytkowników mogły przechwytywać ruch sieciowy; instalator nie doda automatycznie Twojego konta do wiresharkgrupy. Jeśli wybierzesz „Nie”, nadal będziesz mógł otwierać i analizować zapisane pliki przechwytywania.
Fedora
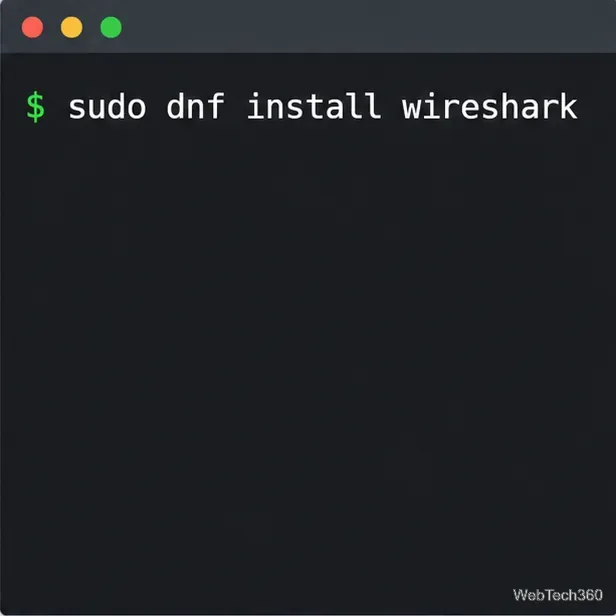
Zainstaluj pakiet repozytorium za pomocą DNF:
sudo dnf install wireshark
Użyj DNF, aby zainstalować Wiresharka ze skonfigurowanych repozytoriów Fedory.
Fedora pakuje analizator pulpitu Qt jako wireshark; narzędzia wiersza poleceń są dostępne osobno jako wireshark-cli. Pakiet Fedory przygotowuje również wiresharkgrupę do kontrolowanego przechwytywania na żywo.
Arch Linux
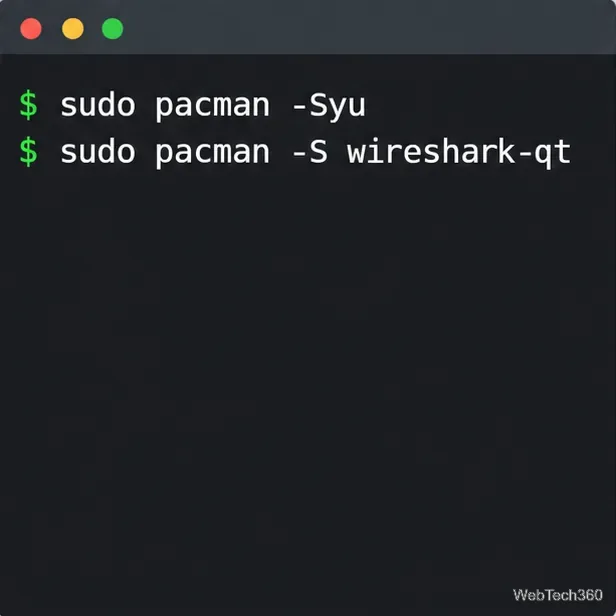
Arch oczekuje pełnej aktualizacji systemu, a nie częściowej aktualizacji pakietu. Zaktualizuj system, a następnie zainstaluj interfejs Qt:
sudo pacman -Syu
sudo pacman -S wireshark-qt
Zainstaluj interfejs Qt z oficjalnego repozytorium Extra Arch.
W przypadku instalacji wyłącznie z wiersza poleceń, wireshark-clinależy zainstalować. Nazwy pakietów i bieżące repozytorium znajdują się w bazie danych pakietów Arch Linux .
openSUSE
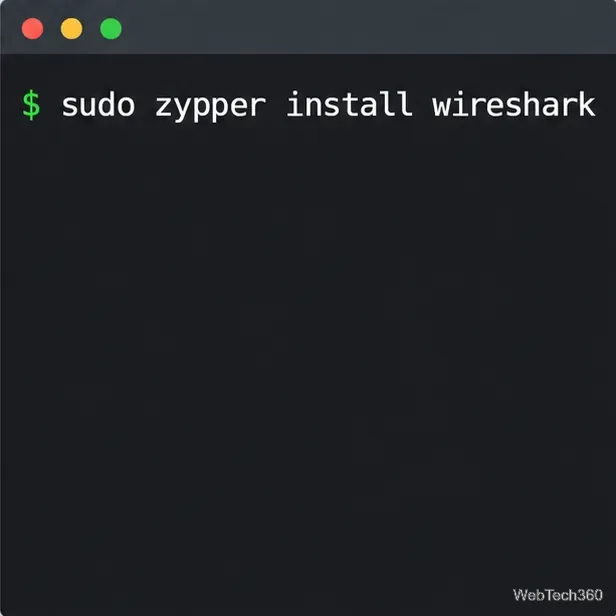
Odśwież włączone repozytoria i zainstaluj dostępny pakiet Wireshark:
sudo zypper refresh
sudo zypper install wireshark
Zypper instaluje Wiresharka z repozytoriów włączonych w systemie.
Nazwy pakietów mogą się różnić w zależności od wydania openSUSE. Jeśli zależy Ci konkretnie na interfejsie pulpitu Qt, sprawdź, czy wireshark-ui-qtjest on dostępny dla Twojego wydania zypper search wiresharklub na liście pakietów oprogramowania openSUSE . Korzystaj z repozytoriów skonfigurowanych dla Twojego wydania; stare instrukcje dotyczące wycofanych wersji Leap mogą wskazywać na przestarzałe repozytoria innych firm.
Zainstaluj kompilację Flatpak
Jeżeli Twoja dystrybucja nie zapewnia odpowiedniego pakietu, możesz zainstalować wersję Flathub po skonfigurowaniu Flatpak i jego zdalnego Flathub:
Ważne: Dokumentacja Wiresharka informuje, że piaskownica Flatpak nie może przechwytywać danych bezpośrednio z karty sieciowej. Użyj tej kompilacji do sprawdzenia istniejących plików przechwytywania; aby przechwytywać dane na żywo, zainstaluj natywny pakiet dla swojej dystrybucji Linuksa. Aplikacja jest dostępna na platformie Flathub .
Zezwól na bezpieczne przechwytywanie pakietów na żywo
Instalacja Wiresharka i przechwytywanie pakietów to oddzielne uprawnienia. Uruchom aplikację desktopową jako zwykły użytkownik; nie uruchamiaj pełnego interfejsu Wiresharka za pomocą sudo. Wireshark oddziela mały dumpcapprogram pomocniczy do przechwytywania pakietów od większego analizatora, dzięki czemu analizator może działać ze zwykłymi uprawnieniami użytkownika.
Debian lub Ubuntu: Jeśli Wireshark jest już zainstalowany, uruchom go sudo dpkg-reconfigure wireshark-commoni wybierz Tak, gdy pojawi się pytanie o przechwytywanie kont użytkowników innych niż superużytkownicy. Następnie dodaj tylko konta zaufane: sudo usermod -aG wireshark "$USER". Wyloguj się i zaloguj ponownie, aby nowe członkostwo w grupie zostało uwzględnione.
Fedora lub Arch: Oficjalne pakiety tworzą i konfigurują wiresharkgrupę. Dodaj swoje konto za pomocą sudo usermod -aG wireshark "$USER", a następnie wyloguj się i zaloguj ponownie.
Członkostwo zapewnia dostęp do przechwytywania ruchu sieciowego na żywo, które może zawierać poufny ruch. Dostęp ten należy ograniczyć do kont, które go potrzebują. Inne dystrybucje mogą mieć własną konfigurację; postępuj zgodnie z instrukcjami dla swojego pakietu, zamiast kopiować polecenia dotyczące możliwości lub uprawnień z innej wersji Linuksa. Szczegółowe informacje na temat uprawnień przechwytywania dla poszczególnych platform można znaleźć w przewodniku Wireshark.
Otwórz Wiresharka i potwierdź instalację
Uruchom Wiresharka z menu aplikacji na pulpicie lub wykonaj następujące polecenia:
wireshark --version
wireshark
Pierwsze polecenie wyświetla zainstalowaną wersję; drugie otwiera analizator. Jeśli nie pojawi się żaden interfejs do przechwytywania na żywo, sprawdź powyższe kroki dotyczące uprawnień i rozpocznij nową sesję logowania. Nadal możesz otworzyć zapisany plik .pcaplub .pcapngplik z Wiresharka bez dostępu do przechwytywania na żywo.