Início
» PROGRAMAS
»
Como configurar um certificado S/MIME no Mozilla Thunderbird
Como configurar um certificado S/MIME no Mozilla Thunderbird
Uma opção de assinatura digital que permanece indisponível ou um aviso de criptografia ao tentar enviar uma mensagem geralmente significa que o Thunderbird ainda não possui o certificado pessoal correto associado à sua conta de e-mail. A configuração S/MIME tem duas partes: importar um certificado que inclua sua chave privada e, em seguida, atribuí-lo à conta correta. Este guia explica tanto o método comum de arquivo de certificado quanto o método mais recente do Thunderbird, que utiliza uma solicitação de assinatura de certificado.
S/MIME significa Secure/Multipurpose Internet Mail Extensions (Extensões de Correio da Internet Seguras e Multiuso). É um padrão para assinatura e criptografia de e-mails. Uma assinatura digital permite que os destinatários verifiquem se uma mensagem foi assinada com seu certificado e se não foi alterada após a assinatura. A criptografia embaralha o conteúdo da mensagem, de forma que apenas os destinatários pretendidos com as chaves privadas correspondentes possam lê-la. Essas são ações distintas: configurar um certificado não significa automaticamente que todas as mensagens serão criptografadas.
Antes de começar: qual arquivo de certificado você possui?
Um certificado S/MIME pessoal vincula uma identidade de e-mail a uma chave pública. A chave privada correspondente é o que permite assinar mensagens e descriptografar e-mails enviados para você. Uma autoridade certificadora (CA) emite ou valida o certificado. O Thunderbird precisa do certificado e da chave privada correspondente para a sua conta; um certificado público por si só não é suficiente para assinar ou descriptografar.
Um arquivo .p12 ou .pfx: Este é um pacote PKCS#12 protegido por senha que geralmente contém um certificado e uma chave privada. Obtenha-o com o administrador da sua organização ou com o provedor de certificados e obtenha a senha de importação por meio de um canal confiável.
Um arquivo .cer, .crt ou .pem: geralmente contém apenas um certificado público. Pode ser de um destinatário, de uma Autoridade Certificadora (CA) ou o certificado emitido após a criação da solicitação. Confirme com a autoridade certificadora se a chave privada correspondente já está armazenada no Thunderbird ou se foi fornecida separadamente.
Uma CSR ( Solicitação de Assinatura de Certificado) contém uma chave pública e informações de identificação de uma autoridade certificadora. Não é um certificado e não pode ser usado para assinar e-mails. O Thunderbird pode criar uma a partir da versão 128; a autoridade certificadora retorna o certificado assinado para que você o importe.
Para e-mails corporativos, verifique primeiro a política de certificados da sua organização. Use um certificado emitido para o endereço de e-mail ou identidade exata que você pretende configurar. Se você tiver um cartão inteligente ou token de hardware, siga as instruções da sua organização; não importe um arquivo de chave privada se a chave for destinada a permanecer nesse dispositivo.
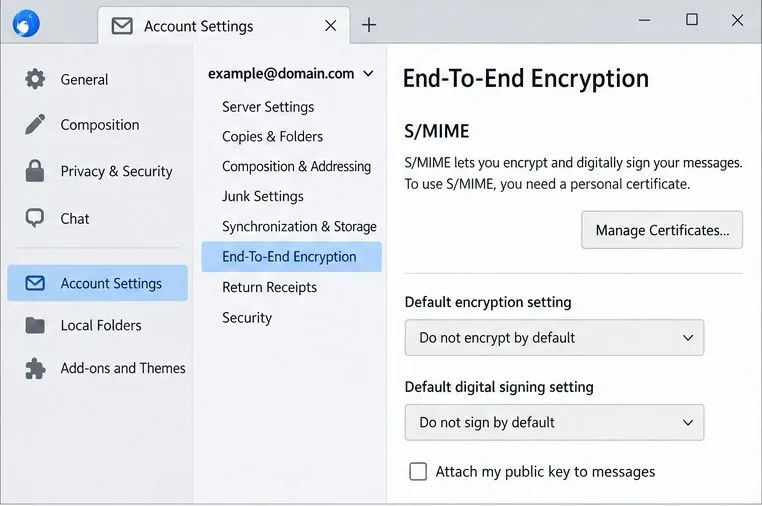
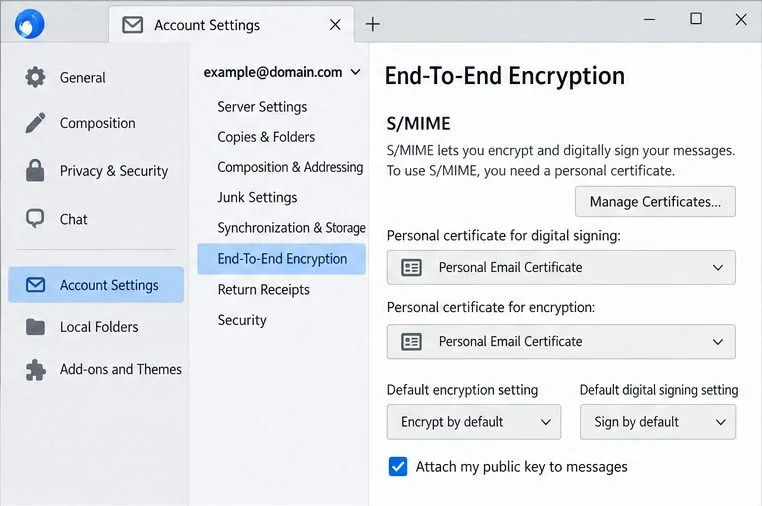
As configurações de criptografia de ponta a ponta do Thunderbird contêm os controles de certificado S/MIME para a conta de e-mail selecionada.
Opção 1: Importar um certificado .p12 ou .pfx
Este é o caminho mais curto quando seu provedor lhe forneceu um pacote de certificado pessoal contendo sua chave privada. A nomenclatura do menu pode variar ligeiramente de acordo com o sistema operacional e a versão do Thunderbird, mas o gerenciador de certificados está disponível nas configurações da conta e nas configurações de certificado do Thunderbird.
Abra o Thunderbird e selecione o menu de aplicativos (≡) > Configurações da conta . Escolha a conta de e-mail ou identidade que corresponde ao certificado e, em seguida, abra a Criptografia de ponta a ponta .
Em S/MIME, selecione Gerenciar certificados S/MIME ou o botão de gerenciamento de certificados com nome semelhante.
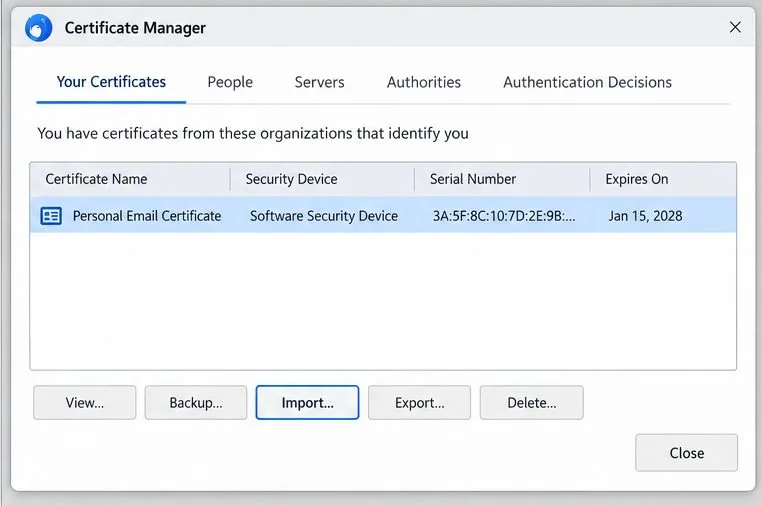
No Gerenciador de Certificados, abra Seus Certificados e escolha Importar . Selecione o arquivo .p12 ou .pfx do seu provedor.
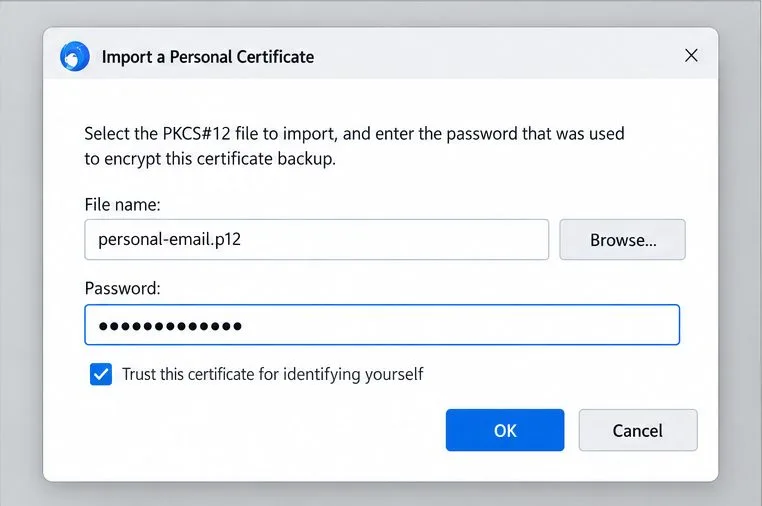
Digite a senha que protege o pacote de certificados. Essa senha não precisa ser a mesma que a Senha Principal do Thunderbird. Se for solicitado que você defina ou desbloqueie uma Senha Principal, leia as instruções com atenção; elas protegem as chaves privadas armazenadas localmente.
Volte para Seus Certificados e confirme se o certificado pessoal aparece. Selecione-o e escolha Visualizar se precisar verificar o endereço de e-mail, a entidade emissora, as datas de validade e as finalidades do certificado.
A aba "Seus Certificados" é onde um certificado pessoal com sua chave privada deve aparecer após a importação.A caixa de diálogo ilustrativa de importação mostra o arquivo, o campo de senha do pacote e uma opção de confiança de identidade; revise qualquer opção de confiança em relação à autoridade certificadora e às instruções da sua organização.
Faça backup do certificado antes de confiar nele.
Em Seus Certificados , selecione o certificado e escolha Fazer Backup ou Exportar para criar um backup protegido. Armazene o backup em um local seguro, separado do computador, e salve a senha em um gerenciador de senhas. Um backup que contenha sua chave privada deve ser tratado como uma credencial confidencial: não o anexe a e-mails, não o coloque em uma pasta pública na nuvem e não o compartilhe com nenhum destinatário. A perda da chave privada pode tornar mensagens criptografadas antigas ilegíveis.
Opção 2: Solicite um certificado usando o Thunderbird (versão 128 ou posterior)
Use este método quando desejar que o Thunderbird crie o par de chaves e sua Autoridade Certificadora (CA) aceite uma Solicitação de Assinatura de Certificado (CSR). As instruções atuais da Mozilla indicam que esse recurso está disponível a partir do Thunderbird 128. O Thunderbird cria a chave privada localmente e salva um arquivo de solicitação contendo a chave pública; a CA emite um certificado com base nessa solicitação. A Mozilla não recomenda uma CA específica, portanto, escolha uma adequada às suas necessidades pessoais ou organizacionais.
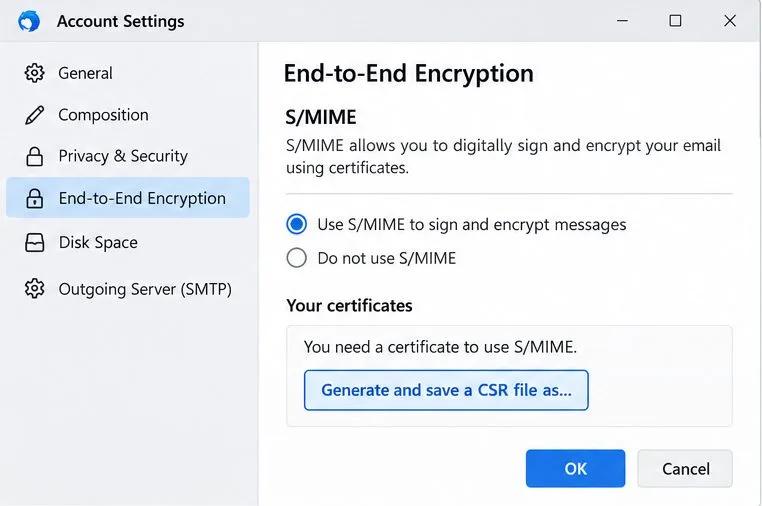
Acesse as Configurações da conta > a página de Criptografia de ponta a ponta da conta relevante . Role até S/MIME e escolha Gerar e salvar um arquivo CSR como… .
Salve o arquivo de solicitação em um local de fácil acesso. Se for perguntado sobre configurações criptográficas e você não tiver uma política a seguir, a Mozilla recomenda usar as configurações padrão.
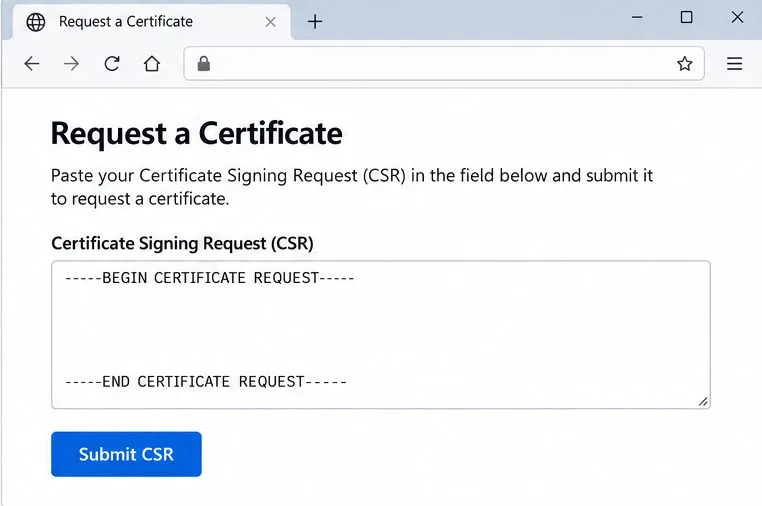
Envie o texto completo do CSR para uma Autoridade Certificadora (CA) que aceite CSRs. A primeira linha deve conter o texto "<texto ilegível>" -----BEGIN CERTIFICATE REQUEST-----. Siga os passos de verificação da CA e baixe o certificado emitido.
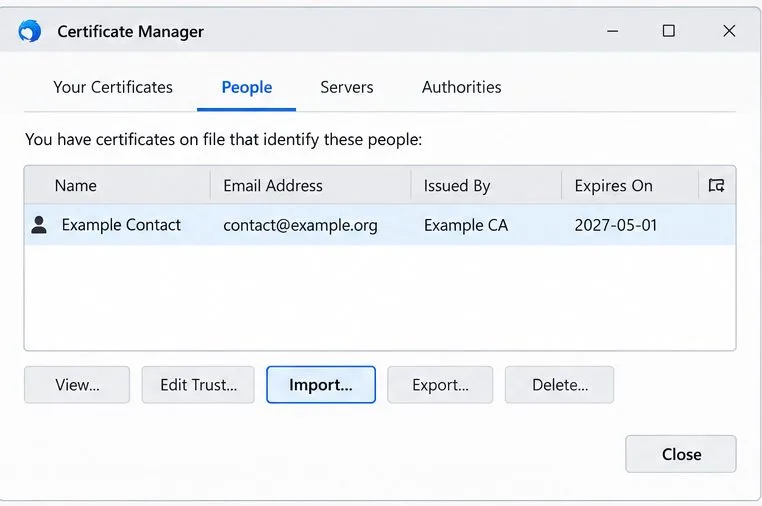
Retorne ao gerenciador de certificados do Thunderbird. Para um certificado emitido para a chave criada no Thunderbird, importe o certificado emitido da aba Pessoas , conforme descrito nas instruções da Mozilla. Em seguida, verifique Seus Certificados para confirmar se o Thunderbird o associou à chave privada armazenada localmente.
Se a Autoridade Certificadora (AC) fornecer certificados intermediários, siga as instruções dela e as orientações da Mozilla para importá-los. Um certificado intermediário ajuda a construir a cadeia de confiança; não marque uma AC desconhecida como confiável sem um motivo claro. Se a AC retornar um arquivo .p12 ou .pfx após o envio de uma Solicitação de Assinatura de Certificado (CSR), verifique se ele contém a chave privada criada pelo Thunderbird. A Mozilla observa que esse tipo de arquivo pode significar que a AC gerou uma chave privada diferente, que não corresponderia à solicitação armazenada no Thunderbird.
O Thunderbird 128 e versões posteriores podem gerar um CSR a partir da seção S/MIME quando você estiver usando uma CA que aceita solicitações.Uma autoridade certificadora pode solicitar que você cole o texto completo do CSR; a página e o processo de verificação variam de acordo com o provedor.Para um certificado retornado por meio de uma CSR gerada pelo Thunderbird, o guia da Mozilla orienta você a importar o certificado emitido na aba Pessoas e, em seguida, verificá-lo em Seus Certificados.
Atribua o certificado à assinatura e criptografia.
Volte para Configurações da conta > a conta ou identidade correspondente > Criptografia de ponta a ponta . Na seção S/MIME, use Selecionar… ao lado de Certificado pessoal para assinatura digital , escolha seu certificado e confirme. Repita o processo para Certificado pessoal para criptografia . Se o Thunderbird perguntar se deseja usar o mesmo certificado para ambos, confirme somente se o certificado for destinado a ambas as finalidades e se a política da sua organização permitir.
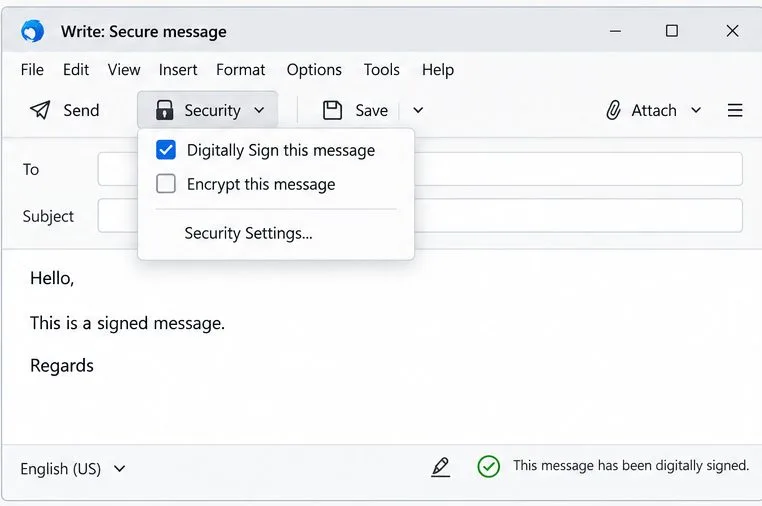
Deixe as configurações padrão de assinatura e criptografia de acordo com suas necessidades. Muitas pessoas começam com "não assinar por padrão" e "não criptografar por padrão" e, em seguida, escolhem a ação para cada mensagem. Para um teste de assinatura, abra uma nova mensagem e use o menu Segurança para selecionar Assinar digitalmente esta mensagem . Envie uma mensagem de baixo risco para uma conta que você possa verificar e confirme se a mensagem recebida está marcada como assinada. Não envie conteúdo confidencial durante este teste.
Selecione o certificado pessoal ao lado de ambas as opções de S/MIME. A página também contém controles separados para o comportamento opcional de assinatura e criptografia padrão.Para um teste básico, selecione "Assinar digitalmente esta mensagem" na janela de composição e verifique a assinatura na mensagem recebida.
O que você precisa saber antes de criptografar para outra pessoa.
Seu próprio certificado, por si só, não permite criptografar mensagens para todos os contatos. O Thunderbird precisa de um certificado S/MIME público válido para cada destinatário na mensagem, incluindo os destinatários em cópia. Uma maneira comum de obter o certificado público de um contato é receber um e-mail com assinatura digital dessa pessoa; você também pode importar um certificado que ela compartilhe com você por meio da guia Pessoas . Para uma troca de mensagens privada, verifique se o certificado pertence ao endereço pretendido antes de usá-lo. Se um certificado estiver expirado, revogado, não confiável ou emitido para um endereço diferente, interrompa o processo e resolva o problema com a autoridade emissora ou o destinatário, em vez de ignorar o aviso.
Problemas comuns a evitar
A opção de assinatura está ausente ou apresenta erros: confirme se o certificado está listado em Seus Certificados, se inclui a chave privada correspondente, se não está expirado e se foi selecionado para a identidade de envio exata. Um arquivo .cer ou .pem público sozinho não pode assinar seu e-mail.
O Thunderbird continua solicitando uma senha: verifique se a solicitação pede a senha de importação do arquivo .p12/.pfx ou a senha principal do Thunderbird. Se a senha for rejeitada, peça ao remetente que a confirme; não tente adivinhar ou alterar as configurações de confiança repetidamente.
A criptografia não está disponível: importe ou obtenha um certificado público válido para cada destinatário. Confirme se o certificado está associado ao endereço de e-mail real do destinatário e se a cadeia de certificados é confiável.
O certificado está visível, mas não selecionável: verifique o endereço e a identidade no certificado, seu período de validade e os usos permitidos. Se você usou uma Solicitação de Assinatura de Certificado (CSR), confirme se a Autoridade Certificadora (CA) retornou um certificado para essa solicitação específica e se o Thunderbird o associou à chave privada.
Você está misturando S/MIME e OpenPGP: são sistemas de segurança de e-mail diferentes. Uma chave OpenPGP não pode ser selecionada como um certificado S/MIME, e certificados S/MIME não substituem chaves OpenPGP.
Lista de verificação final
A configuração estará pronta para assinatura quando o certificado correto aparecer em Seus Certificados , for selecionado no campo de assinatura digital da conta correspondente e uma mensagem de teste chegar com um indicador de assinatura válida. A configuração estará pronta para criptografia para uma pessoa específica somente quando o Thunderbird também possuir o certificado público válido desse destinatário e permitir que você criptografe uma mensagem endereçada a ele. Mantenha o backup da chave privada em local seguro, anote a data de expiração do certificado e renove ou substitua o certificado antes que ele expire.