Início
» PROGRAMAS
»
Como corrigir o aviso de segurança "O servidor não suporta TLS 1.2" no Thunderbird
Como corrigir o aviso de segurança "O servidor não suporta TLS 1.2" no Thunderbird
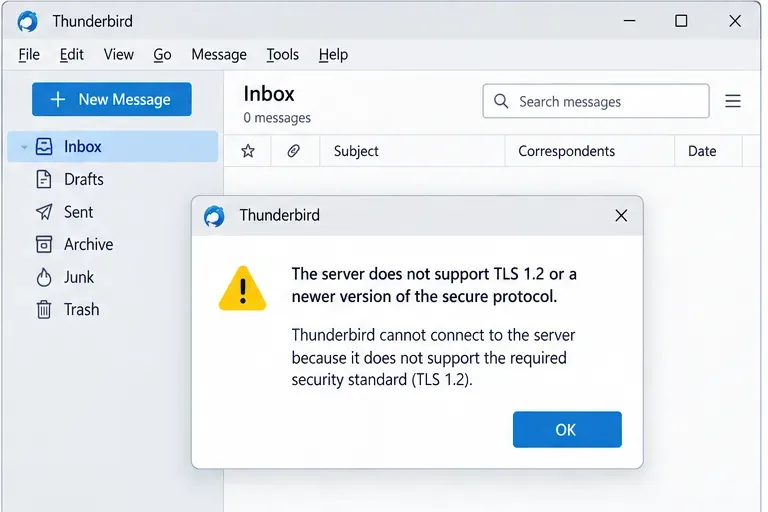
Se o Thunderbird indicar que seu servidor de e-mail não suporta TLS 1.2, a solução mais segura geralmente não é enfraquecer o Thunderbird. Primeiro, confirme se os nomes dos servidores de entrada e saída, as portas e as opções de segurança da conexão correspondem às configurações publicadas pelo seu provedor de e-mail. Se essas configurações estiverem corretas e o aviso persistir, o próprio servidor pode ainda estar limitado ao TLS 1.0 ou TLS 1.1, que são versões obsoletas, e precisa ser atualizado pelo provedor ou administrador.
TLS, ou Transport Layer Security, é o protocolo que criptografa a conexão entre o Thunderbird e um servidor de e-mail. O Thunderbird 78, lançado em 17 de julho de 2020, desativou o TLS 1.0 e o TLS 1.1 por padrão. As diretrizes de suporte atuais da Mozilla ainda consideram a redução do requisito mínimo de TLS como uma medida diagnóstica temporária que diminui a segurança, e não como a solução permanente recomendada. Consulte as notas de lançamento do Thunderbird 78 e as Perguntas Frequentes do Thunderbird 78 da Mozilla .
O aviso indica um problema de compatibilidade com TLS. Antes de alterar as preferências avançadas, verifique se a conta está usando as configurações atuais do servidor de e-mail do provedor.
O que você precisa saber antes de mudar qualquer coisa
Abra as instruções de configuração atuais do seu provedor de e-mail em um navegador. Você precisa do nome exato do servidor de entrada, do nome do servidor SMTP de saída, dos números de porta, da segurança da conexão e do método de autenticação. Não presuma que uma porta que você usou anos atrás ainda esteja correta.
Três termos são importantes aqui:
IMAP ou POP é o protocolo que o Thunderbird usa para receber e-mails. O IMAP normalmente mantém os e-mails sincronizados com o servidor; o POP normalmente baixa as mensagens.
SMTP é o protocolo usado para enviar e-mails.
SSL/TLS e STARTTLS são duas maneiras de estabelecer uma conexão criptografada. O SSL/TLS inicia a conexão criptografada imediatamente. O STARTTLS inicia a conexão primeiro e depois a atualiza para TLS. Use o modo que seu provedor documentar para a porta específica.
Se for uma caixa de correio corporativa, escolar ou autohospedada, pergunte ao administrador de e-mail quais são as versões de TLS suportadas e os endpoints IMAP/POP e SMTP aprovados. Um aviso de segurança pode ser causado pelo próprio servidor, mas também pode aparecer quando o Thunderbird está configurado para usar um nome de host antigo, um proxy legado ou um gateway desatualizado.
Passo 1: Confirme qual lado está apresentando falha.
Observe se o problema ocorre ao receber e-mails, ao enviar e-mails ou em ambos. Se o recebimento falhar, verifique primeiro as configurações de IMAP ou POP de entrada. Se o envio falhar, inspecione o SMTP. Se ambos falharem imediatamente após uma migração de provedor ou uma atualização do Thunderbird, verifique ambos, pois podem usar nomes de host e portas diferentes.
As páginas de solução de problemas da Mozilla recomendam comparar o Thunderbird com as configurações documentadas do provedor antes de alterar qualquer outra coisa. Os guias oficiais para problemas de recebimento e envio de dados mencionam o TLS desatualizado como uma possível causa.
Passo 2: Verifique as configurações do servidor de entrada.
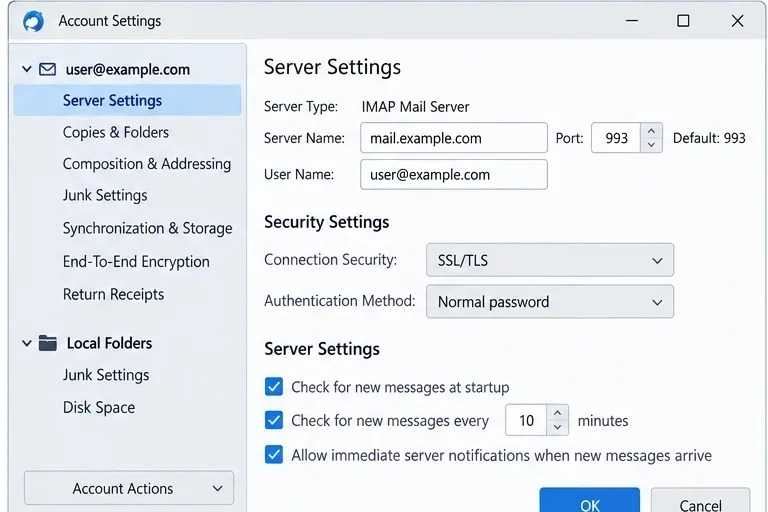
Abra o menu de aplicativos do Thunderbird e selecione Configurações da conta . Selecione a conta afetada e, em seguida, abra Configurações do servidor . Compare o nome do servidor, a porta, a segurança da conexão, o método de autenticação e o nome de usuário com as instruções atuais do seu provedor.
Para e-mails recebidos, certifique-se de que o nome do servidor, a porta e a segurança da conexão correspondam exatamente à documentação do provedor. O exemplo mostra IMAP com SSL/TLS na porta 993.
Não altere uma configuração de segurança funcional para "Nenhuma" apenas para fazer o aviso desaparecer. Isso pode remover a criptografia de transporte e expor credenciais ou tráfego de mensagens. A documentação de configurações de conta da Mozilla descreve o SSL/TLS como a opção criptografada recomendada quando disponível e explica o STARTTLS como uma atualização de uma conexão inicialmente não criptografada. Consulte Opções de Configuração para Contas .
Passo 3: Verifique as configurações SMTP de saída separadamente.
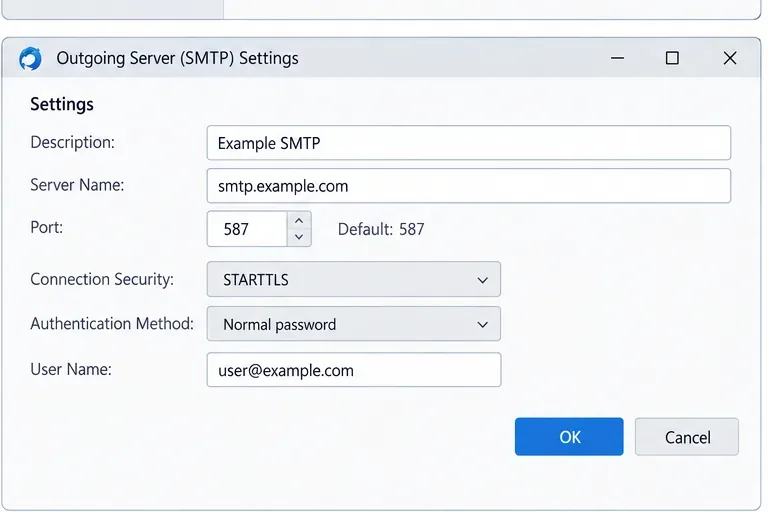
Nas Configurações da conta, selecione Servidor de saída (SMTP) , escolha o servidor atribuído à sua conta de e-mail e edite-o. Compare o nome do host SMTP, a porta, a segurança da conexão, o método de autenticação e o nome de usuário com os valores publicados pelo provedor.
O SMTP possui suas próprias configurações de segurança. Este exemplo usa STARTTLS na porta 587, mas a combinação correta é aquela que seu provedor publica para sua conta.
A porta 587 é geralmente associada ao STARTTLS e a porta 465 é comumente usada para TLS implícito, mas essas não são regras universais que você deva impor a uma conta. A documentação do provedor é a fonte de informações confiáveis. Verifique também se o servidor SMTP correto está atribuído à identidade correta; o guia oficial de envio do Thunderbird observa que o uso do serviço SMTP de outro provedor de conta pode falhar.
Passo 4: Teste novamente antes de mexer nas preferências avançadas de TLS.
Salve as configurações de conta corrigidas e reinicie o Thunderbird. Tente receber e-mails e, em seguida, envie uma mensagem curta de teste para um endereço que você controla. Se uma direção funcionar e a outra não, você terá identificado o problema: o e-mail recebido ou o SMTP.
Se o aviso de TLS ainda aparecer, entre em contato com o provedor ou administrador e pergunte diretamente: Este endpoint de e-mail específico suporta TLS 1.2 ou posterior? Forneça o nome do host e a porta que o Thunderbird está usando. Isso evita um impasse comum em que o suporte confirma que "o serviço suporta TLS 1.2", mas um endpoint IMAP, POP, SMTP, proxy ou balanceador de carga legado específico não o suporta.
Etapa 5: Use o Editor de Configuração apenas como um diagnóstico temporário
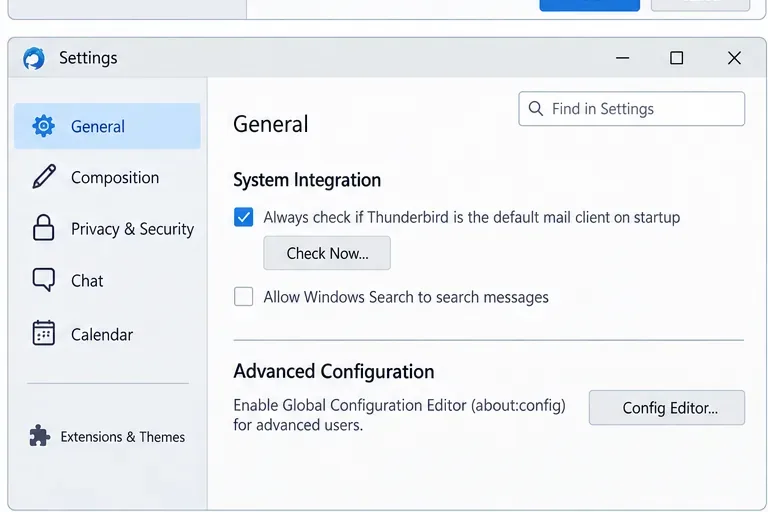
O Thunderbird inclui uma página de preferências avançadas chamada Editor de Configuração, também conhecido como about:config. A Mozilla afirma explicitamente que esta ferramenta destina-se a uso avançado e que alterações não padronizadas não são suportadas, pois podem danificar o Thunderbird ou complicar a resolução de problemas. O caminho atual é Menu > Configurações > Geral , role até o final e selecione Editor de Configuração . Consulte a documentação oficial do Editor de Configuração da Mozilla .
O Editor de Configuração expõe preferências avançadas que não fazem parte da configuração normal da conta. Use-o somente se você entender as implicações de segurança e planeja restaurar as configurações padrão posteriormente.
Para servidores mais antigos, as perguntas frequentes do Thunderbird 78 da Mozilla documentam a alteração security.tls.version.minpara um valor mais baixo como forma de testar se o TLS obsoleto é a causa do problema. Se, ao fazer isso, o e-mail voltar a funcionar repentinamente, você terá confirmado um problema de compatibilidade no servidor. Isso não significa que a configuração mais fraca seja uma boa solução a longo prazo.
Após o teste, restaure a preferência para o valor padrão. No Thunderbird atual, as preferências alteradas são exibidas em negrito e o controle de reversão pode retorná-las ao padrão. Em seguida, solicite ao provedor que habilite o TLS 1.2 ou posterior, mova a caixa de correio para um endpoint compatível ou forneça configurações de conexão atualizadas.
Por que reduzir permanentemente o TLS é uma má solução.
Os protocolos TLS 1.0 e TLS 1.1 estão obsoletos. O Thunderbird os desativou por padrão por um motivo. Manter um protocolo antigo ativado aumenta a exposição a vulnerabilidades e faz com que o cliente aceite medidas de segurança que o software moderno já não considera adequadas. Se a caixa de correio for essencial para os negócios e o servidor não puder ser atualizado imediatamente, trate qualquer alteração temporária de compatibilidade como uma exceção com data de término definida, e não como uma configuração normal.
Para uma caixa de correio pessoal hospedada por terceiros, a decisão prática pode ser migrar para o endpoint de e-mail moderno do provedor ou escolher um provedor que suporte TLS atual. Para um servidor interno, a solução definitiva deve estar no servidor de e-mail, proxy reverso, balanceador de carga ou gateway com terminação TLS.
Erros comuns a evitar
Primeiro, altere a senha. Uma incompatibilidade no protocolo TLS ocorre antes da conclusão da autenticação normal da caixa de correio, portanto, redefinir a senha geralmente não resolve esse aviso.
Alterar a segurança da conexão para "Nenhuma" pode remover a criptografia em vez de corrigir o suporte a TLS.
Supondo que IMAP e SMTP usem o mesmo ponto de extremidade, eles geralmente têm nomes de host, portas e modos TLS diferentes.
Copiei números de porta de um fórum aleatório. Use a documentação atual do provedor.
Deixar um nível mínimo de TLS reduzido ativado. Se ele foi usado para diagnosticar um servidor antigo, reverta-o após o teste.
Ignorar a interceptação por VPN, antivírus, proxy ou firewall. A Mozilla observa que esses produtos podem bloquear ou interceptar conexões de e-mail, especialmente após uma atualização do Thunderbird. Se o provedor confirmar o suporte a TLS 1.2, verifique se o software de segurança de rede local está interferindo.
Como saber se a correção funcionou
Uma reparação bem-sucedida apresenta três sinais: o Thunderbird recebe novos e-mails sem o aviso de TLS, uma mensagem de teste é enviada com sucesso através do servidor SMTP configurado e você não precisou manter a compatibilidade com TLS inseguro ativada. Se apenas uma das direções funcionar, revise as configurações de entrada ou saída correspondentes. Se nenhuma das direções funcionar e o provedor confirmar que o nome do host suporta TLS 1.2 ou posterior, investigue problemas de firewall, VPN, proxy, antivírus, certificado ou caminho de rede.
Quando você deve parar de solucionar problemas localmente
Pare de alterar as configurações do Thunderbird quando a conta corresponder à configuração publicada pelo provedor e este confirmar que o endpoint exato está limitado ao TLS 1.0 ou 1.1. Nesse ponto, o cliente está fazendo o que foi projetado para fazer: recusar uma conexão abaixo do seu nível mínimo de segurança. A solução definitiva é uma atualização ou migração do servidor.
Se você gerencia o servidor por conta própria, verifique a configuração TLS no serviço que realmente encerra a conexão, e não apenas no aplicativo de e-mail. Em algumas implementações, um proxy ou gateway lida com a criptografia antes do IMAP ou SMTP. Atualizar apenas o software de e-mail do servidor não resolverá o problema se a camada de terminação TLS ainda oferecer apenas versões obsoletas do protocolo.
Conclusão
Para o aviso "O servidor não suporta TLS 1.2" do Thunderbird, comece verificando as configurações atuais de IMAP/POP e SMTP do provedor, corrija quaisquer nomes de host, portas ou modos de segurança desatualizados e teste novamente. Use a preferência avançada de TLS do Thunderbird apenas como um diagnóstico rápido para um servidor antigo. Se o teste confirmar o TLS obsoleto, restaure as configurações padrão e corrija o problema no servidor. Essa abordagem resolve o problema real sem comprometer silenciosamente a segurança da conexão.