Acasă
» ADMIN. REȚEA
»
Cum se utilizează Nmap pentru Traceroute și citirea căii de rețea
Cum se utilizează Nmap pentru Traceroute și citirea căii de rețea
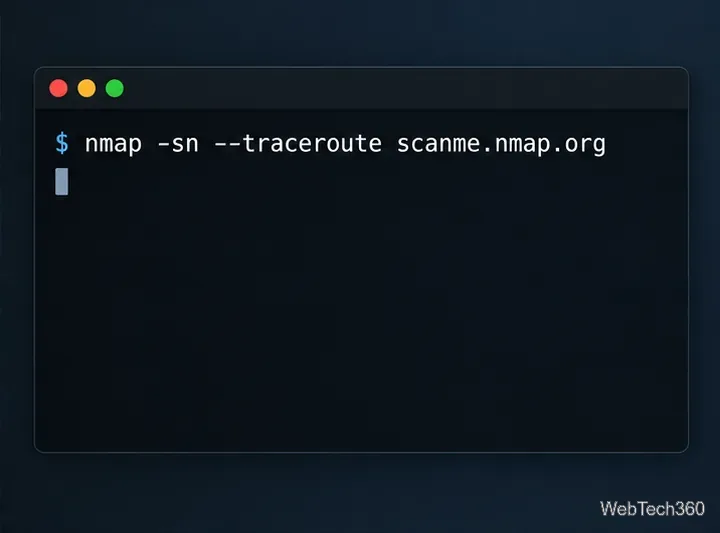
Pentru a utiliza Nmap pentru traceroute, executați comanda nmap -sn --traceroute scanme.nmap.org. -snOpțiunea omite scanarea porturilor în timp ce Nmap verifică dacă gazda este activă; --tracerouteîi cere să afișeze ruta către o gazdă care răspunde. Înlocuiți gazda eșantion doar cu un sistem pe care îl dețineți, îl administrați sau aveți permisiunea de a-l scana. Această comandă care se bazează doar pe cale menține testul mai restrâns decât scanarea implicită a porturilor a Nmap.
Un traceroute dezvăluie ruterele care răspund între computerul de scanare și o destinație.
Ce arată Nmap traceroute
Un traceroute estimează calea de rețea prin trimiterea de pachete cu valori diferite ale timpului de viață (TTL) al adresei IP sau ale limitei de salt. Fiecare router reduce această valoare; când aceasta ajunge la zero, un router poate returna un mesaj ICMP „Timp depășit”. Instrumentul de scanare folosește aceste răspunsuri pentru a identifica salturile și a măsura timpul de întoarcere (RTT). TTL numără salturile, nu secundele.
Metoda Nmap diferă de cea clasică traceroutesau de cea utilizată în Windows tracert. Nmap efectuează un traceroute după scanare și folosește rezultatele scanării pentru a selecta un port și un protocol care ar putea ajunge la țintă. Începe cu un TTL ridicat și numără descrescător, în timp ce multe instrumente tradiționale de traceroute încep de la unu și numără crescător. Drept urmare, rezultatul rutei Nmap este legat de scanarea și sondele efectuate; nu este o hartă completă a fiecărei rute posibile sau a căii de retur.
Rulează un traceroute Nmap în patru pași
1. Instalați Nmap și verificați dacă rulează
Obțineți Nmap de pe pagina oficială de descărcare Nmap . Alegeți programul de instalare pentru Windows sau macOS sau urmați instrucțiunile oficiale de instalare pentru distribuția dvs. Linux. Deschideți Linia de comandă, PowerShell, Terminal sau o shell Linux și introduceți nmap --version. Dacă comanda nu este găsită, finalizați instalarea sau adăugați Nmap la calea de comenzi.
Unele funcții de scanare și traceroute necesită privilegii sporite de captură de pachete sau raw-socket. Pe macOS sau Linux, încercați să prefixați comanda cu sudodacă Nmap raportează o problemă de permisiuni; pe Windows, deschideți terminalul cu drepturi de administrator atunci când este necesar. Folosiți doar nivelul de privilegii necesar pentru testul autorizat.
2. Alegeți o gazdă pe care aveți voie să o testați
Pentru o practică sigură, proiectul Nmap permite în mod explicit scanările Nmap ale [platformei/platformei] scanme.nmap.org. Această permisiune este limitată: nu testați exploit-uri și nu rulați teste de tip denial-of-service și limitați scanările la maximum o duzină pe zi. Pentru alte gazde, obțineți mai întâi aprobarea proprietarului rețelei. Ghidul legal și de utilizare Nmap al proiectului explică domeniul de aplicare al gazdei sale de testare și de ce contează permisiunile de scanare.
3. Începeți cu o comandă care se referă doar la cale
Executați această comandă pe macOS sau Linux:
sudo nmap -sn --traceroute scanme.nmap.org
Pe Windows, omiteți sudoși utilizați un terminal cu privilegii ridicate dacă este necesar:
nmap -sn --traceroute scanme.nmap.org
Folosește -sn`with` --traceroutepentru a solicita descoperirea gazdei și urmărirea căii fără o scanare a porturilor.
Referința Nmap pentru descoperirea de porturi documentează ambele opțiuni. Nmap trimite în continuare sonde de rețea; -snînseamnă „fără scanare de porturi”, nu „fără trafic”. Dacă trebuie să investigați un anumit serviciu, utilizați o scanare de porturi cu scop restrâns împotriva unei gazde autorizate, cum ar fi nmap -p 443 --traceroute your-authorized-host.example. Aceasta verifică portul TCP 443 înainte de urmărire și poate trimite mai mult trafic decât comanda path-only.
4. Citește lista de hamei și salvează-o dacă este util
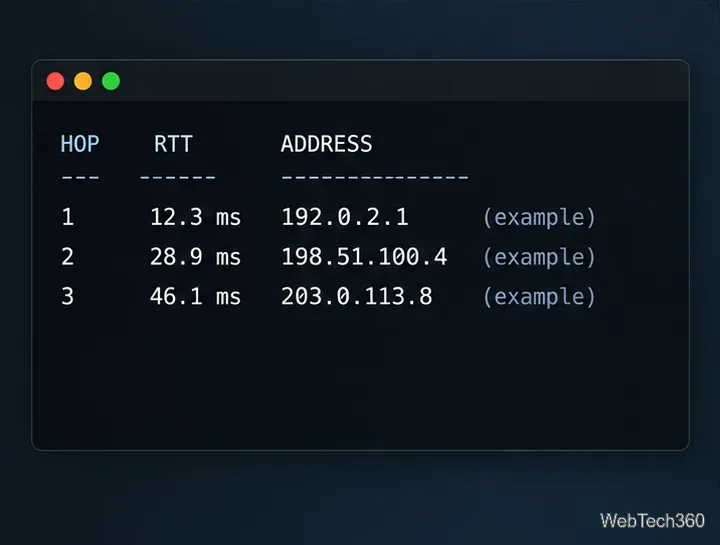
Căutați TRACEROUTEsecțiunea și coloanele sale HOP, RTT, și ADDRESS. Un număr de hop marchează poziția observată de-a lungul rutei. RTT este timpul necesar unei sonde pentru a ajunge la acel hop și pentru ca un răspuns să returneze; nu este o măsurare unidirecțională sau o măsurare directă a legăturii în sine. Adresele pot fi afișate ca numere IP sau, atunci când rezoluția numelui reușește, ca nume de gazdă.
Doar exemplu de aspect: adresele de salt și timpii de răspuns variază în funcție de rețea și de ora din zi.
Pentru a păstra o copie a textului normal pentru comparație, adăugați opțiunea de ieșire a Nmap:
Executați aceeași comandă din aceeași rețea sursă atunci când comparați rezultatele. O rută modificată poate reflecta modificări de rutare, echilibrarea încărcării sau filtrarea temporară, mai degrabă decât o eroare în sine.
Depanarea problemelor legate de salturi lipsă sau confuze
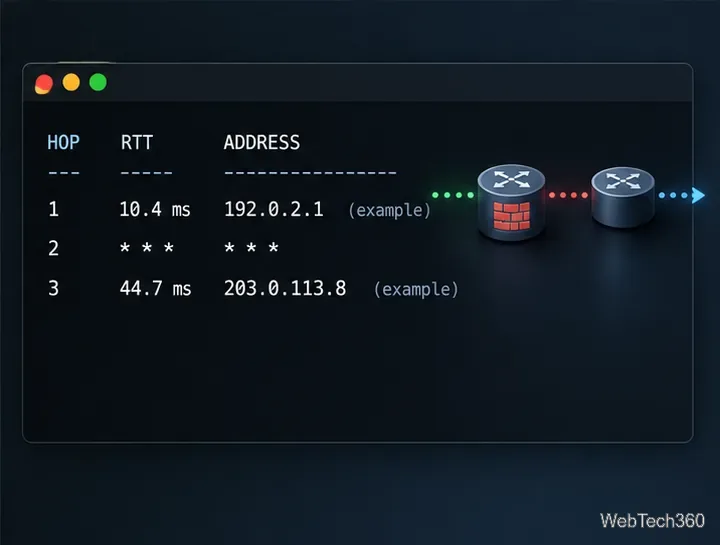
Apare un asterisc:* * * înseamnă că Nmap nu a primit un răspuns utilizabil pentru acea sondă înainte de expirarea timpului. Un router poate filtra sau limita rata răspunsurilor și totuși să redirecționeze traficul, deci un singur salt silențios nu dovedește că ruta este întreruptă.
Urmărirea nu pornește: Confirmați că numele gazdei se rezolvă, că destinația răspunde la sondele de descoperire și că aveți privilegiile necesare. Dacă controlați ținta, verificați firewall-ul acesteia și regulile de rețea dintre aceasta și scaner.
Numele încetinesc afișajul: Adăugați -npentru a omite căutările DNS inverse, de exemplu sudo nmap -n -sn --traceroute scanme.nmap.org.
Salturi de latență la un singur salt: Tratați-le ca pe un indiciu, nu ca pe o dovadă a congestiei la acel router. Răspunsurile ICMP pot fi întârziate sau prioritizate, iar rutele de ieșire și de întoarcere pot diferi.
Un hop intermediar silențios poate totuși redirecționa traficul; hopurile ulterioare pot răspunde normal.
Nmap --tracerouteeste util atunci când doriți informații despre cale alături de rezultatele descoperirii gazdelor sau scanării porturilor. Citiți lista de hop-uri ca dovadă dintr-o singură sursă, la un moment dat, folosind anumite sonde. Firewall-urile, echilibrarea încărcării și rutarea asimetrică pot ascunde sau modifica părți ale imaginii.