Acasă
» ADMIN. REȚEA
»
Ingress vs. Egress: Care este diferența în rețele?
Ingress vs. Egress: Care este diferența în rețele?
Intrarea reprezintă traficul de rețea care intră într-o rețea, un dispozitiv sau o interfață definită; ieșirea reprezintă traficul care o părăsește. Termenii sunt relativi la punctul măsurat, nu la etichete permanente atașate unui pachet. O solicitare de la un laptop către un serviciu cloud reprezintă ieșirea din rețeaua laptopului sau a biroului și intrarea în serviciul cloud. Pentru regulile firewall, platformele cloud definesc în mod obișnuit intrarea ca pachete care intră într-o țintă și ieșirea ca pachete care o părăsesc. Consultați definiția Google Cloud a traficului de intrare și ieșire .
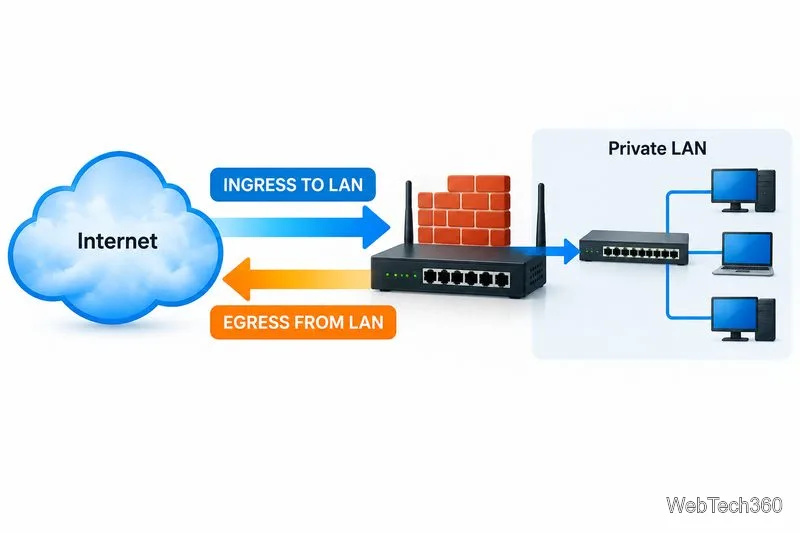
La limita LAN, traficul care intră în rețeaua privată se numește intrare; traficul care o părăsește se numește ieșire.
Intrare vs. ieșire pe scurt
Termen
Semnificație relativă la limita aleasă
Exemplu
Ingress
Intrare; recepționat de către țintă
O conexiune care sosește la un server web sau la o mașină virtuală în cloud
Ieșire
Ieșire; trimis de la destinație
Un laptop care încarcă un fișier în spațiul de stocare în cloud
De ce contează punctul de vedere
Imaginați-vă un angajat care deschide un site web. Cererea pleacă de la laptopul angajatului și de la rețeaua locală de la birou, deci este o conexiune de ieșire din aceste sisteme. Când ajunge la gateway-ul companiei, pachetul intră în gateway prin interfața sa orientată spre LAN și iese prin interfața sa orientată spre internet. La serverul site-ului web, aceeași cerere este o conexiune de intrare. Răspunsul urmează calea inversă.
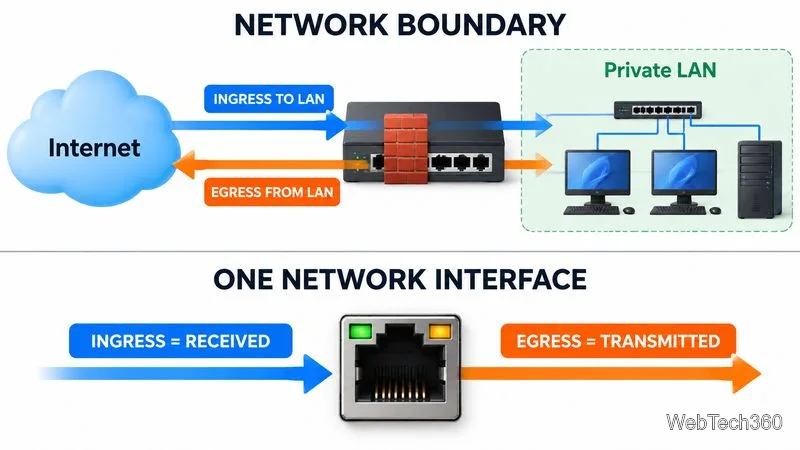
De aceea, instrumentele de rețea pot afișa intrări/ieșiri , recepții/smiteri sau Rx/Tx, în loc să afișeze doar intrări și ieșiri. Valoarea „in” a unui tablou de bord descrie de obicei traficul primit de interfața specifică măsurată - nu neapărat traficul care intră în întreaga organizație. Verificați întotdeauna dacă contextul este o gazdă, o interfață, o subrețea, un firewall, o resursă cloud sau o rețea întreagă.
Intrarea și ieșirea depind de limită: o vizualizare la nivel de rețea diferă de o vizualizare cu o singură interfață.
Cum se monitorizează intrările și ieșirile
Software-ul de monitorizare a rețelei colectează contoare de interfață, debit, erori și eliminări, latență și disponibilitate a dispozitivelor. Protocolul simplu de gestionare a rețelei (SNMP) interoghează în mod obișnuit switch-urile, routerele, firewall-urile și serverele acceptate. Specificația Interfaces Group MIB (RFC 2863) a IETF definește ifInOctetsși ifOutOctetscontorizează octeții primiți și transmiși. Utilizați contoare de mare capacitate pe 64 de biți pe legăturile rapide, atunci când sunt disponibile.
SNMP arată volumul traficului, dar nu întotdeauna ce aplicații sau endpoint-uri l-au creat. NetFlow, IPFIX, sFlow sau jFlow pot adăuga adrese IP sursă/destinație, porturi, protocoale și volume de flux. Captura de pachete oferă detalii mai profunde, dar poate necesita mai mult spațiu de stocare și poate expune informații sensibile. Se preferă SNMPv3 acolo unde este acceptat și se restricționează accesul la monitorizare.
Instrumente de monitorizare a rețelei pentru evaluare
ManageEngine OpManager oferă monitorizare a dispozitivelor și interfețelor, vizibilitate a traficului, descoperire și raportare; capacitățile suplimentare de analiză a fluxului depind de componentele selectate.
Paessler PRTG combină monitorizarea interfeței SNMP cu protocoale de flux și alerte configurabile de lățime de bandă.
Comparați suportul pentru dispozitive, protocoalele, retenția, alertele, implementarea și numărul de interfețe sau metrici de care aveți nevoie. SNMP afișează lățimea de bandă totală; datele de flux ajută la identificarea a ceea ce o consumă. Monitorizarea în sine nu blochează traficul.
Ieșire în securitatea datelor
Traficul de ieșire este normal; riscul este ieșirea neautorizată de date , cum ar fi fișiere sensibile trimise către e-mailul personal, un serviciu cloud neaprobat sau un server extern suspect. O încărcare mare nu dovedește singură o încălcare a securității datelor. Căutați o destinație nouă, un volum neobișnuit, o aplicație sau un cont necunoscut, o activitate în afara orelor de program sau un transfer care diferă de nivelul de referință al organizației.
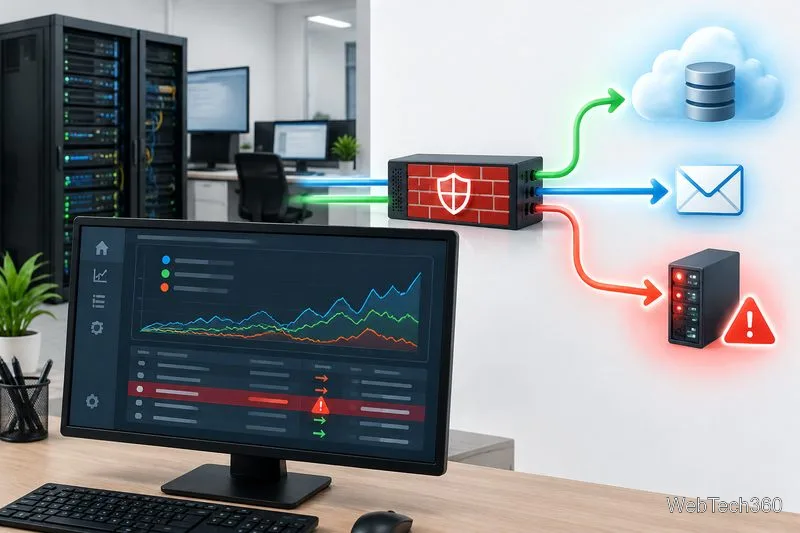
Monitorizarea traficului de ieșire este cea mai utilă atunci când destinațiile și modelele de transfer neobișnuite declanșează o investigație.
Folosește controale stratificate în loc să te bazezi pe un singur tablou de bord:
Stabiliți politica: enumerați serviciile aprobate, clasificați datele sensibile și explicați regulile de partajare.
Restricționați accesul la ieșire: utilizați reguli de firewall, gateway-uri web securizate sau filtrare DNS pentru a limita destinațiile și serviciile inutile.
Colectați jurnale: corelați evenimentele de firewall, endpoint, identitate, cloud și acces la fișiere; alertați cu privire la abateri semnificative de la traficul normal.
Protejați datele sensibile: luați în considerare prevenirea pierderii de date (DLP) și controalele la nivel de punct final pentru încărcări, copiere și suporturi media amovibile. Testați politicile pentru a evita perturbarea activității legitime.
Unde se potrivesc instrumentele SIEM
O platformă de gestionare a informațiilor și evenimentelor de securitate (SIEM) centralizează jurnalele și corelează evenimentele, astfel încât analiștii să poată investiga posibile furturi de date sau conturi compromise. Aceasta completează, dar nu înlocuiește, regulile firewall, DLP sau protecția endpoint-urilor. Opțiunile includ SolarWinds Security Event Manager , Splunk Enterprise Security și ManageEngine Log360 . Comparați caracteristicile actuale, licențierea, volumul de date și păstrarea acestora.
O listă de verificare rapidă
Notați limita exactă: gazdă, interfață, subrețea, firewall sau resursă cloud.
Confirmați ce înseamnă instrumentul prin semnale primite/ieșite, primite/trimise și Rx/Tx.
Trafic de referință după direcție, destinație, protocol, oră și proces de business.
Setați alerte utile și definiți cine le investighează.
Testați restricțiile de ieșire atât pentru fluxurile de lucru aprobate, cât și pentru destinațiile neautorizate.
Concluzie: „ingress” înseamnă „intrare”, iar „egress” înseamnă „ieșire”, dar numai după ce identificați traficul care intră sau iese. Folosiți contoare de interfață și date de flux pentru a înțelege performanța, apoi corelați activitatea de ieșire cu jurnalele de identitate, endpoint și aplicații pentru a investiga riscurile de securitate.