Acasă
» SOFTWARE
»
Cum se configurează un certificat S/MIME în Mozilla Thunderbird
Cum se configurează un certificat S/MIME în Mozilla Thunderbird
O opțiune de semnătură digitală care rămâne indisponibilă sau un avertisment de criptare atunci când încercați să trimiteți un mesaj înseamnă, de obicei, că Thunderbird nu are încă certificatul personal corect conectat la identitatea de e-mail pe care o utilizați. Configurarea S/MIME are două părți: importul unui certificat care include cheia privată, apoi atribuirea acesteia contului corect. Acest ghid prezintă atât metoda comună de fișiere cu certificate, cât și ruta mai nouă de solicitare a semnării certificatelor din Thunderbird.
S/MIME înseamnă Extensii de e-mail Internet securizate/multipurpose. Este un standard pentru semnarea și criptarea e-mailurilor. O semnătură digitală permite destinatarilor să verifice dacă un mesaj a fost semnat cu certificatul dvs. și nu a fost modificat după semnare. Criptarea amestecă conținutul mesajelor, astfel încât numai destinatarii vizați cu chei private corespunzătoare să le poată citi. Acestea sunt acțiuni separate: setarea unui certificat nu înseamnă automat că fiecare mesaj este criptat.
Înainte de a începe: ce fișier de certificat aveți?
Un certificat S/MIME personal leagă o identitate de e-mail de o cheie publică. Cheia privată corespunzătoare este cea care vă permite să semnați mesajele și să decriptați e-mailurile trimise. O autoritate de certificare (CA) emite sau validează certificatul. Thunderbird are nevoie de certificat și de cheia sa privată pentru propriul cont; un certificat public în sine nu este suficient pentru a semna sau decripta.
Un fișier .p12 sau .pfx: Acesta este un pachet PKCS#12 protejat prin parolă, care de obicei conține împreună un certificat și o cheie privată. Obțineți-l de la administratorul organizației sau de la furnizorul de certificate și obțineți parola de import printr-un canal de încredere.
Un fișier .cer, .crt sau .pem: Acestea conțin adesea doar un certificat public. Pot fi pentru un destinatar, o autoritate de certificare sau certificatul emis după ce ați creat o solicitare. Verificați cu emitentul dacă cheia privată corespunzătoare este deja stocată în Thunderbird sau este furnizată separat.
O cerere de semnare a certificatului (CSR): O cerere de semnare a certificatului conține o cheie publică și informații de identificare pentru un emitent. Nu este un certificat și nu poate fi utilizată pentru a semna e-mailuri. Thunderbird poate crea unul în versiunea 128 și ulterioară; CA returnează certificatul semnat pentru a-l importa.
Pentru e-mailul de serviciu, verificați mai întâi politica de certificare a organizației dvs. Folosiți un certificat emis pentru adresa de e-mail sau identitatea exactă pe care intenționați să o configurați. Dacă aveți un card inteligent sau un token hardware, urmați instrucțiunile organizației dvs.; nu importați un fișier cu cheie privată dacă cheia este destinată să rămână pe dispozitivul respectiv.
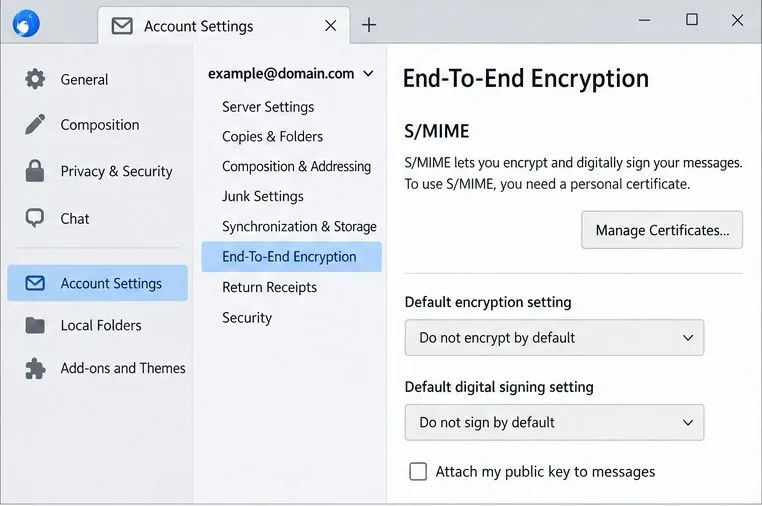
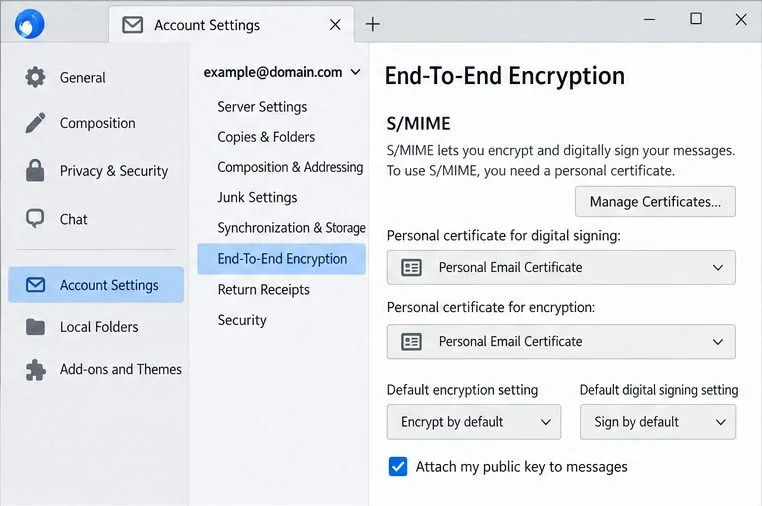
Setările de criptare end-to-end ale Thunderbird conțin controalele de certificat S/MIME pentru contul de e-mail selectat.
Opțiunea 1: Importați un certificat .p12 sau .pfx
Aceasta este cea mai scurtă rută atunci când furnizorul dvs. v-a oferit un pachet de certificate personal care conține cheia sa privată. Textul din meniu poate varia ușor în funcție de sistemul de operare și de versiunea Thunderbird, dar managerul de certificate este disponibil din setările contului și din setările de certificat Thunderbird.
Deschide Thunderbird și selectează meniul aplicației (≡) > Setări cont . Alege contul de e-mail sau identitatea care corespunde certificatului, apoi deschide Criptare end-to-end .
Sub S/MIME, selectați Gestionare certificate S/MIME sau butonul de gestionare a certificatelor cu nume similar.
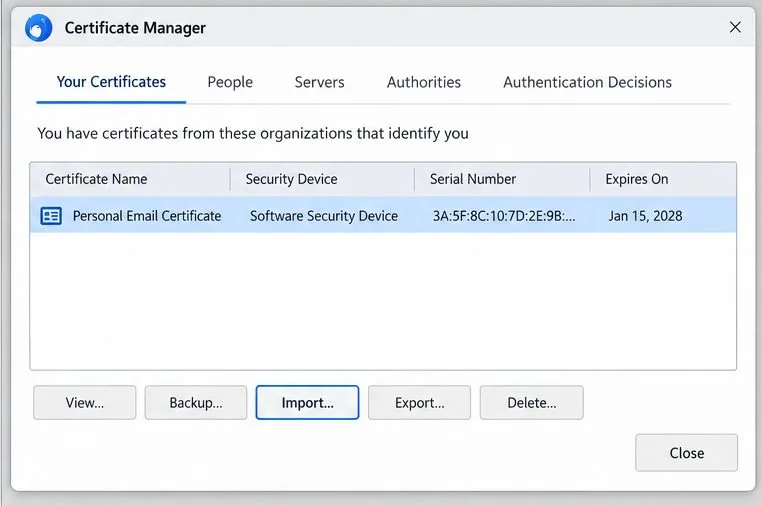
În Manager certificate, deschideți Certificatele dvs. și alegeți Import . Selectați fișierul .p12 sau .pfx de la furnizorul dvs.
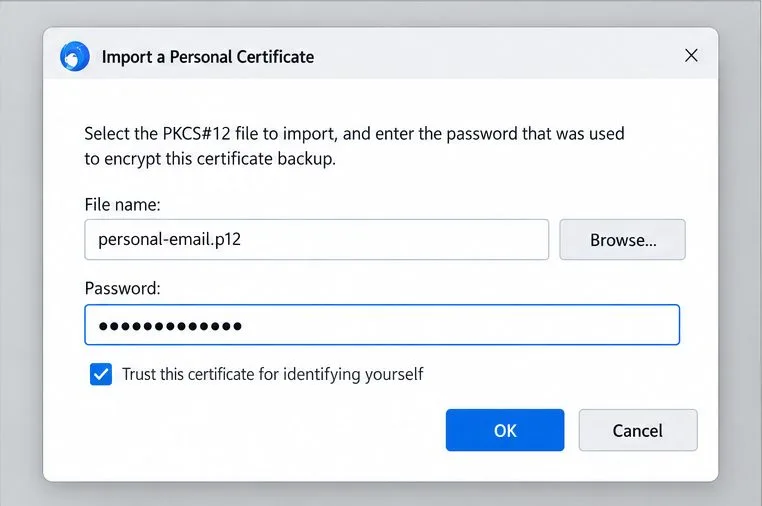
Introduceți parola care protejează pachetul de certificate. Aceasta nu este neapărat aceeași cu parola principală a Thunderbird. Dacă vi se solicită să setați sau să deblocați o parolă principală, citiți cu atenție solicitarea; aceasta protejează materialul cheii private stocat local.
Reveniți la Certificatele dvs. și confirmați că apare certificatul personal. Selectați-l și alegeți Vizualizare dacă trebuie să verificați identitatea de e-mail, emitentul, datele de valabilitate și scopurile certificatului.
Fila Certificatele dvs. este locul unde ar trebui să apară un certificat personal cu cheia sa privată după import.Dialogul ilustrativ de import prezintă fișierul, câmpul pentru parola pachetului și o opțiune de încredere în identitate; verificați orice opțiune de încredere în raport cu emitentul certificatului și cu instrucțiunile organizației dvs.
Faceți o copie de rezervă a certificatului înainte de a vă baza pe el
În secțiunea Certificatele dvs. , selectați certificatul și alegeți Copiere de rezervă sau Export pentru a crea o copie de rezervă protejată. Stocați copia de rezervă într-o locație securizată, separată de computer, și salvați parola acesteia într-un manager de parole. O copie de rezervă care conține cheia privată trebuie tratată ca o acreditare sensibilă: nu o atașați la e-mailuri, nu o plasați într-un folder din cloud public și nu o partajați cu un destinatar. Pierderea cheii private poate face ca mesajele criptate mai vechi să devină ilizibile.
Opțiunea 2: Solicitați un certificat folosind Thunderbird (versiunea 128 sau o versiune ulterioară)
Folosește această rută atunci când dorești ca Thunderbird să creeze perechea de chei și CA-ul tău acceptă un CSR. Instrucțiunile actuale ale Mozilla spun că această funcție este disponibilă începând cu Thunderbird 128. Thunderbird creează cheia privată local și salvează un fișier de solicitare care conține cheia publică; CA-ul emite un certificat pe baza acestei solicitări. Mozilla nu recomandă un anumit CA, așadar alege unul potrivit cerințelor tale personale sau organizaționale.
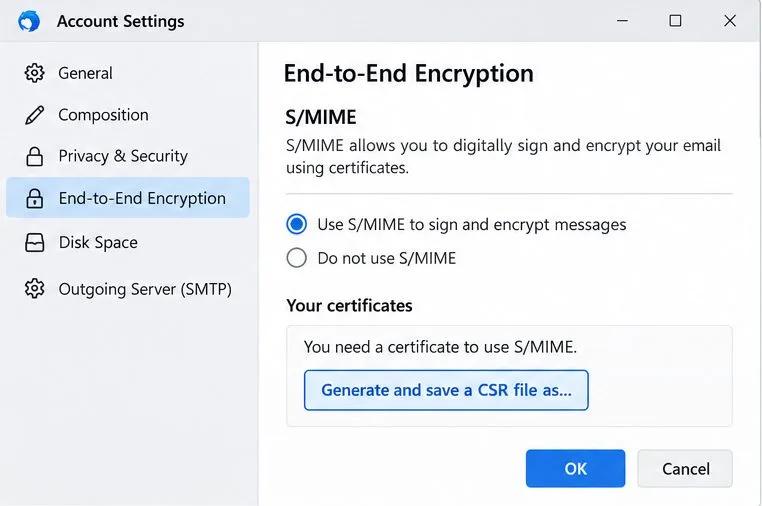
Deschideți Setări cont > pagina Criptare end-to-end a contului relevant . Derulați la S/MIME și alegeți Generați și salvați un fișier CSR ca… .
Salvați fișierul de solicitare undeva unde îl puteți găsi din nou. Dacă vi se solicită informații despre setările criptografice și nu aveți o politică de urmat, Mozilla vă recomandă să utilizați setările implicite.
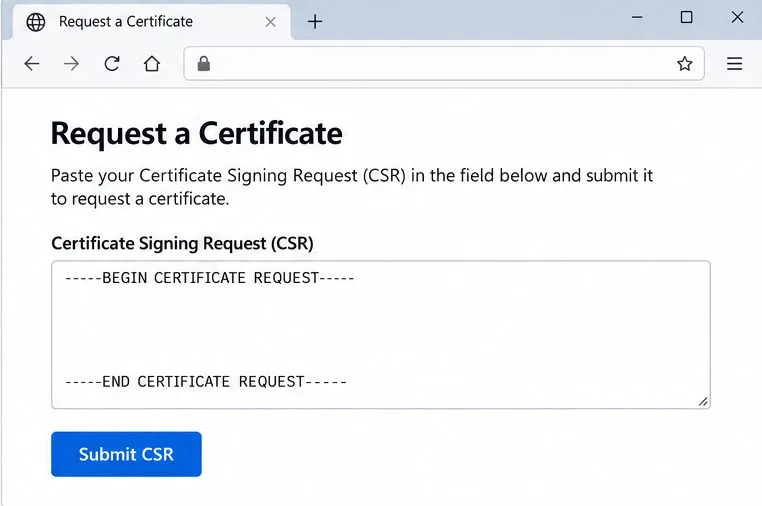
Trimiteți textul complet al CSR-ului către o CA care acceptă CSR-uri. Prima linie ar trebui să fie [numele certificatului] -----BEGIN CERTIFICATE REQUEST-----. Urmați pașii de verificare ai CA-ului și descărcați certificatul emis.
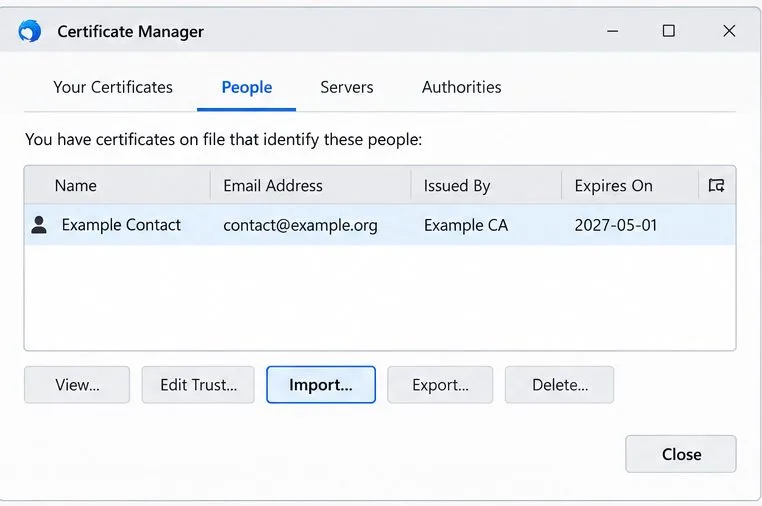
Reveniți la managerul de certificate din Thunderbird. Pentru un certificat emis pentru cheia creată în Thunderbird, importați certificatul emis din fila Persoane , așa cum este descris în instrucțiunile Mozilla. Apoi, verificați secțiunea Certificatele dvs. pentru a confirma că Thunderbird l-a asociat cu cheia privată stocată local.
Dacă CA furnizează certificate intermediare, urmați instrucțiunile sale și îndrumările Mozilla pentru importul acestora. Un certificat intermediar ajută la construirea lanțului de încredere; nu marcați un CA necunoscut ca fiind de încredere fără un motiv clar. Dacă CA returnează un fișier .p12 sau .pfx după ce ați trimis o cerere CSR, întrebați dacă aceasta conține cheia privată creată de Thunderbird. Mozilla notează că acest tip de fișier poate însemna că CA a generat o cheie privată diferită, care nu s-ar potrivi cu solicitarea stocată în Thunderbird.
Thunderbird 128 și versiunile ulterioare pot genera un CSR din secțiunea S/MIME atunci când utilizați un CA care acceptă cereri.O autoritate de certificare vă poate solicita să lipiți textul complet al CSR; pagina și procesul de verificare variază în funcție de furnizor.Pentru un certificat returnat pentru o cerere de certificat (CSR) generată de Thunderbird, ghidul Mozilla vă îndrumă să importați certificatul emis din fila Persoane, apoi să îl verificați în secțiunea Certificatele dvs.
Atribuiți certificatul pentru semnare și criptare
Reveniți la Setări cont > contul sau identitatea corespunzătoare > Criptare end-to-end . În secțiunea S/MIME, utilizați opțiunea Selectare… de lângă Certificat personal pentru semnare digitală , alegeți certificatul și confirmați. Repetați pentru Certificat personal pentru criptare . Dacă Thunderbird vă întreabă dacă doriți să utilizați același certificat pentru ambele scopuri, confirmați numai dacă certificatul este destinat ambelor scopuri și politica organizației dvs. permite acest lucru.
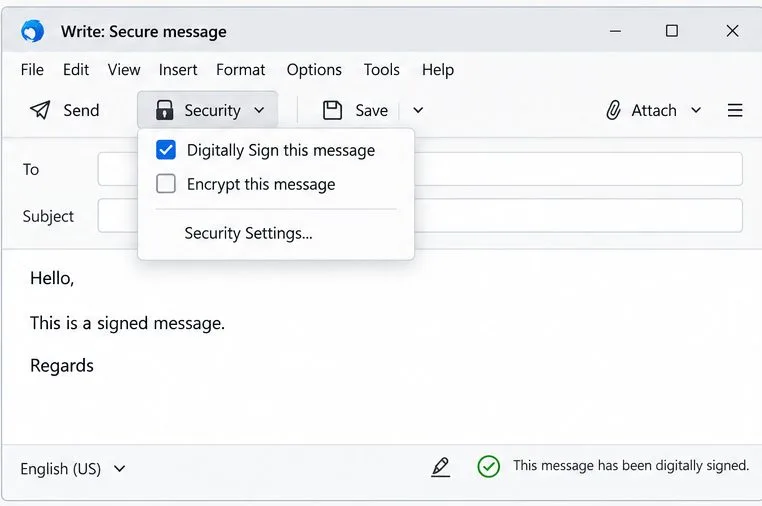
Lăsați comportamentul implicit de semnare și criptare la setarea care corespunde nevoilor dvs. Mulți utilizatori încep cu „nu semnați în mod implicit” și „nu criptați în mod implicit”, apoi aleg acțiunea pentru fiecare mesaj. Pentru un test semnat, deschideți un mesaj nou și utilizați meniul Securitate pentru a selecta Semnați digital acest mesaj . Trimiteți un mesaj cu risc scăzut către un cont pe care îl puteți verifica și verificați dacă mesajul primit este marcat ca semnat. Nu trimiteți conținut confidențial în timpul acestui test.
Alegeți certificatul personal lângă ambele scopuri S/MIME. Pagina conține, de asemenea, controale separate pentru semnarea implicită opțională și comportamentul de criptare.Pentru un test de bază, selectați Semnează digital acest mesaj în fereastra de compunere și verificați semnătura de pe mesajul primit.
Ce ai nevoie înainte de a cripta către altcineva
Un certificat propriu nu vă permite să criptați pentru fiecare contact. Thunderbird are nevoie de un certificat S/MIME public valid pentru fiecare destinatar din mesaj, inclusiv pentru destinatarii copiați. O modalitate obișnuită de a obține certificatul public al unui contact este de a primi un e-mail semnat digital de la acea persoană; de asemenea, puteți importa un certificat pe care îl partajează cu dvs. prin intermediul filei Persoane . Pentru un schimb privat, verificați dacă certificatul aparține adresei dorite înainte de a-l utiliza. Dacă un certificat a expirat, a fost revocat, nu este de încredere sau a fost emis la o altă adresă, opriți-l și rezolvați problema cu emitentul sau destinatarul, în loc să ocoliți avertismentul.
Probleme comune de evitat
Opțiunea de semnare lipsește sau prezintă erori: Confirmați că certificatul este listat în Certificatele dvs., include cheia privată corespunzătoare, nu este expirat și este selectat pentru identitatea exactă de expediere. Un fișier public .cer sau .pem nu poate semna singur e-mailul.
Thunderbird solicită în mod repetat o parolă: Verificați dacă solicitarea solicită parola de import .p12/.pfx sau parola principală a Thunderbird. Solicitați emitentului să confirme parola pachetului dacă este respinsă; nu ghiciți și nu modificați în mod repetat setările de încredere.
Criptarea nu este disponibilă: Importați sau obțineți un certificat public utilizabil pentru fiecare destinatar. Confirmați că certificatul este asociat cu adresa de e-mail reală a destinatarului și că lanțul de certificate este de încredere.
Certificatul este vizibil, dar nu selectabil: Verificați adresa și identitatea de pe certificat, perioada de valabilitate și utilizările permise. Dacă ați utilizat o cerere CSR, confirmați că autoritatea de certificare a returnat un certificat pentru solicitarea respectivă și că Thunderbird l-a asociat cu cheia privată.
Combină S/MIME și OpenPGP: sunt sisteme de securitate a e-mailului diferite. O cheie OpenPGP nu poate fi selectată ca certificat S/MIME, iar certificatele S/MIME nu înlocuiesc cheile OpenPGP.
Lista de verificare finală
Configurarea este gata pentru semnare atunci când certificatul corect apare în secțiunea Certificatele dvs. , este selectată opțiunea pentru câmpul de semnătură digitală al contului corespunzător și sosește un mesaj de test cu un indicator de semnătură validă. Configurarea este gata pentru criptare către o anumită persoană numai atunci când Thunderbird are și certificatul public valid al destinatarului respectiv și vă permite să criptați un mesaj adresat acestuia. Păstrați în siguranță copia de rezervă a cheii private, notați data de expirare a certificatului și reînnoiți sau înlocuiți certificatul înainte de expirare.