Как установить Jitsi Meet на Ubuntu 24.04 с SSL-сертификатом Let's Encrypt
Установка Jitsi Meet на Ubuntu 24.04 довольно проста, если перед запуском установщика пакетов правильно указать DNS-имя, настройки брандмауэра и TLS-план. Официальное руководство по самостоятельному размещению Jitsi, последнее обновление которого было 10 августа 2026 года, поддерживает Ubuntu 22.04 и более новые версии, поэтому Ubuntu 24.04 LTS находится в пределах заявленного диапазона поддержки. В этом же руководстве рекомендуется использовать доверенный TLS-сертификат и предлагается Let's Encrypt в качестве предпочтительного сертификата при установке.
В этом руководстве в качестве примера используется meet.example.orgимя хоста. Замените его везде на полное доменное имя, которое фактически указывает на ваш сервер.
Что должно быть подготовлено перед установкой Jitsi Meet?
Вам потребуется сервер Ubuntu 24.04 с правами sudo, публичным DNS-именем и доступом к входящим сетевым портам для необходимых портов Jitsi. Jitsi — это сервис WebRTC в реальном времени, поэтому сервер, который может отображать веб-страницу, но не может принимать UDP-трафик, не является полноценным развертыванием.
Ubuntu 24.04 LTS с административным доступом.
DNS-запись типа A, meet.example.orgуказывающая, например, на публичный IPv4-адрес сервера.
TCP-порты 80 и 443 доступны из Интернета.
UDP-порт 10000 доступен для обычного медиатрафика Jitsi.
Доступ по SSH, обычно TCP 22, если вы его не изменили.
Достаточный контроль над любым вышестоящим облачным брандмауэром, группой безопасности, маршрутизатором или устройством NAT для переадресации одних и тех же портов.
В документации Jitsi также указан протокол UDP 3478 для STUN-запросов (если он включен) и TCP 5349 для резервного трафика TURN. Если сервер находится за NAT, конфигурация брандмауэра должна быть корректной как в Ubuntu, так и на маршрутизаторе или в облачной сети.
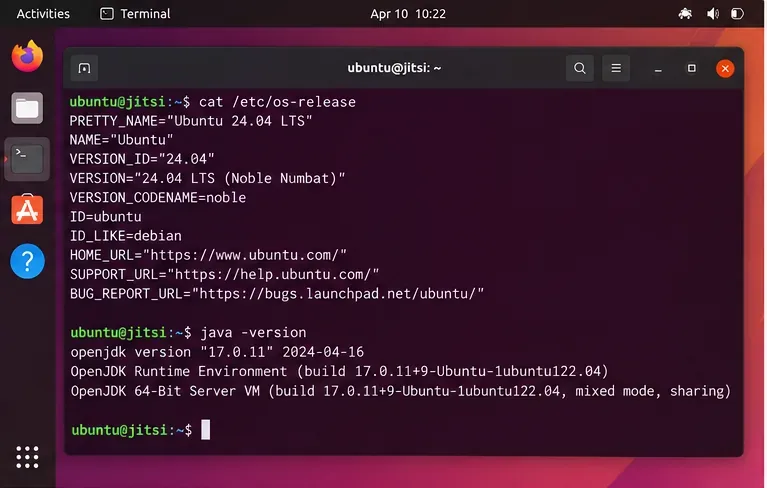
Перед началом установки Jitsi Meet убедитесь, что на сервере установлена Ubuntu 24.04, и проверьте среду выполнения Java.
Необходимо ли разрешение имени хоста для корректной работы Let's Encrypt?
Да. Сначала создайте DNS-запись и дождитесь, пока публичные резолверы вернут публичный адрес сервера. Let's Encrypt должен иметь возможность подтвердить контроль над именем хоста, и конфигурация Nginx в Jitsi также будет использовать это имя хоста.
Для типичного развертывания создайте запись типа A:
Тип
Имя
Ценить
А
meet.example.org
Публичный IPv4-адрес вашего сервера
Проверьте на сервере, правильно ли разрешается имя:
getent ahostsv4 meet.example.org
Если возвращается неверный адрес, остановитесь здесь и исправьте DNS. Выдача сертификата до того, как DNS будет корректным, обычно приводит к предотвратимым ошибкам проверки.
Перед запросом сертификата Let's Encrypt убедитесь, что имя хоста совещания соответствует публичному адресу сервера Ubuntu.
Какие базовые пакеты и репозитории Ubuntu необходимы?
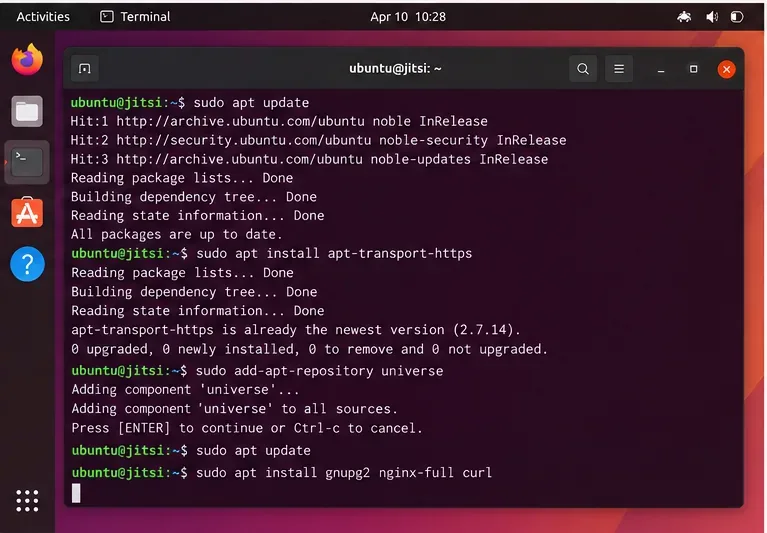
В текущем руководстве по Jitsi для Debian/Ubuntu указаны команды `sudo` gnupg2, nginx-full`sudo` curlили `sudo` wget, а sudoтакже необходимость использования OpenJDK 17. Jitsi зависит от пакетов из universeрепозитория Ubuntu.
Этот apt-transport-httpsпакет оставлен здесь, поскольку он по-прежнему присутствует в текущих инструкциях по быстрому запуску Jitsi. В современных версиях Ubuntu передача HTTPS уже интегрирована в APT, поэтому установка этого пакета может фактически являться шагом обеспечения совместимости, а не включением функции, которая в противном случае отсутствует.
Подготовьте источники пакетов Ubuntu и установите необходимые компоненты, указанные в текущем руководстве по самостоятельному размещению Jitsi.
Как добавить репозитории Prosody и Jitsi?
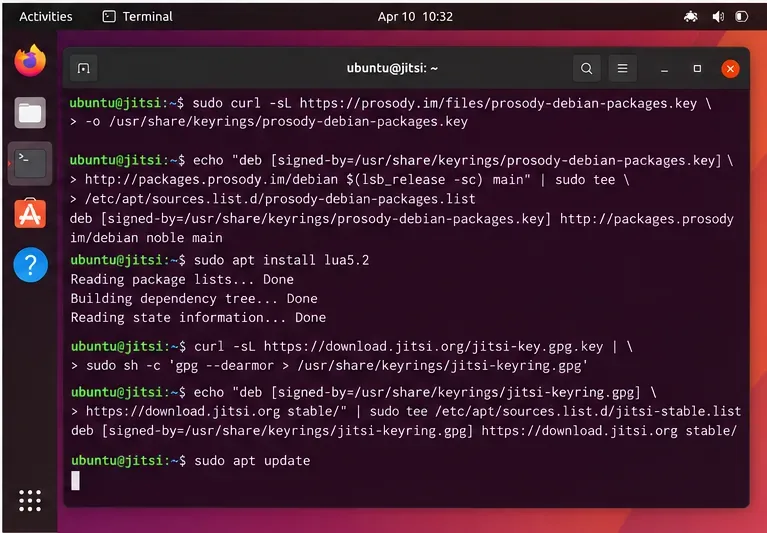
Jitsi использует Prosody для передачи сигналов XMPP. В официальном руководстве по быстрому запуску администраторам в настоящее время рекомендуется добавить как репозиторий пакетов Prosody, так и стабильный репозиторий Jitsi.
Не заменяйте эти репозитории произвольными сторонними PPA. Использование источников пакетов, описанных Jitsi, снижает риск смешивания несовместимых пакетов Jitsi, Prosody и Ubuntu.
Добавьте источники пакетов, используемые в текущем руководстве по установке Jitsi для Debian и Ubuntu, затем обновите метаданные APT.
Какие порты брандмауэра следует открыть перед установкой?
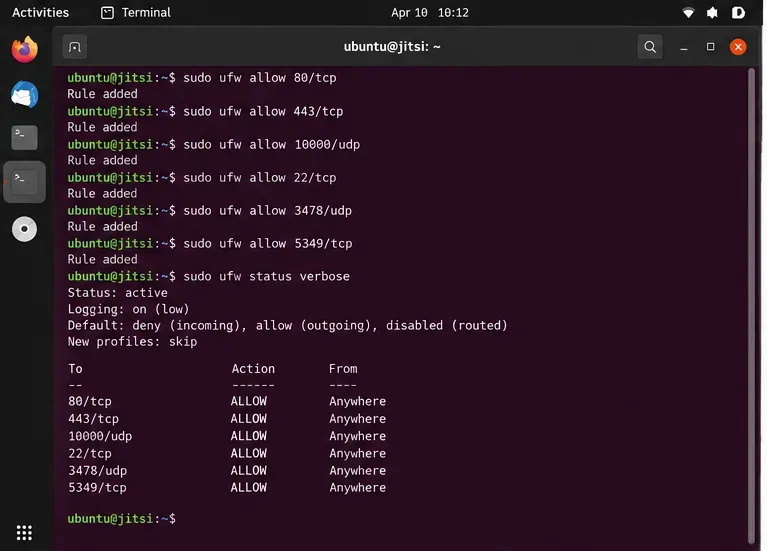
Перед запросом сертификата откройте необходимые порты, чтобы HTTP-проверка могла достичь сервера и обеспечить передачу медиаданных после установки. Для UFW в текущем руководстве Jitsi приведены следующие правила:
Если SSH использует другой порт, разрешите его, вместо того чтобы добавлять TCP 22 бездумно. На виртуальной машине в облаке продублируйте необходимые правила в брандмауэре провайдера или группе безопасности. На сервере за маршрутизатором перенаправьте необходимые порты на хост Ubuntu.
Откройте в UFW указанные в документации Jitsi порты для веб-доступа, доступа к медиафайлам, SSH, STUN и TURN, скорректировав правило SSH, если ваш сервер использует нестандартный порт.
Как установить Jitsi Meet и выбрать Let's Encrypt?
Установите метапакет из репозитория Jitsi:
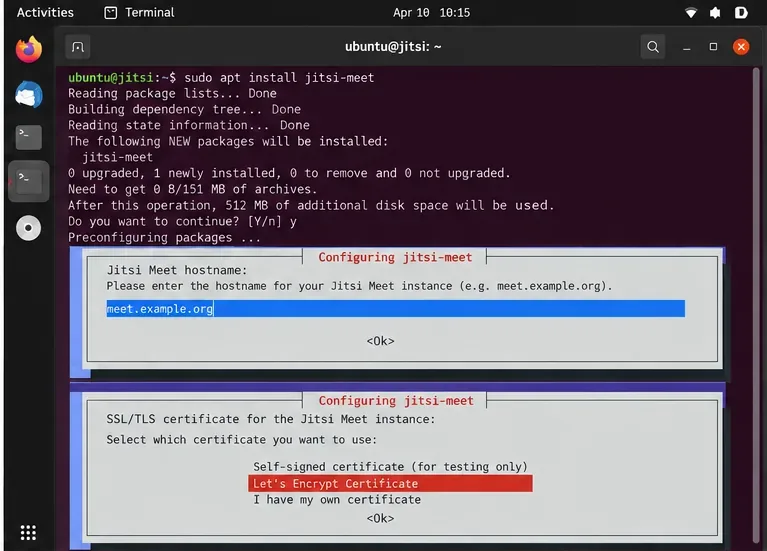
sudo apt install jitsi-meet
Программа установки запрашивает имя хоста Jitsi. Введите общедоступное DNS-имя, например meet.example.org, . В текущей документации Jitsi указано, что при установке также предлагаются варианты SSL/TLS-сертификатов, и рекомендуется использовать вариант Let's Encrypt. Выберите сертификат Let's Encrypt, когда отобразится этот вариант.
Это предпочтительнее, чем рассматривать старый автономный скрипт сертификата как универсальный шаг. Текущий быстрый старт фокусирует выбор сертификата на процессе установки пакета. Если установленный вами пакет ведет себя иначе, чем описано в текущей документации, не придумывайте новый путь: изучите подсказки пакета и документацию Jitsi для конкретной версии, прежде чем вручную изменять файлы Nginx или сертификата.
Введите имя хоста публичного собрания во время настройки пакета и выберите опцию сертификата Let's Encrypt, когда установщик предложит ее.
Как можно убедиться в работоспособности HTTPS и страницы встречи?
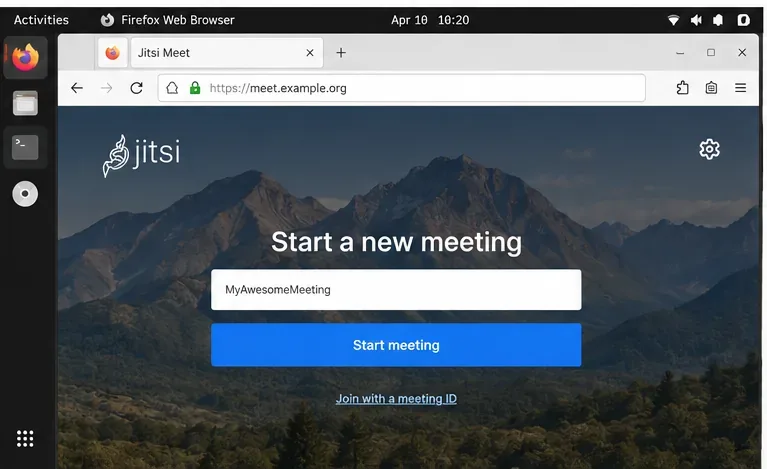
Откройте https://meet.example.orgстраницу Jitsi Meet в браузере вне сервера. При успешном развертывании страница должна загрузиться без предупреждения о сертификате браузера. Создайте временную комнату и присоединитесь к ней со второго устройства или сети.
Проверка второго клиента важна, потому что загрузка целевой страницы доказывает только работоспособность HTTPS. Она не доказывает доступность медиатрафика Jitsi Videobridge. Если два участника могут подключиться, но не слышат и не видят друг друга, сначала проверьте протокол UDP 10000 и любые правила NAT или облачного брандмауэра.
Загрузите общедоступный HTTPS-адрес и создайте тестовую встречу; наличие действующего сертификата Let's Encrypt должно предотвратить появление предупреждений о доверии со стороны браузера.
Какие сервисы следует проверить после установки?
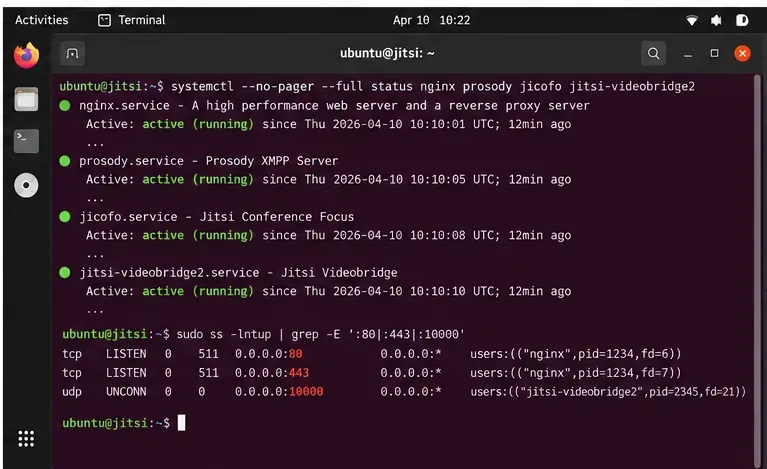
Jitsi Meet состоит из нескольких компонентов, а не из одного монолитного сервиса. В стандартную комплектацию входят такие компоненты, как Nginx, Prosody, Jicofo и Jitsi Videobridge. Подробнее о каждом из них можно узнать отдельно:
sudo systemctl --no-pager --full status nginx prosody jicofo jitsi-videobridge2
Вы также можете осмотреть разъемы для прослушивания:
sudo ss -lntup | grep -E ':80|:443|:10000'
Если служба неактивна, перед повторной переустановкой пакетов ознакомьтесь с ее журналами. В руководстве по быстрому запуску Jitsi администраторам предлагаются ссылки на /var/log/jitsi/jvb.log, /var/log/jitsi/jicofo.log, и /var/log/prosody/prosody.logдля устранения неполадок.
Проверьте отдельные компоненты Jitsi и убедитесь, что после установки работают необходимые веб- и медиа-сокеты.
А что, если сервер находится за NAT?
В документации Jitsi указано, что Videobridge обычно должен автоматически настраиваться при загрузке, если сервер находится за NAT, при условии переадресации необходимых портов. Если трехсторонние звонки по-прежнему не удается установить, в руководстве описано статическое сопоставление локального и публичного адресов в файле /etc/jitsi/videobridge/jvb.conf:
Используйте это только в том случае, если это соответствует топологии вашей сети. Виртуальной машине с напрямую назначенным публичным адресом сопоставление может не потребоваться, в то время как частной виртуальной машине за NAT-интерфейсом «один к одному» или домашним маршрутизатором оно может понадобиться.
Должен ли доступный из интернета сервер Jitsi позволять любому пользователю создавать комнаты?
Не обязательно. Установка пакета по умолчанию позволяет любому, кто имеет доступ к серверу, начать конференцию. Для частной организации, учебного класса или внутренней службы это может быть слишком либеральным подходом. В текущей документации Jitsi рекомендуется настраивать аутентифицированный доступ, когда необходимо ограничить круг лиц, которые могут создавать комнаты. Рассматривайте аутентификацию как отдельный этап повышения безопасности после подтверждения базового развертывания HTTPS.
Краткий контрольный список для устранения неполадок
Симптом
Сначала проверьте
Выпуск сертификата Let's Encrypt завершился неудачей.
DNS A-запись, доступность по протоколу TCP 80 и информация о том, занимает ли другая служба уже ожидаемые веб-порты.
Страница Jitsi не загружается.
Статус Nginx, TCP 443, разрешение DNS и ошибки установки пакетов.
Браузер отображает предупреждение о сертификате.
Имя хоста в сертификате должно точно совпадать с именем хоста Jitsi и быть выдано доверенным центром сертификации.
Два пользователя подключились, но у них нет аудио/видео.
UDP 10000, правила облачного брандмауэра, переадресация маршрутов маршрутизатора и сопоставление NAT-адресов.
Мобильное приложение не может подключиться.
Убедитесь, что сервер использует доверенный сертификат; в документации Jitsi указано, что мобильные клиенты не принимают самоподписанный сертификат в стандартной конфигурации.
Любой может создавать встречи.
Это поведение по умолчанию; если оно неприемлемо, настройте аутентифицированный доступ.
Как должна выглядеть успешная установка Ubuntu 24.04?
Надлежащий результат — это не просто «установка завершена». Ваше DNS-имя должно разрешаться в нужный публичный адрес, браузер должен загружать Jitsi по доверенному HTTPS, Nginx и компоненты Jitsi должны быть активны, а второй участник должен иметь возможность обмениваться аудио и видео. Если эти проверки пройдены успешно, вы подтвердили работоспособность веб-интерфейса, TLS, сигнализации и основных путей передачи мультимедиа, которые наиболее важны в односерверной конфигурации.