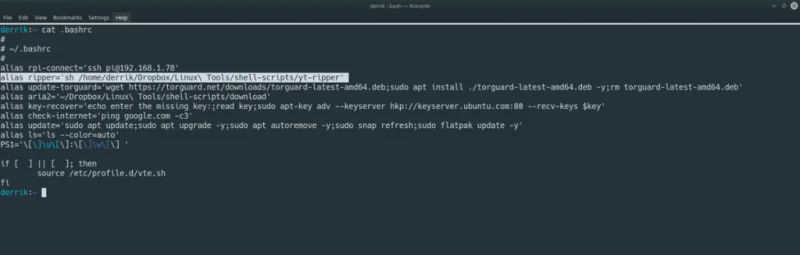
Псевдоним - это, по сути, «ярлык» в Bash. Например, если вы часто используете терминал в Ubuntu и вам надоело sudo apt update;sudo apt upgrade -yвсе время печатать , вы можете создать псевдоним под названием «update», который будет выполнять те же самые команды без необходимости печатать так много.
Псевдонимы Bash определены в домашнем каталоге каждого пользователя в файле .bashrc . Для получения дополнительной информации о псевдонимах выполните команду man ниже. Он покажет вам все, что нужно знать о псевдонимах, как они работают и что вы можете с ними делать.
мужчина баш | grep псевдоним
Вы также можете ознакомиться с полным руководством по Bash, запустив:
мужик
Установка команд как псевдонимов
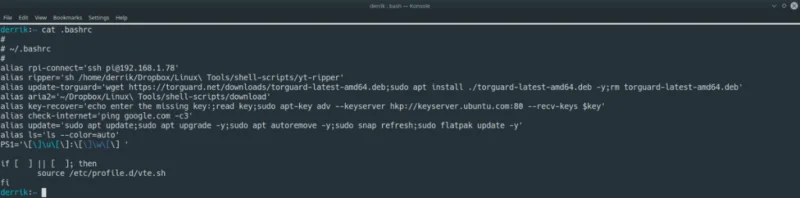
Чаще всего псевдоним в Bash используется для одновременного выполнения нескольких длинных команд для экономии времени. В этом примере мы рассмотрим, как превратить длинные команды обновления Ubuntu в простой псевдоним.
Чтобы начать процесс, откройте окно терминала на рабочем столе Linux, нажав Ctrl + Alt + T или Ctrl + Shift + T на клавиатуре. Затем откройте свой .bashrcфайл в текстовом редакторе Nano с помощью приведенной ниже команды.
нано -w ~ / .bashrc
Внутри .bashrcфайла вы уже заметите много кода. Этот текст определяют разработчики вашего дистрибутива Linux. Если вы не понимаете, что это такое, лучше проигнорировать это и оставить как есть и перейти к концу файла.
Внизу файла .bashrc нажмите клавишу Enter, чтобы создать новую строку. Очень важно создать новую строку в вашем .bashrc файле перед добавлением в него, так как вы можете испортить уже существующий код.
После создания новой строки в файле .bashrc напишите alias в новой строке. Каждый новый псевдоним, который вы создаете, должен начинаться с alias, иначе .bashrc и ваш эмулятор терминала не прочитают его правильно .
псевдоним
Следуя alias=новой строке, вы должны дать своему новому псевдониму имя. В этом примере мы рассматриваем длинные команды обновления Ubuntu, поэтому мы будем использовать ubuntu-update в качестве нового псевдонима. Однако не стесняйтесь называть свой псевдоним как угодно.
псевдоним ubuntu-update
После того, как вы назвали свой псевдоним, пора добавить =знак.
псевдоним ubuntu-update =
Далее после =знака добавить первое "(кавычки). Эта кавычка будет содержать все ваши команды в псевдониме.
псевдоним ubuntu-update = "
Пока что у нас есть alias ubuntu-update=". Теперь пора добавить команды, которые мы хотим, чтобы псевдоним вызывал при использовании ubuntu-update .
Примечание: используйте ;для записи нескольких команд в одну строку. Такие как command1;command2;command3, и так далее.
псевдоним ubuntu-update = "sudo apt update; sudo apt upgrade -y
Когда вы закончите писать команды в псевдониме, закройте его вторым "(кавычки). С обеими кавычками это должно выглядеть, как на примере ниже.
псевдоним ubuntu-update = "sudo apt update; sudo apt upgrade -y"
Сохраните новый псевдоним, нажав Ctrl + O на клавиатуре. Выход Nano с помощью Ctrl + X . Затем закройте окно терминала и снова откройте его.
Когда вы повторно открыли терминал, запустите ubuntu-update, чтобы опробовать новый псевдоним.
Установка сценариев bash в качестве псевдонимов
Знаете ли вы, что сценарии bash также можно запускать как псевдоним? Вот как это работает.
Сначала откройте свой .bashrcфайл. Затем перейдите в конец файла и нажмите клавишу Enter на клавиатуре, чтобы создать новую строку в файле.
sudo nano -w ~ / .bashrc
В новой строке напишите псевдоним, а затем имя сценария. В этом примере имя сценария - mybashscript . Должно получиться так alias mybashscript.
псевдоним mybashscript
Далее добавьте =знак и первое "(кавычки). После добавления =и "это будет выглядеть, как на примере ниже.
псевдоним mybashscript = "
После первого "(кавычки) добавьте команду для запуска вашего кода. Помните, что это пример, поэтому вам нужно будет заменить ~/path/to/bash/script/script.shего фактическим файлом сценария, который вы хотите выполнить в .bashrcпсевдониме.
псевдоним mybashscript = "bash ~ / путь / к / bash / script / script.sh
После записи команды на выполнение файла сценария закройте псевдоним второй кавычкой ". Когда весь псевдоним записан, он должен выглядеть примерно так, как в примере ниже.

псевдоним mybashscript = "bash ~ / путь / к / bash / script / script.sh"
Сохраните изменения в файле .bashrc, нажав Ctrl + O , и выход с Ctrl + X . Затем закройте окно терминала и снова откройте его, чтобы выполнить новый сценарий bash через псевдоним.
Чтобы запустить псевдоним, запустите mybashscript (или как там вы назвали свой псевдоним) и нажмите Enter.