Главная
» LINUX
»
Как восстановить забытый пароль root в Harmonica OS (HamoniKR)
Как восстановить забытый пароль root в Harmonica OS (HamoniKR)
Официальное название проекта — HamoniKR OS . Если вы искали «Harmonica OS», в этом руководстве используется официальное написание HamoniKR из документации проекта. Самое важное практическое отличие заключается в следующем: на настольных компьютерах семейства Ubuntu, таких как HamoniKR, вы обычно входите в систему с обычной учетной записью администратора и используете её sudoдля выполнения привилегированных задач. Ubuntu по умолчанию отключает прямой вход в систему от имени root, поэтому «забытый пароль root» часто на самом деле означает забытый пароль для учетной записи администратора, созданной во время установки.
В текущей документации HamoniKR операционная система описывается как программное обеспечение семейства Ubuntu, и показано, как установщик создает имя пользователя и пароль для учетной записи пользователя. В примерах команд также используется ` sudo.`. В собственной документации Ubuntu указано, что учетная запись root отключена по умолчанию и что административные команды обычно выполняются с помощью ` sudo.`. Именно поэтому наиболее безопасной процедурой восстановления обычно является сброс обычного пароля администратора, а не создание нового пароля root.
Краткий справочник
Ситуация
Что делать
Вы забыли свой обычный пароль для входа в HamoniKR.
Загрузитесь в режим восстановления GRUB, откройте корневую оболочку, перемонтируйте раздел /с правами чтения и записи, затем выполните команду passwd your_username.
Вы действительно указали отдельный пароль для root-прав и забыли его.
Используйте ту же оболочку восстановления, но запустите команду passwd root. Делайте это только в том случае, если вы намеренно используете прямую аутентификацию root.
Корневая файловая система доступна только для чтения.
Запустите mount -o remount,rw /перед passwd.
Диск зашифрован и запрашивает пароль шифрования или ключ восстановления.
Сначала необходимо разблокировать зашифрованный диск. Сброс пароля учетной записи не восстанавливает утерянный ключ шифрования диска.
Вы не можете получить доступ к GRUB или меню восстановления.
Проверьте поведение загрузки прошивки и попробуйте отобразить GRUB с помощью Shift или Esc; если записи восстановления недоступны, используйте надежный загрузочный USB-накопитель HamoniKR/Ubuntu в качестве отдельного пути восстановления.
Прежде чем что-либо сбрасывать
Выполняйте эту процедуру только на компьютере, который принадлежит вам или которым вы уполномочены управлять.
По возможности отключите ненужные внешние накопители, чтобы не перепутать установленную систему с другим диском.
Запомните имя пользователя, которого хотите восстановить. Если вы не уверены, оболочка восстановления может вывести список домашних каталогов с помощью команды ` ls /home.`.
Если включено полное шифрование диска, подготовьте парольную фразу диска или ключ восстановления. Процедура сброса пароля не может обойти шифрование диска.
Не выбирайте вариант установки, который стирает содержимое диска. В документации по установке HamoniKR прямо указано, что автоматический режим установки может стереть содержимое диска.
Шаг 1: Откройте загрузочное меню GRUB.
Перезагрузите компьютер. Если меню GRUB не появляется автоматически, попробуйте удерживать клавишу Shift в системах со старым BIOS или нажать Esc сразу после появления логотипа прошивки во многих системах с UEFI. Поведение прошивки может различаться, поэтому точное время нажатия клавиши зависит от системы.
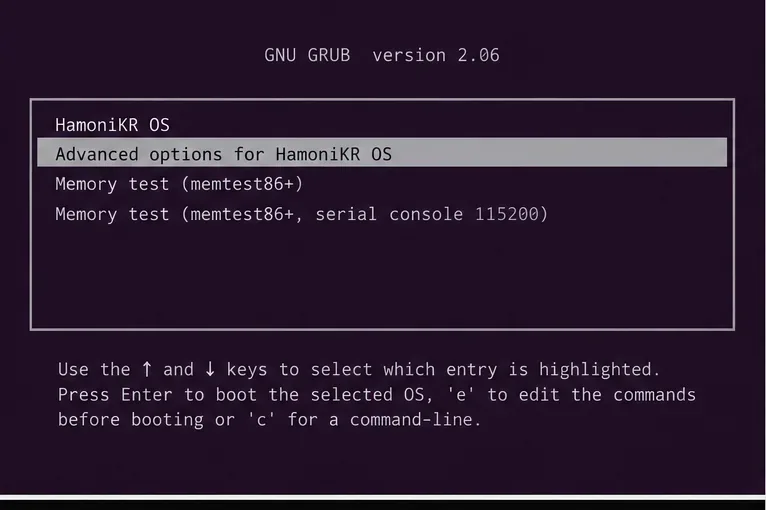
В GRUB выберите пункт с названием, аналогичным « Дополнительные параметры для HamoniKR OS» . В тексте может быть указано название установленного дистрибутива или ядра, а не точно соответствовать изображению ниже. Затем выберите запись ядра, заканчивающуюся на (режим восстановления) .
В GRUB откройте расширенные параметры установленной системы HamoniKR, чтобы выбрать запись ядра для режима восстановления.
В официальном руководстве по установке HamoniKR подтверждается, что дистрибутив использует загрузочное меню GRUB. Актуальную документацию по установке проекта см. в руководстве по установке HamoniKR 8.0 .
Шаг 2: Перейдите в оболочку восстановления с правами root.
После загрузки среды восстановления выберите опцию, аналогичную опции root — «Перейти в командную строку root» . Формулировка меню восстановления может различаться в зависимости от версии Ubuntu и установленных пакетов восстановления.
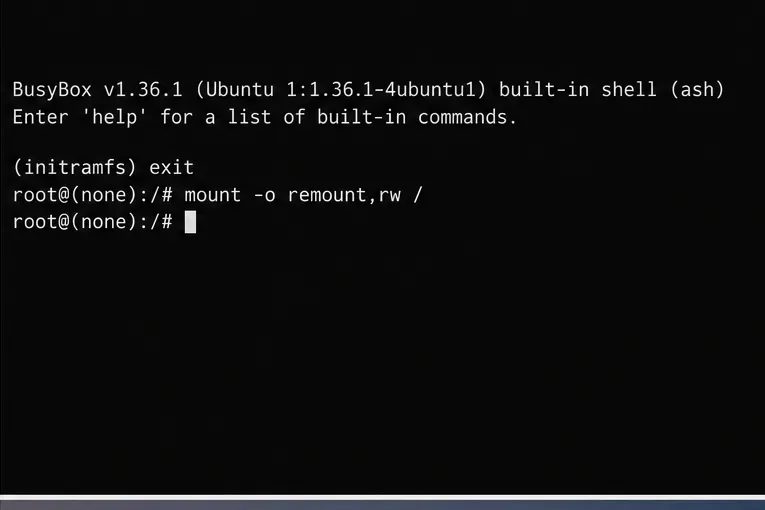
Корневая файловая система восстановления обычно монтируется только для чтения. Перед изменением пароля перемонтируйте её в режиме чтения и записи:
mount -o remount,rw /
Проверить состояние монтирования можно с помощью следующей команды:
mount | grep ' on / '
Для обновления базы данных паролей необходимо, чтобы в оболочке восстановления корневая файловая система была смонтирована в режиме чтения и записи.
Шаг 3: Определите учетную запись, которую вам действительно нужно сбросить.
Если вы знаете имя пользователя, перейдите к следующему шагу. Если вы помните только отображаемое на рабочем столе имя, перечислите домашние каталоги:
ls /home
Например, если в выводе содержится john, это, скорее всего, локальное имя пользователя. Вы можете подтвердить это с помощью:
id john
Если учетная запись существует, idвыводится ее UID и информация о членстве в группах. Избегайте угадывания учетных записей системных служб. Обычно вам нужна учетная запись пользователя, созданная во время установки.
Шаг 4: Установите новый пароль
Для сброса обычной учетной записи администратора выполните следующие действия:
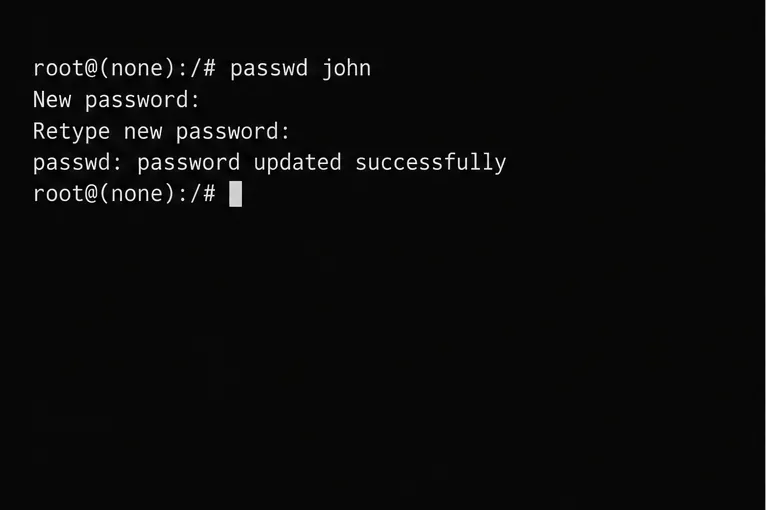
passwd john
Замените johnна реальное имя пользователя. Введите новый пароль, когда появится соответствующий запрос, а затем введите его еще раз. Linux не отображает символы пароля во время ввода. Успешное изменение завершится сообщением, похожим на password updated successfully.
Выполните команду, passwdа затем введите имя пользователя, к которому относится запрос; сообщение об успешном обновлении подтвердит, что база данных паролей была обновлена.
Если вы действительно имеете в виду учетную запись root, то да.
В документации Ubuntu указано, что учетная запись root по умолчанию отключена, и HamoniKR следует sudoадминистративной модели семейства Ubuntu. Если вы ранее и намеренно включили прямую аутентификацию root и теперь вам нужно заменить этот пароль root, команда recovery-shell выглядит следующим образом:
passwd root
Однако не стоит включать пароль root только потому, что вы забыли свой обычный пароль от рабочего стола. Сброс обычной учетной записи администратора лучше соответствует стандартной модели безопасности. Ubuntu объясняет этот подход в своем руководстве по командной строке Linux , в том числе, почему sudoон предпочтительнее длительных сеансов root.
Шаг 5: Перезагрузите компьютер и проверьте новый пароль.
Сбросить ожидающие записи, затем перезагрузить систему:
sync
reboot
Если rebootпроцесс восстановления не завершается корректно, введите команду, exitчтобы вернуться в меню восстановления и выбрать обычный вариант возобновления работы или перезагрузки.
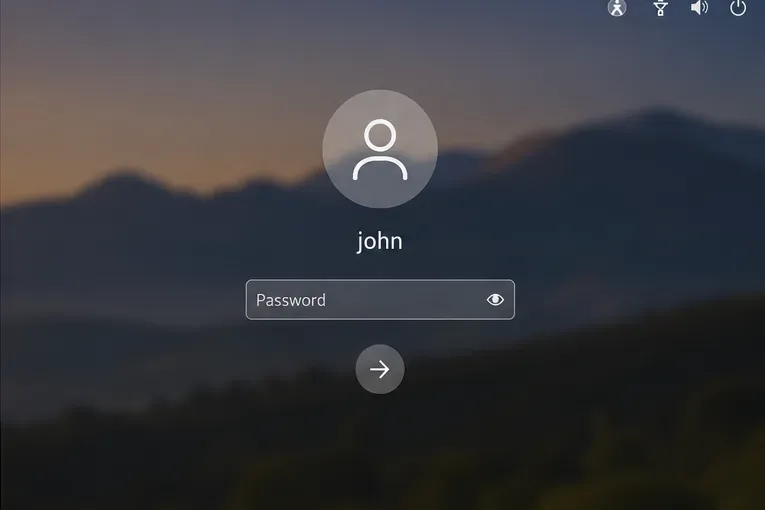
На экране графического входа в систему выберите восстановленную учетную запись и введите новый пароль. После входа в систему проверьте административный доступ с помощью безобидной команды:
sudo -v
При появлении запроса введите тот же новый пароль пользователя. Если команда завершится без ошибок, значит, ваш пароль для входа и sudoаутентификация работают.
После перезагрузки войдите в систему, используя восстановленную учетную запись пользователя и новый пароль, затем убедитесь, что sudoсистема его принимает.
Устранение распространенных неисправностей
«Ошибка манипулирования токеном аутентификации»
Обычно это означает, что система не смогла обновить файлы паролей. В режиме восстановления сначала убедитесь, /что файл доступен для записи:
mount -o remount,rw /
passwd your_username
Если ошибка повторяется, прекратите вручную редактировать файлы учетных записей, а не пытайтесь делать это снова и снова. Повреждение файловой системы, переполнение корневого раздела или необычная конфигурация аутентификации могут потребовать иного способа восстановления.
Новый пароль работает для входа в систему, но не для доступа к старым зашифрованным данным.
Пароль учетной записи и кодовая фраза для шифрования диска — это не одно и то же. В документации по безопасности Ubuntu поясняется, что для полного шифрования диска используется собственный ключевой материал, полученный из кодовой фразы. Если перед запуском операционной системы система запрашивает ключ LUKS, ключ шифрования с поддержкой TPM или ключ восстановления, необходимо подтвердить запрос на шифрование, прежде чем сброс пароля учетной записи сможет помочь. См. документацию Ubuntu по полному шифрованию диска .
Вход в режим восстановления отсутствует.
Не стоит предполагать, что система неисправна. Конфигурация GRUB, скрытые меню, пользовательские ядра, двойная загрузка или прошивка от производителя могут изменить то, что отображается. Можно использовать загрузочный USB-накопитель для монтирования установленной системы и выполнения контролируемого восстановления, но имена устройств и обработка зашифрованных томов различаются настолько, что универсальная последовательность команд будет небезопасной. Если вы выберете этот путь, сначала определите фактический корневой раздел и убедитесь, что шифрование присутствует.
Вы не уверены, какая версия HamoniKR установлена.
После восстановления доступа выполните следующую команду:
cat /etc/os-release
Сохраняйте выходные данные вместе с заметками по техническому обслуживанию. В настоящее время HamoniKR публикует документацию для каждой версии, и экраны восстановления могут отличаться в разных релизах. В текущем руководстве проекта HamoniKR описывается как операционная система семейства Ubuntu, а описание ее среды рабочего стола на основе Cinnamon приведено в документации HamoniKR по интеграции с Ubuntu .
Контрольный список после сброса
Подтвердите, что вы можете войти в систему с новым паролем.
Выполните команду sudo -vдля подтверждения аутентификации администратора.
Убедитесь, что ваши файлы и домашняя директория открываются нормально.
Сохраните новый пароль в надежном менеджере паролей, а не в виде текстовой заметки.
Если система использует полное шифрование диска, убедитесь, что ключ восстановления хранится отдельно от компьютера.
Если вы ранее намеренно включали прямой вход в систему от имени root, пересмотрите, нужна ли вам эта функция до сих пор; в семействе Ubuntu по умолчанию используется администрирование через root sudo.
Что делает и чего не делает эта процедура
Этот процесс изменяет пароль локальной учетной записи с использованием авторизованного доступа к физическому восстановлению. Он не восстанавливает старый пароль, не расшифровывает данные, ключ шифрования которых неизвестен, не восстанавливает поврежденную файловую систему и не восстанавливает учетные данные для онлайн-сервисов. Он также не доказывает, что во всех версиях HamoniKR используются одинаковые метки меню восстановления. Команды mount -o remount,rw /и passwd usernameявляются стандартными операциями семейства Linux/Ubuntu; окружающий процесс загрузки может различаться в зависимости от прошивки, конфигурации GRUB, шифрования диска и установленной версии HamoniKR.
Для большинства установок HamoniKR на настольных компьютерах главный практический вывод прост: сбросьте пароль администратора, созданного во время установки, а затем продолжайте использовать HamoniKR sudo. Устанавливайте пароль root только в том случае, если ваша система была специально настроена на использование прямой аутентификации root, и вы понимаете последствия для безопасности.