Главная
» WINDOWS
»
Как определить процесс в диспетчере задач Windows 10
Как определить процесс в диспетчере задач Windows 10
Чтобы идентифицировать процесс в Диспетчере задач Windows 10, сопоставьте имя процесса с исполняемым файлом, проверьте местоположение файла и сведения об издателе, а также отследите связанные с ним службы. Незнакомое вам имя не является доказательством наличия вредоносного ПО: Windows и обычные приложения запускают фоновые процессы, вспомогательные программы и множество экземпляров.
1. Найдите процесс и выделите похожие записи.
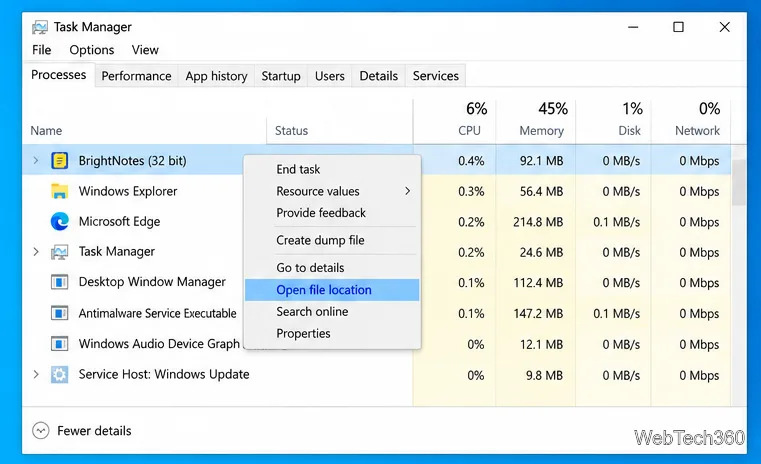
Нажмите Ctrl+Shift+Esc, чтобы открыть Диспетчер задач. Если вы видите компактное окно, выберите «Подробнее» . На вкладке «Процессы» многие записи сгруппированы по приложениям и показано, какие из них используют ресурсы ЦП, памяти, диска или сети. Разверните стрелку приложения, чтобы отобразить его дочерние процессы.
Щелкните правой кнопкой мыши запись и выберите « Перейти к подробностям», если эта команда доступна. На вкладке «Подробности» отображаются имена исполняемых файлов, например example.exe, . Если несколько строк имеют одинаковое имя, сравните их PID (идентификатор процесса) и имя пользователя ; PID идентифицирует один запущенный экземпляр и может измениться после перезапуска приложения. В руководстве по устранению неполадок диспетчера задач Microsoft описаны представления «Процессы», «Подробности» и «Службы».
Иллюстративный вид в стиле Windows 10. Названия процессов и значения ресурсов на вашем ПК будут отличаться.
2. Проверьте, где хранится исполняемый файл.
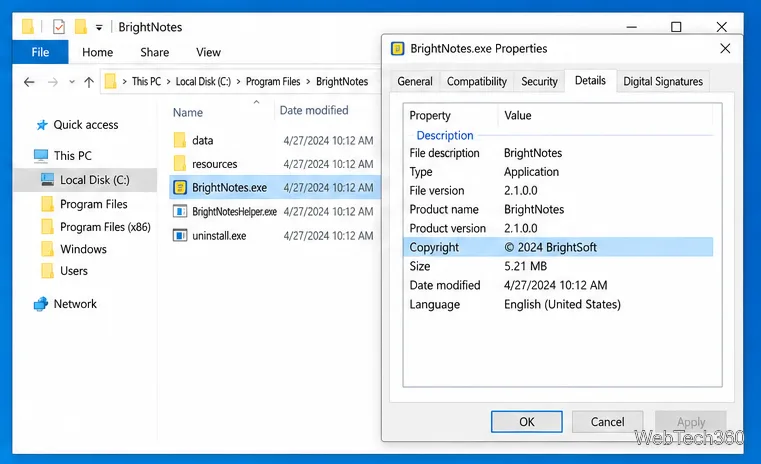
В разделе «Подробности» щелкните правой кнопкой мыши по процессу и выберите «Открыть расположение файла» . Проводник откроет папку, содержащую исполняемый файл. Папка часто указывает, какое приложение его установило, но местоположение — это подсказка, а не вердикт:
Программное обеспечение обычно запускается из C:\Program Filesили C:\Program Files (x86).
Компоненты Windows часто запускаются из C:\Windows\System32.
Легитимные программы обновления и приложения для каждого пользователя могут запускаться из папки в вашем профиле, включая AppData.
Некоторые защищенные процессы Windows и приложения Microsoft Store не предоставляют доступное местоположение файла, или команда может быть недоступна. Само по себе это ограничение не делает процесс подозрительным. Если запись представляет собой хост службы, например svchost.exe, , используйте проверку службы, описанную ниже, вместо того, чтобы предполагать, что имя файла хоста идентифицирует компонент.
В свойствах файла могут отображаться подробные сведения о продукте и, если таковые имеются, информация о его цифровой подписи.
3. Прочитайте свойства файла и информацию об издателе.
Щелкните правой кнопкой мыши процесс в Диспетчере задач и выберите «Свойства» или откройте свойства исполняемого файла в Проводнике. На вкладке «Подробности» просмотрите такие поля, как описание файла, название продукта, компания и версия файла. Если отображается вкладка «Цифровые подписи», установите флажок «Цифровые подписи» , затем выберите подписывающего и изучите сведения о его сертификате.
Действительная цифровая подпись помогает подтвердить, что файл не изменился с момента подписания, и идентифицирует издателя. Microsoft объясняет, как цифровые подписи Windows проверяют файл и его издателя . Подпись — это полезное доказательство, а не гарантия безвредности программного обеспечения. Аналогично, неподписанный файл не является автоматически вредоносным ПО; некоторые легитимные файлы являются неподписанными, и не у каждого типа файлов есть вкладка с подписью.
4. Проследите за работой служб и проверьте все, что осталось неясным.
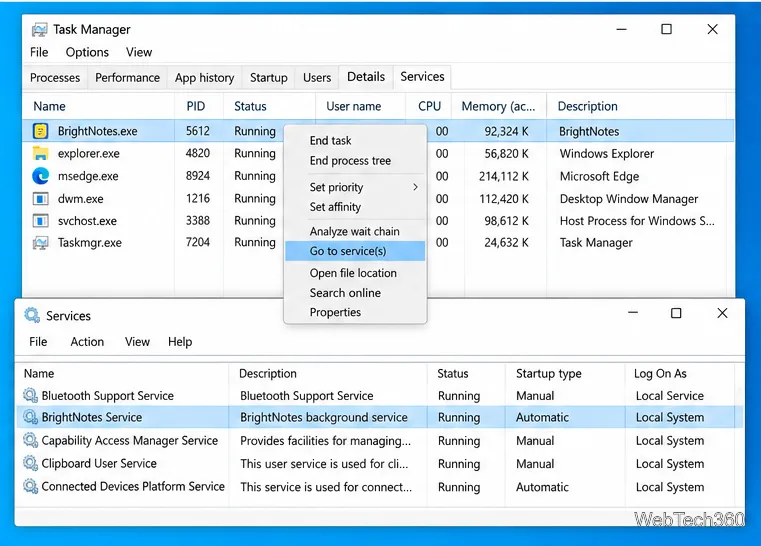
Чтобы проверить процесс, который может относиться к службе Windows, щелкните по нему правой кнопкой мыши в разделе «Подробности» и выберите «Перейти к службам», если эта опция доступна. Диспетчер задач переключится на вкладку «Службы » и выделит связанные записи служб. Вы также можете открыть приложение «Службы», чтобы прочитать описание службы. На общем хосте может работать более одной службы, поэтому проверяйте выделенное имя службы, а не рассматривайте ее svchost.exeкак саму службу. Не останавливайте службу просто для проверки ее работы; Windows и установленное программное обеспечение могут зависеть от нее.
Выделенная строка помогает связать процесс со службой; это не инструкция по остановке этой службы.
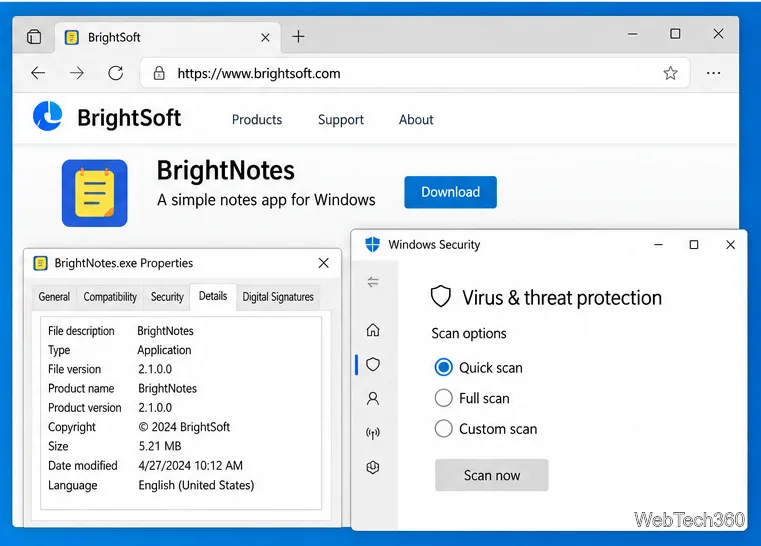
Если издатель по-прежнему неясен, выполните поиск по точному названию исполняемого файла вместе с названием издателя или продукта. Отдавайте предпочтение официальному сайту поддержки разработчика программного обеспечения или документации Microsoft, а не анонимным страницам загрузки и предположениям на форумах. Не загружайте заменяющий исполняемый файл из результатов поиска.
Чтобы проверить конкретный файл, откройте его папку в Проводнике, щелкните правой кнопкой мыши исполняемый файл и выберите «Сканировать с помощью Microsoft Defender» . Инструкции Microsoft по безопасности Windows описывают сканирование выбранного файла или папки. Если сканирование выявит угрозу, просмотрите рекомендуемые действия и историю защиты Windows Security. Не выбирайте «Разрешить» только потому, что имя файла кажется знакомым или файл имеет сигнатуру.
Приведены лишь иллюстративные этапы проверки; демонстрационное приложение и содержимое экрана не отражают реальных результатов проверки безопасности.
Когда следует принимать меры
Используйте имя, PID, местоположение, сведения о продукте, подпись и связь со службой одновременно. Если доказательства по-прежнему противоречат друг другу или система безопасности Windows помечает файл как проблемный, избегайте его открытия или завершения процесса вслепую. Следуйте указаниям в предупреждении безопасности и проконсультируйтесь с издателем программного обеспечения или ИТ-администратором вашей организации. Диспетчер задач поможет вам выяснить, что запущено; сам по себе он не определяет, безопасен ли файл.