Главная
» WINDOWS
»
Как установить порог блокировки локальных учетных записей в Windows 10
Как установить порог блокировки локальных учетных записей в Windows 10
Чтобы заблокировать локальную учетную запись Windows 10 после многократных неудачных попыток входа, выполните команду net accounts /lockoutthreshold:10в командной строке с правами администратора. Замените 10на количество допустимых неудачных попыток, затем выполните команду net accountsдля проверки. Эта встроенная команда работает даже в том случае, если ваша версия Windows не включает консоль локальной политики безопасности.
Прежде чем его изменять, разберитесь с пороговым значением.
Порог блокировки учетной записи — это количество неудачных попыток входа в систему, разрешенных до того, как Windows заблокирует учетную запись. Политика допускает значения от 1 до 999; 0это означает, что учетная запись никогда не будет заблокирована. В качестве базового показателя безопасности Windows от Microsoft разумной отправной точкой является значение 10, хотя правильное число зависит от ваших потребностей в безопасности и от того, как часто пользователи ошибочно вводят пароли.
Блокировка замедляет повторные попытки угадывания пароля, но тот, кто знает имя пользователя, может намеренно активировать её и заблокировать вход этому человеку. Microsoft рассматривает значение 10 как рекомендацию, а не как универсальное правило. Установка порогового значения на 0 снимает эту защиту; Microsoft рекомендует использовать её только при наличии строгих требований к паролям и надежного мониторинга неудачных попыток входа.
Это политика компьютера, а не настройка для каждого пользователя. Она применяется к локальным учетным записям, на которые распространяется политика данного ПК. Соответствующая продолжительность блокировки и окно сброса счетчика определяют, как долго длится блокировка и когда Windows устраняет предыдущие сбои. При ненулевом пороговом значении продолжительность должна быть как минимум равна окну сброса.
Установите пороговое значение блокировки локальной учетной записи.
1. Откройте командную строку от имени администратора.
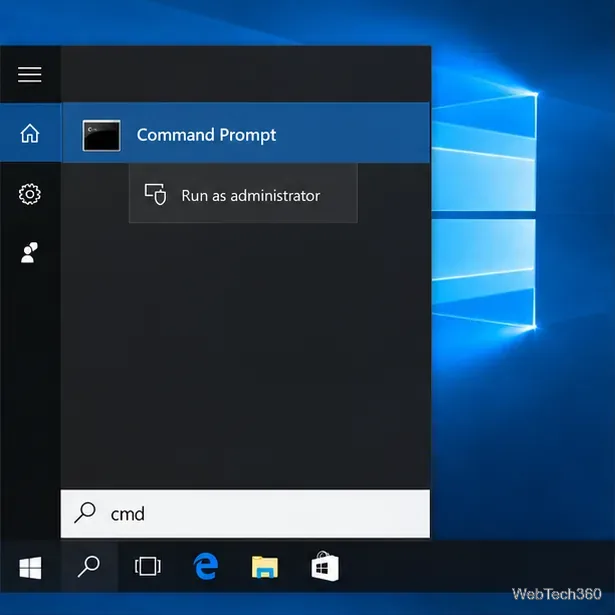
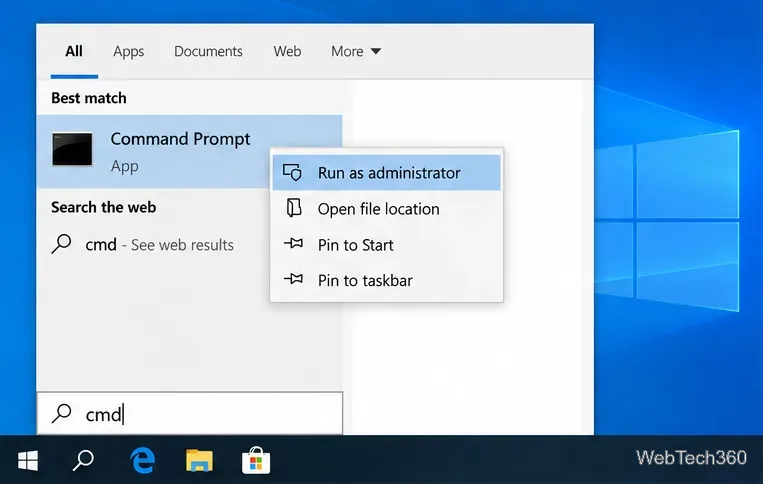
Откройте меню «Пуск» , введите команду cmdи выберите «Запустить от имени администратора» . Для изменения политики на уровне всего компьютера потребуется окно с правами администратора. При появлении запроса подтвердите действие контроля учетных записей пользователей с помощью учетной записи администратора.
В результатах поиска в меню «Пуск» отображается «Командная строка» и опция «Запустить от имени администратора».
2. Подтвердите запрос на повышение привилегий.
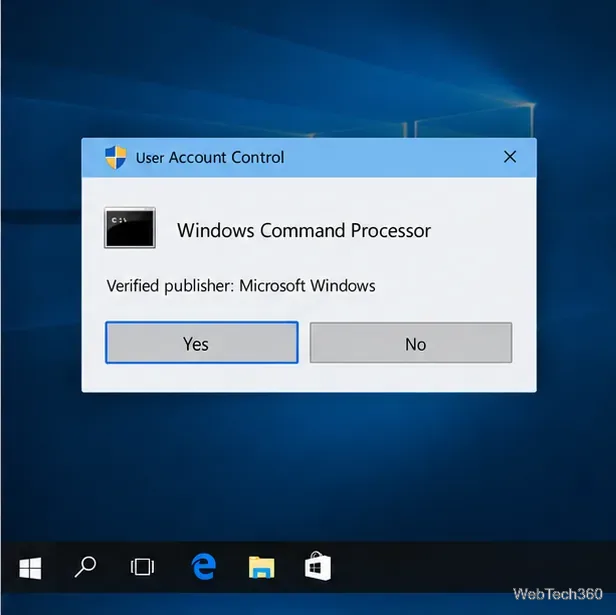
Когда появится запрос контроля учетных записей пользователей, убедитесь, что приложение называется «Обработчик команд Windows», и выберите «Да» . Если вы используете стандартную учетную запись, укажите учетные данные администратора. В противном случае Windows может отклонить изменение.
Диалоговое окно контроля учетных записей пользователей идентифицирует обработчик команд Windows перед тем, как он откроется с повышенными правами.
3. Проверьте действующие правила.
Введите эту команду и нажмите Enter :
net accounts
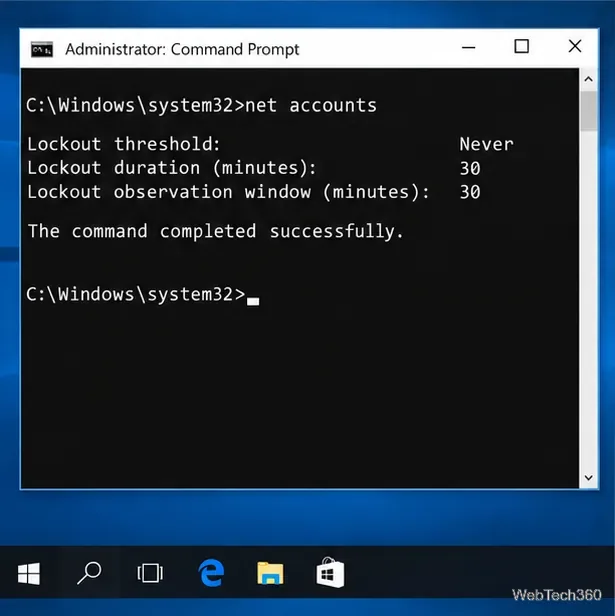
Проверьте порог блокировки : «Никогда » означает отключение; числовое значение — это текущий лимит. В выходных данных также указана продолжительность блокировки и окно наблюдения. Эти значения могут меняться, поэтому изображение является лишь примером.
В этом примере показан отключенный пороговый уровень, а также 30-минутная продолжительность и окно наблюдения; в вашем выводе могут отображаться другие значения.
4. Установите число и проверьте его.
Чтобы разрешить 10 неудачных попыток до блокировки, выполните следующую команду:
net accounts /lockoutthreshold:10
Замените 10на целое число от 1 до 999 для получения другого ограничения. Чтобы отключить автоматическую блокировку, используйте net accounts /lockoutthreshold:0, но сначала подумайте о компромиссе в отношении безопасности.
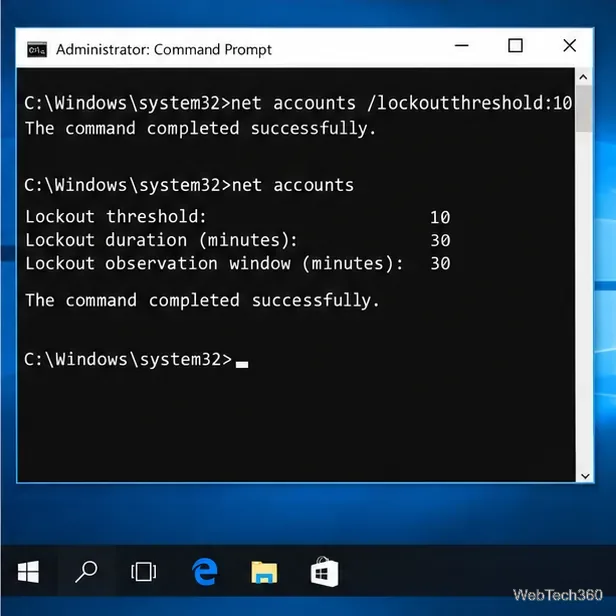
После сообщения об успешном завершении запустите программу net accountsеще раз и убедитесь, что в строке отображается выбранный вами номер. Локально сохраненные изменения политики не требуют перезапуска.
Выполнение команды завершается, и второй запрос к сетевым учетным записям отображает новый пороговый уровень.
Что происходит при достижении порогового значения?
Когда количество неудачных попыток достигает порогового значения в течение периода наблюдения, Windows блокирует учетную запись. Она становится доступной по истечении указанного времени или разблокируется администратором, если для этого требуется ручное действие. В версиях с локальной политикой безопасности соответствующие параметры можно найти в разделе «Конфигурация компьютера» > «Параметры Windows» > «Параметры безопасности» > «Политики учетных записей» > «Политика блокировки учетных записей» .
Данная локальная политика Windows не настраивает защиту при входе в систему через Интернет для учетной записи Microsoft.
Устранение неполадок, связанных с неизменяющимся значением.
Доступ запрещен: откройте командную строку от имени администратора .
Значение не меняется: запустите net accountsеще раз. В рабочей или учебной среде фактическое значение может определяться политикой домена; обратитесь к администратору.
Встроенная учетная запись администратора: Windows обрабатывает ее особым образом. В октябрьском обновлении Microsoft 2022 года была добавлена политика блокировки учетной записи администратора для сетевых входов, таких как удаленный рабочий стол; вход через консоль остается разрешенным во время блокировки.
Отмените пороговое значение: выполните команду net accounts /lockoutthreshold:0. Это отключит будущие блокировки; это не разблокирует уже заблокированную учетную запись.
В справочнике команд .NET от Microsoft описывается использование net accountsполитик учетных записей на локальном компьютере и то, как параметры домена влияют на отображаемую политику.