หากตัวเลือกการลงลายมือชื่อดิจิทัลไม่พร้อมใช้งาน หรือมีคำเตือนเกี่ยวกับการเข้ารหัสปรากฏขึ้นเมื่อคุณพยายามส่งข้อความ มักหมายความว่า Thunderbird ยังไม่มีใบรับรองส่วนบุคคลที่ถูกต้องเชื่อมต่อกับอีเมลที่คุณใช้ การตั้งค่า S/MIME ประกอบด้วยสองส่วน คือ นำเข้าใบรับรองที่มีคีย์ส่วนตัวของคุณ จากนั้นกำหนดใบรับรองนั้นให้กับบัญชีที่ถูกต้อง คู่มือนี้จะอธิบายทั้งวิธีการใช้ไฟล์ใบรับรองแบบทั่วไป และวิธีการขอลงนามใบรับรองแบบใหม่ของ Thunderbird
S/MIME ย่อมาจาก Secure/Multipurpose Internet Mail Extensions เป็นมาตรฐานสำหรับการลงนามและเข้ารหัสอีเมล ลายเซ็นดิจิทัลช่วยให้ผู้รับตรวจสอบได้ว่าข้อความนั้นได้รับการลงนามด้วยใบรับรองของคุณและไม่ได้ถูกแก้ไขหลังจากลงนามแล้ว การเข้ารหัสจะแปลงเนื้อหาของข้อความให้ไม่สามารถอ่านได้ เฉพาะผู้รับที่มีคีย์ส่วนตัวที่ตรงกันเท่านั้นจึงจะสามารถอ่านได้ การกระทำทั้งสองนี้แยกจากกัน การตั้งค่าใบรับรองไม่ได้หมายความว่าทุกข้อความจะถูกเข้ารหัสโดยอัตโนมัติ
ก่อนเริ่มต้น: คุณมีไฟล์ใบรับรองประเภทใด
ใบรับรอง S/MIME ส่วนบุคคลจะเชื่อมโยงข้อมูลประจำตัวอีเมลกับคีย์สาธารณะ คีย์ส่วนตัวที่ตรงกันจะช่วยให้คุณสามารถลงนามข้อความและถอดรหัสอีเมลที่ส่งถึงคุณได้ หน่วยงานออกใบรับรอง (CA) จะเป็นผู้ออกหรือตรวจสอบความถูกต้องของใบรับรอง โปรแกรม Thunderbird ต้องการใบรับรองและคีย์ส่วนตัวสำหรับบัญชีของคุณเอง ใบรับรองสาธารณะเพียงอย่างเดียวไม่เพียงพอสำหรับการลงนามหรือถอดรหัส
ไฟล์ .p12 หรือ .pfx: นี่คือแพ็กเกจ PKCS#12 ที่มีการป้องกันด้วยรหัสผ่าน ซึ่งโดยทั่วไปจะประกอบด้วยใบรับรองและคีย์ส่วนตัว ขอรับไฟล์นี้จากผู้ดูแลระบบหรือผู้ให้บริการใบรับรองขององค์กรของคุณ และขอรับรหัสผ่านสำหรับการนำเข้าผ่านช่องทางที่เชื่อถือได้ไฟล์ .cer, .crt หรือ .pem: ไฟล์ เหล่านี้มักมีเฉพาะใบรับรองสาธารณะเท่านั้น อาจเป็นใบรับรองของผู้รับ ใบรับรองของหน่วยงานออกใบรับรอง หรือใบรับรองที่ออกหลังจากที่คุณสร้างคำขอแล้ว โปรดตรวจสอบกับผู้ออกใบรับรองว่าคีย์ส่วนตัวที่ตรงกันนั้นถูกจัดเก็บไว้ใน Thunderbird แล้วหรือว่าต้องให้มาแยกต่างหากCSR ( Certificate Signing Request) คือคำขอลงนามใบรับรอง ซึ่งประกอบด้วยคีย์สาธารณะและข้อมูลระบุตัวตนของผู้ออกใบรับรอง ไม่ใช่ใบรับรองและไม่สามารถใช้ลงนามอีเมลได้ Thunderbird สามารถสร้าง CSR ได้ในเวอร์ชัน 128 ขึ้นไป โดย CA จะส่งใบรับรองที่ลงนามแล้วกลับมาให้คุณนำเข้า
สำหรับการใช้งานอีเมลในที่ทำงาน โปรดตรวจสอบนโยบายใบรับรองขององค์กรก่อน ใช้ใบรับรองที่ออกให้สำหรับที่อยู่อีเมลหรือข้อมูลประจำตัวที่คุณวางแผนจะกำหนดค่า หากคุณมีสมาร์ทการ์ดหรือโทเค็นฮาร์ดแวร์ โปรดปฏิบัติตามคำแนะนำขององค์กร อย่านำเข้าไฟล์คีย์ส่วนตัวหากคีย์นั้นควรเก็บไว้ในอุปกรณ์นั้น
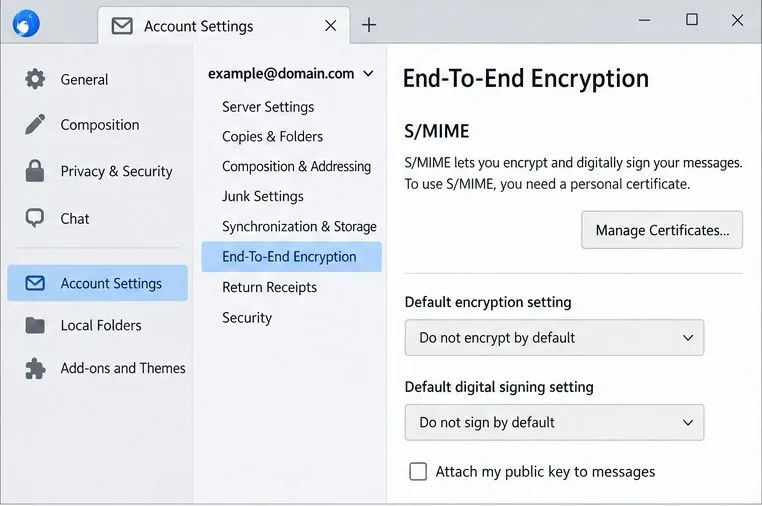
การตั้งค่าการเข้ารหัสแบบ End-To-End ของ Thunderbird มีการควบคุมใบรับรอง S/MIME สำหรับบัญชีอีเมลที่เลือกไว้ ตัวเลือกที่ 1: นำเข้าใบรับรอง .p12 หรือ .pfx
นี่คือเส้นทางที่สั้นที่สุดเมื่อผู้ให้บริการของคุณให้แพ็กเกจใบรับรองส่วนบุคคลที่มีคีย์ส่วนตัวมาให้แล้ว คำอธิบายเมนูอาจแตกต่างกันเล็กน้อยตามระบบปฏิบัติการและเวอร์ชันของ Thunderbird แต่ตัวจัดการใบรับรองสามารถเข้าถึงได้จากการตั้งค่าบัญชีและจากการตั้งค่าใบรับรองของ Thunderbird
เปิด Thunderbird แล้วเลือกเมนูแอปพลิเคชัน (≡) > การตั้งค่าบัญชี เลือกบัญชีอีเมลหรือข้อมูลประจำตัวที่ตรงกับใบรับรอง จากนั้นเปิด การเข้ารหัส แบบEnd-To-End
ภายใต้หัวข้อ S/MIME ให้เลือกManage S/MIME Certificates หรือปุ่มจัดการใบรับรองที่มีชื่อคล้ายกัน
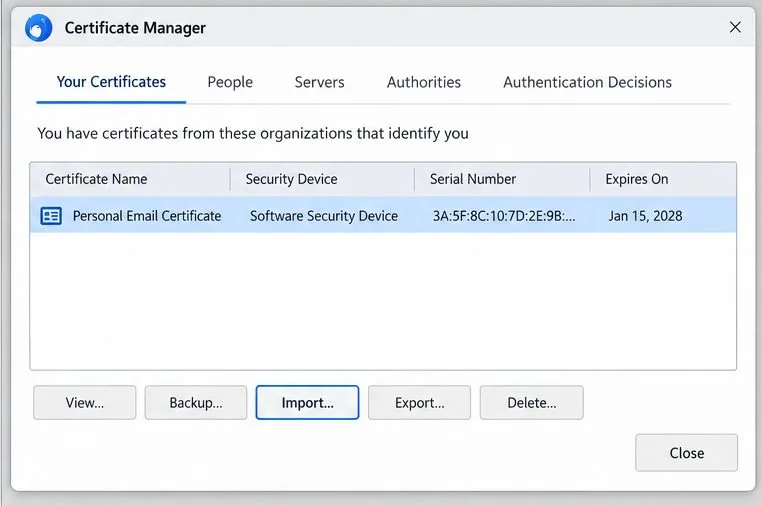
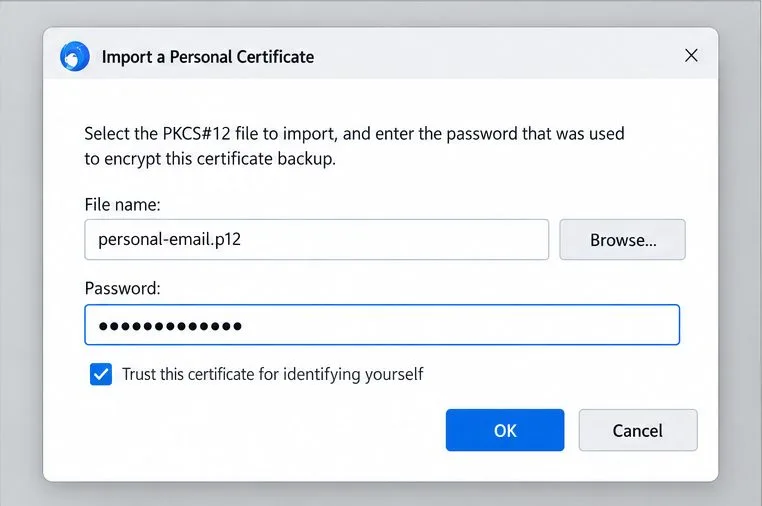
ในโปรแกรมจัดการใบรับรอง ให้เปิด " ใบรับรองของคุณ" แล้วเลือก " นำเข้า " เลือกไฟล์ .p12 หรือ .pfx จากผู้ให้บริการของคุณ
ป้อนรหัสผ่านที่ใช้ป้องกันแพ็กเกจใบรับรอง รหัสผ่านนี้ไม่จำเป็นต้องเหมือนกับรหัสผ่านหลักของ Thunderbird หากระบบขอให้ตั้งค่าหรือปลดล็อกรหัสผ่านหลัก โปรดอ่านข้อความแจ้งอย่างละเอียด เนื่องจากรหัสผ่านนี้ใช้ปกป้องข้อมูลคีย์ส่วนตัวที่จัดเก็บไว้ในเครื่อง
กลับไปที่ใบรับรองของคุณ และตรวจสอบว่าใบรับรองส่วนบุคคลปรากฏขึ้นหรือไม่ เลือกใบรับรองนั้นแล้วเลือก " ดู" หากคุณต้องการตรวจสอบอีเมล ผู้ออกใบรับรอง วันหมดอายุ และวัตถุประสงค์ของใบรับรอง
แท็บ "ใบรับรองของคุณ" คือที่ที่ใบรับรองส่วนบุคคลพร้อมคีย์ส่วนตัวจะปรากฏขึ้นหลังจากนำเข้าแล้ว หน้าต่างนำเข้าตัวอย่างจะแสดงไฟล์ ช่องรหัสผ่านแพ็กเกจ และตัวเลือกการเชื่อถือข้อมูลประจำตัว โปรดตรวจสอบตัวเลือกการเชื่อถือใดๆ กับผู้ออกใบรับรองและคำแนะนำขององค์กรของคุณ สำรองข้อมูลใบรับรองก่อนนำไปใช้งาน
ในส่วน"ใบรับรองของคุณ" ให้เลือกใบรับรอง แล้วเลือก"สำรองข้อมูล" หรือ"ส่งออก" เพื่อสร้างสำเนาสำรองที่ได้รับการป้องกัน จัดเก็บสำเนาสำรองไว้ในที่ปลอดภัยแยกต่างหากจากคอมพิวเตอร์ และบันทึกรหัสผ่านไว้ในโปรแกรมจัดการรหัสผ่าน สำเนาสำรองที่มีคีย์ส่วนตัวของคุณจะต้องได้รับการดูแลเหมือนข้อมูลประจำตัวที่สำคัญ: ห้ามแนบไปกับอีเมล ห้ามวางไว้ในโฟลเดอร์คลาวด์สาธารณะ หรือแชร์กับผู้รับ การสูญเสียคีย์ส่วนตัวอาจทำให้ข้อความที่เข้ารหัสเก่าๆ อ่านไม่ได้
ตัวเลือกที่ 2: ขอใบรับรองโดยใช้ Thunderbird (เวอร์ชัน 128 หรือใหม่กว่า)
ใช้วิธีนี้เมื่อคุณต้องการให้ Thunderbird สร้างคู่คีย์ และ CA ของคุณยอมรับ CSR คำแนะนำปัจจุบันของ Mozilla ระบุว่าคุณสมบัตินี้ใช้งานได้ตั้งแต่ Thunderbird เวอร์ชัน 128 ขึ้นไป Thunderbird จะสร้างคีย์ส่วนตัวในเครื่องและบันทึกไฟล์คำขอที่มีคีย์สาธารณะไว้ จากนั้น CA จะออกใบรับรองตามคำขอนั้น Mozilla ไม่แนะนำ CA ใดโดยเฉพาะ ดังนั้นให้เลือก CA ที่เหมาะสมกับความต้องการส่วนบุคคลหรือองค์กรของคุณ
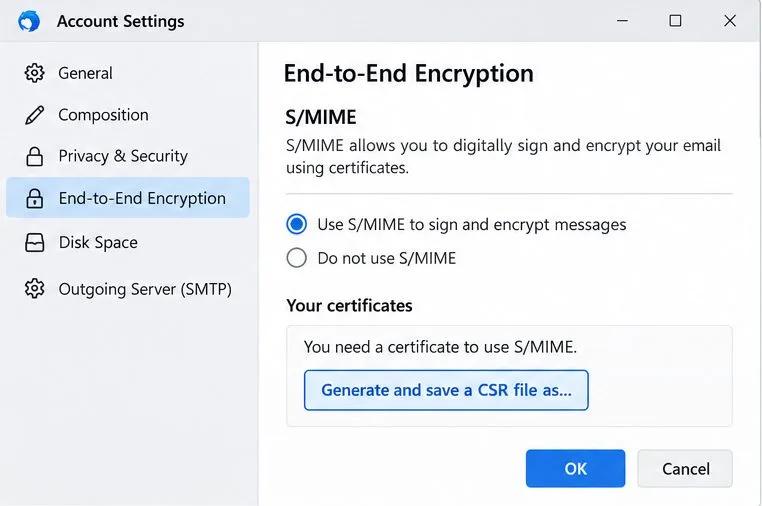
เปิดการตั้งค่าบัญชี > หน้า การเข้ารหัสแบบ End-To-End ของบัญชีที่เกี่ยวข้องเลื่อนลงมาที่ S/MIME และเลือกสร้างและบันทึกไฟล์ CSR เป็น …
บันทึกไฟล์คำขอไว้ในที่ที่คุณสามารถค้นหาได้อีกครั้ง หากระบบถามเกี่ยวกับการตั้งค่าการเข้ารหัส และคุณไม่มีนโยบายที่ต้องปฏิบัติตาม Mozilla แนะนำให้ใช้ค่าเริ่มต้น
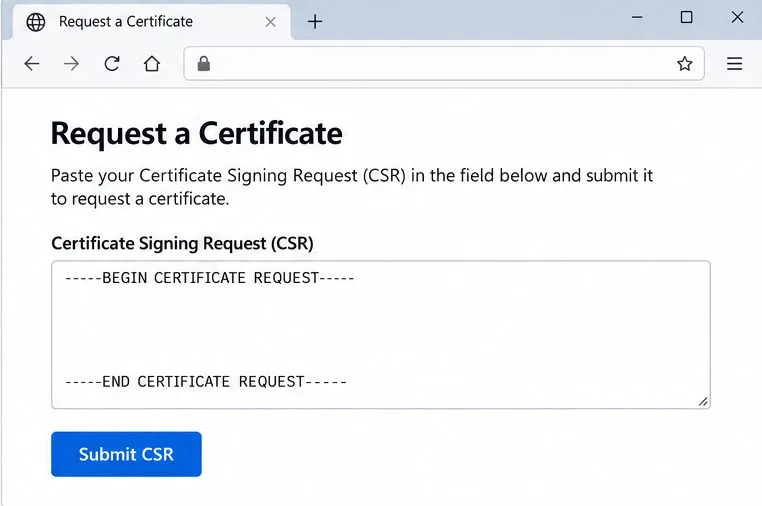
ส่งข้อความ CSR ฉบับสมบูรณ์ไปยัง CA ที่ยอมรับ CSR บรรทัดแรกควรเป็น-----BEGIN CERTIFICATE REQUEST-----[ระบุวิธีการตรวจสอบ] ปฏิบัติตามขั้นตอนการตรวจสอบของ CA และดาวน์โหลดใบรับรองที่ออกให้
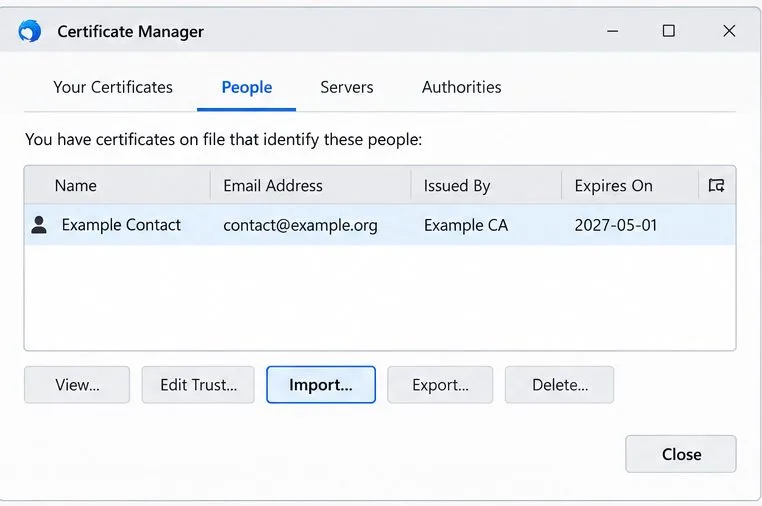
กลับไปที่ตัวจัดการใบรับรองของ Thunderbird สำหรับใบรับรองที่ออกให้สำหรับคีย์ที่สร้างใน Thunderbird ให้นำเข้าใบรับรองที่ออกให้จาก แท็บ บุคคล ตามคำแนะนำของ Mozilla จากนั้นตรวจสอบใบรับรองของคุณ เพื่อยืนยันว่า Thunderbird ได้จับคู่กับคีย์ส่วนตัวที่จัดเก็บไว้ในเครื่องแล้ว
หาก CA จัดหาใบรับรองระดับกลาง ให้ปฏิบัติตามคำแนะนำของ CA และคำแนะนำของ Mozilla ในการนำเข้าใบรับรองเหล่านั้น ใบรับรองระดับกลางช่วยสร้างห่วงโซ่ความเชื่อถือ อย่าทำเครื่องหมาย CA ที่ไม่คุ้นเคยว่าเป็นที่เชื่อถือได้โดยไม่มีเหตุผลที่ชัดเจน หาก CA ส่งไฟล์ .p12 หรือ .pfx กลับมาหลังจากที่คุณส่ง CSR แล้ว ให้สอบถามว่าไฟล์นั้นมีคีย์ส่วนตัวที่สร้างโดย Thunderbird หรือไม่ Mozilla ตั้งข้อสังเกตว่าประเภทไฟล์นี้อาจหมายความว่า CA สร้างคีย์ส่วนตัวที่แตกต่างกัน ซึ่งจะไม่ตรงกับคำขอที่จัดเก็บไว้ใน Thunderbird
Thunderbird เวอร์ชัน 128 ขึ้นไป สามารถสร้าง CSR จากส่วน S/MIME ได้ เมื่อคุณใช้ CA ที่ยอมรับคำขอ หน่วยงานออกใบรับรองอาจขอให้คุณวางข้อความ CSR ทั้งหมดลงไป โดยหน้าเว็บและกระบวนการตรวจสอบจะแตกต่างกันไปตามผู้ให้บริการแต่ละราย สำหรับใบรับรองที่ได้รับจากคำขอ CSR ที่สร้างโดย Thunderbird คู่มือของ Mozilla แนะนำให้คุณนำเข้าใบรับรองที่ออกให้จากแท็บ "บุคคล" จากนั้นตรวจสอบความถูกต้องภายใต้ "ใบรับรองของคุณ" กำหนดใบรับรองให้กับการลงนามและการเข้ารหัส
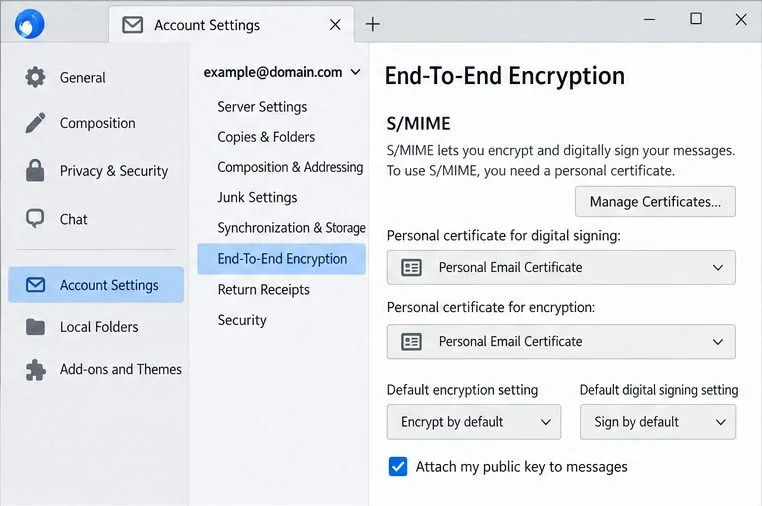
กลับไปที่การตั้งค่าบัญชี > บัญชีหรือข้อมูลประจำตัวที่ตรงกัน > การเข้ารหัสแบบ End-To-End ในส่วน S/MIME ให้ใช้เลือก… ข้างใบรับรองส่วนบุคคลสำหรับการลงนามดิจิทัล เลือกใบรับรองของคุณ แล้วยืนยัน ทำซ้ำสำหรับใบรับรองส่วนบุคคลสำหรับการเข้ารหัส หาก Thunderbird ถามว่าจะใช้ใบรับรองเดียวกันสำหรับทั้งสองอย่างหรือไม่ ให้ยืนยันเฉพาะในกรณีที่ใบรับรองนั้นมีไว้สำหรับทั้งสองวัตถุประสงค์และนโยบายขององค์กรของคุณอนุญาต
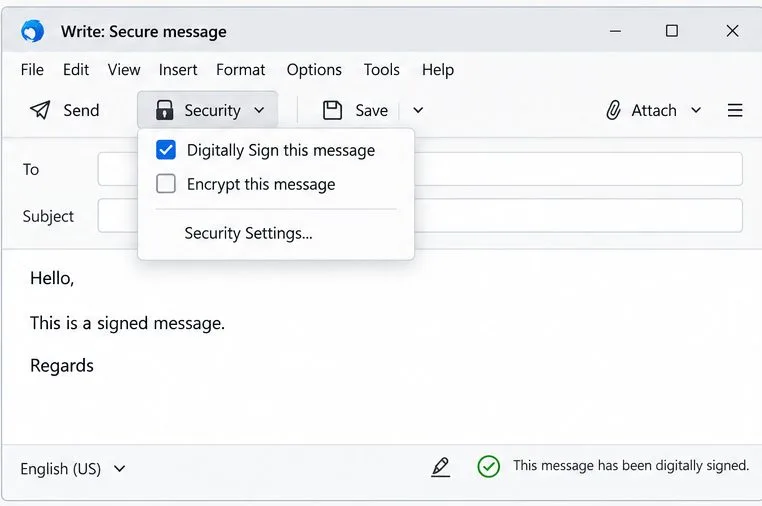
ปล่อยให้การตั้งค่าการลงนามและการเข้ารหัสเป็นค่าเริ่มต้นตามความต้องการของคุณ หลายคนเริ่มต้นด้วย "ไม่ลงนามโดยค่าเริ่มต้น" และ "ไม่เข้ารหัสโดยค่าเริ่มต้น" จากนั้นจึงเลือกการดำเนินการสำหรับแต่ละข้อความ สำหรับการทดสอบการลงนาม ให้เปิดข้อความใหม่และใช้ เมนู ความปลอดภัย เพื่อเลือก " ลงนามดิจิทัลในข้อความนี้ " ส่งข้อความที่มีความเสี่ยงต่ำไปยังบัญชีที่คุณสามารถตรวจสอบได้ และตรวจสอบว่าข้อความที่ได้รับนั้นถูกทำเครื่องหมายว่าลงนามแล้ว อย่าส่งเนื้อหาที่เป็นความลับในระหว่างการทดสอบนี้
เลือกใบรับรองส่วนบุคคลที่อยู่ถัดจากวัตถุประสงค์ S/MIME ทั้งสองรายการ หน้าเว็บยังมีตัวควบคุมแยกต่างหากสำหรับพฤติกรรมการลงนามและการเข้ารหัสเริ่มต้นที่เป็นตัวเลือกเพิ่มเติม สำหรับการทดสอบเบื้องต้น ให้เลือก "ลงชื่อดิจิทัลในข้อความนี้" ในหน้าต่างเขียนข้อความ และตรวจสอบลายเซ็นในข้อความที่ได้รับ สิ่งที่คุณต้องมีก่อนเข้ารหัสข้อมูลให้ผู้อื่น
ใบรับรองของคุณเองเพียงอย่างเดียวไม่เพียงพอที่จะเข้ารหัสข้อความถึงผู้ติดต่อทุกราย Thunderbird ต้องการใบรับรองสาธารณะ S/MIME ที่ถูกต้องสำหรับผู้รับแต่ละรายในข้อความ รวมถึงผู้รับที่ได้รับสำเนาด้วย วิธีทั่วไปในการขอรับใบรับรองสาธารณะของผู้ติดต่อคือการรับอีเมลที่มีลายเซ็นดิจิทัลจากบุคคลนั้น คุณยังสามารถนำเข้าใบรับรองที่พวกเขาส่งให้คุณผ่าน แท็บ บุคคล ได้ สำหรับการสนทนาส่วนตัว ตรวจสอบให้แน่ใจว่าใบรับรองนั้นเป็นของที่อยู่ปลายทางที่ต้องการก่อนใช้งาน หากใบรับรองหมดอายุ ถูกเพิกถอน ไม่น่าเชื่อถือ หรือออกให้แก่ที่อยู่ต่างกัน ให้หยุดและแก้ไขปัญหากับผู้ออกหรือผู้รับแทนที่จะข้ามคำเตือนไป
ปัญหาทั่วไปที่ควรหลีกเลี่ยง
ตัวเลือกการลงนามหายไปหรือมีข้อผิดพลาด: โปรดตรวจสอบว่าใบรับรองปรากฏอยู่ในรายการใบรับรองของคุณ มีคีย์ส่วนตัวที่ตรงกัน ไม่หมดอายุ และถูกเลือกสำหรับผู้ส่งที่ถูกต้อง ไฟล์ .cer หรือ .pem สาธารณะเพียงอย่างเดียวไม่สามารถลงนามอีเมลของคุณได้Thunderbird ขอรหัสผ่านซ้ำๆ: ตรวจสอบว่าข้อความแจ้งเตือนขอรหัสผ่านสำหรับการนำเข้าไฟล์ .p12/.pfx หรือรหัสผ่านหลักของ Thunderbird หากถูกปฏิเสธ ให้ขอให้ผู้เผยแพร่ยืนยันรหัสผ่านของแพ็กเกจ อย่าเดาหรือแก้ไขการตั้งค่าความน่าเชื่อถือซ้ำๆไม่สามารถเข้ารหัสได้: โปรดนำเข้าหรือขอรับใบรับรองสาธารณะที่ใช้งานได้สำหรับผู้รับแต่ละราย ตรวจสอบให้แน่ใจว่าใบรับรองนั้นเชื่อมโยงกับที่อยู่อีเมลจริงของผู้รับ และห่วงโซ่ใบรับรองนั้นเชื่อถือได้ใบรับรองปรากฏให้เห็นแต่ไม่สามารถเลือกได้: ตรวจสอบที่อยู่และข้อมูลประจำตัวบนใบรับรอง ระยะเวลาที่ใบรับรองมีผลใช้ได้ และการใช้งานที่ได้รับอนุญาต หากคุณใช้ CSR โปรดยืนยันว่า CA ได้ส่งใบรับรองสำหรับคำขอเฉพาะนั้นกลับมา และ Thunderbird ได้จับคู่ใบรับรองนั้นกับคีย์ส่วนตัวแล้วคุณกำลังใช้ S/MIME และ OpenPGP สลับกัน: ระบบรักษาความปลอดภัยอีเมลทั้งสองนี้แตกต่างกัน คีย์ OpenPGP ไม่สามารถเลือกใช้เป็นใบรับรอง S/MIME ได้ และใบรับรอง S/MIME ก็ไม่สามารถใช้แทนคีย์ OpenPGP ได้
รายการตรวจสอบการยืนยันขั้นสุดท้าย
การตั้งค่าจะพร้อมสำหรับการลงนามเมื่อใบรับรองที่ถูกต้องปรากฏใน"ใบรับรองของคุณ" ถูกเลือกสำหรับช่องลงนามดิจิทัลของบัญชีที่ตรงกัน และมีข้อความทดสอบมาถึงพร้อมตัวบ่งชี้ลายเซ็นที่ถูกต้อง การตั้งค่าจะพร้อมสำหรับการเข้ารหัสสำหรับบุคคลใดบุคคลหนึ่งก็ต่อเมื่อ Thunderbird มีใบรับรองสาธารณะที่ถูกต้องของผู้รับนั้นด้วย และอนุญาตให้คุณเข้ารหัสข้อความที่ส่งถึงพวกเขา เก็บรักษาสำเนาสำรองของคีย์ส่วนตัวไว้ในที่ปลอดภัย จดบันทึกวันหมดอายุของใบรับรอง และต่ออายุหรือเปลี่ยนใบรับรองก่อนหมดอายุ
เอกสารอ้างอิงอย่างเป็นทางการของ Thunderbird