如何修復 Element 中的「無法驗證身分」會話警告

透過使用其他受信任的裝置或復原金鑰進行驗證來修復 Element 的「無法驗證身分」會話警告,並了解何時重置是安全的。
如果 Element 顯示「無法驗證身分」或類似的會話警告,最安全的解決方法是從「所有設定」>「會話」中驗證目前會話。使用另一個已驗證的 Element 會話或您的復原金鑰。除非您沒有已驗證的會話且沒有可用的恢復金鑰,否則請勿重置您的加密身份,因為重置可能會導致無法存取先前的加密訊息歷史記錄。
Element 目前的文件使用了諸如「未驗證會話」、「裝置未驗證」和「驗證會話」之類的措辭。由於不同 Element 版本和平台上的警告文字可能有所不同,因此本指南著重於已驗證的底層狀態,而非單一標籤。
在 Element Web 或 Element Desktop 中,開啟您的個人資料選單,選擇「所有設定」,然後選擇「會話」。在「目前會話」部分,找到您目前正在使用的會話。 Element 目前的文件指出,已驗證的目前會話應顯示綠色盾牌圖示。
如果目前會話未經驗證,請選擇「驗證會話」。 Element 文件中提供了兩種完成驗證的常規方法:從另一個已驗證的裝置中批准新會話,或使用恢復金鑰。
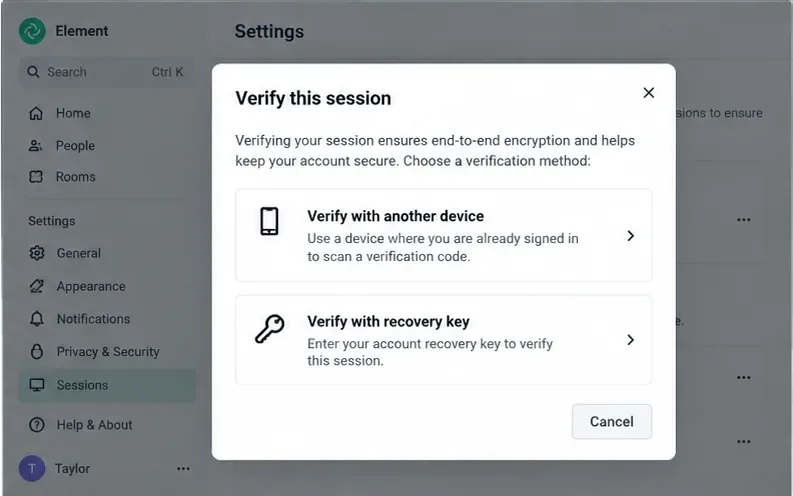
如果您的手機、其他瀏覽器或已驗證的電腦上仍然打開著 Element,這通常是最佳選擇。保持已驗證裝置在線並保持開啟狀態,然後從未驗證的會話開始驗證。請依照兩台裝置上的提示操作,並比較 Element 顯示的驗證資訊。僅當值匹配時才批准。
這種方法適用於一個常見的例子:您在一台新筆記型電腦上登入 Element Desktop,而您手機上的 Element X 帳戶已經過驗證。手機可以識別出新筆記型電腦上的會話屬於您,而無需您輸入恢復密鑰。
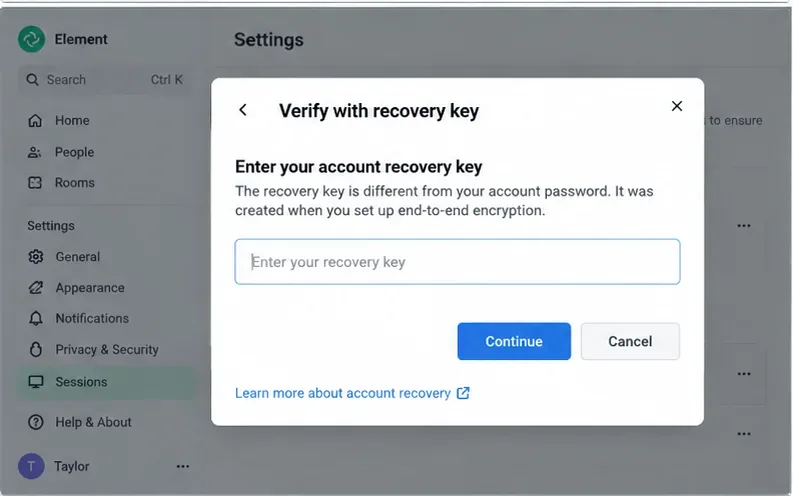
如果您沒有方便的已驗證設備,但已儲存復原金鑰,請選擇「使用復原金鑰驗證」,並在提示時輸入該金鑰。 Element 明確指出,恢復金鑰與您的帳戶密碼不同。您的常規密碼用於證明您可以登入帳戶;恢復金鑰用於恢復或確認與該帳戶關聯的加密身分和加密資料存取權限。
驗證成功後,返回「所有設定」>「會話」。目前會話應顯示為已驗證狀態,通常會顯示 Element 文件中所述的綠色盾牌圖示。
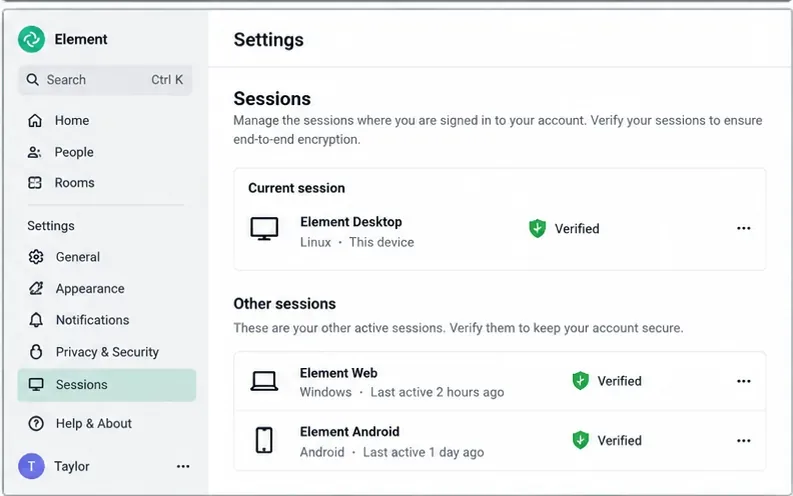
在 Matrix 中,每次登入都被視為一個獨立的會話或“裝置”,即使兩次登入發生在同一台實體電腦上。例如,同一台筆記型電腦上的 Chrome 瀏覽器中的 Element Web 和 Element Desktop 可能顯示為兩個不同的會話。新瀏覽器設定檔也可能會建立一個新的會話。
驗證會將該會話與您帳戶的加密身分關聯起來。這對於端對端加密至關重要,因為 Element 使用交叉簽名驗證來區分您已批准的會話和僅擁有有效登入憑證的會話。
因此,身份驗證警告並不一定意味著您的密碼錯誤,也不能證明您的帳戶已被盜用。它表示當前會話尚未達到 Element 所期望的受信任驗證狀態。正確的做法是檢查「會話」頁面,驗證您能識別的會話,並刪除或登出您無法識別的會話。
| 情況 | 建議採取的措施 | 為什麼 |
|---|---|---|
| 您還有另一個已驗證的 Element 會話 | 從該設備驗證當前會話 | 這樣可以保留您現有的加密身份,而且通常是乾擾最小的途徑。 |
| 您擁有有效的復原金鑰 | 使用恢復金鑰進行驗證 | 恢復金鑰可以驗證新會話並恢復對受保護加密材料的存取權。 |
| 您既沒有已驗證的會話,也沒有恢復金鑰。 | 僅在充分了解後果後,才可使用文件中記錄的「無法確認」恢復/重設路徑。 | Element 警告說,重置加密身分可能會導致無法存取先前的加密訊息歷史記錄。 |
| 你看到一個你不認識的會話。 | 不要驗證;登出登入或刪除該帳戶,並確保帳戶安全。 | 驗證權限只能授予您控制的會話。 |
首先,請確認另一台裝置是否已通過驗證,而不僅僅是登入。 Element 網頁版/桌面版的目前文件建議檢查「所有設定」>「會話」,並尋找該會話的綠色盾牌圖示。如果舊設備本身未經驗證,則無法如預期般作為可信任錨點。
接下來,保持兩個客戶端都在線,並從未驗證的會話中重試驗證。如果可以使用已知有效的復原金鑰,那麼在互動式設備間流程無法完成時,這將是一個切實可行的替代方案。
此外,還要區分會話驗證問題與伺服器、單一登入 (SSO) 或網路登入問題。如果您完全無法登錄,則問題出在身份驗證鏈的更早環節。如果您可以登入但會話仍然未通過驗證,則本文中的步驟適用。
除非介面明確要求,否則請勿取代您的 Element 帳戶密碼。 Element 的支援文件指出,恢復金鑰與帳號密碼是分開的。
如果您認為已儲存復原金鑰,但不確定是否仍有效,Element 建議您使用其他瀏覽器登入 Element Web,並嘗試使用該金鑰驗證新工作階段。如果您仍有已驗證的設備,也可以使用該受信任的設備在加密設定中建立或取代復原金鑰。
如果您遺失了恢復金鑰且沒有剩餘的已驗證會話,Element 官方文件中說明的最後手段是重置加密身分。請將此操作視為復原操作,而非常規故障排除步驟。 Element 指出,重置後您可能會遺失先前的加密訊息歷史記錄,並且您的聯絡人可能會收到身份變更的通知。
驗證並非批准會話清單中所有條目的理由。請檢查清單中是否有舊版瀏覽器、已停用的手機、先前的安裝記錄或您無法辨識的裝置。保留您仍然控制且需要的會話。對於過時或可疑的會話,請直接註銷,而不是進行驗證。
如果警告在沒有近期登入記錄的情況下意外出現,這一點尤其重要。通常的解釋可能是新建了瀏覽器設定檔、清除了瀏覽器儲存空間或全新安裝了桌面系統,但如果是陌生的會話,則需要引起帳戶安全部門的注意。
Element 和 Matrix 生態系統正在收緊對未經驗證會話的處理方式。 Element 目前的設備驗證文件顯示,排除不安全設備的推出日期已被推遲,具體日期尚未確定,但承諾會在確定日期前提前一個月通知。 Matrix 也已記錄了其不再向未交叉簽署的裝置發送加密裝置訊息的舉措。
實際操作起來很簡單:不要指望未經驗證的會話會繼續像現在這樣正常運作。驗證你正在使用的會話,妥善保管恢復金鑰,並刪除你不再控制的會話。
Element 目前用於檢查和驗證會話的說明請參閱「如何驗證裝置」。恢復金鑰的使用場景,包括最後的身份驗證重設方法,請參閱「如何確保您擁有恢復金鑰」。有關設定佈局,請參閱 Element 的「會話設定」文件。有關 Matrix 針對非交叉簽章裝置的安全方向的背景信息,請參閱Matrix.org 裝置驗證公告。
透過使用其他受信任的裝置或復原金鑰進行驗證來修復 Element 的「無法驗證身分」會話警告,並了解何時重置是安全的。
比較 Kopano、grommunio 和 Zammad 的遷移功能。了解每種方法可以保留哪些郵箱數據,如何試用和驗證結果,以及何時適合使用 IMAP 或自訂匯入。
將 Nextcloud 資料目錄遷移到外部硬碟,同時保持檔案引用的完整性。安全地使用備份、持久掛載、rsync、權限和符號連結。
透過檢查服務使用者、PHP 和 Nextcloud 路徑、定時器啟動和作業運行歷史記錄,對 Ubuntu 上的 Nextcloud systemd cron 定時器進行故障排除。
在 BigBlueButton 4.0 beta.4 或更早版本中啟用 Etherpad 共享筆記。安裝可選軟體包,選擇會議等級或全域預設值,並排查代理問題。
透過檢查 PHP、Nginx 或 Apache、反向代理、逾時設定和存儲,修復 Nextcloud 2GB 上傳限制。使用大於原始限制的檔案安全地測試變更。
在 Apache 上為 ownCloud 伺服器設定 Let's Encrypt HTTPS。檢查 DNS 和端口,使用 Certbot 頒發證書,啟用重定向,並測試續約。
升級後診斷 ownCloud 完整性警告,並為核心檔案不符、檔案缺失、額外檔案或應用程式簽署錯誤選擇安全的修復方案。
為 ownCloud Server 公共連結設定最長過期日期,了解它會影響哪些共享,並在不忽略較舊連結的情況下驗證策略。
設定 Zimbra GAL 自動同步,設定輪詢間隔,強制執行測試同步,驗證時間戳,並追蹤過時的內部或外部 LDAP 聯絡人。

