10 款最佳 Ping 掃描工具,協助您尋找網路上的設備

比較 10 款 ping 掃描工具,它們可用於快速發現區域網路、跨平台掃描和 IP 位址管理。了解掃描可以告訴您什麼,以及不能告訴您什麼。
You finish a Docker Compose install, run docker compose up -d, and still cannot reach ownCloud. That is the most common practical failure pattern with Infinite Scale: the containers may exist, but DNS, TLS, storage paths, or a required environment value prevents the stack from becoming usable.
This guide uses the production-oriented Docker Compose approach documented by ownCloud for a single-server deployment. The current ownCloud documentation page is published under the 9.0 development documentation, but it explicitly says the downloadable production example uses the latest stable release and currently points to the stable 8.2 branch. That distinction matters: do not copy development image tags into a production server unless you intentionally want a development build.
The setup below is appropriate for home use and small organizations that want one Infinite Scale instance behind a reverse proxy with HTTPS. It assumes Ubuntu LTS, Docker Engine, the Docker Compose plugin, a domain you control, and administrator access to the server. ownCloud's production example recommends roughly 4–6 GB of RAM for the default enabled services and requires at least the ownCloud domain; optional office integrations need their own subdomains.
Do not begin by downloading the Compose files. First confirm the items that are hardest to fix after the stack is already running:
ocis.example.com, must resolve to the server's public IP address.SMTP_SENDER to be set, even if you have not yet configured a working SMTP relay.These requirements are documented in the official ownCloud Infinite Scale server installation guide. For Docker itself, use Docker's current Ubuntu Engine installation instructions and Compose plugin instructions instead of relying on potentially older distribution packages.
On the server, update the operating system first, then verify that Docker Engine and the Compose plugin are available:
sudo apt-get update && sudo apt-get upgrade
docker --version
docker compose version
重點不在於這些指令輸出的具體版本號。您是在確認兩個命令都已成功運行,並且 Compose 可用docker compose。 ownCloud 的指南建議從 Docker 官方倉庫安裝 Docker,而不是依賴 Ubuntu 內建的 Docker 軟體包,因為後者可能有版本延遲的問題。
ownCloud 提供了一個完整的 Compose 部署範例,而不是要求管理員從頭開始建立生產環境。經核實,文件顯示目前生產環境下載版本是基於某個stable-8.2分支,因為 9.0 版本的文件仍標記為開發版本。
官方工作流程會下載deployments/examples/ocis_full目錄,將產生的歸檔檔案傳輸到伺服器,並將其解壓縮到類似 `<path>` 的路徑下/opt/compose/ocis/ocis_full。歸檔文件的具體名稱可能會隨著穩定分支的更新而變化,因此請使用當前 ownCloud 文件中提供的下載鏈接,而不是直接使用舊教程中的文件名。
解壓縮後,切換到部署目錄並檢查其內容:
cd /opt/compose/ocis/ocis_full
ls -la
您應該可以看到 Compose 檔案、設定目錄以及.env範例提供的檔案。如果您要更新已提取的範例,請先備份原有的範例.env;ownCloud 會警告,提取新軟體包可能會覆蓋舊軟體包。
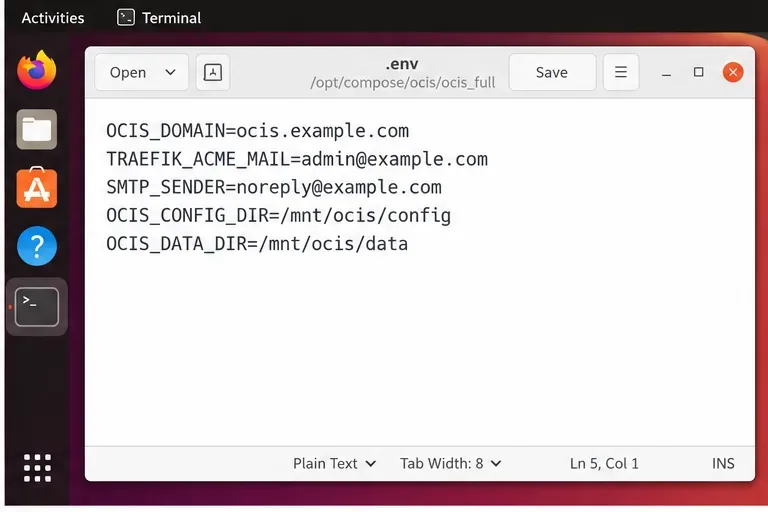
大多數首次啟動問題都源自於環境變數檔案。請編輯.env解壓縮後的目錄中的環境變數文件,並依照一定的順序逐項設定。
設定OCIS_DOMAIN為已解析到伺服器的主機名,例如ocis.example.com。如果您啟用 Collabora 或 ONLYOFFICE,也請配置它們文件中記錄的主機名稱。請勿使用.env與您的 DNS 記錄不同的網域名稱。
對於面向互聯網的部署,官方範例使用 Traefik 和 Let's Encrypt。請將其設定TRAEFIK_ACME_MAIL為您控制的真實電子郵件地址。 ownCloud 建議先使用 Let's Encrypt 的測試 CA,確認憑證在頒發正常後再切換到生產環境。這樣可以降低在故障排除過程中遇到 Let's Encrypt 速率限制的風險。
如果您需要主機掛載存儲,請將OCIS_CONFIG_DIR其設定OCIS_DATA_DIR為您計劃的持久路徑。確保底層檔案系統有足夠的容量,並且您的備份流程包含設定和資料備份。
至少需要定義SMTP_SENDER。準備發送通知時,您可以新增完整的 SMTP 主機、連接埠、使用者名稱、密碼、驗證方法和安全性設定。
在拉取並啟動容器之前,請讓 Compose 渲染並驗證已組裝的配置:
docker compose config如果此操作失敗,請先修復語法錯誤或缺少的變量,然後再繼續。此檢查比診斷部分啟動的部署要快得多。
配置渲染成功後,以分離模式啟動部署:
docker compose up -dCompose 會拉取所需的鏡像並啟動範例中定義的服務。首次運行時可能會花費更長時間,因為需要下載鏡像並申請證書。
先從「組合」視圖入手,而不是猜測哪個服務出了問題:
docker compose ps -a --format "table {{.Service}} {{.State}} {{.ID}}"重複退出的服務比瀏覽器錯誤更有用,因為它能將問題縮小到單一容器內。
ownCloud 的指南特別建議,如果 HTTPS 連線失敗,首先應檢查 Traefik。常見原因包括 ACME 聯絡信箱無效、80/443 連接埠關閉,或 DNS 傳回 NXDOMAIN 錯誤或指向錯誤的 IP 位址。解決 ACME 問題後,請依照官方說明,僅刪除包含失敗測試資料的憑證卷。切勿刪除所有磁碟區。
使用以下命令找到容器 ID docker compose ps,然後檢查其日誌:
docker logs -f <container_id>初始化過程可以在首次運行時建立初始配置。 ownCloud 文件中記錄了ocis init || true; ocis serverCompose 部署的命令模式,因此如果配置已存在,則會跳過初始化過程。
若要停止部署,請使用:
docker compose down --remove-orphans-v除非您有意刪除卷,否則請勿追加卷。 ownCloud 明確警告,此操作可能會刪除部署資料。如果在 TLS 故障排除期間必須刪除某個一次性憑證卷,請改為選擇性地刪除該磁碟區。
一次成功docker compose up -d只是檢查的開始。還需要從四個層面驗證結果:
docker compose ps -a顯示預期服務正在運行,而不是正在重新啟動或已退出。對於全新部署,文件指出預設管理員使用者名稱是 `<username>` admin,密碼可以在配置過程中手動設置,也可以透過文件中記錄的啟動日誌/重置步驟取得。請立即變更初始密碼,切勿在生產環境中使用已知的預設憑證。
基本文件服務運作正常後,再增加可選的協作元件或更高階的整合。在核心部署運作良好後進行這些操作,可以大大簡化故障排除過程,因為辦公室套件、外部身分提供者或防毒服務的故障不再與基本的 DNS 和 TLS 問題混為一談。
升級前,請備份資料和配置,並閱讀特定版本的遷移說明。 ownCloud 文件區分了常規鏡像更新和可能需要配置變更的升級。常見的維護步驟是停止堆疊、拉取鏡像,然後重新啟動並清理孤立進程,但您仍然應該在更改版本之前查看特定版本的升級指南。
對於生產伺服器,也要監控磁碟使用情況。 Docker 管理的磁碟區雖然易於上手,但如果作業系統和使用者檔案共用同一個檔案系統,儲存空間的成長速度可能會超出您的預期。如果您預計會有大量數據,請從一開始就使用專用儲存路徑,或按照文件中提供的捲遷移流程進行遷移,並確保容器使用者的所有權正確。
比較 10 款 ping 掃描工具,它們可用於快速發現區域網路、跨平台掃描和 IP 位址管理。了解掃描可以告訴您什麼,以及不能告訴您什麼。
比較六款網路管理工具的效能監控功能,包括 SNMP 覆蓋範圍、映射、警報、部署模型和成本權衡。
比較適用於 Windows、iPhone 和 Android 的 Wi-Fi 分析器,包括頻道擁塞、訊號覆蓋範圍、熱圖和網路故障排除工具。
比較七款免費開源的 ping 監視器,從完整的網路套件到專注於延遲探測的工具,選擇最適合可用性、丟包率和歷史記錄的工具。
了解 QoS 在網路中的意義,DSCP 標記和流量佇列如何對語音、視訊和業務應用程式進行優先排序,以及 QoS 無法解決的問題。
比較適用於 Windows 和 Linux 的可靠 SFTP 伺服器軟體,包括 OpenSSH、Bitvise、SolarWinds 和 SFTPGo。尋找最適合您的安全性和文件傳輸需求的軟體。
比較七款 IP 位址管理工具,包括子網路發現、DNS 和 DHCP 協調、網路清單和開源 IPAM。
建置實用的網路監控,提供清晰的設備覆蓋範圍、有用的效能指標、可操作的警報,並對 SolarWinds NPM、PRTG 和 OpManager 進行比較。
比較網路掃描工具,以實現快速設備發現、跨平台 IP 掃描和企業級 IPAM,並指導如何將每個選項與您的網路相符。
使用 Nmap 的 --traceroute 選項將躍點對應到授權主機,了解躍點和 RTT 輸出,並在不進行過度掃描的情況下排查缺失的回應。








