如何在 Debian 系統中開機時自動掛載遠端 SSHFS 目錄

使用基於金鑰的 SSH、/etc/fstab、systemd 網路選項、自動掛載和驗證步驟,在 Debian 啟動時自動掛載遠端 SSHFS 目錄。
你配置了一個 SSHFS 掛載點,確認其正常工作後重啟了 Debian 系統,結果遠端目錄突然又空了。手動指令之所以能成功,是因為你已登錄,網路也已連接,而且 SSH 會在需要密碼或主機金鑰確認時詢問相關問題。而啟動時掛載則不具備這些便利條件。
可靠的解決方法是將 SSH 驗證設定為非互動式,建立一個持久化/etc/fstab條目,並告知 systemd 檔案系統依賴網路。本指南從最簡單的可用設定開始,然後新增針對網路速度慢和 SSH 會話斷開情況的選項。範例中使用 `/etc/ssh/`user@server.example.com:/srv/data作為遠端目錄,`/ etc/ssh/ /mnt/remote` 作為本機掛載點。
Debian 的軟體包頁面目前列出了適用於 Debian 12 (Bookworm) 的 SSHFS 3.7.3 版本,SSHFS 使用 SSH 提供的 SFTP 子系統。請參閱Debian SSHFS 軟體包頁面和上游 SSHFS 手冊。不同 Debian 版本之間的軟體套件版本可能有所不同,但以下的啟動掛載方法是基於標準的 fstab 和 systemd 行為。
導致大多數失敗的原因有三。首先,SSH 可能仍需要密碼、金鑰口令或首次主機金鑰確認。啟動作業沒有終端來回應這些提示。其次,掛載操作可能在網路或 DNS 完全可用之前就開始了。第三,長時間保持的 SSH 連線在網路中斷後可能會失效。
Debian 的 systemd 文件解釋說,該_netdev選項強制將掛載點視為網路掛載點。網路掛載點的優先權低於其他掛載點network-online.target。文件也指出,/etc/fstab掛載點會在啟動時轉換為 systemd 原生掛載單元。參見Debian 中的 systemd.mount(5)。
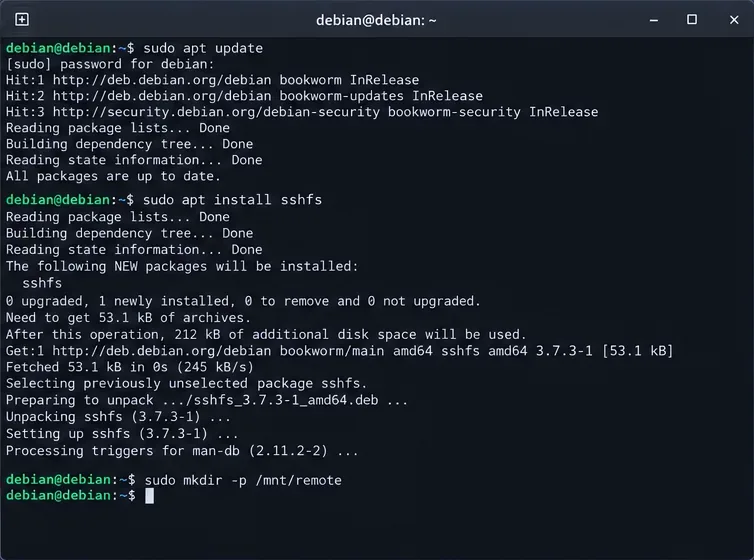
安裝打包好的 SSHFS 用戶端,並建立用於存取遠端檔案的本機目錄:
sudo apt update
sudo apt install sshfs
sudo mkdir -p /mnt/remote
SSHFS 是基於 FUSE(Linux 使用者空間檔案系統介面)。在 Debian 12 上,該sshfs軟體包依賴 FUSE 3 和 OpenSSH 用戶端。
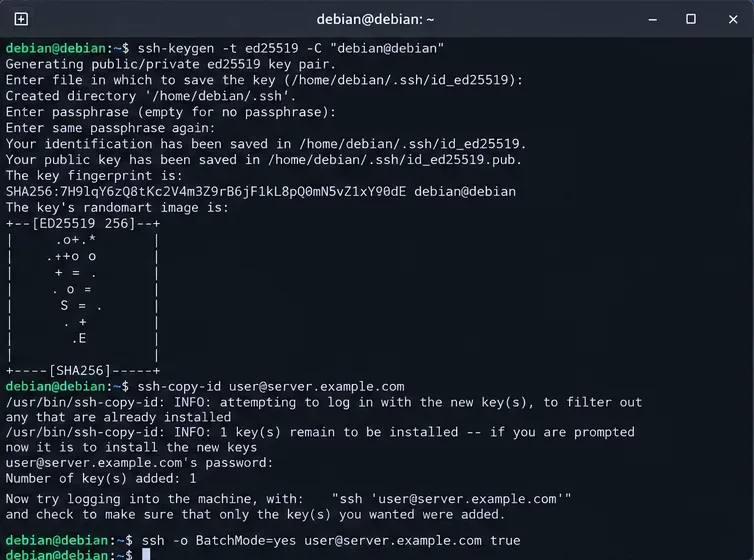
對於由 systemd 啟動的系統級掛載,使用 root 使用者擁有的專用金鑰非常簡單,因為掛載助理以 root 使用者身分執行。只有當機器本身可信任且金鑰僅限於此用途時,才產生不帶密碼的金鑰:
sudo ssh-keygen -t ed25519 -f /root/.ssh/sshfs_remote
sudo ssh-copy-id -i /root/.ssh/sshfs_remote.pub user@server.example.com
第二個命令通常會要求輸入一次遠端帳戶密碼。然後以非互動方式測試確切身分:
sudo ssh -i /root/.ssh/sshfs_remote -o BatchMode=yes user@server.example.com true如果該命令成功退出且沒有提示符,則表示身份驗證已準備就緒,可以啟動。如果系統要求確認伺服器指紋,請以 root 使用者身分互動連接一次,使用可信任來源驗證指紋,然後接受。不要透過停用主機驗證來解決主機金鑰錯誤。
OpenSSH 文件BatchMode=yes專門針對腳本和批次作業,因為它禁用了密碼和確認提示。主機密鑰會與使用者的設定known_hosts檔進行比對。請參閱Debian ssh(1) 手冊和ssh_config(5)。
在基本的 SSHFS 命令正常運作之前,請勿偵錯啟動順序。使用同一密鑰掛載目錄一次:
sudo sshfs user@server.example.com:/srv/data /mnt/remote -o IdentityFile=/root/.ssh/sshfs_remote -o reconnect -o ServerAliveInterval=15 -o ServerAliveCountMax=3請檢查是否可以列出遠端文件,然後在測試 fstab 之前將其卸載:
ls -la /mnt/remote
sudo fusermount3 -u /mnt/remote
上游 SSHFS 手冊建議reconnect重新建立中斷的連線。它還解釋說,ServerAliveInterval當空閒的 SSH 連線被靜默斷開時,這樣做可以防止看似凍結的掛載點出現。如果間隔為 15 秒,且 OpenSSH 預設的未回應偵測次數為三次,則大約 45 秒後即可偵測到失效連線;這裡明確寫出計數是為了使行為更加清晰。
編輯文件前請先備份:
sudo cp /etc/fstab /etc/fstab.backup
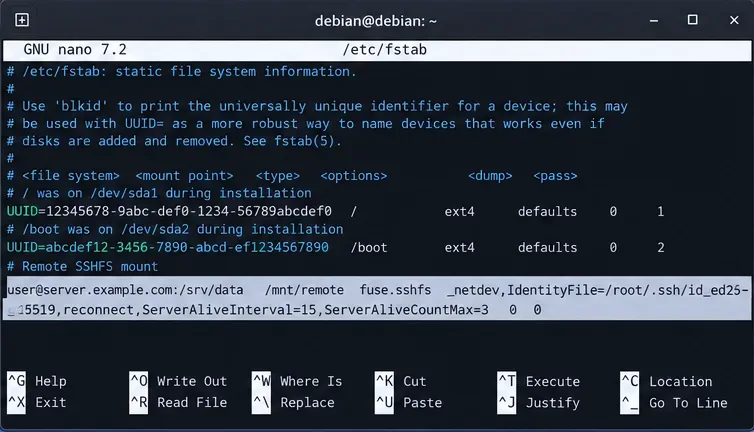
sudo nano /etc/fstab
新增一行:
user@server.example.com:/srv/data /mnt/remote fuse.sshfs _netdev,IdentityFile=/root/.ssh/sshfs_remote,BatchMode=yes,reconnect,ServerAliveInterval=15,ServerAliveCountMax=3,default_permissions 0 0fuse.sshfsDebian 的掛載工具可以辨識該子類型。上游 SSHFS 手冊也將其記錄sshfs為 fstab 檔案系統類型,並註明fuse.sshfs了相容性。 Debian 的fstab(5) 手冊描述了六個 fstab 字段,並建議使用檔案系統子類型表示法,例如fuse.sshfs.
| 選項 | 它為何在此 |
|---|---|
_netdev | 使 systemd 將掛載點視為依賴網路的。 |
IdentityFile=... | 明確選擇私鑰,而不是依賴互動式代理程式。 |
BatchMode=yes | 不等待密碼或確認提示,直接失敗。 |
reconnect | 允許 SSHFS 重新建立斷開的連線。 |
ServerAliveInterval=15 | 在空閒期間發送 SSH 等級的 keepalive 探測包。 |
ServerAliveCountMax=3 | 限制未回應的 keepalive 探測次數,防止 SSH 斷開連線。 |
default_permissions | 除了遠端授權外,還啟用本地權限檢查。 |
/etc/fstab重啟之前修復拼字錯誤要容易得多。讓 systemd 重新載入產生的掛載單元,然後測試該項目:
sudo systemctl daemon-reload
sudo mount -a
findmnt -T /mnt/remote
ls -la /mnt/remote如果mount -a未傳回錯誤並findmnt報告fuse.sshfs,則 fstab 語法被接受,檔案系統將被掛載。 Debian 的mount(8) 手冊確認,mount -a除了標記為 . 的條目外,fstab 檔案系統都會被掛載noauto。
_netdev它賦予 systemd 正確的路由語義,但network-online.target其準確性取決於提供該路由的網路管理服務的品質。 Wi-Fi、VPN、DHCP 延遲、DNS 延遲以及不常見的網路協定堆疊仍然可能導致立即啟動掛載不可靠。
在這種情況下,請使用 systemd 自動掛載,以便啟動程序建立自動掛載點,並且僅在首次存取時才建立 SSHFS 連線/mnt/remote。新增x-systemd.automount到選項中:
user@server.example.com:/srv/data /mnt/remote fuse.sshfs _netdev,x-systemd.automount,IdentityFile=/root/.ssh/sshfs_remote,BatchMode=yes,reconnect,ServerAliveInterval=15,ServerAliveCountMax=3,default_permissions 0 0對於筆記型電腦、Wi-Fi 系統或伺服器等遠端主機偶爾可能無法使用的情況,這通常是更好的選擇。它略微改變了語義:自動掛載在啟動期間準備就緒,但實際的 SSH 連線在首次存取時建立。如果某個應用程式在啟動前必須連接到遠端目錄,則保留常規的網路掛載,並讓該應用程式的 systemd 單元依賴掛載單元。
預設情況下,FUSE 掛載點只能在與掛載上下文關聯的權限下存取。 SSHFS 手冊中記錄allow_other如何允許其他本機使用者存取。除非某個服務或其他帳戶確實需要掛載的文件,否則請勿新增存取權限。
如果確實要使用allow_other,請先查看/etc/fuse.confFUSE 的安全特性及其潛在風險。default_permissions通常建議將其與 SSH 配合使用,以避免跳過本機 Unix 權限檢查。遠端 SSH 帳戶最終仍然決定伺服器允許哪些操作。
重複執行相同的非互動式測試sudo ssh ... -o BatchMode=yes。如果測試失敗,請在修改 systemd 之前修復公鑰認證。受密碼保護的金鑰也需要代理或其他啟動時金鑰機制;普通的 fstab 掛載無法自動輸入密碼。
不要將其StrictHostKeyChecking=no作為一刀切的解決方案。請驗證伺服器是否已重建或其主機金鑰是否已合法變更。 SSH 主機金鑰檢查是一種安全控制措施,可防止身分冒用和中間人攻擊。
檢查產生的單元名稱及其日誌。對於/mnt/remotesystemd,通常會對路徑進行轉義mnt-remote.mount:
systemctl status mnt-remote.mount
journalctl -b -u mnt-remote.mount如果您添加了x-systemd.automount,也請檢查:
systemctl status mnt-remote.automount啟用Keepalivereconnect和 SSH keepalive。上游 SSHFS 手冊警告說,如果未偵測到連線斷開,檔案系統操作可能會無限期阻塞。 Keepalive 機制可以限制故障偵測的範圍,但連線中斷時正在進行的任何 I/O 操作仍然可能失敗,應用程式可能需要重試這些操作。
成功後mount -a,重啟機器:
sudo reboot重新連接後,請執行以下檢查:
findmnt -T /mnt/remote
systemctl is-active mnt-remote.mount
ls -la /mnt/remote如果您選擇了自動掛載x-systemd.automount,則掛載單元可能在首次造訪之前處於非活動狀態。請先檢查自動掛載,然後使用以下命令觸發它ls:
systemctl is-active mnt-remote.automount
ls -la /mnt/remote
findmnt -T /mnt/remote
成功的掛載配置應具備四個可觀察的特徵:SSH 身份驗證無需交互即可完成,fstab 條目通過驗證mount -a,systemd 識別出該掛載點依賴於網絡,以及重啟後遠程文件可訪問。如果其中任何一項檢查失敗,應直接排查該層的問題,而不是隨意添加更多掛載選項。
使用基於金鑰的 SSH、/etc/fstab、systemd 網路選項、自動掛載和驗證步驟,在 Debian 啟動時自動掛載遠端 SSHFS 目錄。
排查 SLES 升級過程中出現的「無法分配記憶體」問題。檢查 RAM、交換空間、OOM 日誌和進程限制,然後在不中斷軟體包事務的情況下進行復原。
追蹤 Harmonica OS (HamoniKR) 平板電腦的觸控偏移、旋轉和顯示對映問題。比較 X.Org 和 libinput 的修復方案,安全地進行測試,並了解何時校準無效。
使用 dm-crypt 對現有的 Debian 12 交換分割區進行加密,每次啟動時使用新的隨機金鑰,並設定 /etc/crypttab、/etc/fstab 和安全驗證步驟。
在 Ubuntu 系統上安裝 smartmontools,用於監控硬碟健康狀況並發送 SMART 郵件警報。檢查設備支援狀況、設定郵件發送、測試通知功能並檢查故障。
透過檢查安裝程式啟動模式、EFI 系統分割區、NVRAM 條目、GRUB EFI 檔案、安全啟動和韌體回退來修復 Debian UEFI 啟動失敗。
配置 Snapper 以在 Ubuntu 桌面上建立和清理定時產生的 Btrfs 快照。首先檢查子磁碟區佈局,啟用 systemd 定時器,並安全地驗證保留策略。
透過區分資料耗盡和元資料耗盡、擴展儲存、修復元資料和啟用自動擴展,診斷和恢復 SUSE Linux Enterprise 上的完整 LVM 精簡池。
使用安全的伺服器工作流程(包括更新、SSH、防火牆、AppArmor、稽核和驗證),對 Debian 12 Bookworm 進行強化,使其符合目前的 CIS 基準 v2.0.0 標準。
在 Gooroom OS 上安裝 Flatpak 和 Snap 應用,包括版本檢查、終端命令以及相容性、安全控制、更新和儲存的實際比較。



