如何在 SUSE Linux Enterprise Server 上設定 SAP HANA 記憶體限制

了解如何在 SUSE Linux Enterprise Server 上設定 SAP HANA 全域和語句記憶體限制,將 HANA 限制與 SUSE MemoryLow 進行比較,並安全地驗證每個變更。
Gooroom OS 瀏覽器隔離的設定方式與清除歷史記錄或開啟隱私視窗等簡單的隱私選項不同。 Gooroom 官方產品資料描述了一款基於 Chromium 核心的 Gooroom 瀏覽器,它可以根據目標網站應用不同的使用者權限,封鎖指定的 URL 和有害網站,並在瀏覽器關閉時刪除使用者資料。此外,它還介紹了透過 Gooroom 平台管理系統 (GPMS) 進行集中式策略管理。具體的選單和策略欄位會因版本和部署方式而異,本指南查閱的公開文件並未提供目前通用的逐步設定指南。
因此,請將以下步驟視為安全的設定流程:確定已安裝的瀏覽器及其管理員,定義網站規則,由授權管理員透過支援的管理路徑套用這些規則,並驗證使用者可以存取哪些內容。請勿想當然地認為其他 Gooroom 版本中的 Chrome 設定或選單適用於您的安裝。
瀏覽器隔離機制將網路活動或權限進行分離,從而降低來自不同瀏覽環境的內容對其他環境或裝置的影響。在 Gooroom 的公開資料中,相關模型與 Gooroom 瀏覽器安全性以及針對受信任和不受信任瀏覽目標的不同策略相關聯。受信任站點是指組織已明確批准用於特定工作目的的站點;不受信任站點則適用更嚴格的策略。這些標籤以及相應的權限應由您的組織定義,而不是根據網站的外觀是否熟悉來推斷。
這與網站隔離不同,網站隔離是 Chromium 的安全架構,它將網站內容放置在單獨的進程中。 Google 文件中記錄了這個託管 Chrome 的瀏覽器級功能,但這並不能證明每個 Gooroom 版本都公開相同的開關,也不能證明更改 Chrome 策略就能配置 Gooroom 基於信任的瀏覽器控制。請勿使用chrome://flags通用的 Chrome 企業設定來取代 Gooroom 文件中記錄的管理路徑。
Hancom Gooroom 官方產品手冊的日期為 2022 年 8 月 19 日。手冊中記錄了當時的瀏覽器和 GPMS 功能,但並不保證每個目前鏡像的選單佈局都相同。 Gooroom 的公共瀏覽器原始碼庫顯示存在 Gooroom 4.0 分支/標籤,並且在 2026 年仍有持續的更新活動,但原始碼並非使用者指南。在變更策略之前,請務必與您的管理員確認您裝置的版本、瀏覽器軟體套件和本機部署情況。
開啟 Gooroom 鏡像附帶的瀏覽器,並記下其名稱和版本(如有「關於」資訊)。取得組織常用支援或庫存工具顯示的作業系統版本/內部版本號。然後詢問瀏覽器的可信任/不可信行為是按使用者、裝置、部門管理,還是由 GPMS 集中管理。這將決定策略變更的適用位置:是使用者介面首選項面板(如果您的鏡像包含此功能),還是組織的管理控制台。
如果您無法確定版本或策略擁有者,請在編輯設定檔之前停止操作。請向設備管理員詢問支援的瀏覽器版本和已核准的策略工作流程。 Gooroom 的公開資料描述了集中式軟體和安全性策略管理,但並未提供這些控制項的通用最終使用者選單。
建立一個簡短且經過審核的 URL 分類清單。對於每個條目,記錄其用途、負責的業務所有者、目標網址是否已獲準用於可信任瀏覽,以及任何必要的存取限制。盡可能指定確切的主機名,而不是使用寬泛的通配符。例如,整個雲端服務網域這樣的寬泛規則可能包含個人帳戶、使用者產生的內容或不相關的服務。部署前,請安全團隊解析重定向、子網域和外部身分識別提供者 URL。
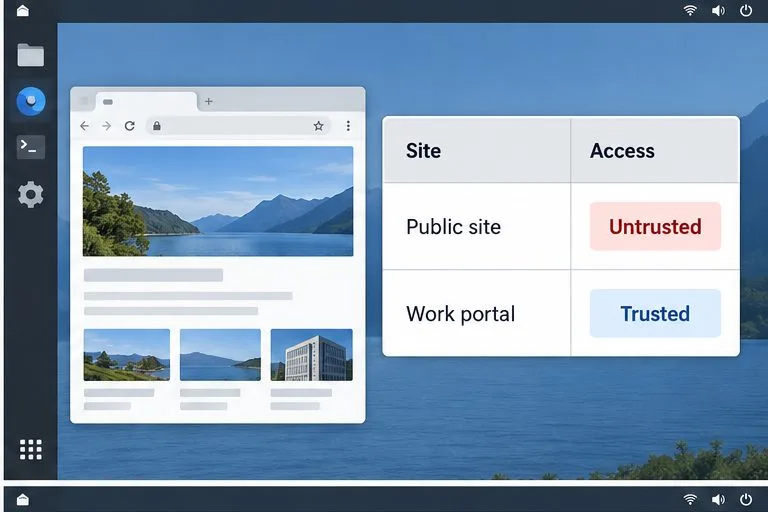
不要僅僅因為某個網站訪問頻繁就將其標記為可信網站。務必與網站所有者確認其所有權、商業用途、身分驗證流程和資料處理方式。如果某個網站需要下載或複製文字等權限,請明確說明其商業原因,以便管理員能夠授予所需的最小存取權限。
對於託管安裝,請將已批准的 URL 清單和預期行為提供給 GPMS 或終端管理員。請他們確認已安裝的版本如何將目標對應到受信任或不受信任的瀏覽,如何處理被封鎖的 URL,以及該政策是指派給裝置群組還是使用者群組。手冊中描述 GPMS 支援建立安全性策略並將其套用到終端;但並未公佈目前的欄位名稱、按鈕或點擊路徑。請依照貴組織所使用的 GPMS 版本提供的步驟進行操作。

在全面套用變更之前,請先在一台測試設備或有限的使用者群組上進行試用。確認策略已生效,並且管理員可以回滾變更。請保留已核准的 URL 規則和變更記錄的副本。如果您的裝置未受管理,且沒有針對這些控制項的文件化設定頁面,請勿假設您可以透過編輯 Chromium 首選項來新增受信任/不受信任的行為;請聯絡 Gooroom 經銷商或部署供應商以取得正確的軟體包和說明。
管理員確認策略已套用後,請測試預先準備好的清單中的三個目標網站。已批准的工作站點應在組織分配的受信任環境中打開,普通的公共站點應接收到預期的限制性環境,而被阻止的 URL 應被拒絕或按照策略指定的方式處理。具體的提示或瀏覽器標籤可能因瀏覽器版本而異;請驗證存取結果,而非特定的顏色或圖示。
然後檢查對貴組織至關重要的限制:例如,網站是否可以開啟本機檔案、下載或上傳文件、列印、使用剪貼簿功能,以及在關閉後是否保留資料。 2022 年的宣傳冊明確指出,Gooroom Browser 關閉時會刪除用戶數據,但現有的公開資料並未定義哪些數據類別會被刪除,也沒有說明不同版本之間的數據刪除行為有何差異。在將部署的版本用於合規性要求之前,請使用非敏感帳戶進行測試,並向管理員詢問「使用者資料」的具體含義。
請與策略擁有者核對確切的 URL、重新導向和子網域。網站可能會重定向到不在原始清單中的其他登入或內容網域。請管理員審核目標鏈,並僅調整必要的條目。除非已獲得批准,否則請勿新增整個頂級域名。
已安裝的 Gooroom 瀏覽器可能無法在本機顯示控件,或者中央原則可能會覆寫本機變更。請確認您的版本和策略分配組。請勿重複編輯首選項檔案或安裝單獨的瀏覽器;這些操作可能會繞過託管配置,並使設備更難維護。
請將受影響的 URL、使用者群組、瀏覽器版本、時間和可見錯誤訊息報告給管理員。請管理員檢查身份驗證重定向和所需的網站權限。不要為了快速解決問題而全域停用瀏覽器保護。
Gooroom 瀏覽器已發布的安全模型支援基於網站的策略和瀏覽器資料清理,但具體的設定介面取決於產品版本和部署情況。本指南是根據 2022 年 8 月 19 日發布的 Hancom Gooroom 公開宣傳冊、2026 年 10 月 6 日審核的 Gooroom 公開原始碼庫以及 Chromium 的官方網站隔離文件。在啟動特定策略之前,請務必與管理員或供應商確認已安裝鏡像的目前控制措施。
了解如何在 SUSE Linux Enterprise Server 上設定 SAP HANA 全域和語句記憶體限制,將 HANA 限制與 SUSE MemoryLow 進行比較,並安全地驗證每個變更。
了解 Gooroom OS 瀏覽器隔離的工作原理,準備受信任且被封鎖的 URL 策略,協調 GPMS 配置,並驗證您的建置中的設定。
安裝 HamoniKR 8.0 之前,請檢查系統需求、精簡版與完整版的需求,以及對較舊的 64 位元筆記型電腦的實際相容性檢查。
了解為什麼 tracker-miner-fs-3 在 Ubuntu GNOME 中會佔用大量 CPU 資源,如何檢查索引狀態、減少可搜尋位置以及安全地重建 Tracker 索引。
了解 Ubuntu 24.04 何時可以與 BitLocker 雙啟動、如何保護您的復原金鑰以及安全的相同磁碟機或不同磁碟機安裝路徑。
使用 Pardus Domain Joiner 將 Pardus Linux 加入 Active Directory。檢查 DNS 和時間,安裝 CLI,使用 SSSD 加入,並驗證網域登入存取權限。
了解 Pardus Image Writer 的功能、安裝方法以及如何安全地將經過驗證的自訂 ISO 映像部署到 USB 隨身碟。內容包括建置和測試指南。
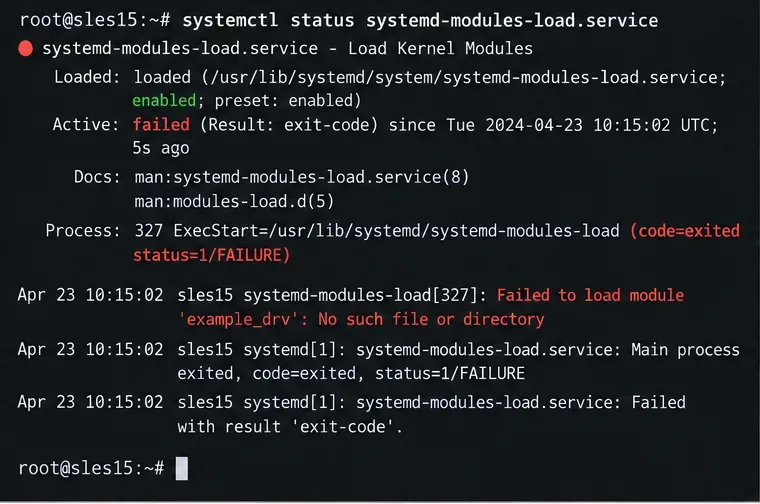
透過尋找錯誤模組、修正啟動配置,並在需要時重建 initramfs,來診斷和修復 SLES 上的 systemd-modules-load.service 故障。
了解為什麼安裝軟體包就無法使 Debian 成為 OSTree 不可變系統,然後安全地遷移到 OSTree 桌面或規劃自訂 Debian 鏡像。
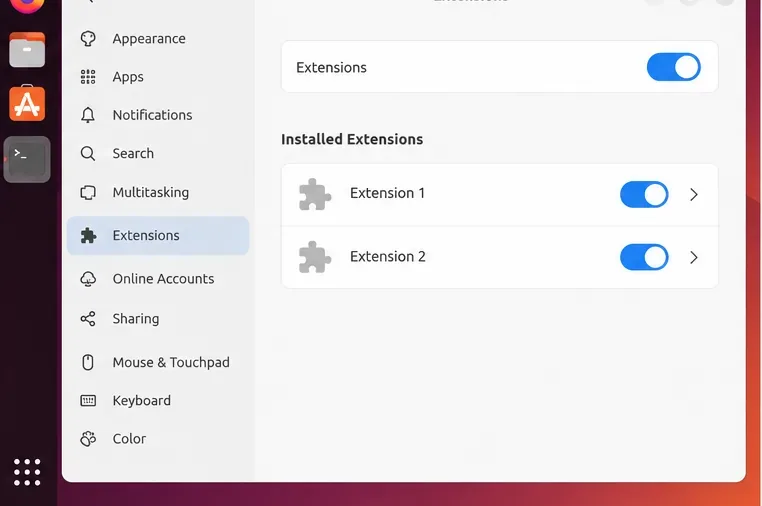
透過檢查 GNOME 設定、libinput 事件、更新和擴充功能來修復 Ubuntu 24.04 Wayland 上缺少的三指觸控板手勢。