Gooroom OS 安全模型詳解:可信任啟動、作業系統保護與瀏覽器沙盒
了解 Gooroom OS 如何分層實現可信任啟動、執行檔和作業系統保護以及瀏覽器控制,以及使用者應該驗證哪些有關沙盒的資訊。
了解 Gooroom OS 如何分層實現可信任啟動、執行檔和作業系統保護以及瀏覽器控制,以及使用者應該驗證哪些有關沙盒的資訊。
診斷 Debian 12 記憶體壓力,正確調整 MariaDB 或 MySQL 的大小,謹慎添加交換空間,並驗證您的 VPS 是否能夠處理其工作負載。
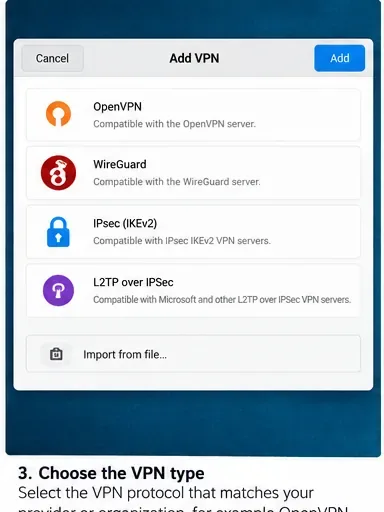
在 Pardus 25 Desktop 上設定 OpenVPN、WireGuard、OpenConnect 或 IPsec VPN 連接,然後驗證路由、DNS 和隧道狀態。
比較 SLES 15 和 RHEL 9 的效能事實、核心流、TuneD 設定檔、工作負載變量,以及如何公平地對這兩個系統進行基準測試。
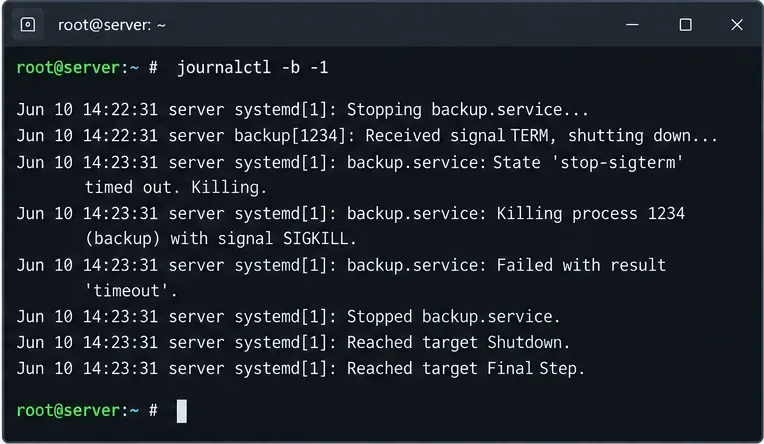
學習如何診斷和修復在 systemd 關閉期間掛起的 SUSE Linux 伺服器,方法是尋找卡住的作業、查看先前的啟動過程,並修正阻塞的服務或掛載點。
透過底部工作列、應用程式選單、常用啟動器、開啟視窗按鈕、系統托盤和時鐘,讓 Pardus XFCE 介面更貼近使用者。了解需要更改哪些內容以及如何測試佈局。
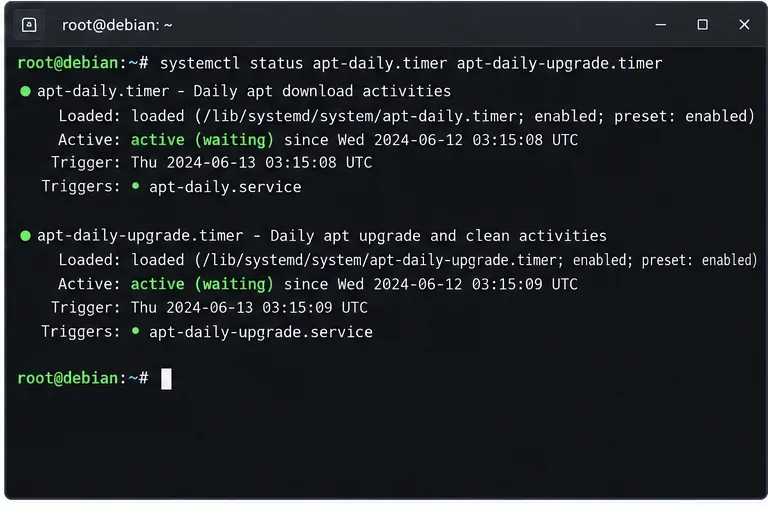
在無頭 Debian 伺服器上設定無人值守升級,驗證 systemd 計時器,進行安全測試,控制重啟,並監控自動安全更新。
透過檢查 HTTPS URL、systemd 套接字、已安裝的軟體包、firewalld 區域、憑證和日誌,對 SUSE Linux Enterprise Server 上的 Cockpit 進行故障排除。
了解如何透過經過測試的 SLE HA 滾動升級、逐節點檢查以及明確的單一伺服器停機時間注意事項,在 SLES 15 SP5 到 SP6 遷移期間保持服務的可用性。
在 Ubuntu Server 24.04 上設定 Pi-hole,使其使用 dnscrypt-proxy 進行 DNS-over-HTTPS 連接,然後驗證本地上游伺服器,避免常見的 DNS 衝突。
排查 YaST GUI 透過 SSH X11 轉送導致的故障。測試 DISPLAY,修復已記錄的 Qt XIO 錯誤,檢查 SSH 設置,並在必要時切換到 ncurses。
在 SLES 15 上設定 SUSE RMT,同步 SCC 元數據,鏡像選定的儲存庫,透過 HTTPS 註冊客戶端,並了解從 SMT 遷移的限制。
追蹤 Pardus Linux 23 上缺少的音效卡問題。安全地檢查 ALSA 檢測、核心模組、音訊服務、輸出設定檔、韌體和更新。
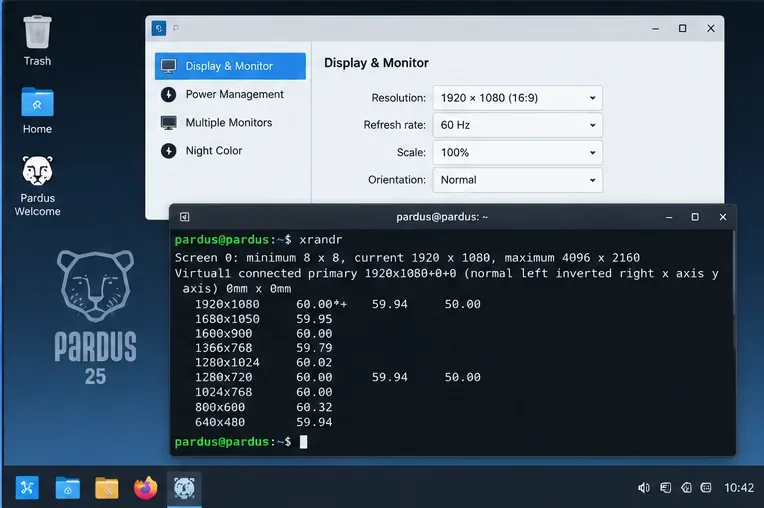
修正 Pardus KVM 虛擬機器卡在 1024x768 解析度的問題,檢查虛擬 GPU、SPICE 代理、X11 或 Wayland 會話,並正確驗證更高的顯示模式。
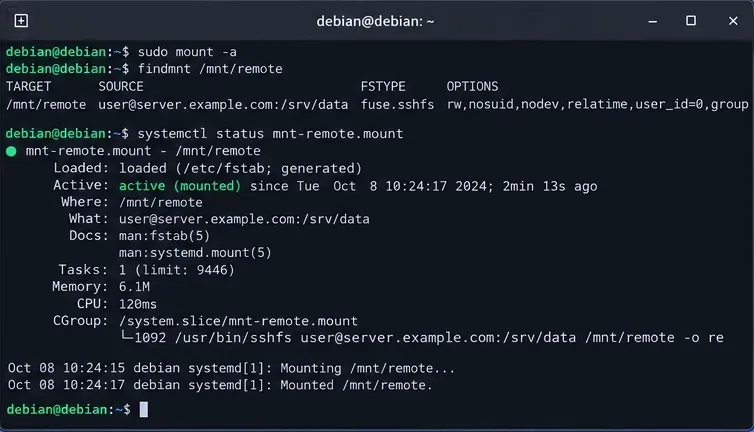
使用基於金鑰的 SSH、/etc/fstab、systemd 網路選項、自動掛載和驗證步驟,在 Debian 啟動時自動掛載遠端 SSHFS 目錄。
排查 SLES 升級過程中出現的「無法分配記憶體」問題。檢查 RAM、交換空間、OOM 日誌和進程限制,然後在不中斷軟體包事務的情況下進行復原。
追蹤 Harmonica OS (HamoniKR) 平板電腦的觸控偏移、旋轉和顯示對映問題。比較 X.Org 和 libinput 的修復方案,安全地進行測試,並了解何時校準無效。
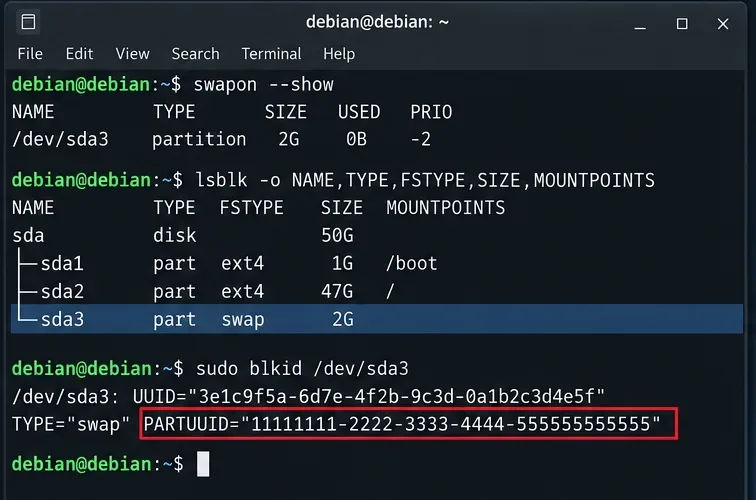
使用 dm-crypt 對現有的 Debian 12 交換分割區進行加密,每次啟動時使用新的隨機金鑰,並設定 /etc/crypttab、/etc/fstab 和安全驗證步驟。
在 Ubuntu 系統上安裝 smartmontools,用於監控硬碟健康狀況並發送 SMART 郵件警報。檢查設備支援狀況、設定郵件發送、測試通知功能並檢查故障。
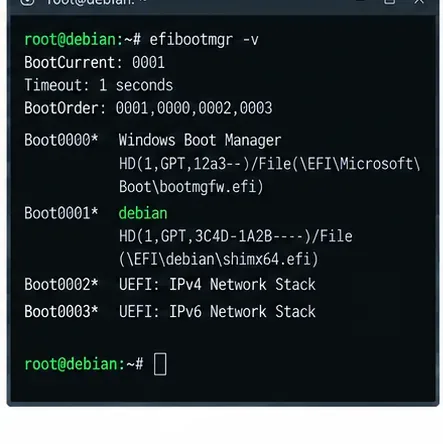
透過檢查安裝程式啟動模式、EFI 系統分割區、NVRAM 條目、GRUB EFI 檔案、安全啟動和韌體回退來修復 Debian UEFI 啟動失敗。
配置 Snapper 以在 Ubuntu 桌面上建立和清理定時產生的 Btrfs 快照。首先檢查子磁碟區佈局,啟用 systemd 定時器,並安全地驗證保留策略。
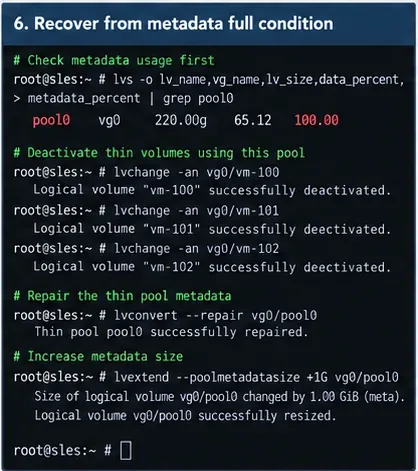
透過區分資料耗盡和元資料耗盡、擴展儲存、修復元資料和啟用自動擴展,診斷和恢復 SUSE Linux Enterprise 上的完整 LVM 精簡池。
使用安全的伺服器工作流程(包括更新、SSH、防火牆、AppArmor、稽核和驗證),對 Debian 12 Bookworm 進行強化,使其符合目前的 CIS 基準 v2.0.0 標準。
在 Gooroom OS 上安裝 Flatpak 和 Snap 應用,包括版本檢查、終端命令以及相容性、安全控制、更新和儲存的實際比較。
安全地修復 Ubuntu APT 簽章錯誤。無需停用軟體包驗證,即可識別 NO_PUBKEY、EXPKEYSIG、BADSIG、時脈和軟體來源設定問題。
在 SLES 15 上設定 DM-Multipath,實現安全發現、服務設定、最小 multipath.conf 變更、initramfs 更新和路徑健康檢查。
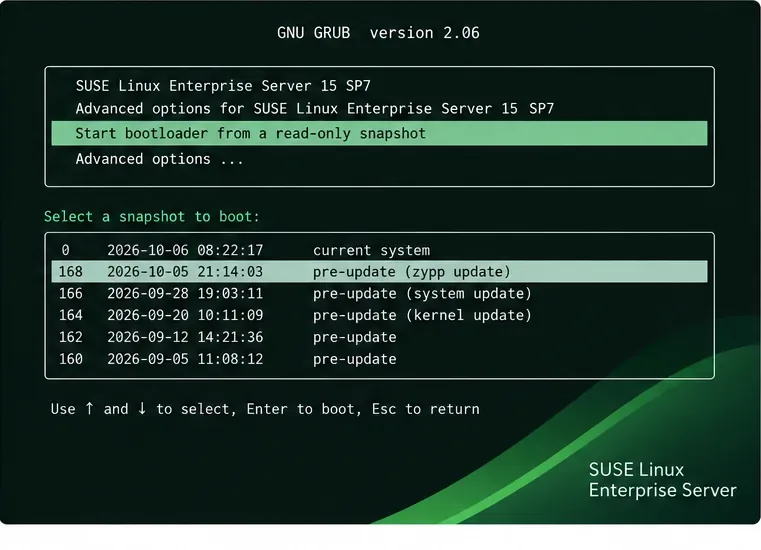
使用 Btrfs 和 Snapper 在更新失敗後恢復 SLES。比較回滾選項,安全地測試快照,恢復系統,並驗證儲存庫。
使用 Liderahenk 和 Ahenk 來設定自訂的 Pardus GNOME 桌布,使用 dconf 鎖定選定的設置,並透過經過測試的試點專案推出其他客戶端策略。
診斷 Ubuntu 伺服器進入緊急模式的原因,安全地修復常見的 /etc/fstab 和掛載問題,檢查檔案系統,並驗證正常重新啟動。
排查 Ubuntu 24.04 上忽略 GTK 主題的 Flatpak 應用程式問題。檢查主題擴充、GTK 入口網站、淺色和深色設定以及應用程式工具包限制。