الرئيسية
» مسؤول الشبكة
»
إصلاح مشكلة انتهاء صلاحية شهادة Zimbra: تجديد الشهادات الموقعة ذاتيًا بأمان
إصلاح مشكلة انتهاء صلاحية شهادة Zimbra: تجديد الشهادات الموقعة ذاتيًا بأمان
قد يبدو خادم Zimbra سليمًا حتى يواجه المستخدمون فجأةً تحذيرًا في المتصفح مثل "انتهت صلاحية الشهادة"، أو ترفض برامج البريد الإلكتروني اتصال SSL/TLS، أو يكتشف المسؤول أن تاريخ صلاحية الشهادة قد انقضى. أسرع استجابة آمنة هي عدم استبدال جميع مكونات الشهادة فورًا. حدد أولًا ما انتهت صلاحيته، ثم جدد أصغر جزء ضروري.
يستخدم مركز الدعم الفني الحالي في Zimbra إجراءات إنشاء ونشر الشهادات الموقعة ذاتيًا على خادم واحد zmcertmgr. ومن الجدير بالذكر أن Zimbra تُشير إلى أن إنشاء مرجع مصدق جديد (CA) اختياري لتجديد الشهادة الموقعة ذاتيًا؛ فلا داعي لاستبدال المرجع المصدق في كل مرة تنتهي فيها صلاحية شهادة الخادم. تمت مراجعة المراجع الرسمية المستخدمة في هذا الدليل بتاريخ 6 أكتوبر 2026: إعادة إنشاء شهادة SSL الموقعة ذاتيًا - خادم واحد، وأدوات إدارة الشهادات في وحدة التحكم وواجهة سطر الأوامر .
لماذا تتسبب شهادة Zimbra منتهية الصلاحية في مشاكل حقيقية في الخدمة؟
يستخدم Zimbra شهادات TLS في جميع خدماته، مثل واجهة الويب، والخادم الوكيل، وLDAP، وبروتوكولات البريد. عند انتهاء صلاحية الشهادة، قد يرفض العملاء الاتصال حتى لو كانت عمليات Zimbra الأساسية لا تزال قيد التشغيل. لذا، يُعد تحذير المتصفح أحد الأعراض فقط. بناءً على بنية الشبكة وسياسة العميل، قد تواجه أيضًا فشلًا في اتصالات IMAP/POP/SMTP الآمنة، أو أخطاء في الخادم الوكيل، أو مشاكل في LDAP/TLS.
هناك حالتان مختلفتان لانتهاء الصلاحية يجب التمييز بينهما:
انتهت صلاحية شهادة الخادم فقط. هذه هي الحالة الأسهل. احتفظ بشهادة Zimbra CA الحالية إذا كانت لا تزال سارية، ثم أنشئ شهادة خادم جديدة، وقم بتثبيتها، وأعد تشغيل الخدمات.
انتهت صلاحية شهادة Zimbra CA. أعد إنشاء الشهادة ونشرها، ثم أنشئ شهادة خادم جديدة موقعة من قبلها وانشرها. في بيئة متعددة الخوادم، يُعدّ اتساق شهادة CA عبر العُقد أمرًا بالغ الأهمية، لذا لا تتعامل مع بيئة متعددة العُقد كما لو كانت خادمًا واحدًا.
قبل إجراء أي تغييرات، خذ نسخة احتياطية حديثة أو لقطة مناسبة لبيئتك. عادةً ما تكون عملية إعادة إنشاء الشهادة بسيطة، ولكن النسخة الاحتياطية توفر لك نقطة استعادة في حال احتوى الخادم على تخصيصات قديمة، أو شهادات مثبتة يدويًا، أو بنية مختلطة.
الخطوة الأولى: تأكد من أن الشهادة المنشورة قد انتهت صلاحيتها بالفعل
انتقل إلى حساب Zimbra وافحص الشهادة المنشورة حاليًا على الخدمات المحلية:
su - zimbra
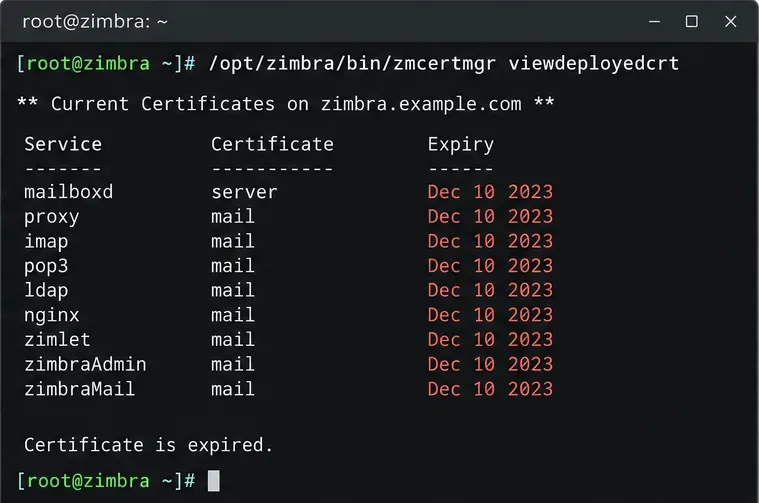
/opt/zimbra/bin/zmcertmgr viewdeployedcrt
راجع تواريخ الصلاحية وموضوع الشهادة. إذا كانت الشهادة لا تزال ضمن فترة صلاحيتها، فتحقق من عدم تطابق اسم المضيف، أو وجود مرجع مصدق غير موثوق به وموقع ذاتيًا، أو شهادة قديمة لا تزال تُقدم عبر خادم وكيل، أو توقيت غير صحيح للخادم/العميل، بدلاً من إعادة إنشاء الشهادات دون داعٍ.
مثال على عرض طرفي لشهادة منتهية الصلاحية. تختلف أسماء الخدمات الفعلية وتنسيق الإخراج باختلاف إصدار Zimbra.
يمكنك أيضًا التحقق من الشهادة التي يتلقاها العميل البعيد فعليًا عبر بروتوكول HTTPS. استبدل mail.example.comاسم المضيف الذي يتصل به المستخدمون:
يُعد هذا الفحص عن بعد مفيدًا عندما viewdeployedcrtيبدو كل شيء صحيحًا ولكن المتصفحات لا تزال ترى شهادة قديمة، لأنه يختبر الشهادة المقدمة عبر الشبكة بدلاً من الملفات الموجودة على القرص فقط.
الخطوة الثانية: تحقق من حالة الخدمة وحدد ما إذا كانت هيئة التصديق بحاجة إلى تجديد أيضًا
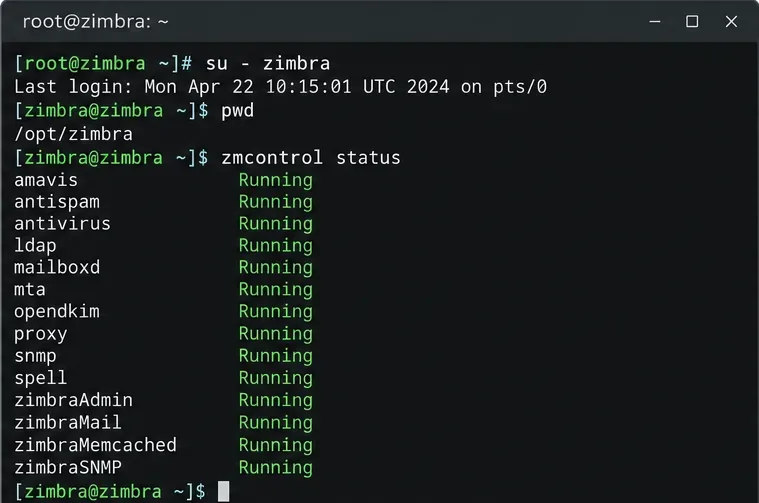
قبل تغيير الشهادات، تأكد من حالة خدمة Zimbra الحالية حتى يكون لديك خط أساس:
zmcontrol status
قم بتسجيل حالة الخدمة قبل عمل الشهادة حتى تتمكن من مقارنتها بعد إعادة التشغيل.
إذا انتهت صلاحية شهادة الخادم فقط، بينما لا تزال شهادة Zimbra CA سارية، فتجاوز إعادة إنشاء CA وانتقل مباشرةً إلى أوامر شهادة الخادم في القسم التالي. هذا يقلل من التغييرات في سلسلة الثقة. تنص وثائق Zimbra الخاصة بالخادم الواحد صراحةً على أن إنشاء CA جديد اختياري وليس مطلوبًا في كل مرة تجدد فيها شهادة موقعة ذاتيًا.
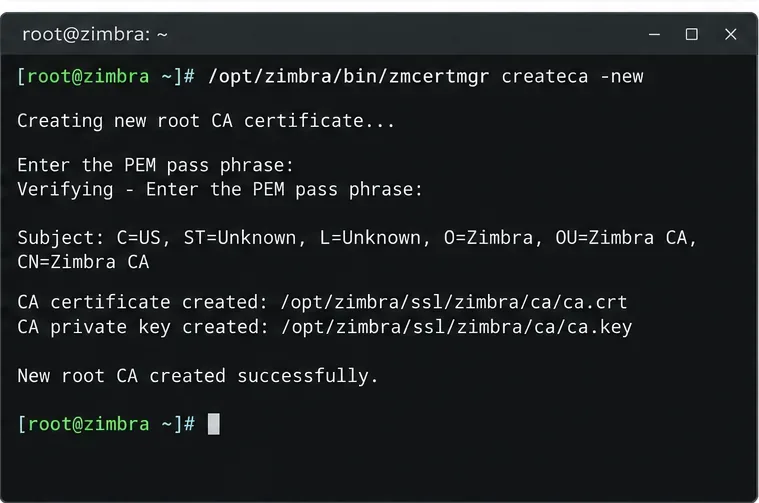
إذا انتهت صلاحية شهادة المصادقة، أو كان لديك سبب موثق لاستبدالها، فأنشئ شهادة جديدة:
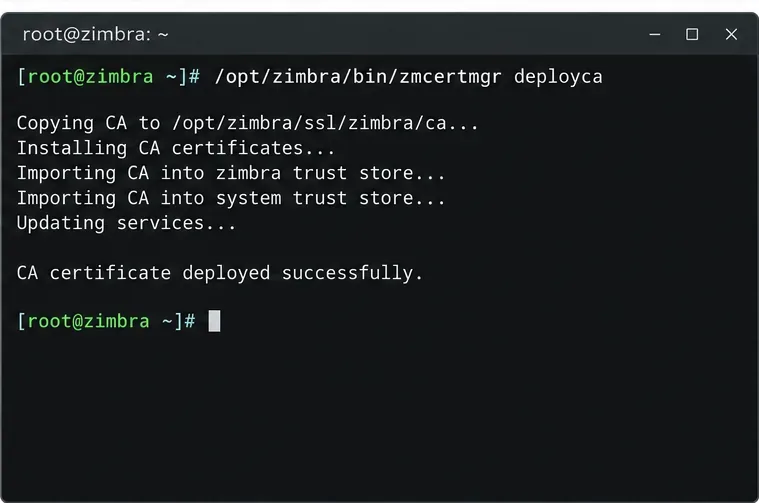
يُستخدم هذا createca -newالأمر لاستبدال شهادة Zimbra CA عند الحاجة، وليس كخطوة إلزامية لكل عملية تجديد روتينية لشهادة الأوراق.بعد إنشاء مرجع مصدق بديل، قم بنشره قبل إنشاء شهادة الخادم الجديدة الموقعة ذاتيًا.
الخطوة 3: إنشاء ونشر شهادة خادم جديدة موقعة ذاتيًا
لتجديد الشهادة على خادم واحد بسهولة، توثق زيمبرا التسلسل التالي. ينشئ المثال شهادة صالحة لمدة 365 يومًا:
إذا اتصل العملاء عبر أكثر من اسم نطاق DNS، فأنشئ الشهادة باستخدام أسماء النطاقات البديلة المطلوبة بدلاً من افتراض أن اسم المضيف الافتراضي كافٍ. تدعم أداة شهادات Zimbra ذلك -subjectAltNames. على سبيل المثال:
استخدم أسماءً تُشير فعلاً إلى خدمة Zimbra هذه، والتي يستخدمها المستخدمون أو عمليات التكامل لديك بالفعل. قد تكون الشهادة سارية المفعول، ومع ذلك تفشل في التحقق إذا لم يكن اسم المضيف المطلوب مُغطى بقيم الموضوع/SAN الخاصة بها.
لا تستخدم هذه الطريقة لتوقيع الشهادة ذاتيًا لاستبدال شهادة تجارية/موثوقة علنًا عن طريق الخطأ. إذا كان من المفترض أن يستخدم خادمك شهادة تجارية، فتوقف هنا واتبع إجراء نشر الشهادة التجارية الخاص بـ Zimbra.
الخطوة الرابعة: التحقق من النشر، وإعادة تشغيل Zimbra، والاختبار من جانب العميل
تأكد من أن Zimbra قد قامت بتثبيت الشهادة الجديدة:
/opt/zimbra/bin/zmcertmgr viewdeployedcrt
ثم أعد تشغيل Zimbra حتى تقوم الخدمات بتحميل الشهادة الجديدة:
zmcontrol restart
بعد اكتمال إعادة التشغيل، قم بتشغيل ما يلي:
zmcontrol status
/opt/zimbra/bin/zmcertmgr viewdeployedcrt
النتيجة المرجوة بسيطة: الخدمات المتوقعة تعمل، والشهادة المنشورة لها تاريخ انتهاء صلاحية لاحق. أخيرًا، أعد اختبار OpenSSL عن بُعد باستخدام اسم المضيف الذي يصل إليه المستخدمون فعليًا. هذا يثبت ما يتم تقديمه على الشبكة بعد إعادة التشغيل.
إذا كان المتصفح لا يزال يعرض الشهادة القديمة أو المنتهية الصلاحية
لا تقم بإنشاء شهادة أخرى فوراً. اتبع الخطوات التالية في الطبقات المتبقية بالترتيب:
تأكد من صحة اسم النطاق واسم المضيف. تأكد من أنك تختبر نفس اسم المضيف الذي تغطيه الشهادة الجديدة وأنك تصل إلى خادم Zimbra المقصود.
تحقق من مسار الخادم الوكيل. تشير وثائق استكشاف أخطاء شهادات Zimbra إلى أن الخادم الوكيل قد يستمر في عرض شهادة قديمة في بعض الحالات. افحص الشهادة المعروضة عن بُعد، وليس فقط ملفات الشهادة المحلية. راجع قسم أخطاء شهادات Zimbra .
تحقق من موثوقية العميل. قد تكون الشهادة الموقعة ذاتيًا والمجددة صالحة حتى تاريخ معين، بينما لا تزال غير موثوقة من قِبل المتصفحات أو برامج البريد الإلكتروني. إن انتهاء الصلاحية والموثوقية مسألتان منفصلتان.
تحقق من وقت النظام. قد يؤدي وجود خلل كبير في ساعة الخادم أو العميل إلى ظهور شهادة صالحة في الأصل على أنها غير صالحة أو منتهية الصلاحية.
تحقق من مرجع المصادقة. إذا كانت شهادة الفرع جديدة ولكن مرجع مصادقة Zimbra المُصدر لها منتهي الصلاحية، فاستبدل مرجع المصادقة وأعد إنشاء شهادة الخادم من مرجع المصادقة الجديد.
يحتاج نظام Zimbra متعدد الخوادم إلى مستوى مختلف من العناية.
في حالة التثبيت على عدة عُقد، استخدم إجراء الخوادم المتعددة بدلاً من تكرار أوامر الخادم الواحد بشكل أعمى على كل مضيف. توثق Zimbra إنشاء/نشر مرجع الشهادات (CA) ثم نشر الشهادة الموقعة ذاتيًا عبر العُقد باستخدام الأمر `regenerateself-SignedSSL Certificate — Multi-Server` deploycrt self -allserver؛ كما تحذر من أن الأمر `regenerateself-SignedSSL Certificate — Multi-Server` viewdeployedcrtلا يُبلغ إلا عن الخادم المحلي. المرجع الرسمي هو: `Regenerateself-SignedSSL Certificate — Multi-Server` .
قد يؤدي عدم تطابق شهادات المرجع المصدق (CA) بين خادم LDAP الرئيسي والنسخ المتماثلة إلى مشاكل في بروتوكول TLS والنسخ المتماثل. إذا كنت تستخدم بنية متعددة الخوادم، فتحقق من سلسلة شهادات المرجع المصدق على كل عقدة متأثرة واتبع ترتيب النشر الموثق.
الفحص الذاتي: كيف تعرف أن الإصلاح قد اكتمل
قبل إغلاق البلاغ، تحقق من كل ما يلي:
zmcontrol statusيعرض هذا العرض خدمات Zimbra المتوقعة قيد التشغيل.
zmcertmgr viewdeployedcrtيعرض شهادة تاريخ انتهاء صلاحيتها في المستقبل.
يُظهر فحص عن بُعد openssl s_clientنفس تواريخ الشهادات الجديدة لاسم المضيف العام/الداخلي الذي يستخدمه المستخدمون فعليًا.
يغطي موضوع الشهادة أو اسم النطاق البديل (SAN) اسم المضيف هذا.
يمكن لبريد الويب وبروتوكولات البريد التي تستخدمها بيئتك إنشاء اتصالات TLS.
إذا قمت باستبدال شهادة Zimbra CA عن قصد، فسيتم تحديث العملاء أو الأنظمة الداخلية التي تثبت أو تثق في شهادة CA القديمة حسب الحاجة.
في حالة انتهاء صلاحية شهادة خادم واحد بشكل روتيني، فإنّ أقلّ الطرق إزعاجًا هو عادةً الاحتفاظ بشهادة Zimbra CA سارية المفعول، وإنشاء شهادة خادم جديدة موقعة ذاتيًا، ونشرها، وإعادة تشغيل الخدمات، والتحقق من الشهادة من خارج الخادم. لا تستبدل شهادة CA إلا عند انتهاء صلاحيتها أو عند وجود سبب واضح آخر لتغييرها. هذا الأسلوب يُصلح الانقطاع الفوري مع تجنّب التغييرات غير الضرورية في سلسلة الثقة.