الرئيسية
» مسؤول الشبكة
»
كيفية إعداد المصادقة الثنائية في ownCloud Infinite Scale
كيفية إعداد المصادقة الثنائية في ownCloud Infinite Scale
لفرض المصادقة الثنائية (2FA) لتسجيل الدخول إلى ownCloud Infinite Scale، قم بتكوينها في موفر هوية OpenID Connect (IDP) الذي يُصادق على المستخدمين. في العديد من عمليات النشر، يعني هذا تفعيل كلمات المرور لمرة واحدة المستندة إلى الوقت (TOTP) في Keycloak، ثم مطالبة المستخدمين بالتسجيل قبل إتمام عملية تسجيل الدخول. لا يوفر Infinite Scale شاشة تسجيل TOTP عامة خاصة به. موفر الهوية المدمج فيه محدود للغاية؛ لذا توصي ownCloud باستخدام موفر OpenID Connect خارجي لتلبية احتياجات الهوية الأوسع، وتشير وثائقها إلى Keycloak للمصادقة الثنائية.
مثال افتراضي: شركة Northstar Design هي شركة وهمية تضم 40 موظفًا، وتستخدم خدمة ownCloud Infinite Scale المتصلة بالفعل بنطاق Keycloak files. يسجل الموظفون حاليًا دخولهم باستخدام كلمة مرور. يرغب المسؤول في أن يقوم الموظفون بتسجيل تطبيق مصادقة واستخدام رمز عند تسجيل دخولهم التالي. هذا المثال توضيحي فقط، وليس تقريرًا عن تثبيت أو اختبار حقيقي. تفترض الخطوات التالية أن Keycloak هو موفر الهوية (IDP) المستخدم بالفعل من قِبل Infinite Scale؛ إذا لم يكن كذلك، فاتبع أولًا إرشادات النشر الرسمية لربط الخدمتين.
الصور التوضيحية للواجهة في هذا الدليل هي أمثلة توضيحية، وليست لقطات شاشة من نظام Northstar أو ownCloud حقيقي. قد تختلف صياغة القوائم وتصميمها بين إصدارات Keycloak المختلفة. تمت مراجعة هذه التعليمات بالرجوع إلى وثائق ownCloud Infinite Scale 8.2 ودليل إدارة خادم Keycloak 26.8 بتاريخ 6 أكتوبر 2026.
بالنسبة لهذا الإعداد الافتراضي، يقوم Infinite Scale بإرسال المستخدمين إلى مُصدر Keycloak المُكوّن؛ وتعتمد إعدادات OIDC الدقيقة على النشر الحالي.
ما هي التغييرات التي تطرأ على المصادقة الثنائية في عملية نشر على نطاق لا نهائي؟
بروتوكول OpenID Connect (OIDC) هو بروتوكول تسجيل الدخول الذي يسمح لشركة Infinite Scale بالاعتماد على موفر هوية (IDP) بدلاً من التحقق من كل كلمة مرور على حدة. يطلب Keycloak بيانات الاعتماد الأساسية، وعندما يتطلب مسار المصادقة ذلك، يطلب عاملاً ثانياً مثل TOTP. ثم تتلقى Infinite Scale مصادقة OIDC الناتجة. TOTP هو رمز قصير الأجل يتم إنشاؤه من سر مشترك والوقت الحالي؛ ويقوم تطبيق المصادقة بتخزين هذا السر عندما يقوم المستخدم بمسح رمز الاستجابة السريعة (QR) الخاص بالتسجيل.
يُعدّ هذا الفصل مهمًا. فإعداد سياسة كلمة المرور لمرة واحدة (OTP) في Keycloak يُغيّر طريقة مصادقة المستخدمين. ولا يؤدي تفعيل خيار المصادقة متعددة العوامل (MFA) في ownCloud إلى تسجيل الهاتف أو إنشاء بيانات اعتماد TOTP. OCIS_MFA_ENABLEDيُستخدم خيار ownCloud تحديدًا للمصادقة الإضافية على مسارات محمية مُحددة عندما يدعم موفر الهوية (IDP) خاصية مرجع فئة سياق المصادقة (ACR) في OpenID Connect. وهو ليس خيارًا يُضيف مطالبة TOTP عامة لكل عملية تسجيل دخول.
قبل تغيير العالم
تأكد من موفر الهوية (IDP) والنطاق الذي يستخدمه عملاء Infinite Scale في بيئة الإنتاج. قارن معرّفات مُصدر OIDC ومعرّفات العميل مع إعدادات النشر بدلاً من التخمين من شريط عنوان المتصفح.
يجب أن يكون لديك حساب مسؤول لنطاق Keycloak الصحيح، وتطبيق مصادقة مدعوم لكل مستخدم، وعملية استعادة للمستخدمين الذين يفقدون جهازًا.
تأكد من إمكانية الوصول إلى صفحة تسجيل الدخول إلى Keycloak وInfinite Scale عبر بروتوكول HTTPS باستخدام شهادات صالحة. أبقِ جلسة مسؤول مفتوحة أثناء إجراء تغييرات المصادقة، واختبر أولاً باستخدام حساب غير مسؤول.
قم بحصر جميع مسارات تسجيل الدخول. يتحكم مسار المتصفح في مصادقة OIDC المستندة إلى المتصفح؛ وقد تخضع بيانات اعتماد واجهة برمجة التطبيقات، أو حسابات الخدمة، أو كلمات مرور التطبيقات، أو مسارات المصادقة الأخرى لإدارة منفصلة.
1. تأكد من أن Infinite Scale يستخدم Keycloak
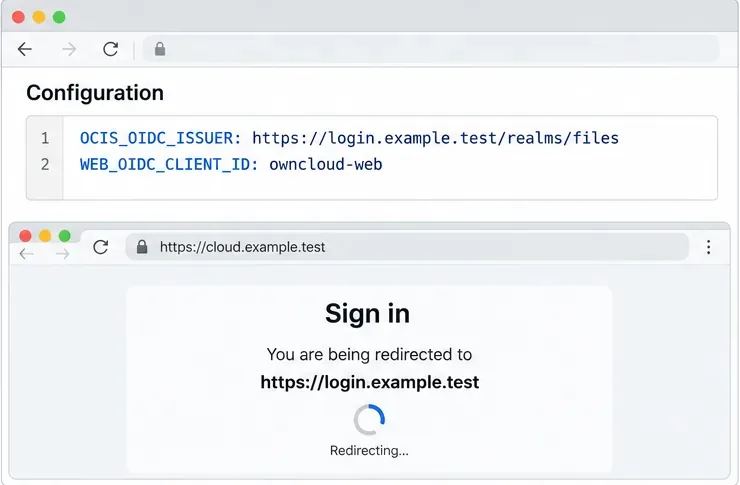
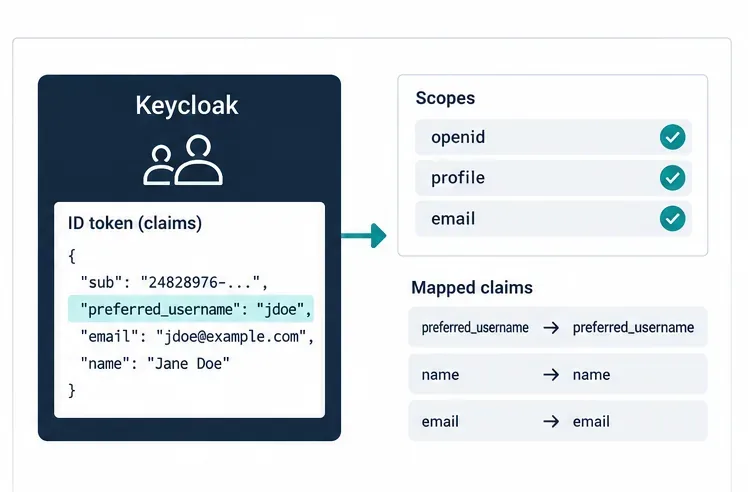
في مثال Northstar، يؤكد المسؤول أن عميل الويب قد أُعيد توجيهه بالفعل إلى filesالنطاق على الرابط المحدد https://login.example.test/realms/files. يستخدم مثال نشر ownCloud إعدادات مثل OCIS_OIDC_ISSUER، WEB_OIDC_CLIENT_IDو ، وفي إعداد Keycloak الخاص به، PROXY_OIDC_REWRITE_WELLKNOWN. هذه قيم تكوين النشر، وليست حقولًا يُغيرها المستخدمون العاديون في واجهة الويب الخاصة بـ Infinite Scale.
إذا كانت نسختك لا تزال تستخدم موفر الهوية المدمج، فخطط لدمج Keycloak بشكل منفصل قبل تطبيق كلمة المرور لمرة واحدة (OTP). يتطلب ربط موفر هوية خارجي أكثر من مجرد إدخال عنوان URL للجهة المصدرة: تسجيل العميل، وإعادة التوجيه، وتكوين مصدر الويب، ومطالبات الرمز المميز، وبروتوكول HTTPS، وتوافق جميع تطبيقات سطح المكتب أو الأجهزة المحمولة المستخدمة. استخدم مثال نشر Keycloak المُحدّث من ownCloud كنقطة انطلاق لنسختك وبنيتك المحددة.
2. حدد سياسة كلمة المرور لمرة واحدة (OTP) المستندة إلى الوقت في Keycloak
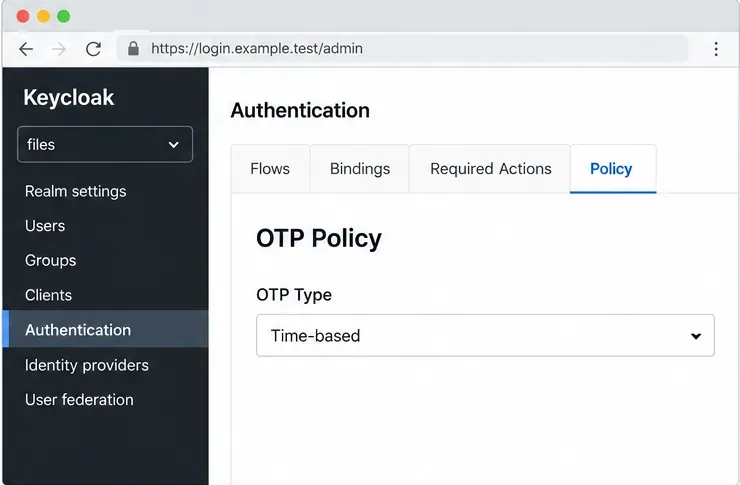
افتح مجلد الملفات في لوحة تحكم Keycloak الإدارية، ثم انتقل إلى المصادقة ، ثم السياسة ، ثم سياسة كلمة المرور لمرة واحدة (OTP ). اختر سياسة تعتمد على الوقت (TOTP) لتطبيقات المصادقة. يدعم Keycloak أيضًا HOTP القائم على العداد، ولكن TOTP هو الخيار الأنسب لتطبيقات مصادقة الهاتف لأن الرموز تتغير بمرور الوقت.
راجع السياسة قبل تطبيقها. يوفر Keycloak إعدادات مثل خوارزمية التجزئة، وطول الرمز، وفترة انحراف الساعة، وفترة صلاحية الرمز، وإمكانية إعادة استخدام الرمز. ابدأ بالقيم التي تدعمها أدوات المصادقة لدى المستخدمين. قد تساعد فترة انحراف الساعة الأوسع في تقليل انحراف الساعة، ولكنها تُطيل أيضًا الفترة التي يُمكن خلالها قبول الرمز. حافظ على تزامن ساعة الخادم، وتجنب توسيع هذه الفترة كبديل عن ضبط تزامن الوقت.
اختر سياسة كلمة المرور لمرة واحدة (OTP) القائمة على الوقت في المجال حتى يتمكن المستخدمون من تسجيل تطبيقات المصادقة المتوافقة.
3. اشتراط التسجيل برمز التحقق لمرة واحدة للمستخدمين الجدد
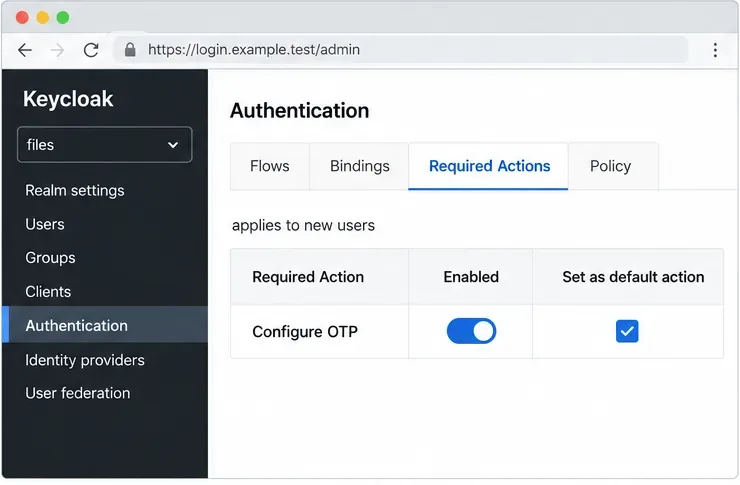
في قسم المصادقة > الإجراءات المطلوبة ، تأكد من تفعيل خيار "تكوين كلمة المرور لمرة واحدة" (OTP) وتعيينه كإجراء افتراضي. تشير وثائق Keycloak إلى أن الإجراء المطلوب يُطبق تلقائيًا عند تسجيل دخول مستخدم جديد لأول مرة. وهذا يُنشئ شرطًا للتسجيل؛ إذ لا يزال يتعين على المستخدم إكمال الإعداد قبل الحصول على بيانات اعتماد TOTP.
تحقق أيضًا من آلية مصادقة المتصفح. في آلية مصادقة المتصفح القياسية لـ Keycloak، يطلب مسار المصادقة الثنائية المشروط رمز التحقق لمرة واحدة (OTP) عندما يكون لدى المستخدم بيانات اعتماد OTP مُهيأة. إذا لم يكن مطلوبًا من المستخدمين تهيئة OTP، فيمكنهم المتابعة دون طلب المصادقة الثنائية. احتفظ بكلمة المرور المعتادة أو خطوة المصادقة الأولى، واختبر الآلية جيدًا قبل ربط آلية مخصصة. تؤثر تغييرات آلية المصادقة على النطاق بأكمله، وقد تؤدي إلى حظر وصول المسؤولين في حال وجود خلل في التهيئة.
ضع علامة على "تكوين رمز التحقق لمرة واحدة" كإجراء إلزامي افتراضي حتى يُطلب من الحسابات التي تم إنشاؤها حديثًا التسجيل عند تسجيل الدخول لأول مرة.
4. أضف شرط التسجيل للمستخدمين الحاليين
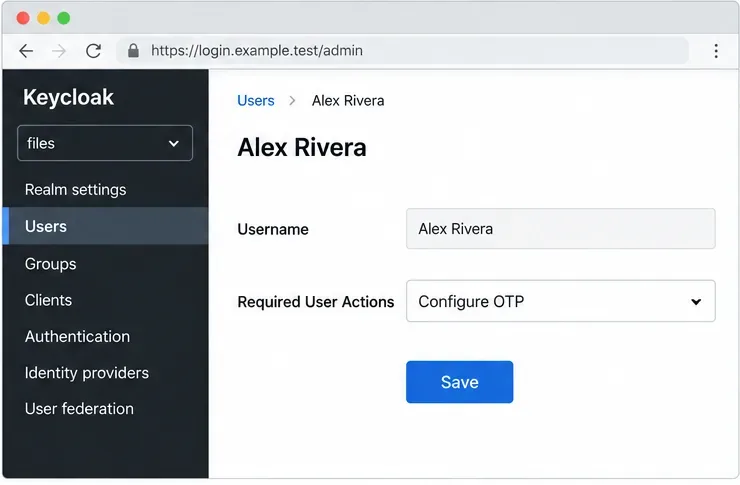
لا يُطبّق الإجراء الافتراضي بأثر رجعي على الحسابات الموجودة مسبقًا. بالنسبة لموظفي نورث ستار الحاليين، يقوم المسؤول بفتح كل مستخدم في نطاق Keycloak وإضافة " تكوين كلمة المرور لمرة واحدة" ضمن الإجراءات المطلوبة لذلك المستخدم، ثم يحفظ التغيير. كما يوفر Keycloak خيارًا ضمن علامة تبويب "بيانات اعتماد " المستخدم لإرسال بريد إلكتروني لإعادة تعيين بيانات الاعتماد، يُوجّه المستخدم إلى إعداد كلمة المرور لمرة واحدة. اختر الطريقة التي تُناسب عملية إدارة حساباتك، وتأكد من إمكانية وصول البريد الإلكتروني إلى المستخدمين في حال استخدامه.
بالنسبة لدليل بيانات كبير، خطط لعملية جماعية مُحكمة باستخدام واجهة إدارة Keycloak المدعومة أو نظام التشغيل الآلي. لا تفترض أن تفعيل الإجراء الافتراضي قد سجّل جميع المستخدمين. أنشئ مستخدمًا تجريبيًا وتحقق من سلوك تسجيل الدخول الأول المتوقع قبل تطبيق السياسة على نطاق واسع.
بالنسبة للحسابات الموجودة، قم بتعيين "تكوين كلمة المرور لمرة واحدة" كإجراء مطلوب للمستخدم واحفظ تغيير الحساب.
5. اطلب من كل مستخدم تسجيل أداة مصادقة
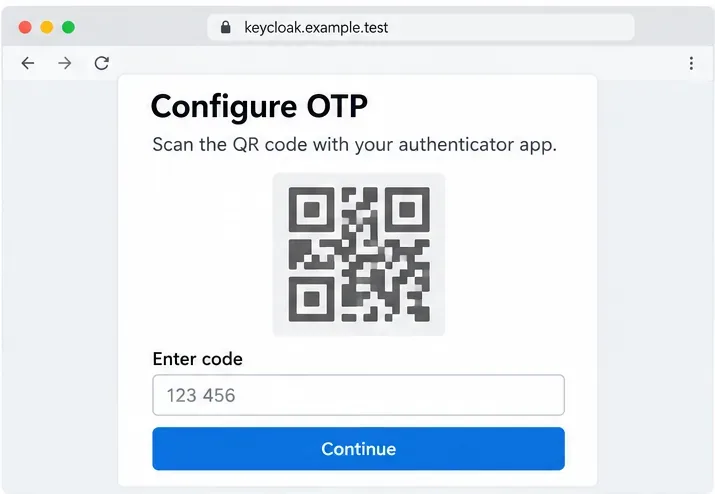
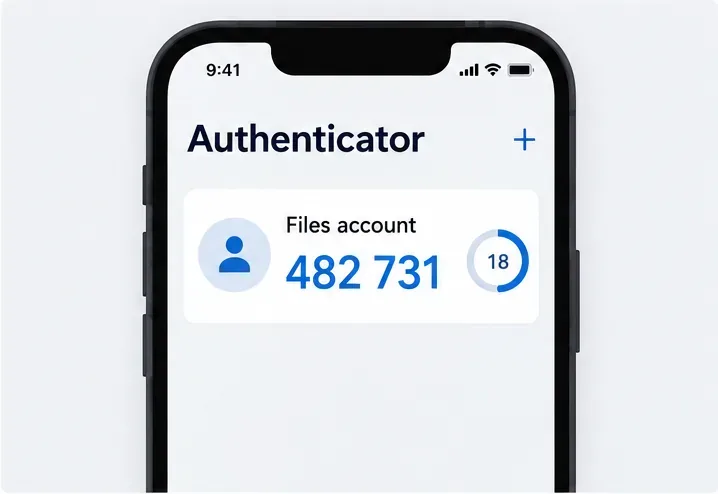
عندما يقوم أليكس، وهو موظف خيالي في شركة نورث ستار، بتسجيل الدخول إلى منصة ownCloud، يُعاد توجيهه إلى Keycloak، حيث يطلب منه Keycloak إعداد رمز التحقق لمرة واحدة (OTP). يفتح أليكس تطبيق المصادقة، ويمسح رمز الاستجابة السريعة (QR) الذي يعرضه Keycloak، ثم يُدخل الرمز الحالي من التطبيق لتأكيد التسجيل. يحتوي رمز الاستجابة السريعة على سر TOTP، لذا يجب على المستخدمين التعامل معه كبيانات اعتماد: لا ترسله إلى مسؤول النظام عبر البريد الإلكتروني، ولا تحفظه في تذكرة مشتركة، ولا تمسحه ضوئيًا باستخدام جهاز غير موثوق.
إذا تعذّر على التطبيق مسح الرمز، فقد تُقدّم صفحة إعداد Keycloak المفتاح الأساسي كإدخال يدوي. يجب على المستخدمين حفظ هذا المفتاح في تطبيق المصادقة فقط. كما يجب عليهم إكمال خطوة التحقق قبل إغلاق صفحة الإعداد. قد يكون الرمز الذي يفشل في التحقق قديمًا، أو مكتوبًا بشكل خاطئ، أو تم إنشاؤه بواسطة تطبيق بساعة جهاز غير صحيحة.
تعرض صفحة تسجيل Keycloak رمز الاستجابة السريعة وتطلب من المستخدم إدخال رمز من جهاز المصادقة؛ الصورة هي مثال توضيحي لواجهة المستخدم.يقوم تطبيق المصادقة بإنشاء رمز متغير للحساب؛ الأرقام المعروضة هي مجرد مثال، وليست بيانات اعتماد قابلة للاستخدام.
6. إعداد خطة الاسترداد قبل تطبيق السياسة
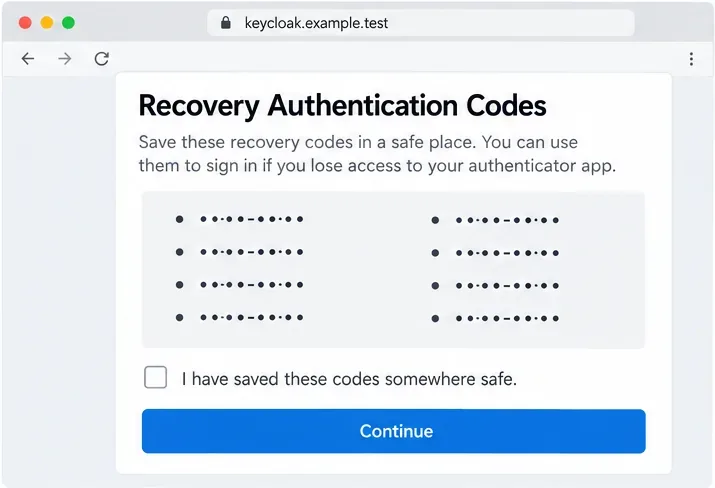
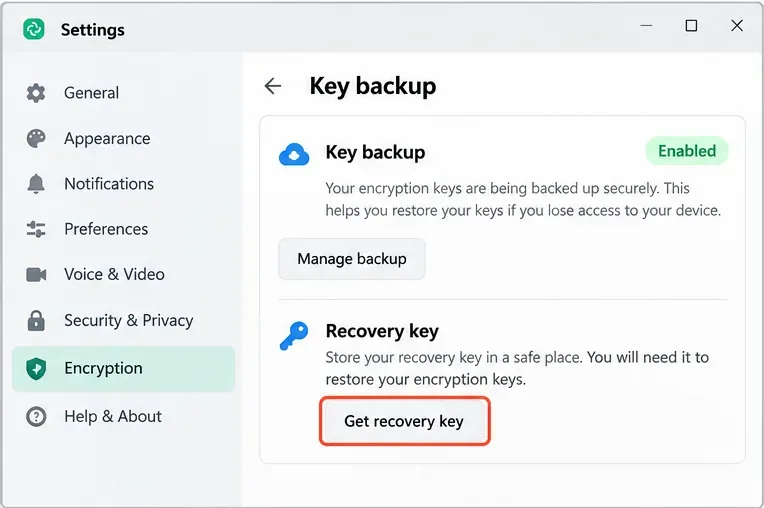
يحتاج المستخدمون إلى طريقة لاستعادة الوصول في حال فقدان الهاتف أو استبداله أو مسح بياناته. يُوثّق Keycloak 26.8 رموز المصادقة للاسترداد كبيانات اعتماد إضافية يُمكن تفعيلها وإضافتها كبديل في عملية التصفح. إذا كان إصدار Keycloak الخاص بك ونطاقك يدعمان هذه الميزة، فقم بتفعيلها واختبرها بدقة. يجب على المستخدمين تخزين رموز الاسترداد في مدير كلمات مرور معتمد أو أي موقع آمن آخر غير متصل بالإنترنت، والتعامل مع كل رمز على أنه بيانات حساسة. لا تقم بتخزينها في نفس تطبيق الهاتف الذي يحتوي على رمز TOTP السري.
إذا لم تكن رموز الاسترداد مُفعّلة في نطاقك، فقم بتوثيق إجراء استرداد بقيادة المسؤول. اطلب التحقق من الهوية قبل إعادة تعيين أو إزالة بيانات اعتماد كلمة المرور لمرة واحدة (OTP). احتفظ بحساب مسؤول احتياطي ضمن عملية منفصلة وخاضعة لرقابة صارمة حتى لا تتحول مشكلة تسجيل المستخدم إلى حظر شامل للنطاق.
يجب حفظ رموز الاسترداد، عند تفعيلها للمجال، في مكان محمي قبل أن ينهي المستخدم عملية التسجيل.
7. اختبر مسار تسجيل الدخول الكامل إلى ownCloud
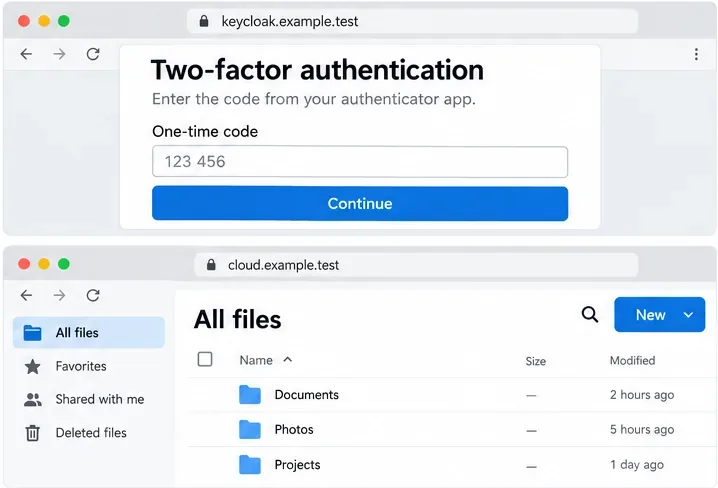
بعد التسجيل، سجّل الخروج من حساب الاختبار ثم سجّل الدخول مجددًا عبر عنوان Infinite Scale المعتاد. تأكد من أن المتصفح يصل إلى نطاق Keycloak المطلوب، ويقبل كلمة مرور الحساب، ويطلب رمز التحقق الزمني، ويعيد توجيه المستخدم إلى ownCloud بعد المصادقة الناجحة. بعد ذلك، اختبر تطبيقات سطح المكتب والهواتف المحمولة المدعومة، والروابط المشتركة، وأي أدوات تشغيلية تعتمد على نفس موفر الهوية.
لا يُثبت نجاح اختبار المتصفح أن جميع العملاء أو البروتوكولات تستخدم نفس آلية المصادقة. قد لا تغطي آلية مصادقة المتصفح في Keycloak آلية منح المصادقة المباشرة المنفصلة، وقد تُلبّي جلسة تسجيل الدخول الموحد (SSO) الحالية في Keycloak متطلبات تسجيل الدخول اللاحق في ownCloud دون الحاجة إلى طلب رمز التحقق لمرة واحدة (OTP) مرة أخرى. هذا أمر طبيعي عند إعادة استخدام الجلسة، وليس دليلاً على وجود خلل في عامل المصادقة. إذا كانت السياسة تتطلب عامل مصادقة جديدًا بشكل متكرر، فيُرجى مراجعة إعدادات تسجيل الدخول الموحد (SSO) وإعدادات مستوى المصادقة في Keycloak كجزء من سياسة جلسات مُحكمة.
يطلب مسار المتصفح المتوقع رمزًا لمرة واحدة من موفر الهوية ثم يعود إلى واجهة ملف السحابة؛ هذا مثال على التدفق، وليس نتيجة اختبار.
اختياري: يتطلب تفعيل المصادقة متعددة العوامل الإضافية فقط للمسارات المحمية
تتطلب بعض عمليات النشر استخدام عامل مصادقة ثانٍ فقط عند فتح المستخدمين لموارد حساسة. يدعم Infinite Scale المصادقة التصاعدية على مستوى المسار من خلال مطالبات OIDC ACR. في وثائق الإصدار 8.2، OCIS_MFA_ENABLEDيتم تفعيل الإنفاذ وتحديد OCIS_MFA_AUTH_LEVEL_NAMESمستوى ACR الذي يدل على المصادقة متعددة العوامل. يجب أن يدعم موفر الهوية (IDP) المصادقة التصاعدية وأن يُصدر قيمة ACR المطابقة في الرمز المميز. يوفر Keycloak إعدادات مستوى المصادقة وACR لهذا النمط، ولكن يجب أن يتطابق تدفقه ومستوى الطلب وتعيين الرمز المميز مع القيمة المُكوّنة في Infinite Scale.
هذا المثال مجرد نقطة انطلاق: استخدمه advancedفقط إذا كان Keycloak مُهيأً بالفعل لإرجاع قيمة ACR بعد العامل المطلوب. إذا طُلب مسار محمي بدون المستوى المطلوب، يمكن لـ Infinite Scale رفض الوصول وإرجاع استجابة 403 مع X-OCIS-MFA-Requiredترويسة. يختلف رفع مستوى المسار عن اشتراط TOTP أثناء كل عملية مصادقة جديدة لمتصفح Keycloak.
المشاكل الشائعة وحلولها
الأعراض
ما الذي يجب فحصه؟
لم يظهر أي طلب رمز التحقق لمرة واحدة
تأكد من أن الحساب قد أكمل عملية التسجيل في OTP، وأن تدفق المتصفح يستدعي خطوة OTP للمستخدمين المُكوّنين، وأن جلسة SSO الموجودة مسبقًا لا تعيد استخدام المصادقة.
لا يُطلب من المستخدم الجديد التسجيل
تأكد من تفعيل خيار "تكوين رمز التحقق لمرة واحدة" وتحديده كإجراء افتراضي في النطاق الصحيح. تُطبق الإجراءات الافتراضية على المستخدمين الجدد؛ أما الحسابات الحالية فتحتاج إلى تحديد إجراء مطلوب.
تم رفض الكود
تأكد من أن المستخدم اختار TOTP وليس HOTP، وتحقق من ساعات الجهاز والخادم. اطلب من المستخدم الانتظار حتى فترة الرمز التالية وإدخال الرمز الجديد.
فشل تسجيل الدخول عبر سطح المكتب أو الهاتف المحمول أو نظام التشغيل الآلي
تحقق من آلية المصادقة التي يستخدمها العميل، سواءً كانت OIDC أو غيرها. اختبر كل عميل مدعوم وتأكد من أن التغيير لم يعتمد على آلية تسجيل دخول عبر المتصفح فقط لتسجيل الدخول من خارج المتصفح.
يتم حظر المستخدمين بعد تغيير مسار العمل
استخدم عملية استعادة المسؤول الموثقة وحساب الطوارئ المحمي. راجع آخر تغيير في مسار النظام قبل تعديل المسار الافتراضي مرة أخرى.