الرئيسية
» مسؤول الشبكة
»
كيفية إعداد مصادقة LDAP و Active Directory في Nextcloud
كيفية إعداد مصادقة LDAP و Active Directory في Nextcloud
إذا كنت ترغب في استخدام حسابات الدليل نفسها الخاصة بمؤسستك لتسجيل الدخول إلى Nextcloud، فقم بتفعيل واجهة المستخدم والمجموعات المدمجة في LDAP، وقم بتهيئتها للاتصال بـ LDAP أو Active Directory (AD). أما الإعداد الأكثر أمانًا فيعتمد على استخدام حساب دليل مخصص للبحث، ونقل مشفر، ونطاق مستخدم محدود عمدًا، وتسجيل دخول تجريبي قبل التفعيل.
يتبع الشرح التالي دليل إدارة Nextcloud 35، الذي تمت مراجعته في 7 أكتوبر 2026. قد تختلف تسميات عناصر التحكم أو أماكنها بين إصدارات Nextcloud وحزم الاستضافة. صور واجهة المستخدم هي أدلة مرئية للإعدادات الموثقة، وليست دليلاً من خادم فعلي؛ لذا يُرجى استخدام تسميات الإصدار المُثبّت لديك ودليل الإدارة.
ما الذي يتغير عندما يستخدم Nextcloud بروتوكول LDAP أو Active Directory؟
يتحقق Nextcloud من المستخدمين المؤهلين في الدليل، مما يسمح لهم بتسجيل الدخول باستخدام بيانات اعتماد LDAP أو Active Directory الخاصة بهم دون الحاجة إلى كلمات مرور محلية منفصلة لـ Nextcloud. كما يمكن لخادم LDAP الخلفي عرض مجموعات الدليل. يقرأ Nextcloud معلومات الدليل فقط، ولا يدير حسابات الدليل أو يعدلها أو يحذفها. ويبقى مسؤول LDAP مسؤولاً عن هذه الحسابات وعضويات المجموعات.
يُعدّ هذا مفيدًا عندما تُدير المؤسسة حساباتها مركزيًا. ويُضيف هذا شرطًا أساسيًا: يجب أن يكون Nextcloud قادرًا على الوصول إلى الدليل والتحقق من صحة شهادة TLS الخاصة به. قد يؤدي انقطاع الدليل، أو وجود مشكلة في قواعد الشبكة، أو مشكلة في الشهادة إلى تعطيل تسجيل الدخول إلى الدليل، لذا يُنصح بالاحتفاظ بحساب مسؤول Nextcloud مُختبَر ومسار تشغيلي إلى الخادم أثناء إعداد التكامل.
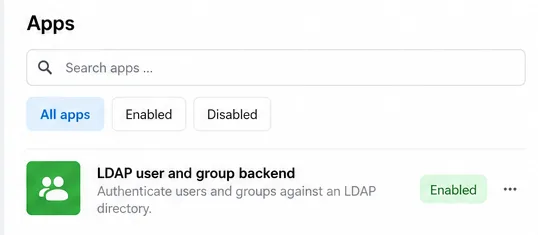
تُظهر إعدادات التطبيقات أن واجهة المستخدم والمجموعة الخاصة بـ LDAP مُفعّلة قبل تكوين اتصال الخادم الخاص بها.
ما الذي يجب عليك تحضيره قبل الاتصال؟
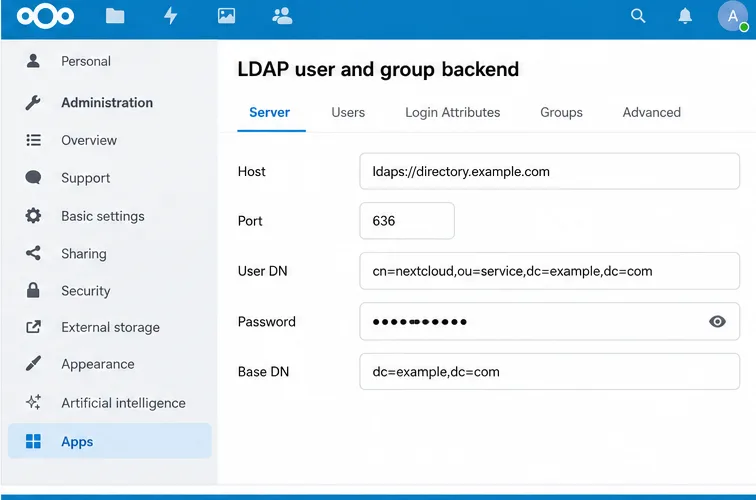
نقطة نهاية الدليل: اسم مضيف LDAP أو AD، وطريقة الاتصال المشفرة المسموح بها، ومنفذها. يقبل Nextcloud اسم مضيف LDAPS مثل ldaps://directory.example.com; المنفذ 636 هو المنفذ الافتراضي المعتاد لـ LDAPS.
حساب البحث: حساب خدمة مخصص، تتيح صلاحيات الوصول الخاصة به إجراء عمليات البحث التي يحتاجها Nextcloud. استخدم فقط الصلاحيات اللازمة للبحث. احتفظ بكلمة المرور في واجهة الإدارة المحمية، ولا تقم بلصقها في تذكرة دعم أو سجل عام.
الاسم المميز الأساسي (DN): هو فرع الدليل المراد البحث فيه، على سبيل المثال dc=example,dc=com. اطلب من مسؤول الدليل لديك الاسم المميز الصحيح بدلاً من التخمين بناءً على نطاق البريد الإلكتروني.
نطاق واختبار الهويات: تحديد الأشخاص والمجموعات التي يجب أن تكون مرئية، وتحديد حساب اختبار واحد مسموح به، وإذا أمكن، حساب واحد يجب استبعاده.
دعم PHP لبروتوكول LDAP: بالنسبة للخادم المُثبَّت يدويًا، تأكد من تفعيل إضافة LDAP لـ PHP في بيئة تشغيل PHP التي تُشغِّل Nextcloud. تُضمِّن العديد من توزيعات Linux هذه الإضافة php-ldap. قد تتضمن عمليات التثبيت الجاهزة الوحدات النمطية المطلوبة؛ راجع وثائق تلك الحزمة.
استخدم بروتوكول LDAPS أو أي بروتوكول نقل LDAP آخر محمي بتقنية TLS ومعتمد لدليلك. ثبّت سلسلة شهادات الإصدار على مضيف Nextcloud وتأكد من أن مكتبة LDAP الخاصة بـ PHP تثق بها. لا تعالج أخطاء الشهادات بتعطيل التحقق من صحة الشهادات في بيئة الإنتاج.
كيف يتم تفعيل واجهة LDAP الخلفية وإدخال تفاصيل الخادم؟
سجّل الدخول باستخدام حساب مسؤول Nextcloud. افتح التطبيقات وقم بتمكين واجهة المستخدم والمجموعات LDAP الخلفية إذا لم تكن مفعلة بالفعل.
افتح إعدادات الإدارة وحدد قسم قاعدة بيانات مستخدمي ومجموعات LDAP. ابدأ من علامة تبويب الخادم . قد يتطلب التكوين الجديد إجراء اختبار ناجح للخادم قبل أن تصبح علامات التبويب الأخرى متاحة.
أدخل اسم مضيف الدليل. بالنسبة لاتصال LDAPS مشفر، القيمة النموذجية هي 636. ldaps://directory.example.comأدخل المنفذ الصحيح إذا لم يكتشفه Nextcloud تلقائيًا؛ 636 هو منفذ LDAPS النموذجي. اتبع إعدادات فريق الدليل لديك إذا كانت مؤسستك تستخدم ترتيب LDAP آمنًا آخر.
أدخل اسم المستخدم الكامل وكلمة المرور لحساب البحث. يُنصح باستخدام حساب مستخدم مخصص لنظام LDAP لهذا الغرض، وذلك وفقًا لدليل Nextcloud. اترك خانة بيانات الاعتماد فارغة فقط إذا كان دليلك يسمح صراحةً بعمليات البحث المجهولة.
أدخل اسم النطاق الأساسي، مثل dc=example,dc=com. إذا كان المستخدمون أو المجموعات موجودين في فروع منفصلة، يمكنك تحسين أشجارهم الأساسية في الإعدادات المتقدمة بعد أن يعمل الاتصال الأساسي.
تحتوي علامة التبويب "الخادم" على مضيف LDAPS والمنفذ وبيانات اعتماد حساب البحث واسم الدليل الأساسي المستخدم للبحث.
يستطيع Nextcloud الكشف التلقائي عن قيم مثل المنفذ وBase DN، كما يمكن لعملية الإعداد التعرف على إعدادات Active Directory الشائعة. اعتبر عملية الكشف نقطة انطلاق: تحقق من تطابق Base DN المعروض والمستخدمين المُسترجَعين مع نطاق الدليل المقصود.
ما هي قائمة المستخدمين الذين يمكن إدراجهم، وما هي قائمة المستخدمين الذين يمكنهم تسجيل الدخول؟
هذه قرارات مترابطة ولكنها منفصلة. تتحكم علامة تبويب "المستخدمون" في تحديد مستخدمي الدليل الذين يظهرون في قوائم مستخدمي Nextcloud. بينما تتحكم علامة تبويب "سمات تسجيل الدخول" في سمة الدليل التي يقارنها Nextcloud بالاسم الذي يُدخله المستخدم عند تسجيل الدخول. ولا يُعدّ ظهور المستخدم في نتائج البحث دليلاً كافياً بحد ذاته على أن سمة تسجيل الدخول مُهيأة بالشكل المطلوب.
في تبويب "المستخدمون"، ابدأ بفئات الكائنات المُكتشفة وفلتر المستخدمين في Nextcloud. إذا كنت ترغب في تقييد الوصول إلى مجموعة دليل، فاستخدم تحديد المجموعة أو استعلام LDAP مباشرًا يدعمه دليلك. على سبيل المثال، قد يكون فلتر بنمط Active Directory كالتالي (&(objectCategory=person)(objectClass=user)(memberOf=CN=Nextcloud Users,OU=Groups,DC=example,DC=com)): . استبدل اسم المجموعة المميز (DN) والقاعدة بقيم دليلك الحقيقية؛ لا تلصق هذا المثال دون تغيير.
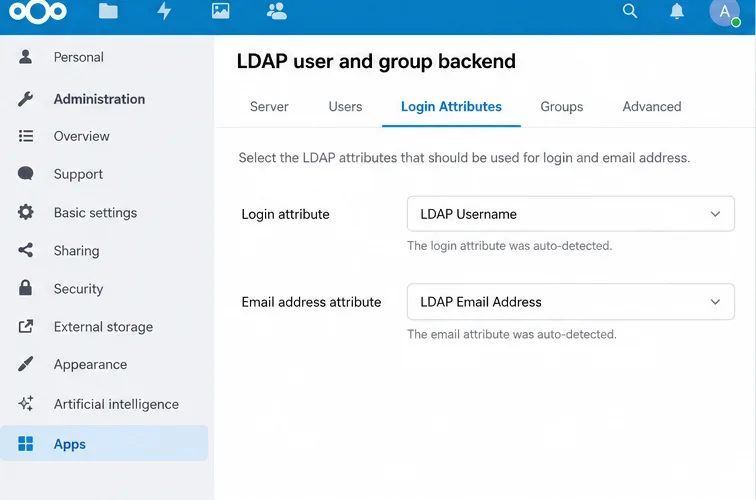
في قسم "سمات تسجيل الدخول"، حدد مُعرّف تسجيل الدخول المُعتمد للمؤسسة. في Active Directory، يكون هذا عادةً اسم الحساب، وغالبًا ما يكون اسم المستخدم sAMAccountName؛ وقد تسمح بعض المؤسسات بتسجيل الدخول باستخدام عنوان البريد الإلكتروني أيضًا. تأكد من توافق الخيارات مع سياستك، واختبر تنسيق اسم المستخدم الذي سيستخدمه الموظفون. في علامة تبويب "المجموعات"، حدد مجموعات الدليل التي يجب أن تكون متاحة لـ Nextcloud. يُرجى ملاحظة أن اكتشاف المجموعات ومنح إذن تسجيل الدخول ليسا دائمًا ضمن نفس النطاق.
تتحكم علامة تبويب "سمات تسجيل الدخول" في سمات الدليل التي يمكن أن تتطابق مع اسم المستخدم الذي تم إدخاله في صفحة تسجيل الدخول إلى Nextcloud.
هل يجب عليك تغيير الإعدادات المتقدمة قبل الاختبار؟
عادةً، لا. تأكد أولاً من الاتصال الأساسي ونطاق الدليل. تتضمن علامة التبويب "متقدم" خيارات الاتصال والدليل والسمات الخاصة والملف الشخصي؛ غيّر فقط الإعدادات المطلوبة لبيئتك.
انتبه جيدًا لربط الهويات. يُعيّن Nextcloud لكل مستخدم LDAP اسم مستخدم داخليًا ثابتًا، يُستمد عادةً من مُعرّف الدليل الفريد (UUID)، ويربط هذه الهوية بمدخل الدليل. يُمكن استخدام اسم المستخدم الداخلي في أسماء المجلدات الرئيسية وعناوين URL للخدمات. قد يؤدي تغيير قواعد UUID أو اسم المستخدم الداخلي بعد ربط الحسابات إلى تعامل Nextcloud مع المستخدمين كمستخدمين مختلفين، مما يُعقّد الوصول إلى الملفات الموجودة. حدّد هذه القيم قبل بدء التشغيل، ولا تقم بمسح روابط LDAP على خادم التشغيل.
في مرحلة الإطلاق الأولى، تجنب تفعيل تغيير كلمات مرور LDAP إلا إذا كنت قد قمتَ بتكوين أذونات الدليل والنقل المشفر خصيصًا لهذه العملية. توثق Nextcloud متطلبات إضافية لتغيير كلمات المرور، بما في ذلك أذونات الكتابة وTLS. لا يتطلب التحقق العادي من LDAP منح حساب البحث إذنًا لتغيير كلمات مرور المستخدمين.
كيف تختبر الاتصال وتحفظه؟
في علامة تبويب الخادم، اختر "اختبار التكوين ". يستخدم الاختبار القيم الموجودة حاليًا في النموذج؛ وتشير Nextcloud إلى أنه ليس عليك الحفظ أولاً.
إذا نجح الاختبار، احفظ الإعدادات. تحذر وثائق Nextcloud من ضرورة تفعيل الإعدادات؛ إذ قد يؤدي تعطيلها إلى ظهور نتيجة مضللة "كلمة مرور خاطئة" حتى مع صحة القيم الأخرى. عادةً ما يتم تفعيلها تلقائيًا عند نجاح الاختبار.
افتح صفحة مستخدمي Nextcloud وتأكد من ظهور مستخدمي الدليل والمجموعات المتوقعة. قارن النتيجة بنطاق الوصول الذي قصدته.
اختبر تسجيل دخول حقيقي باستخدام حساب مسموح به، ثم تحقق من عدم قدرة أي حساب مستبعد على تسجيل الدخول إذا كنت قد قمت بإعداد قائمة السماح. تأكد من إمكانية استخدام المجموعات المتوقعة في المشاركة، ومن صحة اسم العرض وعنوان البريد الإلكتروني للحساب.
تؤكد نتيجة اختبار التكوين الناجحة أن Nextcloud يمكنه الاتصال والربط بإعدادات الخادم الحالية؛ حفظ المستخدمين والتحقق منهم بعد ذلك.
ماذا لو فشل الاختبار أو لم يظهر المستخدمون؟
الأعراض
ما الذي يجب فحصه؟
انقطع الاتصال أو تعذر الاتصال بالخادم
تحقق من إعدادات نظام أسماء النطاقات (DNS) من مضيف Nextcloud، وقواعد التوجيه وجدار الحماية، واسم المضيف، ومنفذ LDAP. تأكد من أن الدليل يستمع على نقطة النهاية الآمنة المحددة.
خطأ في الشهادة أو بروتوكول TLS
ثبّت سلسلة شهادات الدليل حيث يمكن لخادم PHP LDAP الوثوق بها. تحقق من إعدادات مرجع مصدق LDAP للنظام، وبالنسبة لـ LDAPS، تأكد من تطابق المنفذ مع نقطة النهاية. أبقِ التحقق من الشهادة مُفعّلاً.
ربط بيانات اعتماد غير صالحة
تحقق من الاسم المميز الكامل لحساب البحث، وكلمة المرور، وصلاحية البحث في الشجرة الفرعية المُكوّنة. تأكد من تفعيل الإعدادات قبل اعتبار فشل تسجيل الدخول خطأً في كلمة مرور المستخدم.
تم الاتصال بنجاح ولكن صفحة المستخدمين فارغة
راجع اسم المستخدم الأساسي (Base DN)، وفئة كائن المستخدم، وفلتر المستخدم، وأي قيود على المجموعات. قد يكون الفلتر صحيحًا من الناحية التركيبية، ومع ذلك لا يطابق أي حسابات مطلوبة.
يظهر المستخدمون ولكن لا يمكنهم تسجيل الدخول
تحقق من خصائص تسجيل الدخول ومعرف تسجيل الدخول الذي يُدخله المستخدمون بدقة. تأكد أيضًا من أن الحساب موجود ضمن قائمة تصفية تسجيل الدخول وأن إعدادات LDAP مُفعّلة.
لا تمنح مجموعات Active Directory المتداخلة إمكانية الوصول
تُشير وثائق Nextcloud إلى أن تفعيل المجموعات المتداخلة وحده قد لا يكون كافيًا لعرض قائمة المستخدمين وتسجيل الدخول. قد تحتاج فلاتر المستخدمين وتسجيل الدخول أيضًا إلى قاعدة المطابقة الخاصة بـ Active Directory؛ لذا يُرجى التنسيق مع مسؤول الدليل لتحديد الفلتر المناسب.
لإجراء تشخيص عبر سطر الأوامر، يوفر Nextcloud أوامر LDAP عند تفعيل تطبيق LDAP الخلفي. شغّل الأمر occ ldap:show-configللعثور على مُعرّف التكوين، ثم اختبره باستخدام الأمر occ ldap:test-config s01، مع استبدال s01بالمُعرّف الموضح على خادمك. في تثبيت Linux نموذجي، قد يبدو الأمر كالتالي:
عدّل اسم مستخدم خادم الويب ومسار Nextcloud بما يتناسب مع تثبيتك. تعامل مع مخرجات التشخيص بحذر لأن تفاصيل التكوين قد تكشف بنية مجلداتك.
الفحص النهائي للانطلاق
يمكن لخادم Nextcloud الوصول إلى نقطة نهاية LDAP باستخدام وسيلة النقل المشفرة المعتمدة من قبل المؤسسة.
يمكن لحساب الخدمة البحث فقط عما يحتاجه، وقد تم التحقق من صحة الشهادة بنجاح.
تتطابق قائمة المستخدمين المرئية وفلاتر تسجيل الدخول مع مجموعة الوصول المقصودة.
يمكن لحساب الاختبار المسموح به تسجيل الدخول باستخدام المعرف المخطط له، ويتم رفض الحساب المستبعد.
يتم تحديد اسم المستخدم الداخلي وسلوك UUID قبل أن يبدأ المستخدمون في تخزين بيانات الإنتاج.
يظل حساب المسؤول المحلي ومسار الاسترداد الموثق متاحين.
تؤكد هذه الفحوصات أن التكامل يعمل بشكل صحيح مع مسارات الدليل والحسابات المختبرة. أعد فحصها بعد تغيير عوامل التصفية أو الشهادات أو هياكل المجموعات أو عنوان خادم LDAP. للاطلاع على التسميات الخاصة بكل إصدار، راجع دليل مصادقة LDAP الخاص بـ Nextcloud ، ودليل وحدة PHP ، ومرجع أوامر LDAP occ .