الرئيسية
» مسؤول الشبكة
»
كيفية تقييد إنشاء غرف Jitsi لمستخدمين محددين مصادق عليهم
كيفية تقييد إنشاء غرف Jitsi لمستخدمين محددين مصادق عليهم
اعتبارًا من 6 أكتوبر 2026، لا يزال دليل الاستضافة الذاتية الحالي لـ Jitsi يدعم هدف السماح للمستخدمين المصادق عليهم فقط بإنشاء غرف اجتماعات، مع السماح للضيوف بالانضمام لاحقًا. ومع ذلك، يشير الدليل الآن إلى أن إجراء "النطاق الآمن" القديم أصبح قديمًا بالنسبة لعمليات التثبيت الجديدة، ويوصي باستخدام المصادقة القائمة على الرموز المميزة بدلاً منه. يعتمد الإعداد الصحيح على كيفية تثبيت Jitsi: يقدم هذا الدليل مسارًا مباشرًا للمصادقة الداخلية لعمليات نشر Docker، ويشرح التوجه الحالي لعمليات تثبيت Debian أو Ubuntu الجديدة.
تُحدد هذه الضوابط من يمكنه إنشاء غرفة. وهي لا تجعل كل غرفة خاصة تلقائيًا. كلمات مرور الغرف، والردهة، وعملية الدعوة هي ضوابط منفصلة.
اختر مسار المصادقة
الانتشار
خيار عملي
ما الذي يتحكم فيه
نشر Docker Compose الرسمي
قم بتمكين المصادقة الداخلية وتوفير الحسابات في Prosody
لا يمكن بدء مؤتمر إلا من خلال الحسابات التي تنشئها؛ ويمكن ضبط إعدادات انضمام الضيوف.
تثبيت جديد لنظامي Debian أو Ubuntu
اتبع دليل مصادقة الرموز المميز الحالي من Jitsi، والذي يستخدم Keycloak في المثال الموثق الخاص به.
لا يمكن بدء المؤتمر إلا للمستخدمين الذين يتلقون رمزًا صالحًا من عملية التحقق من الهوية الخاصة بك
التثبيت الحالي باستخدام إعداد النطاق الآمن القديم
احتفظ به كإعداد قديم فقط أثناء التخطيط للترقية
الانقسام القديم بين المضيف المصادق عليه والضيف المجهول
يشرح دليل مصادقة Jitsi الحالي كيفية إنشاء غرف مصادق عليها مع ضيوف مجهولين، بينما تنص صفحة Secure Domain القديمة صراحةً على أن هذه الطريقة لم تعد مُوصى بها في عمليات التثبيت الجديدة. تجنب نسخ إعدادات Prosody أو Jicofo القديمة إلى عملية تثبيت أحدث دون مراجعة الدليل المُناسب لطريقة التثبيت الخاصة بك.
دوكر: السماح فقط للمستخدمين المصرح لهم ببدء الغرف
يفترض هذا الإجراء أنك تستخدم Jitsi Meet بالفعل من مشروع Docker Compose الرسمي، وأن لديك صلاحية تعديل .envملفاته. يستخدم المثال أدناه وضع المصادقة المدمج internal، ولا يُضيف صفحة تسجيل عامة، حيث يقوم المسؤول بإنشاء الحسابات المسموح بها وحذفها.
1. قم بتمكين المصادقة في ملف البيئة
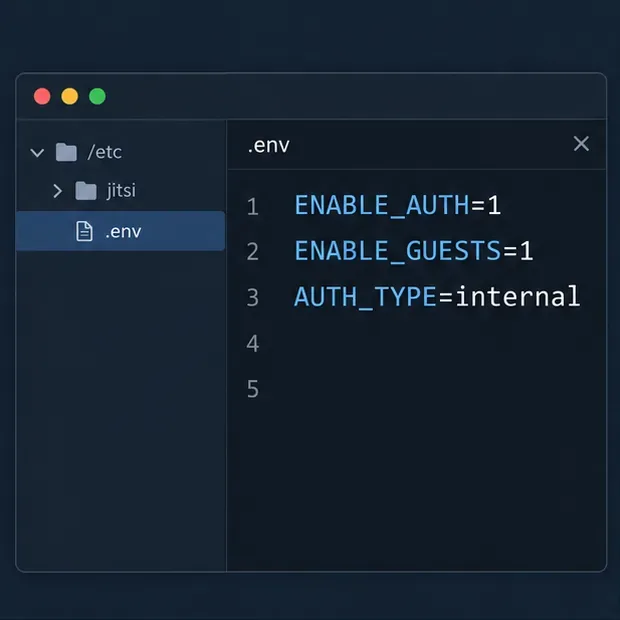
افتح .envالملف المستخدم في عملية نشر Jitsi Compose. اضبط متغيرات المصادقة كما يلي:
قيم بيئة Docker التي تقوم بتشغيل المصادقة، والسماح بوصول الضيوف، واختيار الحسابات الداخلية.
ENABLE_AUTH=1
ENABLE_GUESTS=1
AUTH_TYPE=internal
تأكد من أن الأسطر عبارة عن إعدادات نشطة وليست تعليقات تبدأ بـ #. باستخدام ENABLE_GUESTS=1، يمكن للأشخاص غير المسجلين الانضمام كضيوف بعد أن يفتح مستخدم مصادق عليه المؤتمر. إذا كنت تريد أن يصادق كل مشارك، فقم بتعيين ENABLE_GUESTS=0؛ هذا يغير من يمكنه الانضمام، وليس فقط من يمكنه إنشاء غرف.
يوثّق دليل Docker هذه المتغيرات وآلية عمل الحساب المدمجة. راجع قسم المصادقة في Docker للاطلاع على القائمة الحالية لأنواع المصادقة المدعومة وخياراتها.
2. تطبيق الإعدادات
من المجلد الذي يحتوي على ملف Compose الخاص بك، قم بتطبيق البيئة المُحدَّثة. سيعيد Compose إنشاء الخدمات التي تغيرت إعداداتها:
docker compose up -d
تأكد من تشغيل الحاويات قبل إنشاء الحسابات. إذا كنت تستخدم مشروع Compose مخصصًا، أو اسم مشروع مختلفًا، أو طبقة تنسيق، فقم بتشغيل التحديث المكافئ لهذا النشر بدلاً من بدء تشغيل حزمة Jitsi ثانية.
3. أنشئ حسابًا لكل مضيف غرفة معتمد
افتح نافذة طرفية في حاوية Prosody:
docker compose exec prosody /bin/bash
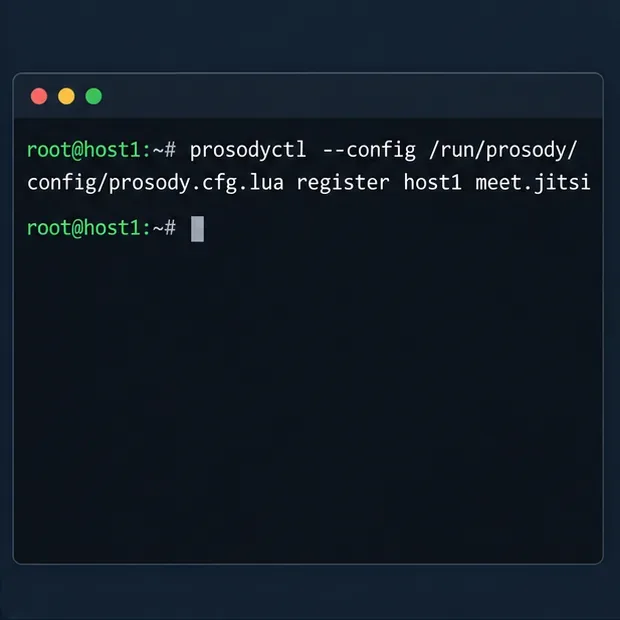
ثم قم بتسجيل مستخدم Jitsi على نطاق Docker XMPP الافتراضي:
يقوم أمر تسجيل الحساب بإنشاء مستخدم داخلي؛ قم بتوفير اسم المستخدم وكلمة المرور المختارين عند تشغيله.
استبدل كلا العنصرين النائبين باسم المستخدم وكلمة مرور فريدة خاصة بذلك الشخص. لا تُضِف الأقواس الزاوية. بالنسبة لمضيف مُصرَّح له ثانٍ، شغِّل الأمر مرة أخرى باستخدام اسم مستخدم مختلف. يستخدم الأمر الموضح نطاق Docker الافتراضي meet.jitsi؛ إذا قمت بتغييره XMPP_DOMAIN، فاتبع النطاق المُكوَّن في عملية النشر. يوثِّق دليل Docker الحالي أمر حاوية Prosody وأمر الإزالة ذي الصلة.
لإلغاء صلاحية مستخدم، ادخل إلى حاوية Prosody وقم بتشغيل ما يلي:
اقتصر قائمة الحسابات على الأشخاص الذين ينبغي أن يكونوا قادرين على بدء المؤتمرات. اسم الغرفة ليس آلية للتحكم في الوصول، ويجب إزالة صلاحية الوصول إلى الحساب عندما لا يعود المضيف بحاجة إليه.
4. اختبر مسارات المضيف والضيف بشكل منفصل
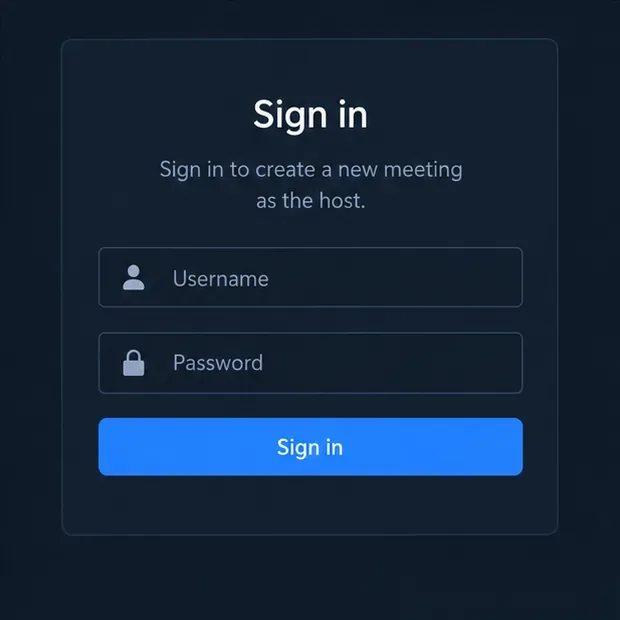
استخدم نافذة متصفح خاصة أو ملف تعريف متصفح منفصل حتى لا تخفي جلسة تسجيل دخول Jitsi الحالية النتيجة. افتح رابط Jitsi العام وحاول بدء غرفة جديدة دون تسجيل الدخول. سيطلب النظام تسجيل الدخول قبل تخصيص الغرفة الجديدة. سجّل الدخول باستخدام أحد الحسابات التي أنشأتها وابدأ غرفة، ثم تأكد من فتحها.
توضح شاشة تسجيل الدخول العامة بوابة المصادقة التي يجب أن تظهر قبل أن يقوم المضيف المعتمد بإنشاء غرفة.
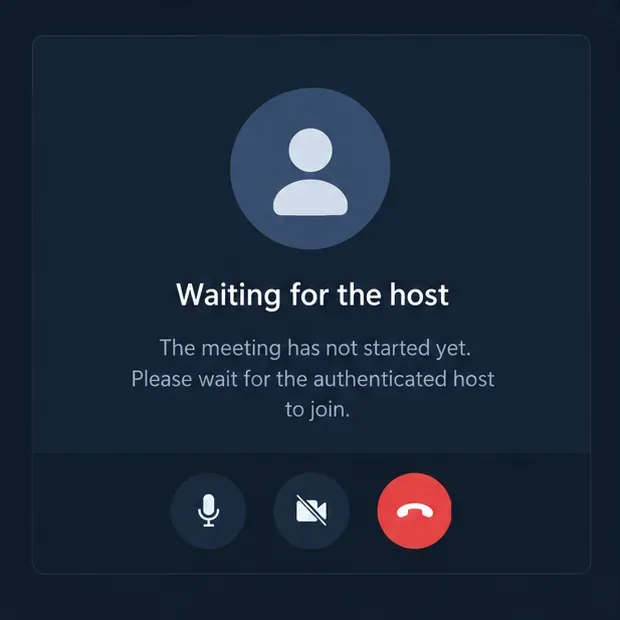
بعد ذلك، افتح رابط الغرفة في جلسة متصفح منفصلة غير مصادق عليها. مع تفعيل وصول الضيوف، سيتمكن الضيف من الانضمام إلى المؤتمر بعد أن يبدأه المضيف المصادق عليه. يشير دليل دوكر الخاص بـ Jitsi إلى أن المستخدمين غير المصادق عليهم يحتاجون إلى الانتظار حتى يُصادق مستخدم آخر عند تفعيل وصول الضيوف.
يُظهر الضيف الذي ينتظر المضيف المصادق عليه الفرق بين إنشاء الغرفة وانضمام الضيف.
بالنسبة لعمليات تثبيت Debian أو Ubuntu الجديدة، استخدم دليل مصادقة الرمز المميز الحالي
يُقدّم دليل الاستضافة الذاتية الحالي لـ Jitsi مسار مصادقة أحدث باستخدام مصادقة الرمز المميز. يربط المثال الموثق Jitsi بـ Keycloak، ويُهيئ مضيف Prosody لطلب رمز مميز، ويُضيف نطاق ضيف مجهول عند السماح للضيوف. في إعداد Jitsi، يستخدم الإعداد الموثق authentication = "token"اسم allow_empty_token = falseالمضيف الرئيسي، ثم يُعيّن نطاق الضيف . اتبع دليل المصادقةjitsi-anonymous الكامل لنطاق Keycloak، وعناوين URL لإعادة توجيه العميل، وتوجيه الوكيل العكسي، وProsody، وإعدادات عميل الويب Jitsi. استبدل كل اسم مضيف في المثال باسمك الخاص، واحرص على حماية نقطة نهاية موفر الهوية بواسطة HTTPS.
يُعدّ التحقق من صحة الرموز مفيدًا عندما تُدار الحسابات بواسطة موفر هوية، أو عندما يُصدر تطبيقك رموز وصول خاصة بالغرف. ويتطلب ذلك تكوينًا صحيحًا للمُصدر والتحقق من صحة الرمز؛ فمجرد تفعيل إعداد في المتصفح لا يُقيّد إنشاء الغرف بشكل آمن. إذا كنت بحاجة إلى حسابات مدعومة ببروتوكول LDAP باستخدام Docker، فإن دليل Docker يُوثّق أيضًا وضع LDAP، ولكن يجب أن تتطابق إعدادات اتصال LDAP والشهادة والتصفية مع دليلك.
إنشاء الغرفة أمر منفصل عن خصوصية الغرفة
تُجيب عملية المصادقة على سؤال "من يمكنه بدء مؤتمر؟"، لكنها لا تُجيب وحدها على سؤال "من يمكنه دخول هذه الغرفة؟". فإذا سُمح للضيوف بالدخول، فقد يتمكن أي شخص يحصل على رابط الغرفة من محاولة الانضمام. لذا، يُنصح بإضافة كلمة مرور للغرفة أو ضبط إعدادات الردهة للاجتماعات بحيث لا يُسمح إلا للمشاركين المدعوين بالدخول. ويُوضح دليل الاستضافة الذاتية لـ Jitsi الفرق بين إمكانية بدء المؤتمرات على مستوى الخادم وضوابط الوصول المُدارة في كل غرفة على حدة.
المشاكل الشائعة التي يجب فحصها
لا يزال إنشاء الغرف يعمل بشكل مجهول: تأكد من ENABLE_AUTH=1أن الخيار نشط في ملف البيئة المستخدم بواسطة مشروع Compose قيد التشغيل، ثم أعد تطبيق التكوين.
يُطلب من كل مشارك تسجيل الدخول: تحقق مما إذا ENABLE_GUESTSكان هذا الخيار مُعطّلاً. يتطلب هذا الإعداد من المشاركين المصادقة؛ وهو غير ضروري عندما يكون هدفك هو استضافة مضيفين مصادق عليهم مع حضور ضيوف.
لا يمكن تسجيل الدخول إلى حساب جديد: تأكد من تسجيله على النطاق المُهيأ لنشرك. يستخدم أمر Docker الافتراضي النطاق المخصص meet.jitsi؛ وتحتاج نطاقات XMPP المخصصة إلى قيم مماثلة.
لا يمكن للضيوف الدخول قبل المضيف: هذا يتوافق مع آلية دخول الضيوف. اطلب من المضيف المُصادق عليه بدء تشغيل الغرفة أولاً، ثم اطلب من الضيوف استخدام رابط الغرفة.
باتباع دليل إرشادي من نوع تثبيت آخر: لا تخلط مسارات حزم دبيان، أو إعدادات Docker المُولّدة، أو أجزاء Secure-Domain القديمة. استخدم قسم الدليل الخاص بتثبيتك، وراجع ملاحظات الإيقاف الواردة فيه.
قائمة التحقق من الصحة
لا يمكن للمتصفح غير المصادق عليه إنشاء غرفة جديدة.
يمكن للمستخدم المُفعّل تسجيل الدخول وبدء غرفة.
لم يعد بإمكان الحساب المحذوف المصادقة.
يتم تفعيل خاصية انضمام الضيوف وفقًا لإعداداتك ENABLE_GUESTS.
تستخدم الاجتماعات الخاصة أيضًا كلمة مرور للغرفة أو سياسة الردهة عند الحاجة.
يكمن القرار الأساسي في تحديد ما إذا كان ينبغي لمنصة Jitsi الخاصة بك استخدام حسابات داخلية مُخصصة أو رموز مميزة صادرة عبر موفر هوية. بالنسبة لنشر Docker Compose الحالي، تُعد المصادقة الداخلية طريقة مباشرة لتقييد إنشاء الغرف على مجموعة صغيرة من المستخدمين المسجلين. أما بالنسبة للتثبيت الجديد، فابدأ بدليل مصادقة الرموز المميز الحالي، واحتفظ بإعدادات عناصر التحكم في دخول الغرف بشكل منفصل.