الرئيسية
» مسؤول الشبكة
»
How to Set Up Two-Factor Authentication (2FA) in the Zimbra Admin Console
How to Set Up Two-Factor Authentication (2FA) in the Zimbra Admin Console
The most important point: in current Zimbra Daffodil documentation, the Admin Console is where you enable or require two-factor authentication for an account or Class of Service (COS), but an administrator enrolls their own second factor in the Zimbra Web Client. After enrollment, the same administrator is prompted for the second factor when signing in to the Administration Console. Treating those as two separate stages prevents the most common setup mistake.
This guide follows the current Zimbra Daffodil (v10) administrator documentation available in October 2026. Menu labels can differ slightly between Classic and Modern Web App releases, so Zimbra explicitly notes that the enrollment page may appear under Preferences > Accounts or Security. See the Zimbra Daffodil Administrator Guide for the authoritative workflow.
What you are actually configuring
Zimbra separates policy from enrollment. The policy says whether 2FA is available or mandatory and which methods users may use. Enrollment binds a particular administrator account to an authenticator app or, when your deployment allows it, a recovery-email verification method. Zimbra documents 2FA policy at both the individual account level and the COS level.
For a broad rollout, COS is usually the cleaner starting point because it applies consistent settings to every account assigned to that class. For a pilot, a single administrator account can be safer because you can validate login behavior before expanding the policy. If you manage delegated administrators, Zimbra also supports 2FA for those accounts, subject to the appropriate rights.
Before you begin
Use an administrator account that can reach the Admin Console. In a typical installation, Zimbra documents the console at https://server.domain.com:7071/.
Make sure the administrator can also sign in to the Zimbra Web Client, because enrollment is completed there.
If you plan to use TOTP, have a compatible authenticator app available. TOTP means time-based one-time password: the app generates short-lived verification codes from a shared secret.
If you plan to allow email verification, confirm that recovery-email configuration is appropriate for your deployment. Zimbra Daffodil documents email as an additional 2FA factor.
Before forcing 2FA for a large COS, test with at least one administrator and document a recovery path. A bad rollout can lock people out of the console even when the server itself is healthy.
Step 1: Sign in to the Zimbra Administration Console
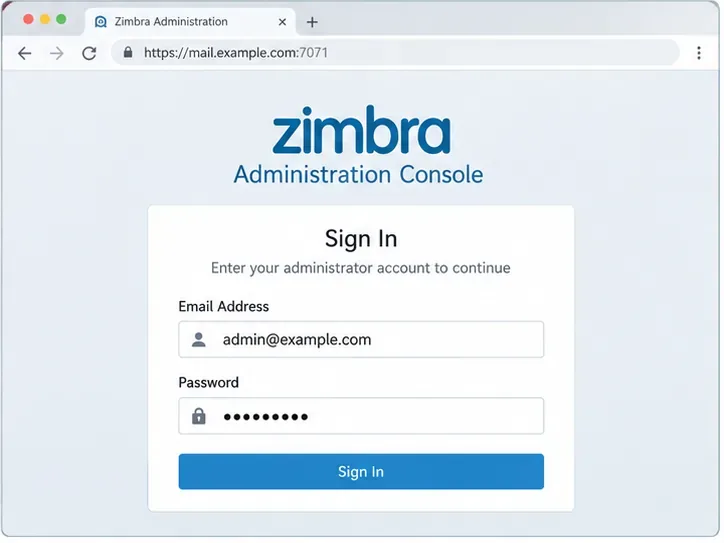
افتح لوحة تحكم الإدارة عبر بروتوكول HTTPS وسجّل الدخول باستخدام عنوان وكلمة مرور المسؤول الكاملين. يُدرج Zimbra المنفذ 7071 كمنفذ لوحة تحكم الإدارة الافتراضي في التثبيتات النموذجية. قد يكون نظامك خلف خادم وكيل عكسي أو يستخدم نمط وصول مختلف، لذا استخدم عنوان URL الإداري المعتاد لمؤسستك إذا كان مختلفًا.
يُعد تسجيل دخول المسؤول نقطة البداية لتغيير سياسة المصادقة الثنائية. قد يختلف اسم المضيف الدقيق عن هذا المثال.
الخطوة الثانية: افتح فئة الخدمة التي تريد حمايتها
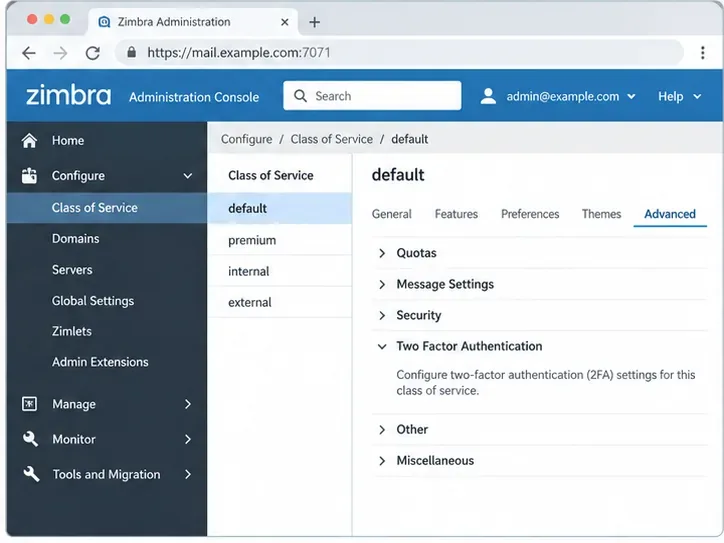
لتطبيق سياسة على مستوى فئة الخدمة، انتقل إلى "تكوين" > "فئة الخدمة" ، ثم حدد فئة الخدمة المطلوبة، وافتح " خيارات متقدمة" ، وابحث عن "المصادقة الثنائية" . يوضح الدليل الرسمي هذا المسار كالتالي: "الرئيسية" > "تكوين" > "فئة الخدمة" > "فئة الخدمة" > "خيارات متقدمة" > "المصادقة الثنائية" .
إذا كنت ترغب في حماية حساب واحد فقط، فاستخدم إدارة > الحسابات ، ثم عدّل الحساب، وافتح الإعدادات المتقدمة ، وانتقل إلى قسم المصادقة الثنائية. يُعدّ البدء بحساب واحد طريقةً مناسبةً للتحقق من صحة السلوك قبل تطبيقه على جميع الحسابات.
صفحة COS Advanced هي المكان الذي يعرض فيه Zimbra إعدادات السياسة الخاصة بالمصادقة الثنائية.
الخطوة 3: فعّل خاصية التحقق الثنائي قبل الحاجة إليها
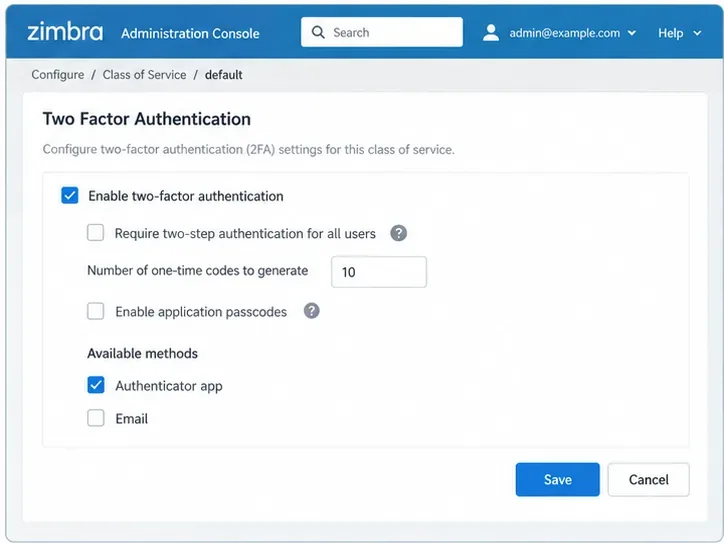
فعّل خيار "تمكين المصادقة الثنائية ". سيؤدي ذلك إلى إتاحة هذه الميزة للحساب أو نظام التشغيل المحدد. لا تخلط بين هذا الإعداد وخيار " طلب المصادقة الثنائية" : التمكين يُتيح التسجيل، بينما الطلب يجعله إلزاميًا.
يُعدّ هذا التمييز مهمًا أثناء النشر التدريجي. على سبيل المثال، يمكنك أولًا تفعيل المصادقة الثنائية لحساب مسؤول النظام، ثم تسجيل واختبار حسابين أو ثلاثة حسابات إدارية، وبعد ذلك فقط تفعيل هذا الشرط. توضح وثائق المصادقة الثنائية الرسمية من Zimbra كلا عنصري التحكم بشكل منفصل.
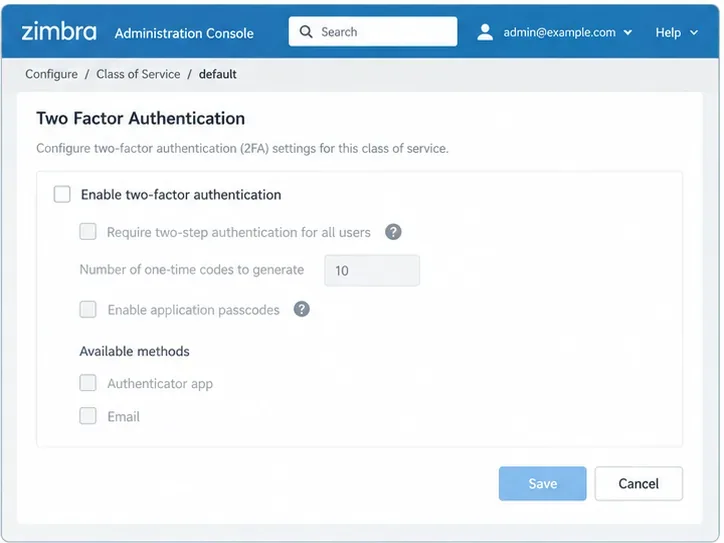
قبل التفعيل، تكون خيارات المصادقة الثنائية التابعة غير متاحة. فعّل الميزة أولاً، ثم اختر السياسة التي تحتاجها فعلاً.
الخطوة الرابعة: اختيار الطرق وإعدادات السياسة ذات الصلة
بعد تفعيل الميزة، اختر طرق المصادقة الثنائية المسموح بها في إصدارك ونظامك. تشير وثائق Zimbra Daffodil الحالية إلى تطبيق المصادقة والبريد الإلكتروني كطرق مدعومة عند التفعيل. كما توضح إرشادات Zimbra الرسمية لعام 2024 أنه بإمكان المسؤولين السماح بتطبيق المصادقة أو البريد الإلكتروني أو كليهما.
يمكن أن تشمل نفس سياسة الأمان خيار "طلب المصادقة الثنائية" ، وعدد رموز الاسترداد لمرة واحدة المطلوب إنشاؤها، وخيار "تمكين رموز مرور التطبيقات" . تُستخدم رموز مرور التطبيقات مع الأجهزة القديمة التي لا تستطيع إكمال عملية المصادقة الثنائية التفاعلية. لا تقم بتمكينها تلقائيًا لمجرد وجودها؛ استخدمها فقط عند وجود متطلبات لدى العميل وآلية تشغيلية لإلغائها.
احفظ الإعدادات عندما تتطابق مع خطة النشر الخاصة بك. للاطلاع على مكافئات سطر الأوامر الحالية وضوابط الطريقة، راجع دليل مسؤول المصادقة الثنائية الرسمي من Zimbra .
تُمكّن سياسة نموذجية من استخدام المصادقة الثنائية وتسمح بتطبيق المصادقة. يُعدّ اشتراط المصادقة الثنائية قرارًا منفصلاً ويمكن تطبيقه تدريجيًا لاحقًا.
الخطوة 5: تسجيل المسؤول في عميل Zimbra على الويب
الآن، اخرج من لوحة تحكم المسؤول وسجّل الدخول إلى عميل Zimbra على الويب باستخدام حساب المسؤول نفسه. هذا هو الجزء الذي قد يغفل عنه البعض: ينص دليل Daffodil الخاص بـ Zimbra على أنه يجب على حسابات المسؤولين إعداد المصادقة الثنائية الخاصة بهم من واجهة عميل الويب.
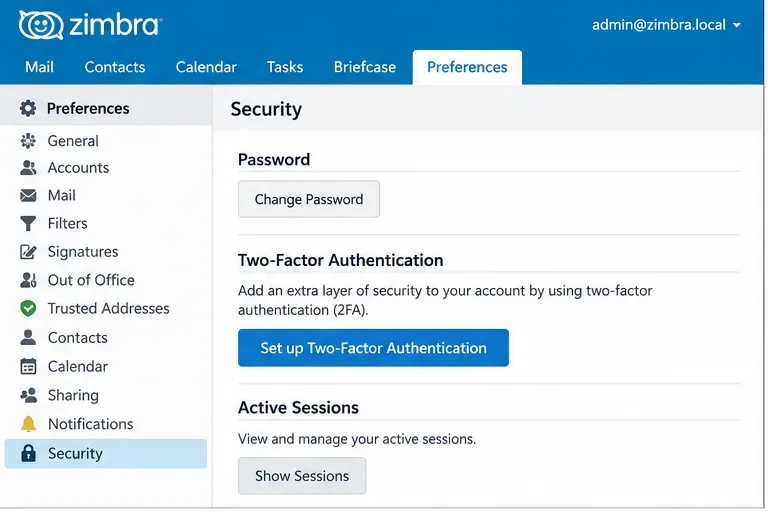
افتح الإعدادات ، ثم الحسابات أو الأمان حسب إصدار واجهة المستخدم، وابحث عن المصادقة الثنائية ، وابدأ الإعداد. إذا لم يظهر خيار الإعداد، فتأكد أولاً من تفعيل المصادقة الثنائية لهذا الحساب من خلال إعدادات الحساب أو سياسة COS الموروثة.
تتم عملية تسجيل المسؤول في عميل الويب، وليس بالكامل داخل وحدة تحكم المسؤول.
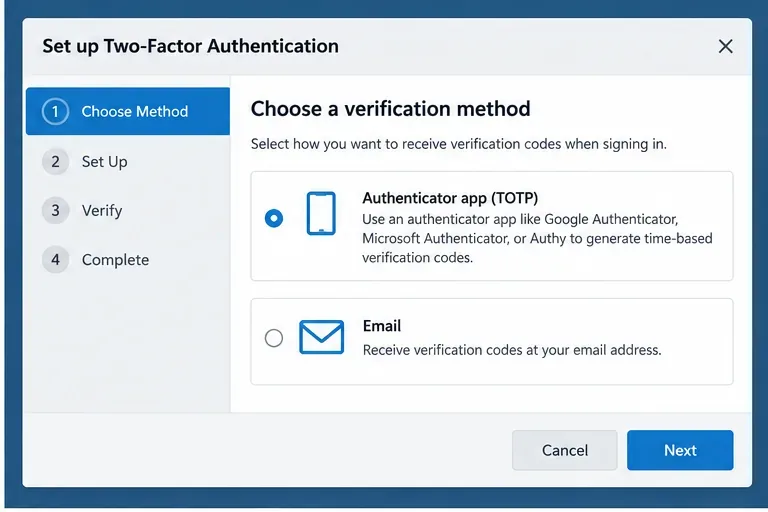
الخطوة 6: اختيار طريقة التحقق
اختر الطريقة التي تسمح بها سياستك. يستخدم تطبيق المصادقة رموز TOTP ولا يعتمد على استلام رسالة عند تسجيل الدخول. أما التحقق عبر البريد الإلكتروني فيستخدم بريدًا إلكترونيًا للاسترداد كعامل إضافي عند تفعيل هذه الطريقة وتكوينها. إذا كانت مؤسستك تسمح بكلتا الطريقتين، فحدد الطريقة التي تناسب متطلبات الاسترداد والتشغيل لديك، بدلاً من افتراض أنهما قابلتان للتبادل.
بالنسبة لحسابات المسؤولين ذوي الصلاحيات المميزة، فكّر أيضًا في ما سيحدث في حال تعذّر استخدام عامل الحماية الثاني. لا تُجدي أي طريقة نفعًا إلا إذا أمكن استعادة الوصول دون إضعاف الحساب أو اللجوء إلى حلول بديلة غير آمنة.
اختر طريقة تسمح بها سياسة المسؤول. قد تختلف الخيارات المتاحة باختلاف إصدار Zimbra وإعدادات النشر.
الخطوة 7: أكمل إعداد المصادقة وتحقق من الرمز
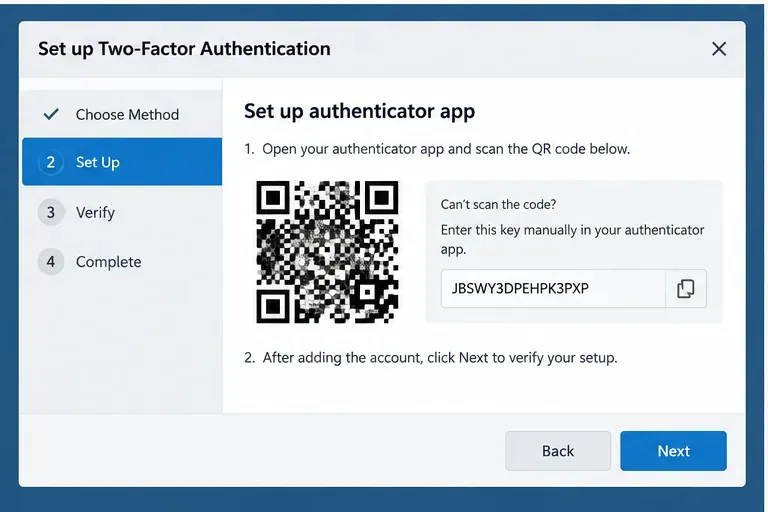
إذا اخترت تطبيقًا للمصادقة، فاتبع خطوات الإعداد الظاهرة على الشاشة، وأضف حساب Zimbra إلى التطبيق، ثم أدخل رمز التحقق المطلوب من Zimbra. قد تعرض واجهة التطبيق رمز QR أو رمزًا سريًا يدويًا، وذلك حسب إصدار التطبيق. تعامل مع رمز الإعداد السري بحرص شديد؛ إذ قد يتمكن أي شخص يحصل عليه من إنشاء رموز TOTP صالحة.
بعد التسجيل، احفظ رموز الاسترداد لمرة واحدة في مكان آمن إذا كان نظامك يدعمها. يشرح دليل تطبيق الويب الحديث الحالي أنه يمكن استخدام كل رمز استرداد مرة واحدة فقط، وينصح بحفظ الرموز في مكان آمن. ويوثق الدليل نفسه رموز مرور التطبيقات لبرامج البريد الإلكتروني التي لا تطلب عامل التحقق الثاني: دليل مستخدم تطبيق الويب الحديث Zimbra Daffodil .
يقوم تسجيل المصادقة بربط حساب Zimbra بتطبيق TOTP، وبعد ذلك يطلب Zimbra رمزًا لتأكيد الإعداد.
الخطوة 8: اختبار تسجيل دخول جديد إلى لوحة تحكم المسؤول
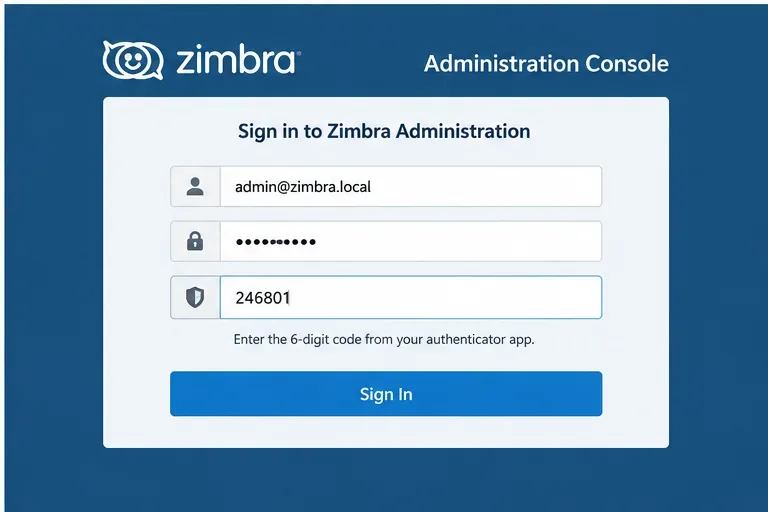
سجّل الخروج من لوحة تحكم المسؤول وعميل الويب، ثم ابدأ جلسة جديدة في لوحة تحكم المسؤول. أدخل اسم المستخدم وكلمة المرور الخاصين بالمسؤول. سيُطلب من المسؤول المسجل بشكل صحيح إكمال خطوة التحقق الإضافية. ينص دليل مسؤول Zimbra على أنه بمجرد تفعيل المصادقة الثنائية لحساب المسؤول، سيُطلب الرمز لتسجيل الدخول إلى كل من عميل الويب ولوحة تحكم المسؤول.
لا تعتبر التغيير مكتملاً حتى ينجح هذا الاختبار. إذا استمر تسجيل الدخول باستخدام كلمة المرور فقط، فأعد التحقق مما إذا كنت قد غيرت الحساب أو رمز الخدمة المقصود، وما إذا كان الحساب قد أكمل التسجيل بالفعل، وما إذا كان الحساب يرث رمز الخدمة المتوقع. إذا فشل تسجيل الدخول بعد مرحلة كلمة المرور، فاستخدم عملية الاسترداد الموثقة لديك بدلاً من تغيير الإعدادات غير ذات الصلة بشكل متكرر.
شرط النجاح هو تسجيل دخول جديد إلى وحدة تحكم المسؤول يتطلب العامل الثاني المسجل بعد كلمة المرور.
هل ينبغي تفعيل أو اشتراط المصادقة الثنائية؟
جلسة
ما يفعله
عندما يكون ذلك مناسباً
تفعيل المصادقة الثنائية
يُتيح تفعيل المصادقة الثنائية للحساب أو نظام إدارة المحتوى.
برامج تجريبية، طرح تدريجي، تسجيل طوعي قبل تطبيق القانون.
يتطلب مصادقة ثنائية
يجعل العامل الثاني إلزاميًا للنطاق المحدد.
بعد تسجيل المسؤولين واختبار إجراءات الاسترداد.
تطبيق المصادقة
يستخدم رموزًا مؤقتة تعتمد على الوقت.
من الجيد أن يتمكن المسؤولون من الحفاظ على طريقة مصادقة مخصصة.
بريد إلكتروني
يستخدم بريدًا إلكترونيًا مُعدًا مسبقًا للاسترداد كعامل إضافي.
فقط عندما يدعم إصدار Zimbra الخاص بك وإعدادات البريد الإلكتروني للاسترداد وسياسة الأمان ذلك.
كلمات مرور التطبيقات
يوفر بيانات اعتماد للعملاء الذين لا يستطيعون تنفيذ عملية التحقق الثنائي التفاعلية.
التوافق مع العملاء القدامى، مع إصدار وإلغاء متحكم بهما.
ما الذي يجب التحقق منه في حالة عدم وجود خيارات المصادقة الثنائية؟
تحقق أولاً من إصدار Zimbra الذي تستخدمه فعلياً، بدلاً من الاعتماد على لقطات الشاشة من إصدار آخر. ثم تحقق من توفر المصادقة الثنائية (2FA) للحساب من خلال إعدادات COS أو إعدادات الحساب، ومن امتلاك المسؤول للصلاحيات اللازمة. يُوثّق Zimbra أيضاً التراخيص وحقوق الميزات في Daffodil، لذا يجب التحقق من أي بيئة تفتقر إلى ميزات الأمان بالرجوع إلى الترخيص المُفعّل ومعلومات الدعم الرسمية، بدلاً من فرض السمات بشكل عشوائي.
تشير مواد ويكي زيمبرا القديمة أيضًا إلى أن المصادقة الثنائية (2FA) أُضيفت في الإصدار 8.7، وأن خوادم البريد القديمة لم تكن متوافقة معها. ينطبق هذا بشكل أساسي على بيئات الأنظمة القديمة أو ذات الإصدارات المختلطة؛ أما بالنسبة للنشر الحالي، فيُرجى اتباع الوثائق التي تتوافق مع إصدار Daffodil المُثبّت لديك.
كيفية معرفة اكتمال الإعداد
تكتمل العملية عندما تتحقق جميع الشروط الأربعة: تم تمكين المصادقة الثنائية للحساب المقصود أو COS؛ قام المسؤول بتسجيل طريقة مسموح بها في عميل الويب؛ تم توثيق رموز الاسترداد أو إجراءات التراجع المعتمدة عند الاقتضاء؛ ولا يمكن تسجيل الدخول إلى وحدة تحكم الإدارة الجديدة باستخدام كلمة المرور وحدها.
إذا كان هدفك حماية مسؤول واحد يتمتع بصلاحيات عالية فقط، فاستخدم إعدادات على مستوى الحساب واختبر ذلك الحساب. أما إذا كان هدفك تطبيق السياسة على مستوى المؤسسة بأكملها، فابدأ باختبار نسخة تجريبية من COS، ثم وسّع نطاق السياسة تدريجيًا. الإعداد الأساسي بسيط، لكن الجزء الذي يستحق الاهتمام هو تسلسل النشر، والاستعادة، والتوافق مع الأجهزة التي لا تستطيع إكمال عملية التحقق من المصادقة الثنائية المعتادة.
المراجع الرسمية
دليل مسؤول Zimbra Daffodil (الإصدار 10) - الوصول إلى وحدة تحكم المسؤول، وإعدادات التحقق الثنائي للحساب/COS، وتسجيل المسؤول، والبريد الإلكتروني كتحقق ثنائي، وتسجيل الدخول إلى وحدة تحكم المسؤول باستخدام التحقق الثنائي.