Startseite
» MS OFFICE
»
So fügen Sie einer Collabora CODE-Konfiguration die Verschlüsselung ruhender Dokumente hinzu
So fügen Sie einer Collabora CODE-Konfiguration die Verschlüsselung ruhender Dokumente hinzu
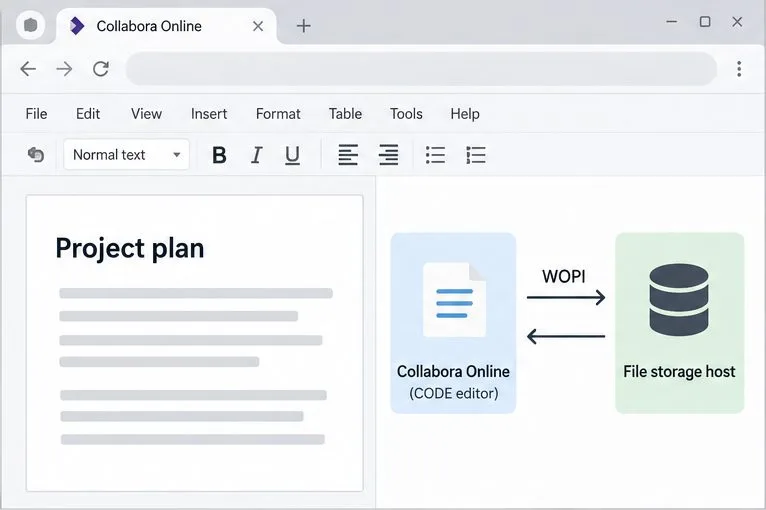
Collabora CODE bietet keine Einstellung zur Verschlüsselung der gespeicherten Kopie jedes Dokuments im Ruhezustand. CODE ist der Online-Editor in einer WOPI-Integration; die angebundene Dateiplattform oder der Speicherdienst ist für das Speichern des Dokuments verantwortlich. Um Dateien nach dem Speichern zu schützen, konfigurieren Sie die Verschlüsselung auf dieser Speicherebene. Wenn Ihr WOPI-Host Nextcloud ist, bietet sich die serverseitige Verschlüsselung an; falls Sie einen Diebstahl der Serverfestplatte befürchten, verwenden Sie stattdessen die Blockgeräteverschlüsselung auf dem Speicher des Hosts.
Diese Unterscheidung ist wichtig, da CODE Dokumentinhalte verarbeiten muss, während ein Benutzer sie bearbeitet. Laut Collabora werden Dokumente nach Beendigung der Sitzung aus dem Speicher entfernt und nicht dauerhaft auf den Collabora Online-Servern gespeichert. Die Verschlüsselung ruhender Daten schützt jedoch weder den Bearbeiter noch autorisierte Speicheranwendungen vor einem geöffneten Dokument. Die folgenden Anweisungen verwenden Nextcloud als konkretes Beispiel; ownCloud, Seafile und benutzerdefinierte WOPI-Hosts verfügen über eigene Speicherverschlüsselungsmechanismen.
Welche Schicht soll die Datei verschlüsseln?
Ziel
Wo kann man es konfigurieren?
Was es nicht löst
Schützen Sie Dateien, die auf einem externen Speichermedium gespeichert werden.
Je nach Architektur verwendet Nextcloud entweder serverseitige Verschlüsselung oder die Verschlüsselung des Speicheranbieters.
Die serverseitigen Schlüssel von Nextcloud stehen dem Server zur Verfügung; ein geöffnetes Dokument wird dem Server nicht verborgen.
Schützen Sie die lokalen Serverfestplatten, wenn Hardware entfernt wird.
Betriebssystembasierte Festplatten- oder Blockgeräteverschlüsselung, wie z. B. LUKS unter Linux
Sobald das System entsperrt und betriebsbereit ist, können autorisierte Prozesse Dateien lesen.
Verhindern Sie, dass der Speicheranbieter oder Serveradministrator den Dateiinhalt lesen kann.
Ein unterstützter clientseitiger oder Ende-zu-Ende-Verschlüsselungsworkflow
Die Online-Bearbeitung erfordert möglicherweise entschlüsselte Inhalte, um CODE zu erreichen; überprüfen Sie die Kompatibilität mit Ihrer Dateiplattform, bevor Sie sich für dieses Modell entscheiden.
Schützen Sie den Datenverkehr zwischen Benutzern, dem WOPI-Host und CODE.
HTTPS/TLS auf den entsprechenden Verbindungen
TLS schützt Daten während der Übertragung, nicht die auf der Festplatte gespeicherte Kopie.
Die aktuellen Administrationsrichtlinien von Nextcloud beschreiben die serverseitige Verschlüsselung als besonders nützlich für externe Speichermedien. Sie verschlüsselt den Dateiinhalt, nicht aber Dateinamen oder die Verzeichnisstruktur, und die Schlüssel werden auf dem Nextcloud-Server gespeichert. Sie ist kein Ersatz für die Ende-zu-Ende-Verschlüsselung, wenn verhindert werden soll, dass ein Nextcloud-Administrator Dateien liest, und sie ist auch kein Ersatz für die Festplattenverschlüsselung, wenn der Schutz vor physischem Diebstahl im Vordergrund steht.
Bevor Sie die serverseitige Verschlüsselung von Nextcloud aktivieren
Ermitteln Sie den tatsächlichen Speicherpfad. Prüfen Sie, ob Nextcloud Dateien auf der lokalen Festplatte, einem externen Laufwerk oder einem Objektspeicherdienst speichert. Wählen Sie eine Verschlüsselung für die Ebene, die die dauerhafte Kopie enthält.
Sichern Sie Ihre Daten zuerst. Erstellen Sie ein getestetes Backup der Nextcloud-Datenbank, der Konfiguration, der Daten und der Verschlüsselungsschlüssel. Bewahren Sie das Instanzgeheimnis und die Schlüssel an einem sicheren Ort auf. Ohne die Schlüssel sind verschlüsselte Dateien möglicherweise nicht wiederherstellbar.
Planen Sie für bestehende Dateien. Die Aktivierung der serverseitigen Verschlüsselung verschlüsselt neue und geänderte Dateien standardmäßig. Die Verschlüsselung der gesamten bestehenden Bibliothek ist ein separater Wartungsvorgang.
Prüfen Sie Zugriff und Kompatibilität. Die Schlüsselmodi, Authentifizierungsmethoden, Freigaben und das Verhalten externer Speicher von Nextcloud unterscheiden sich. Lesen Sie das zur Version passende Nextcloud-Handbuch und vergewissern Sie sich, dass Sie über Befehlszeilenzugriff verfügen occ.
Wählen Sie das passende Bedrohungsmodell. Serverseitige Verschlüsselung schützt weder einen kompromittierten Nextcloud-Server noch einen Administrator mit Zugriff auf die Schlüssel vor dem Lesen von Dateien. Erwarten Sie diesen Schutz nicht, wenn Sie die Verschlüsselung aktivieren.
Wie aktiviere ich die Verschlüsselung, wenn Nextcloud der WOPI-Host ist?
1. Bestätigen Sie, dass Nextcloud Eigentümer des gespeicherten Dokuments ist.
Öffnen Sie ein Testdokument über die Nextcloud-Dateien-Oberfläche und starten Sie es in Collabora. In der typischen WOPI-Konfiguration fungiert Nextcloud als Dateihost und CODE als Editor. CODE fordert das Dokument zur Bearbeitung an und sendet gespeicherte Änderungen zurück an den Host. Konfigurieren Sie die Verschlüsselung des persistenten Speichers in Nextcloud oder im Speichersystem, nicht in einem Bearbeitungsmenü von CODE.
Der Editor und der Dateispeicherort sind separate Bestandteile einer WOPI-Konfiguration; konfigurieren Sie die Verschlüsselung dort, wo die gespeicherte Datei gespeichert wird.
2. Aktivieren Sie die serverseitige Verschlüsselungsfunktion.
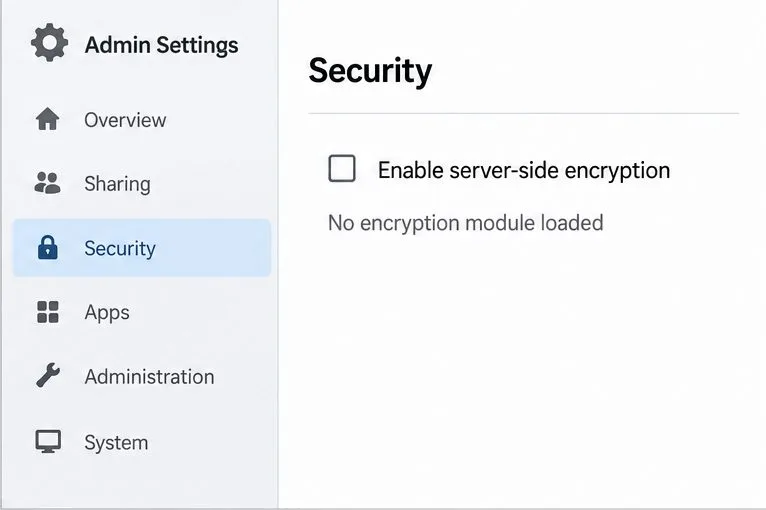
Melden Sie sich als Nextcloud-Administrator an und öffnen Sie den Bereich „Serverseitige Verschlüsselung“ in den Administrationseinstellungen. Wählen Sie „Serverseitige Verschlüsselung aktivieren“ und folgen Sie den Anweisungen auf dem Bildschirm. Die Menübezeichnungen können je nach Nextcloud-Version variieren. Die Verschlüsselungsfunktion und das Verschlüsselungsmodul sind getrennt: Falls die Seite meldet, dass kein Modul geladen ist, fahren Sie mit dem Bereich „Apps“ fort.
Auf der Seite mit den Sicherheitseinstellungen wird der Schalter für die serverseitige Verschlüsselung angezeigt; das Modul muss außerdem aktiviert werden, bevor die Funktion einsatzbereit ist.
3. Aktivieren Sie das Standardverschlüsselungsmodul.
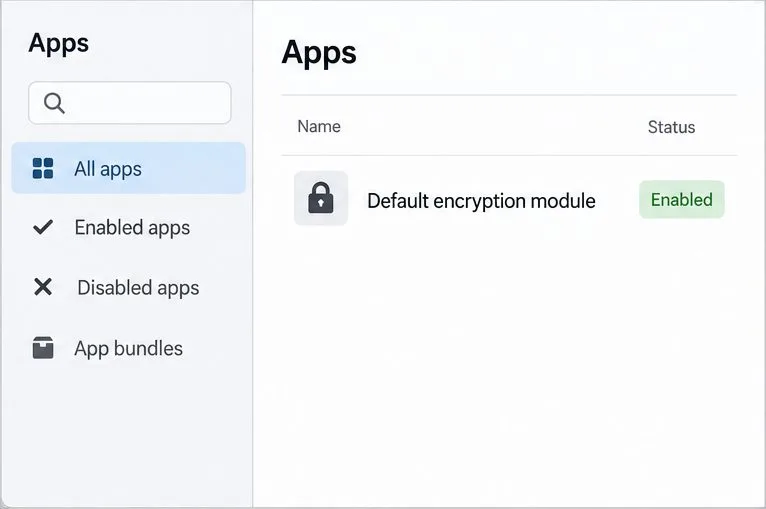
Öffnen Sie „Apps“ , suchen Sie das Standardverschlüsselungsmodul (im Handbuch auch als Nextcloud-Standardverschlüsselungsmodul bezeichnet) und aktivieren Sie es. Kehren Sie zu den Verschlüsselungseinstellungen zurück und vergewissern Sie sich, dass das Modul ausgewählt ist. Die Nextcloud-Anleitung fordert Benutzer anschließend auf, sich ab- und wieder anzumelden, um ihre Verschlüsselungsschlüssel zu initialisieren.
Aktivieren Sie das Standardverschlüsselungsmodul in Apps, kehren Sie dann zu den Verschlüsselungseinstellungen zurück und vergewissern Sie sich, dass es ausgewählt ist.
4. Überprüfen Sie den Status auf dem Nextcloud-Server.
Führen Sie den Statusbefehl als Nextcloud-Webserver-Konto aus dem Nextcloud-Installationsverzeichnis aus. Bei einer typischen Debian- oder Ubuntu-Archivinstallation könnte das folgendermaßen aussehen:
cd /var/www/nextcloud
sudo -u www-data php occ encryption:status
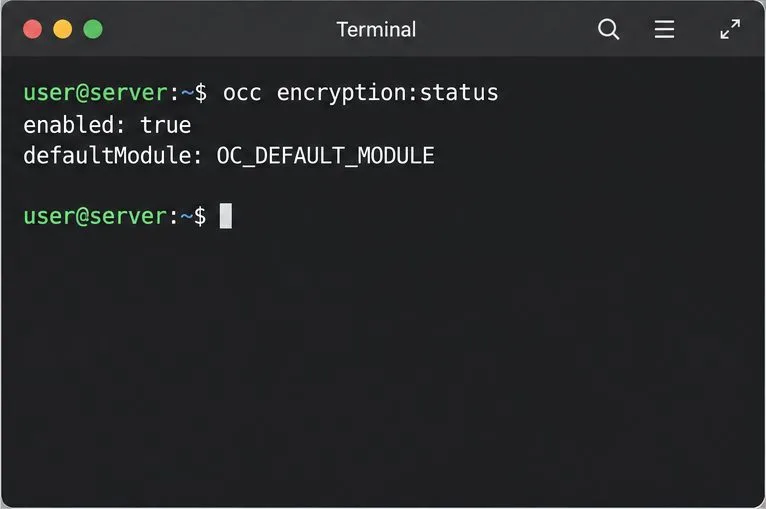
Verwenden Sie Ihren tatsächlichen Installationspfad und Webserver-Benutzer. Führen Sie bei einer Containerbereitstellung den occBefehl innerhalb des Nextcloud-Containers mit dem für diese Installation dokumentierten Befehl aus. Ein positiver Status meldet, dass die Verschlüsselung aktiviert ist und identifiziert das Standardmodul. Dies bestätigt den Status der serverseitigen Funktion; es beweist jedoch nicht automatisch, dass alle älteren Dateien verschlüsselt wurden.
Die occ encryption:statusAusgabe bestätigt, dass Nextcloud die Verschlüsselung als aktiviert meldet und nennt das aktive Standardmodul.
Was ist mit Dokumenten, die sich bereits in der Bibliothek befinden?
Nextcloud verschlüsselt standardmäßig Dateien, die nach Aktivierung der serverseitigen Verschlüsselung erstellt oder geändert werden. Wenn Sie auch bereits vorhandene Dateien verschlüsseln möchten, erstellen Sie zunächst ein aktuelles Backup, planen Sie ein Wartungsfenster ein und verhindern Sie, dass Benutzer während des Vorgangs Dateien ändern. Die Nextcloud-Befehlsreferenz beschreibt, occ encryption:encrypt-allwie Sie Dateien für alle Benutzer verschlüsseln. Befolgen Sie die Anweisungen für Ihre installierte Nextcloud-Version, führen Sie den Befehl als Webserver-Konto aus und warten Sie, bis der Vorgang abgeschlossen ist, bevor Sie den Dienst wieder normal nutzen.
sudo -u www-data php occ encryption:encrypt-all
Verwenden Sie diese Funktion nicht occ encryption:disableals Abkürzung zum Zurücksetzen. Das Deaktivieren dieser Option entschlüsselt keine vorhandenen Dateien. Nextcloud dokumentiert ein separates Verfahren zum Entschlüsseln aller Dateien und warnt davor, dass das Deaktivieren der Verschlüsselung ohne Entschlüsselung der Dateien zu unvorhersehbaren Fehlern führen kann. Testen Sie die Sicherungs- und Wiederherstellungsprozedur, bevor Sie den Verschlüsselungsstatus in der Produktionsumgebung ändern.
Wie kann ich den Speicherschutz überprüfen?
Prüfen occ encryption:statusund bestätigen Sie, ob das gewünschte Modul aktiv ist.
Laden Sie für eine neue Testdatei ein harmloses Textdokument über Nextcloud hoch, bearbeiten Sie es in Collabora, speichern Sie es, schließen Sie die Sitzung und öffnen Sie es anschließend wieder über Nextcloud. Dadurch wird überprüft, ob der gewohnte Workflow für Bearbeitung und Speicherung weiterhin funktioniert.
Wenn Sie nachweisen müssen, dass Daten auf einem bestimmten Backend verschlüsselt sind, verwenden Sie die dokumentierte Verifizierungsmethode des Speicheranbieters oder einen kontrollierten Test außerhalb des Live-Dienstes. Gehen Sie nicht davon aus, dass der Dateiname, die Dateierweiterung oder eine einfache Textsuche in der Kommandozeile ein zuverlässiger Test für die Verschlüsselung ist.
Überprüfen Sie Backups separat. Eine lesbare Backup-Kopie ist immer noch eine unverschlüsselte Kopie, selbst wenn der Live-Datenpfad von Nextcloud geschützt ist.
Prüfen Sie HTTPS/TLS separat für den Datenverkehr zwischen Browser und Dienst sowie zwischen Host und Code; dies dient dem Schutz des Transports, nicht der Verschlüsselung ruhender Daten.
Wann Nextcloud SSE nicht die richtige Wahl ist
Wenn Ihre Nextcloud-Instanz Dateien ausschließlich auf ihrer lokalen Festplatte speichert und Sie vor allem einen Diebstahl oder eine defekte Festplatte befürchten, bietet die Festplattenverschlüsselung auf Betriebssystemebene in der Regel die direkteste Kontrolle. Dabei wird das Blockgerät im ausgeschalteten Zustand verschlüsselt. Nach dem Neustart und Entsperren können Nextcloud und CODE weiterhin die benötigten Dokumente lesen und bearbeiten. Konfigurieren Sie die Verschlüsselung während der Serverbereitstellung oder über die Speichereinstellungen des Betriebssystems und bewahren Sie die Wiederherstellungsschlüssel außerhalb des Servers auf.
Wenn Sie sicherstellen möchten, dass Administratoren und Speicheranbieter niemals Dokumentinhalte einsehen können, verwenden Sie eine plattformunterstützte Ende-zu-Ende-Verschlüsselung und prüfen Sie deren Kompatibilität mit Collabora vor der Bereitstellung. Ein Browser-Editor benötigt die Dokumentdaten während der Bearbeitungssitzung. Daher kann die alleinige Verschlüsselung ruhender Daten im Speichersystem diese Gewährleistung während der Bearbeitung durch einen Benutzer nicht bieten. CODE selbst bietet keine universelle Option zur Verschlüsselung ruhender Dokumente.