Startseite
» MS OFFICE
»
So installieren Sie ONLYOFFICE Docs Enterprise mit Docker Compose
So installieren Sie ONLYOFFICE Docs Enterprise mit Docker Compose
ONLYOFFICE Docs Enterprise kann als Docker Compose-Bereitstellung über das offizielle Docker-DocumentServerRepository ausgeführt werden. Wichtig ist, mit der Enterprise-spezifischen Compose-Datei zu beginnen und anschließend persistenten Speicher, ein stabiles JWT-Geheimnis und die Lizenzdatei einzurichten, bevor der Server als produktionsbereit gilt. Dadurch wird Docs, der Online-Bearbeitungsdienst, installiert; das vollständige ONLYOFFICE Workspace-Portal wird jedoch nicht installiert.
Die folgenden Schritte wurden am 6. Oktober 2026 anhand des Enterprise Docker-Leitfadens von ONLYOFFICE und des offiziellen Repositorys überprüft. Der Standardzweig des Repositorys kann sich ändern. Daher sollten Sie für einen Server mit langer Laufzeit eine freigegebene Version oder ein freigegebenes Tag auschecken und diese Version in Ihren Bereitstellungsnotizen aufbewahren.
Prüfen Sie vor dem Starten des Enterprise-Images den Prozessor, den Arbeitsspeicher, den Festplattenspeicher und die Docker-Bereitschaft des Hosts.
Kurz-Anforderungs-Checkliste
Artikel
Was ist vorzubereiten?
Gastgeber
64-Bit amd64 Linux; ONLYOFFICE empfiehlt eine Dual-Core-CPU mit 2 GHz oder besser, 4 GB RAM oder mehr, 40 GB freien Festplattenspeicher und mindestens 4 GB Swap-Speicher, abhängig vom Host-Betriebssystem.
Container-Tools
Docker Engine und das Docker Compose CLI-Plugin. Compose bestätigen mit docker compose version.
Unternehmensberechtigung
Eine gültige Enterprise-Lizenzdatei license.licvon ONLYOFFICE für die Vollversion.
Netzwerk
Ein Hostname für den Docs-Dienst, ein Plan für HTTPS und ein auf die für Ihre Bereitstellung erforderlichen Ports beschränkter eingehender Zugriff.
Der aktuelle Enterprise-Leitfaden von ONLYOFFICE listet diese Host-Anforderungen auf. Der Kapazitätsbedarf steigt mit der Anzahl gleichzeitiger Benutzer, der Dokumentkomplexität und den Integrationen. Betrachten Sie die Basisangaben des Anbieters daher eher als Ausgangspunkt denn als verbindliche Größengarantie.
1. Installieren Sie Docker Compose und laden Sie die offiziellen Bereitstellungsdateien herunter.
Falls Docker Engine bereits auf Debian oder Ubuntu aus dem Docker-Paket-Repository installiert ist, installieren Sie das Compose-Plugin mit folgendem Befehl:
sudo apt-get update
sudo apt-get install docker-compose-plugin
docker compose version
Für andere Linux-Distributionen folgen Sie bitte den aktuellen Installationsanweisungen von Docker für diese Distribution. Das aktuelle Plugin verwendet den Befehl mit Leerzeichen docker compose; der ältere eigenständige Befehl docker-composewird aus Gründen der Abwärtskompatibilität beibehalten und ist nicht der Pfad, der vom hier gezeigten Enterprise-Befehl von ONLYOFFICE verwendet wird.
Klonen Sie das Repository von ONLYOFFICE und wechseln Sie in das entsprechende Verzeichnis. Falls Ihre Änderungsmanagementrichtlinie eine feste Version erfordert, prüfen Sie nach dem Klonen und vor der Bearbeitung von Dateien den genehmigten Release-Tag.
git clone https://github.com/ONLYOFFICE/Docker-DocumentServer.git
cd Docker-DocumentServer
# Optional: select the approved release tag for your deployment
git checkout <release-tag>
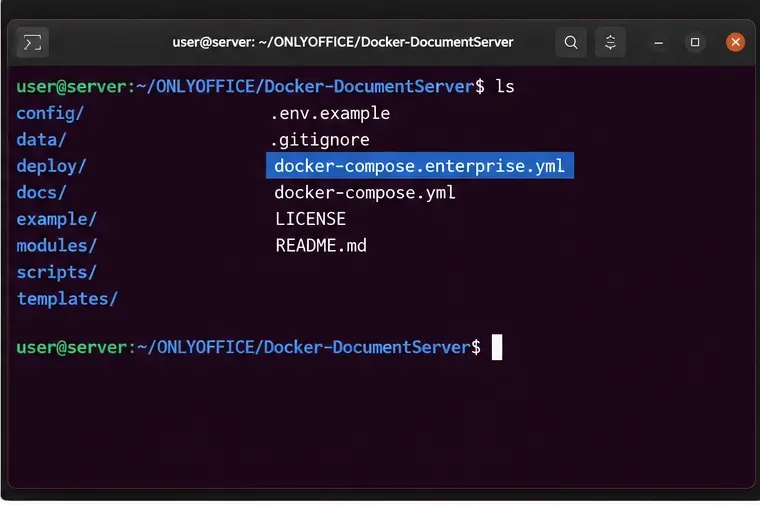
Vergewissern Sie sich, dass die ausgecheckte Revision die Datei enthält docker-compose.enterprise.yml. Ersetzen Sie nicht docker-compose.yml, da dies die Compose-Datei der Community Edition in diesem Repository ist.
Verwenden Sie die Enterprise Compose-Datei aus dem offiziellen Docker-DocumentServer-Repository, nicht die Standarddatei der Community Edition.
2. Geheimnisse, Datenspeicherung und Lizenz vorbereiten.
Prüfen Sie vor dem ersten Start docker-compose.enterprise.ymldie aktuelle offizielle Datei. Anwendung und PostgreSQL-Dienst verwenden ein Beispiel-Datenbankpasswort, und die JWT-Zeilen sind auskommentiert. Ersetzen Sie dieses Beispiel-Datenbankpasswort durch ein sicheres Passwort sowohl in den Anwendungseinstellungen DB_PWDals auch in den PostgreSQL-Einstellungen POSTGRES_PASSWORD. Die Passwörter müssen übereinstimmen. Kommentieren Sie die entsprechende Zeile aus oder fügen Sie sie hinzu JWT_ENABLED=trueund legen Sie ein langes, eindeutiges JWT-Geheimnis fest JWT_SECRET. Verwenden Sie dasselbe JWT-Geheimnis für die Anwendung oder den Konnektor, der mit Docs integriert wird.
Generieren Sie Geheimnisse, anstatt ein Anmeldepasswort wiederzuverwenden. Führen Sie beispielsweise den Befehl aus openssl rand -hex 32und speichern Sie die Ausgabe in einer privaten Umgebungsdatei. Verweisen Sie anschließend in der Compose-Datei darauf ${JWT_SECRET}. ${DB_PASSWORD}Schützen Sie die Umgebungsdatei vor anderen Benutzern des Hosts und übertragen Sie sie nicht in Git. Die Schlüsselkonfiguration ist im Prinzip wie folgt:
# In a private .env file beside the Compose file
JWT_SECRET=replace_with_a_long_random_value
DB_PASSWORD=replace_with_a_different_long_random_value
Aktualisieren Sie beide Datenbankpassworteinträge, sodass sie auf verweisen ${DB_PASSWORD}, und setzen Sie die Serverumgebungseinträge auf JWT_ENABLED=trueund JWT_SECRET=${JWT_SECRET}. Die Upstream-Compose-Datei definiert bereits ihre internen PostgreSQL-, RabbitMQ- und Redis-Dienste; behalten Sie die zugehörigen Dienstnamen und Abhängigkeiten bei, wenn Sie sie anpassen.
Sorgen Sie dafür, dass die wichtigen Anwendungsdaten auf dem Host dauerhaft gespeichert werden. onlyoffice-documentserverErsetzen Sie im Dienst die anonymen Volume-Einträge für /var/www/onlyoffice/Dataund /var/log/onlyofficedurch Bind-Mounts wie folgt:
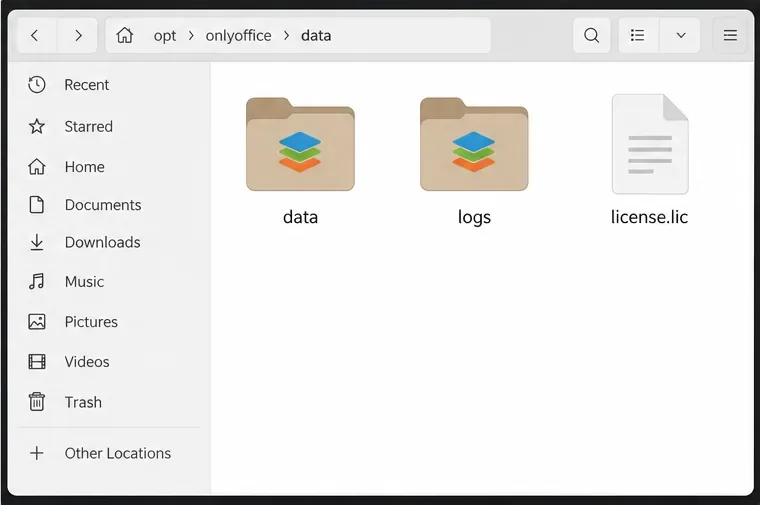
Behalten Sie die anderen Volume-Einträge und das in der offiziellen Datei definierte benannte PostgreSQL-Volume bei, es sei denn, Sie haben einen nachgewiesenen Grund, diese zu ändern. Erstellen Sie die Host-Verzeichnisse und kopieren Sie die erhaltene Lizenz in das eingebundene Datenverzeichnis.
mkdir -p data logs
cp /secure/path/license.lic data/license.lic
Stellen Sie sicher, dass der Container die Lizenz lesen und in die zugehörigen Daten- und Protokollpfade schreiben kann. Die Dateiberechtigungen können vom Image und Host abhängen. Bei Berechtigungsfehlern überprüfen Sie den Benutzer des laufenden Containers und die Anweisungen des offiziellen Repositorys, anstatt weitreichende Berechtigungen zu vergeben. Speichern Sie die Lizenz und die zugehörigen Geheimnisse nicht in öffentlichen Webverzeichnissen oder Versionskontrollsystemen.
Überprüfen Sie die Enterprise Compose-Datei vor dem Start, damit JWT, Datenbankpasswort und Speichereinbindungen korrekt eingestellt werden.Platzieren Sie die Datei license.lic im Host-Verzeichnis, das unter /var/www/onlyoffice/Data eingebunden ist, damit sie dem Container zur Verfügung steht.
3. Validieren und starten Sie die Unternehmensdienste.
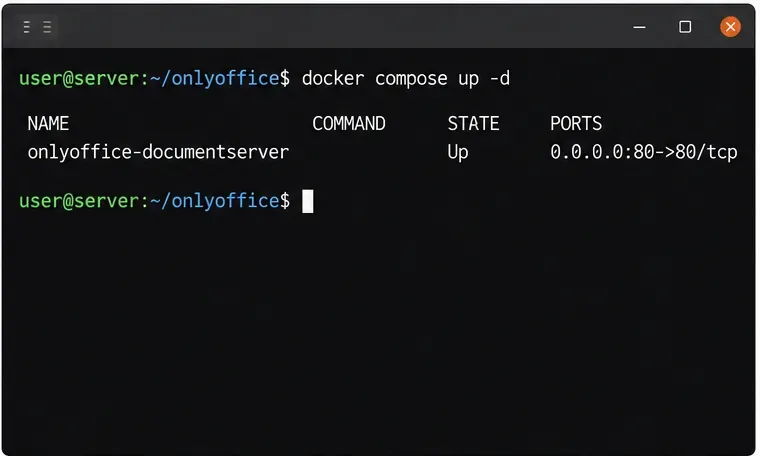
Überprüfen Sie im Repository-Verzeichnis die Compose-Konfiguration und starten Sie anschließend den Enterprise-Stack:
Der erste Befehl prüft, ob Compose die Datei parsen und ihre Variablen auflösen kann. Da er aufgelöste Geheimnisse ausgeben kann, sollte er in einem privaten Terminal ausgeführt und die Ausgabe nicht in öffentliche Protokolle oder Support-Threads eingefügt werden. Der zweite Befehl erstellt oder startet die in der Enterprise-Datei beschriebenen Dienste. Die offizielle Definition umfasst den Dokumentenserver sowie dessen Abhängigkeiten PostgreSQL, RabbitMQ und Redis.
Prüfen Sie den Dienststatus und die letzten Nachrichten:
Achten Sie auf Container, die sich im Neustart- oder Fehlerzustand befinden, Datenbankauthentifizierungsfehler, fehlende Lizenzmeldungen oder Berechtigungsfehler. Ein als „Aktiv“ gekennzeichneter Dienst ist ein nützlicher Hinweis darauf, dass sein Containerprozess ausgeführt wird; er beweist jedoch nicht allein, dass die Browserbearbeitung oder eine externe Integration funktioniert.
Verwenden Sie für Clients und Integrationen den endgültigen Hostnamen über HTTPS; die Beispieladresse ist ein Platzhalter für Ihren eigenen DNS-Namen.Nachdem Compose gestartet wurde, überprüfen Sie den aktuellen Dienststatus und den Gesundheitszustand Ihres Hosts.
4. Schützen Sie den Dienst mit HTTPS und beschränken Sie den Zugriff.
Für den Produktivbetrieb legen Sie einen DNS-Namen wie z. B. `example.com` docs.example.comauf den Server fest und verwenden Sie HTTPS mit der von Ihnen verwendeten Zertifikatsmethode: einem vertrauenswürdigen Reverse-Proxy oder der dokumentierten Zertifikatskonfiguration von ONLYOFFICE. Ersetzen Sie den Beispiel-Hostnamen in den Befehlen und Integrationseinstellungen durch Ihren eigenen Namen. Stellen Sie keinen unverschlüsselten HTTP-Editor-Endpunkt für den regulären Gebrauch im öffentlichen Internet bereit.
Die offizielle Enterprise Compose-Datei legt die Ports 80 und 443 für den Dokumentenserver fest. Die Datenbank, Redis und RabbitMQ sind interne Abhängigkeiten und dürfen nicht öffentlich zugänglich sein. Überprüfen Sie die Firewall und alle Cloud-Sicherheitsgruppen, um sicherzustellen, dass nur der erforderliche eingehende Datenverkehr den Host erreicht. Falls ein anderer Reverse-Proxy die Ports 80 und 443 bereits belegt, ändern Sie die Portzuordnung in Compose auf einen Host-spezifischen oder ungenutzten Port und konfigurieren Sie den Proxy so, dass er Anfragen an diesen lokalen Endpunkt weiterleitet. Der Proxy muss den WebSocket-Datenverkehr unterstützen, der für die Dokumentenbearbeitung verwendet wird.
HTTPS und JWT schützen unterschiedliche Aspekte. HTTPS verschlüsselt den Datenverkehr zwischen Clients und Server. JWT validiert die Anfragen, die zwischen Docs und der verbundenen Plattform ausgetauscht werden. Lassen Sie JWT aktiviert und konfigurieren Sie im Connector oder auf der Plattform exakt dasselbe Geheimnis. Deaktivieren Sie JWT nicht nur, um einen Integrationstest zu bestehen; korrigieren Sie stattdessen das abweichende Geheimnis, den Header oder die URL.
5. Überprüfen Sie den Dienst und testen Sie anschließend die Integration.
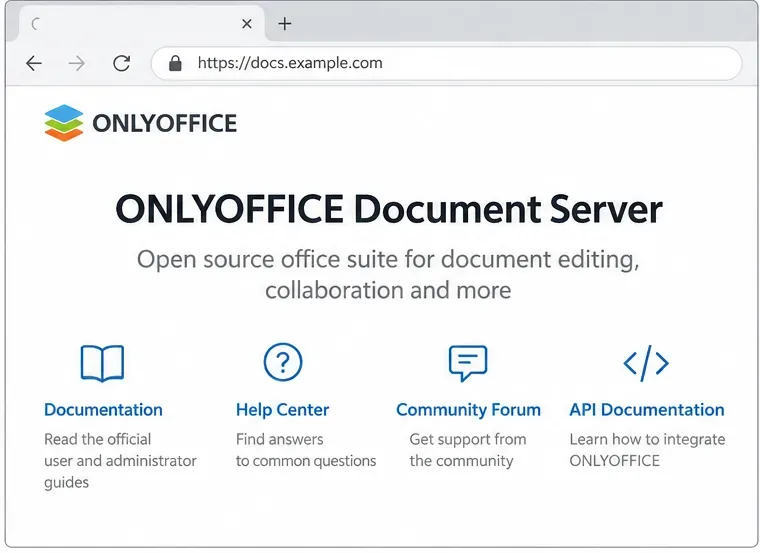
Die offizielle Compose-Datei definiert eine Integritätsprüfung http://localhost:8000/info/info.jsoninnerhalb des Document Server-Containers. Überprüfen Sie mit `docs.check`, ob der Dienst fehlerfrei funktioniert docker compose ... ps. Alternativ können Sie den öffentlichen HTTPS-Hostnamen im Browser öffnen. Eine funktionierende Docs-Willkommensseite zeigt an, dass der Webdienst antwortet, testet aber nicht die Dokument-Callbacks Ihrer Speicherplattform.
Um die Prüfung abzuschließen, verbinden Sie eine kompatible Plattform über die öffentliche Docs-URL und dasselbe JWT-Geheimnis. Öffnen Sie eine Test-DOCX-Datei, nehmen Sie eine kleine Änderung vor, speichern Sie die Datei und öffnen Sie sie erneut von der Plattform aus. Dadurch wird überprüft, ob die Plattform Docs erreichen kann und ob Docs die gespeicherten Änderungen an den Speicherdienst zurücksenden kann. Falls die Seite geladen wird, sich aber kein Editor öffnen lässt, überprüfen Sie die Browserkonsole, die Proxy-WebSocket-Konfiguration, die JWT-Vereinbarung und die Serverprotokolle. Verwenden Sie das Testdokument nur einmal und keine sensiblen Daten während der Ersteinrichtung.
Die Startseite des Dokumentenservers sollte unter dem konfigurierten Hostnamen geladen werden, bevor Sie die Bearbeitung über eine verbundene Plattform testen.Schließen Sie mit einem realen Speicher- und Wiederöffnungstest über die Plattform ab, auf der die Dokumente Ihrer Benutzer gespeichert werden.
Betriebs- und Fehlerbehebungshinweise
Lizenz nicht erkannt: Stellen Sie sicher, dass license.licsich die Lizenz im Hostverzeichnis befindet, das tatsächlich unter /var/www/onlyoffice/Data/local/ ...
JWT-Fehler: Vergleichen Sie Server- und Connector-Secret, Header und URL. Stellen Sie sicher, dass das Secret auch nach Neustarts erhalten bleibt.
Fehler beim Starten der Datenbank: Stellen Sie sicher, dass das Datenbankpasswort sowohl in der PostgreSQL- als auch in der Document Server-Umgebung übereinstimmt.
Daten gehen nach der Neuerstellung verloren: Stellen Sie sicher, dass die Enterprise Compose-Datei weiterhin Ihre Bind-Mount-Datei für Daten verwendet und das benannte PostgreSQL-Volume beibehält. Sichern Sie beides vor dem Upgrade.
Der Editor öffnet sich, kann aber nicht speichern: Überprüfen Sie, ob die Callback-URL der Plattform vom Docs-Container aus erreichbar ist und ob der Proxy WebSocket-Verbindungen weiterleitet.
Verwenden Sie den unternehmensspezifischen Aktualisierungspfad und lesen Sie die Versionshinweise, bevor Sie die Image-Version ändern. Vermeiden Sie docker compose down -vdiese Option, es sei denn, Sie beabsichtigen, Compose-verwaltete Volumes zu entfernen; sie kann das angegebene PostgreSQL-Datenvolume löschen. Sichern Sie vor einem Upgrade Ihr Datenverzeichnis, gegebenenfalls Protokolle und die Datenbank.