Inicio
» ADMINISTRADOR DE RED
»
Cómo configurar la aplicación de correo de Nextcloud con autenticación OAuth2
Cómo configurar la aplicación de correo de Nextcloud con autenticación OAuth2
OAuth2 es la forma preferida de conectar muchas cuentas de correo alojadas a Nextcloud Mail, ya que el proveedor de correo emite tokens en lugar de requerir que Nextcloud siga utilizando la contraseña habitual del buzón del usuario. Sin embargo, en la práctica, una buena configuración no se mide por si la ventana de consentimiento de OAuth se cierra correctamente. Lo útil es que Nextcloud Mail pueda cargar carpetas a través de IMAP, enviar correos a través de SMTP, actualizar la autenticación sin que el usuario tenga que volver a confirmarla y seguir haciéndolo incluso después de que caduque el primer token de acceso.
Esta guía abarca las dos integraciones de OAuth que Nextcloud Mail documenta directamente: cuentas de Google y cuentas alojadas de Microsoft Outlook/Microsoft 365. A fecha de 6 de octubre de 2026, la tienda de aplicaciones de Nextcloud indica que Mail 5.12.3 es la versión estable para Nextcloud 32 a 35, mientras que el manual de administración actual documenta la configuración de Google OAuth y Microsoft XOAUTH2. Si utiliza una versión anterior de Mail, actualícela dentro del rango de compatibilidad con su servidor Nextcloud antes de intentar solucionar problemas que puedan haber cambiado.
Lo que debería lograr una configuración exitosa de Nextcloud Mail OAuth2
Antes de cambiar la configuración del proveedor, defina el resultado que espera. Una configuración que funcione correctamente debería superar todas estas comprobaciones:
El proveedor redirige al usuario de vuelta a la URI de redirección exacta de Nextcloud configurada para el cliente OAuth.
Nextcloud Mail abre el buzón y muestra las carpetas sin volver a solicitar la contraseña habitual del buzón.
Los mensajes nuevos llegan a través de IMAP y la bandeja de entrada, actualizada manualmente, se actualiza sin que se produzca ningún error de autenticación.
Un mensaje de prueba enviado desde Nextcloud Mail se acepta a través de SMTP y aparece en la carpeta de Elementos enviados.
Tras un tiempo prudencial para que caduque el token de acceso de corta duración, la cuenta sigue funcionando mediante un token de actualización en lugar de requerir un nuevo inicio de sesión cada vez.
Si la configuración solo supera la pantalla de consentimiento, pero no las pruebas IMAP y SMTP, considérela incompleta. La autorización OAuth y el acceso al protocolo de correo son etapas relacionadas, pero independientes.
Paso 1: Confirme que su proveedor coincide con una ruta OAuth compatible.
Nextcloud Mail ofrece actualmente soporte integrado para OAuth en cuentas de Google y Microsoft. Los servidores de correo de Google admiten OAuth 2.0 con SASL XOAUTH2 para IMAP y SMTP. Microsoft documenta la compatibilidad con OAuth2 para IMAP, POP y SMTP en Microsoft 365 y Outlook.com. Nextcloud utiliza el token emitido por el proveedor para autenticarse en los protocolos de correo.
No asuma que cualquier servidor de correo compatible con OpenID Connect u OAuth2 se puede integrar en la misma interfaz. La solicitud de mejora de Nextcloud Mail de 2026 para proveedores genéricos de OAuth/OpenID de terceros se mantuvo como una mejora y no como una ruta de configuración general documentada. Si su proveedor no es ni Google ni Microsoft, verifique la compatibilidad con dicho proveedor antes de implementar OAuth2 en un entorno de producción. Puede consultar la discusión del proyecto en el problema de mejora genérica de OAuth2 de Nextcloud Mail .
Configurar Gmail con OAuth2
Paso 2: Copie la URI de redireccionamiento de Gmail desde Nextcloud.
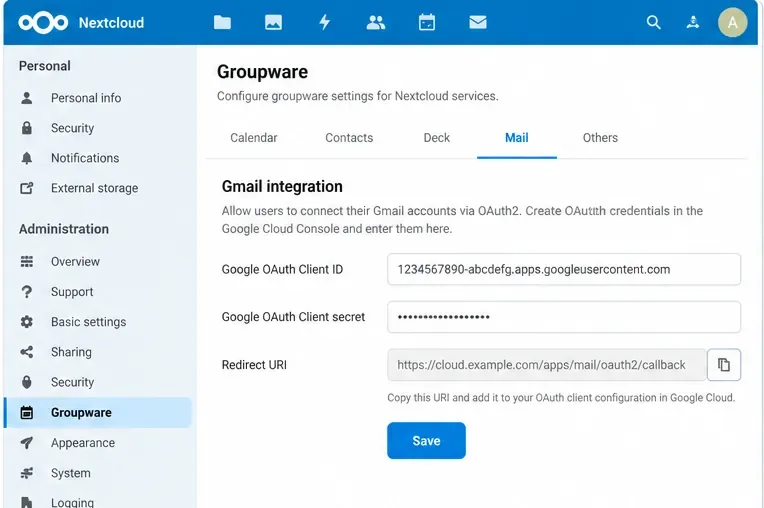
Inicia sesión como administrador de Nextcloud, abre la configuración de administración, ve a Groupware y busca la integración con Gmail . El manual de administración de Nextcloud indica que debes introducir un ID de cliente y un secreto de cliente de Google en esta sección. Usa la URI de redireccionamiento que muestra tu instancia al configurar Google; no reconstruyas la ruta a partir de un ejemplo, ya que los proxies inversos, los cambios en la raíz web y la configuración de la implementación pueden afectar la URL visible externamente.
En la administración de Nextcloud, la autenticación OAuth de Gmail se configura en la sección de Groupware. Copie la URI de redireccionamiento que muestra su instancia de Nextcloud en lugar de crear una nueva.
Verificación de calidad: la URI de redireccionamiento debe usar el nombre de host HTTPS de producción y ser accesible desde el navegador del usuario. Si Nextcloud muestra un nombre de host interno mientras los usuarios acceden a un nombre de host público, primero corrija la configuración de la URL de Nextcloud/proxy. OAuth no compensará una URL pública incorrecta.
Paso 3: Crear el cliente de Google OAuth
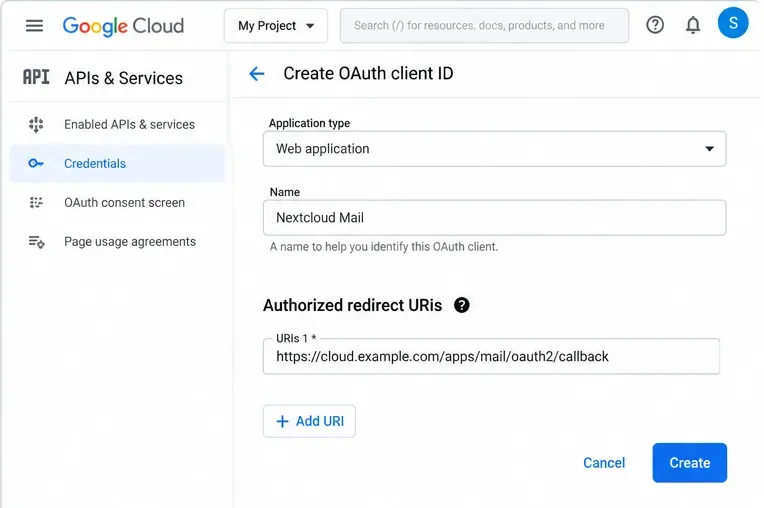
En Google Cloud, configure la plataforma de autenticación de Google (Google Auth Platform) y los ajustes de consentimiento para el proyecto, y cree un cliente OAuth para una aplicación web . Añada la URI de redireccionamiento copiada de Nextcloud como URI de redireccionamiento autorizada. Google exige que la URI de redireccionamiento en la solicitud de autorización coincida exactamente con un valor autorizado; el esquema, las mayúsculas y minúsculas, la ruta y la barra diagonal final son importantes. Google documenta este comportamiento en el artículo «Uso de OAuth 2.0 para aplicaciones de servidor web» .
Crea un cliente Google OAuth para una aplicación web y asegúrate de que la URI de redireccionamiento autorizada coincida exactamente con el valor que muestra Nextcloud.
El acceso al correo de Gmail es importante desde el punto de vista del cumplimiento normativo. Google clasifica el https://mail.google.com/uso de protocolos como IMAP, SMTP y POP3 como restringido. Dependiendo de si la aplicación es interna, está en fase de pruebas o se destina a un uso generalizado en producción, pueden aplicarse los requisitos de verificación de Google. Consulte la documentación de Google sobre ámbitos restringidos y la guía de verificación de aplicaciones OAuth antes de incorporar a un gran número de usuarios.
Paso 4: Guarda el ID de cliente y el secreto de Google en Nextcloud.
Vuelve a Configuración de administración > Groupware > Integración con Gmail , pega el ID de cliente de Google y el secreto de cliente, y guarda. Evita exponer el secreto en capturas de pantalla, tickets, historial de la consola o notas compartidas. Si cambias el secreto de cliente de OAuth más adelante, actualiza Nextcloud de inmediato y programa una verificación controlada de las cuentas existentes.
Paso 5: Añade la cuenta de Gmail y completa el consentimiento.
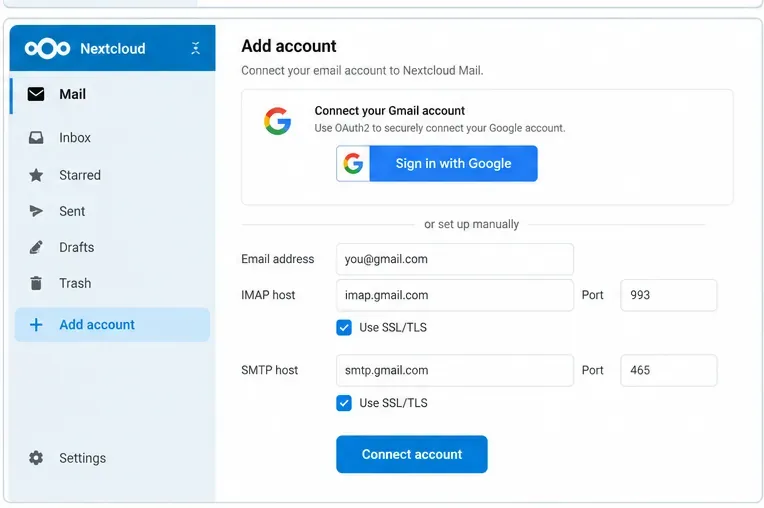
Abre Nextcloud Mail como usuario y añade la cuenta de Gmail. El código actual de Mail reconoce Gmail mediante los hosts IMAP/SMTP estándar de Gmail y cambia el método de autenticación a XOAUTH2 cuando el administrador ha configurado Google OAuth. Google Documenta imap.gmail.com:993IMAP sobre SSL y smtp.gmail.comcon TLS en los puertos SMTP compatibles.
Después de que el administrador guarde las credenciales de Google OAuth, una cuenta de Gmail debería usar el flujo de autorización de Google en lugar de almacenar la contraseña normal de la cuenta.
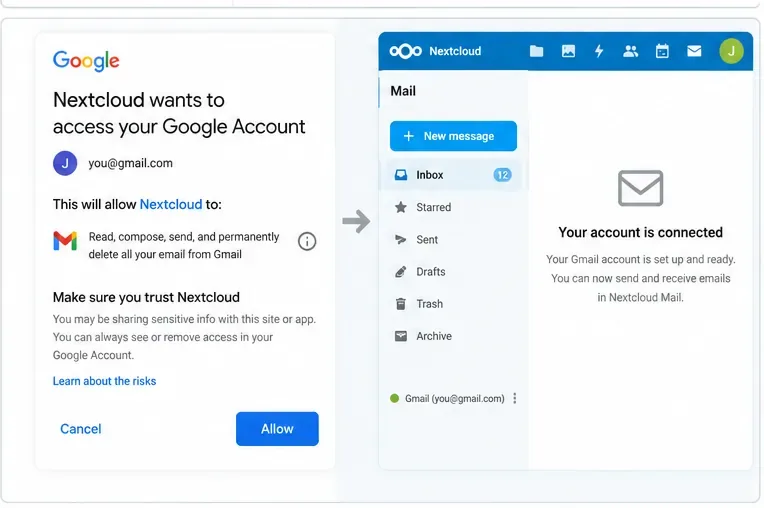
Continúa con el inicio de sesión de Google y revisa la pantalla de consentimiento. El proveedor podría mostrar advertencias o restringir el acceso si la aplicación OAuth no se ha configurado o verificado para los ámbitos y la audiencia que se están utilizando.
Conceda únicamente los permisos que le indique el proveedor, luego vuelva a Nextcloud y verifique que el buzón de correo se cargue correctamente; la página de redirección por sí sola no es una prueba de éxito suficiente.
No te conformes con la simple confirmación de que la cuenta está conectada. Revisa la bandeja de entrada, abre al menos un mensaje, envía un mensaje a un segundo buzón que controles, respóndele y confirma que el intercambio de mensajes se haya completado correctamente. Esta prueba demuestra mucha más información que la simple redirección de OAuth.
Configurar Microsoft 365 o Outlook con OAuth2
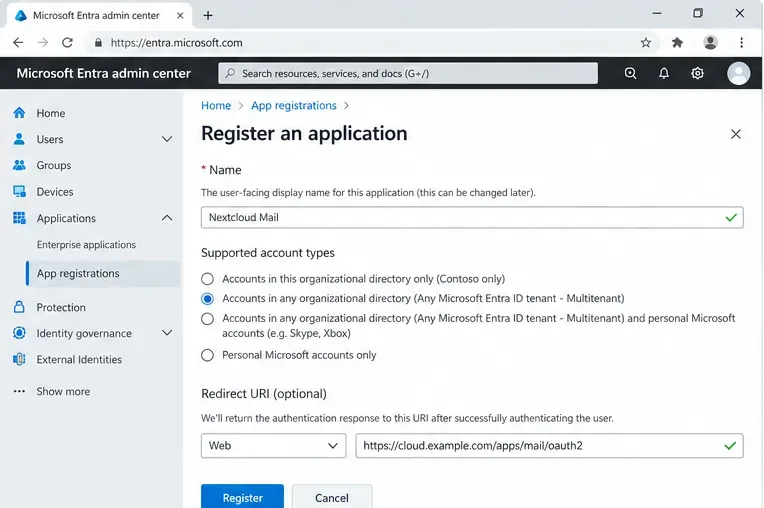
Paso 6: Registre la aplicación en Microsoft Entra
Abra el centro de administración de Microsoft Entra y cree un registro de aplicación. La guía de Nextcloud indica a los administradores que, en su ejemplo general, elijan tipos de cuenta que permitan cuentas de Microsoft personales y de la organización, y que configuren una URI de redireccionamiento web copiada de Nextcloud. Si su organización utiliza deliberadamente un único inquilino, no copie sin más el ejemplo multiinquilino: adapte los tipos de cuenta compatibles y la configuración del inquilino a su política de identidades.
Para Microsoft 365 o Outlook.com, registre una aplicación web en Microsoft Entra y elija los tipos de cuenta compatibles que coincidan con la estrategia de inquilino que pretende utilizar.
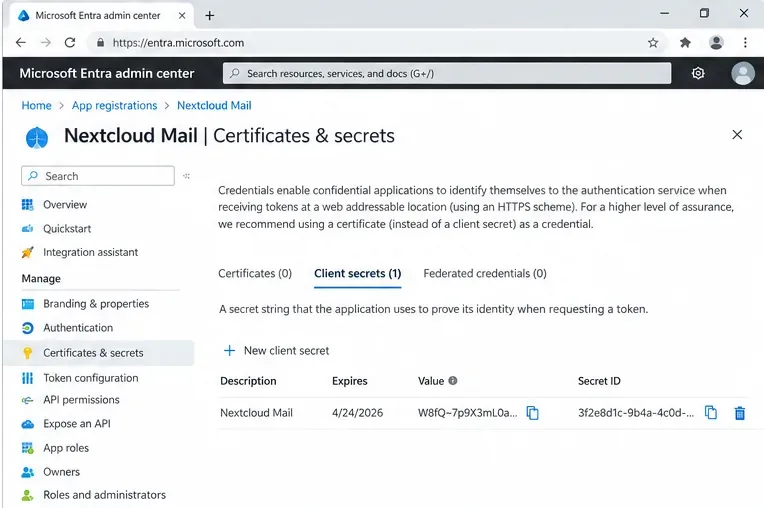
Paso 7: Registre el ID del cliente y cree un secreto de cliente.
Copia el ID de la aplicación (cliente) . A continuación, abre Certificados y secretos , crea un nuevo secreto de cliente y copia su valor inmediatamente. Microsoft indica que el valor no se vuelve a mostrar al salir de la página. Además, limita la duración del secreto de cliente a 24 meses o menos y recomienda un período de caducidad más corto en su documentación actual sobre el registro de aplicaciones.
Cree y registre de forma segura el valor secreto del cliente. Microsoft señala que los valores secretos se muestran solo una vez y tienen una vida útil limitada.
Esa fecha de caducidad es una dependencia operativa, no un detalle de instalación puntual. Incluya la fecha de caducidad del secreto en el proceso de rotación de credenciales de su organización. De lo contrario, una implementación de Nextcloud Mail aparentemente estable podría fallar posteriormente porque la actualización del token ya no se completaría.
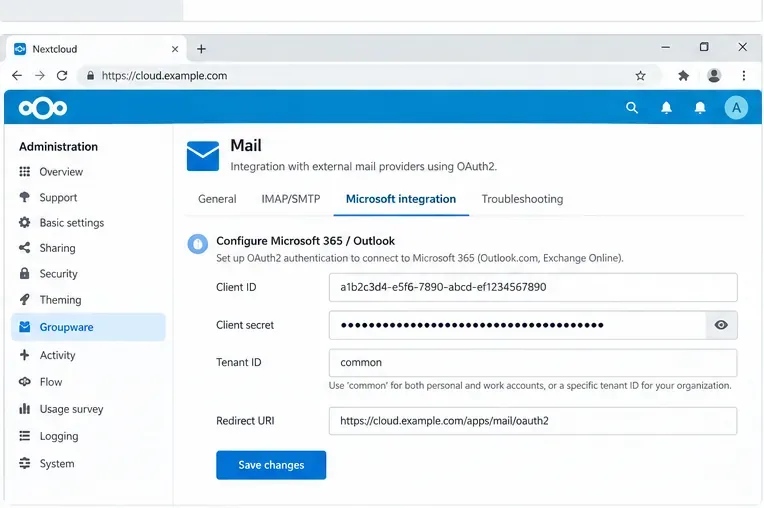
Paso 8: Introduce las credenciales de Microsoft en Nextcloud.
En la configuración de administración de Nextcloud, abra la sección de Groupware y el área de integración con Microsoft. Introduzca el ID de cliente y el secreto de cliente. La guía oficial de Nextcloud utiliza el valor de inquilino commonpara la configuración general de Outlook alojado y advierte explícitamente que un ID de inquilino personalizado queda fuera de dicha guía básica, a menos que también haya modificado los tipos de cuenta compatibles.
Introduzca las credenciales de la aplicación de Microsoft en Nextcloud Groupware. La guía oficial de Nextcloud utiliza el valor de inquilino predeterminado "common" para su ejemplo general de Outlook alojado.
En cuanto a los permisos del protocolo subyacente, Microsoft documenta los ámbitos delegados, incluidos https://outlook.office.com/IMAP.AccessAsUser.Alllos de IMAP y https://outlook.office.com/SMTP.SendSMTP, así como offline_accesscuándo se necesita un token de actualización. Nextcloud configura el flujo del proveedor; aun así, debe confirmar que las políticas del inquilino y las reglas de acceso condicional permiten el acceso delegado solicitado.
Paso 9: Conecte la cuenta de Microsoft y verifique el buzón de correo.
Agregue la dirección de Outlook o Microsoft 365 en Nextcloud Mail y continúe con el proceso de inicio de sesión y consentimiento de Microsoft. El manual de administración de Nextcloud explica que, una vez configurado OAuth, la contraseña ingresada durante la configuración de la cuenta se descarta y se le solicita al usuario que dé su consentimiento a Microsoft.
Complete el formulario de consentimiento de Microsoft y, a continuación, confirme que las carpetas se cargan correctamente y que tanto el envío como la recepción funcionan antes de considerar que la configuración de OAuth está completa.
Nuevamente, el resultado de consentimiento visible es solo una señal intermedia. Confirme que la lista de carpetas se carga, que se puede leer un mensaje de prueba, que se puede enviar un mensaje y que la carpeta Enviados contiene la copia esperada.
Cómo saber si OAuth2 funciona correctamente
Señal
Qué significa
¿Qué hacer a continuación?
El consentimiento se obtiene correctamente y la bandeja de entrada se carga.
Es probable que la autorización y el IMAP estén funcionando.
Prueba del comportamiento de envío y actualización SMTP
El consentimiento se obtiene correctamente, pero las carpetas no se cargan.
Es posible que la redirección se haya completado mientras la conexión de correo fallaba.
Verifique la política del proveedor, el acceso IMAP, los registros de Nextcloud y la configuración de la cuenta.
La recepción funciona, pero el envío falla.
IMAP funciona; la autorización SMTP o la política del servidor pueden no funcionar.
Verifique el servicio SMTP, los permisos delegados y las restricciones del inquilino/proveedor.
Funciona inicialmente, pero luego solicita iniciar sesión repetidamente.
Es posible que el uso del token de actualización, la validez del secreto, el estado de la aplicación o la política del proveedor estén fallando.
Verifique la caducidad del secreto, el estado de publicación/verificación de la aplicación OAuth, los errores del token y los cambios recientes en las políticas.
Error de redirección
La URL de devolución de llamada registrada no coincide exactamente con la solicitud.
Copia de nuevo la URI de Nextcloud y compárala carácter por carácter.
Cuándo cambiar de enfoque
Modifique la configuración de la aplicación OAuth si la URI de redireccionamiento, la audiencia de cuenta compatible, la configuración del inquilino o la configuración de consentimiento no coinciden con su implementación. Reintentar repetidamente no solucionará una discrepancia estructural.
Modifique la URL de implementación o la configuración del proxy cuando Nextcloud genere una dirección de devolución de llamada pública interna, HTTP o incorrecta. Primero, corrija la URL externa canónica y, a continuación, vuelva a crear o actualice la URI de redireccionamiento del proveedor.
Utilice la administración específica del proveedor en lugar de las suposiciones genéricas de OAuth cuando el acceso condicional, la política de consentimiento del administrador, la verificación de la aplicación de Google o los ámbitos restringidos impidan que los usuarios completen la autorización. Estos controles son aplicados intencionalmente por el proveedor de identidad.
Considere un método de autenticación diferente solo cuando el proveedor y su política de seguridad lo permitan explícitamente. Por ejemplo, la interfaz de Nextcloud Mail indica que una contraseña de aplicación de Google puede ser una alternativa cuando Google OAuth no está configurado y la cuenta de Google utiliza la autenticación de dos factores. Esto no es equivalente a OAuth2 y no debe considerarse como la alternativa preferida para toda la organización simplemente porque sea más fácil de configurar.
Limitaciones conocidas y precauciones para la resolución de problemas en 2026
Existe una importante advertencia diagnóstica en el historial del proyecto Nextcloud Mail. En julio de 2026, los responsables del proyecto confirmaron un informe de error en el que los errores de OAuth del proveedor podían mostrar la misma página de redireccionamiento de "Cuenta conectada" como una autorización exitosa. El informe se refería directamente a Microsoft e identificaba el mismo patrón de controlador para Google. Otro informe de 2026 describía la dificultad para reconectar una cuenta después de que su token de actualización dejara de funcionar. Estos informes se presentaron contra el código de la versión 5.10.7 de Mail; no asuma que todas las versiones se verán afectadas indefinidamente, pero tampoco utilice la página de redireccionamiento como única prueba de éxito.
Confirme que la versión de la aplicación Mail instalada sea compatible con la versión de su servidor Nextcloud.
Utilice la URI de redireccionamiento que muestra la instancia actual de Nextcloud y regístrela exactamente con el proveedor.
Para Google, verifique la audiencia de OAuth, la configuración de consentimiento, los requisitos de alcance restringido y el estado de producción/prueba.
Para Microsoft, verifique los tipos de cuenta compatibles, la elección del inquilino, el ID de cliente, la validez del secreto de cliente y cualquier política de acceso condicional o consentimiento del administrador.
Conecte una cuenta piloto antes de implementar la configuración de forma generalizada.
Prueba la carga de la bandeja de entrada, la lectura y el envío de mensajes, el almacenamiento en la carpeta de enviados y la posterior actualización del token.
Registre la fecha de caducidad y la propiedad de las claves secretas de los clientes para que la rotación de credenciales no se convierta en una interrupción imprevista del servicio.
OAuth2 mejora el modelo de autenticación de Nextcloud Mail, pero no elimina la necesidad de gestionar las políticas del proveedor, las URI de redireccionamiento, las credenciales de la aplicación y el acceso al protocolo de correo. Una configuración está lista para producción cuando todo el proceso (autorización del proveedor, actualización del token, recuperación IMAP y envío SMTP) funciona de forma predecible según las políticas aplicables a sus usuarios.