Inicio
» ADMINISTRADOR DE RED
»
Cómo solucionar la advertencia de sesión "No se puede verificar la identidad" en Element
Cómo solucionar la advertencia de sesión "No se puede verificar la identidad" en Element
Si Element muestra una advertencia de sesión como "No se puede verificar la identidad" o similar, la primera solución más segura es verificar la sesión actual en Configuración > Sesiones . Utilice otra sesión de Element ya verificada o su clave de recuperación. No restablezca su identidad criptográfica a menos que no tenga una sesión verificada ni una clave de recuperación que funcione, ya que al hacerlo podría perder el acceso al historial de mensajes cifrados anteriores.
La documentación actual de Element utiliza términos como « sesión no verificada» , «dispositivo no verificado » y «verificar sesión» . El texto exacto de la advertencia puede variar entre las versiones y plataformas de Element, por lo que esta guía se centra en el estado subyacente verificado en lugar de en una sola etiqueta.
Solución rápida: verifique la sesión actual de Element.
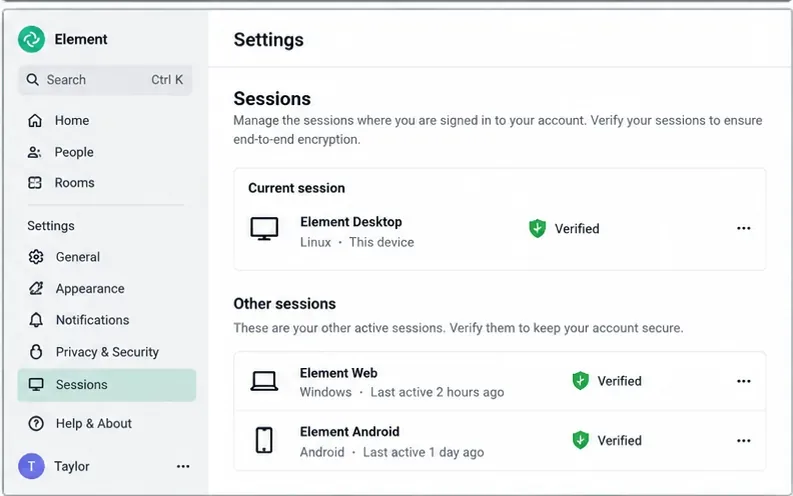
En Element Web o Element Desktop, abre el menú de tu perfil, selecciona Configuración y luego Sesiones . En la sección Sesión actual , busca la sesión que estás usando ahora. La documentación de soporte actual de Element indica que una sesión actual verificada debería mostrar un escudo verde.
Abra la configuración general, seleccione Sesiones e identifique la sesión actual no verificada antes de iniciar la verificación.
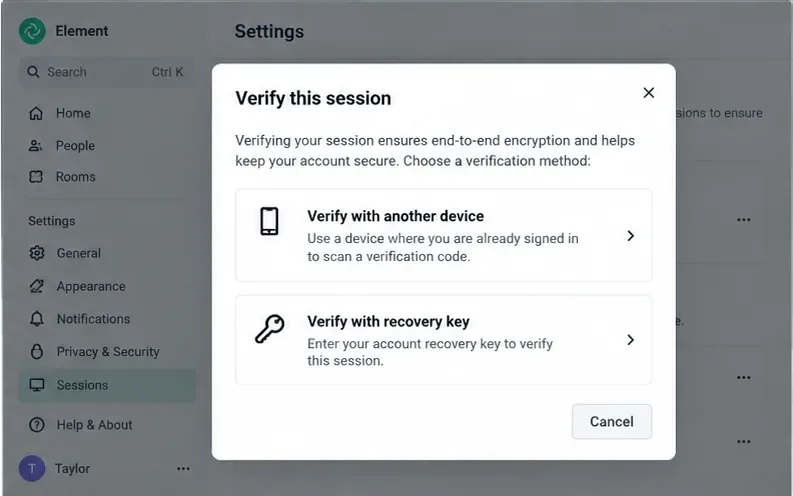
Si la sesión actual no está verificada, seleccione Verificar sesión . Element documenta dos formas habituales de completar la verificación: aprobar la nueva sesión desde otro dispositivo verificado o usar una clave de recuperación.
Seleccione otro dispositivo verificado cuando haya alguno disponible, o utilice la clave de recuperación almacenada para su cuenta de Matrix.
Opción 1: verificar con otra sesión de confianza
Esta suele ser la mejor opción cuando aún tienes Element abierto en un teléfono, otro navegador u otro ordenador que ya esté verificado. Mantén el dispositivo verificado conectado y abierto, y luego inicia la verificación desde la sesión no verificada. Sigue las instrucciones en ambos dispositivos y compara la información de verificación que muestra Element. Aprueba solo cuando los valores coincidan.
Este método se ajusta a un ejemplo común: inicias sesión en Element Desktop en un portátil nuevo mientras que Element X en tu teléfono ya está verificado. El teléfono puede determinar que la sesión del nuevo portátil te pertenece sin necesidad de que introduzcas la clave de recuperación.
Opción 2: verifique con su clave de recuperación.
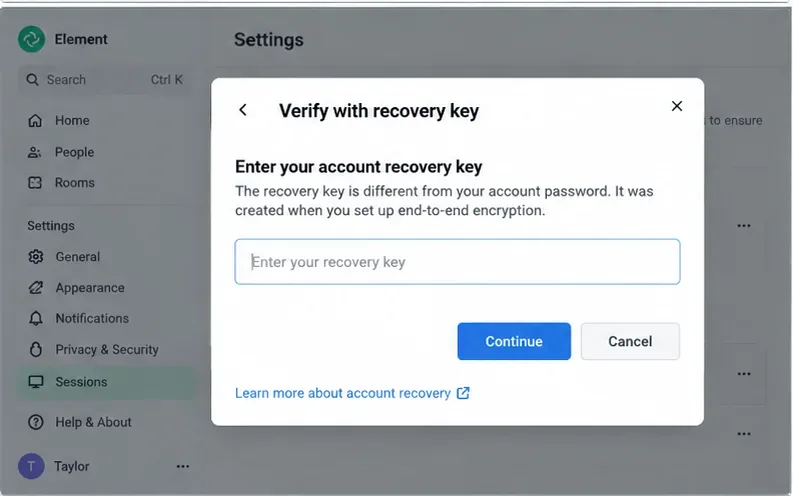
Si no dispone de un dispositivo verificado a mano, pero ha guardado su clave de recuperación, seleccione «Verificar con clave de recuperación» e introdúzcala cuando se le solicite. Element aclara que la clave de recuperación es independiente de la contraseña de su cuenta. Su contraseña habitual demuestra que puede iniciar sesión en la cuenta; la clave de recuperación se utiliza para recuperar o confirmar la identidad criptográfica y el acceso a los datos cifrados asociados a dicha cuenta.
Introduzca la clave de recuperación únicamente en el cliente Element de confianza que pretenda utilizar; es diferente de la contraseña de la cuenta.
Tras la verificación exitosa, vuelva a Configuración > Sesiones . La sesión actual debería aparecer como verificada, normalmente con el escudo verde descrito en la documentación de Element.
Confirme que la sesión actual esté marcada como verificada una vez finalizado el proceso de verificación.
Lo que suele significar la advertencia.
En Matrix, cada inicio de sesión se trata como una sesión o «dispositivo» independiente, incluso cuando se producen dos inicios de sesión en el mismo ordenador. Por ejemplo, Element Web en Chrome y Element Desktop en el mismo portátil pueden aparecer como dos sesiones distintas. Un nuevo perfil de navegador también puede crear otra sesión.
La verificación vincula esa sesión con la identidad criptográfica de tu cuenta. Esto es importante para el cifrado de extremo a extremo, ya que Element utiliza la verificación mediante firma cruzada para distinguir las sesiones que has aprobado de aquellas que simplemente poseen credenciales de inicio de sesión válidas.
Por lo tanto, una advertencia de verificación de identidad no significa automáticamente que su contraseña sea incorrecta , ni prueba por sí sola que su cuenta haya sido comprometida. Significa que la sesión actual no ha alcanzado el estado de verificación de confianza que Element espera. La acción correcta es revisar la página de Sesiones, verificar las sesiones que reconozca y eliminar o cerrar las sesiones que no reconozca.
Elige la solución que mejor se adapte a tu situación.
Situación
Acción recomendada
Por qué
Tienes otra sesión de Elemento verificada
Verifica la sesión actual desde ese dispositivo.
Esto preserva su identidad criptográfica existente y suele ser la opción menos perjudicial.
Tienes una clave de recuperación que funciona.
Utilice la opción Verificar con la clave de recuperación.
La clave de recuperación permite verificar una nueva sesión y restablecer el acceso al material cifrado protegido.
No tienes ni una sesión verificada ni una clave de recuperación.
Utilice la ruta de recuperación/restablecimiento documentada "No se puede confirmar" solo después de comprender las consecuencias.
Element advierte que restablecer la identidad criptográfica puede provocar la pérdida de acceso al historial de mensajes cifrados anteriores.
Ves una sesión que no reconoces
No la verifiques; cierra sesión o elimínala y protege la cuenta.
La verificación solo debe otorgarse a las sesiones que usted controla.
Si otro dispositivo verificado no recibe la solicitud de verificación
Primero, confirme que el otro dispositivo esté verificado, no solo conectado. En Element Web/Escritorio, la documentación actual de Element indica que se debe revisar Configuración > Sesiones y buscar el escudo verde en esa sesión. Si el dispositivo anterior no está verificado, no podrá funcionar como ancla de confianza según lo previsto.
A continuación, mantenga ambos clientes en línea y vuelva a intentar la verificación desde la sesión no verificada. Si puede usar una clave de recuperación válida, esta es una alternativa práctica cuando el flujo interactivo entre dispositivos no se completa.
Además, conviene distinguir entre un problema de verificación de sesión y un problema de inicio de sesión en el servidor, el inicio de sesión único (SSO) o la red. Si no puede iniciar sesión, el problema se encuentra en una etapa anterior de la cadena de autenticación. Si puede iniciar sesión, pero la sesión permanece sin verificar, se aplican los pasos descritos en este artículo.
Si la clave de recuperación es rechazada o falta
No sustituya la contraseña de su cuenta de Element a menos que la interfaz se lo solicite específicamente. La documentación de soporte de Element indica que la clave de recuperación es independiente de la contraseña de la cuenta.
Si crees haber guardado una clave de recuperación, pero no estás seguro de si aún funciona, Element recomienda probarla iniciando sesión en Element Web desde otro navegador e intentando verificar la nueva sesión con la clave. Si aún tienes un dispositivo verificado, también puedes usarlo para crear o reemplazar la clave de recuperación desde la configuración de cifrado.
Si ha perdido la clave de recuperación y no le quedan sesiones verificadas, la solución de último recurso documentada por Element es restablecer la identidad criptográfica. Considere esto como una operación de recuperación, no como un paso rutinario para solucionar problemas. Element indica que, tras este restablecimiento, podría perder el acceso al historial de mensajes cifrados anteriores y sus contactos podrían recibir una notificación de que su identidad ha cambiado.
Qué hacer con las sesiones antiguas o desconocidas
La verificación no justifica la aprobación de todas las entradas de la lista de sesiones. Revisa la lista en busca de navegadores antiguos, teléfonos en desuso, instalaciones previas o dispositivos que no reconozcas. Conserva las sesiones que aún controlas y necesitas. Cierra las sesiones obsoletas o sospechosas en lugar de verificarlas.
Esto es especialmente importante si la advertencia apareció inesperadamente sin que se haya iniciado sesión recientemente. Una explicación común podría ser un nuevo perfil de navegador, el borrado del almacenamiento del navegador o una instalación nueva del ordenador, pero una sesión desconocida requiere atención por parte de los responsables de la seguridad de la cuenta.
Por qué es importante solucionar esto, incluso si los chats cifrados aún funcionan hoy en día.
Element y el ecosistema Matrix están reforzando el tratamiento de las sesiones no verificadas. La documentación actual de Element sobre la verificación de dispositivos indica que la fecha de implementación para excluir los dispositivos no seguros se ha pospuesto y aún está por determinar, con un mes de aviso previo. Matrix también ha documentado su decisión de no enviar mensajes cifrados a dispositivos que no cuenten con firma digital cruzada.
La conclusión práctica es sencilla: no confíe en que una sesión no verificada siga comportándose exactamente igual que hoy. Verifique las sesiones que utilice habitualmente, guarde una clave de recuperación en un lugar seguro y elimine las sesiones que ya no controle.
Lista de verificación
Abra Configuración > Sesiones en Element Web o Escritorio.
Confirme cuál es la sesión actual.
Verifícalo con otro dispositivo ya verificado, si es posible.
De lo contrario, utilice su clave de recuperación guardada.
Confirme que la sesión actual muestre el estado verificado/escudo verde.
No verifique las sesiones desconocidas.
Restablezca la identidad criptográfica únicamente si no queda ninguna sesión verificada o clave de recuperación que funcione.
Tras la recuperación, guarde una nueva clave de recuperación en un lugar seguro.