Inicio
» ADMINISTRADOR DE RED
»
Cómo habilitar el cifrado del lado del servidor en Nextcloud sin una disminución notable del rendimiento.
Cómo habilitar el cifrado del lado del servidor en Nextcloud sin una disminución notable del rendimiento.
A partir de octubre de 2026, la documentación de administración estable de Nextcloud 35 aclara un punto importante con mayor claridad que muchos tutoriales anteriores: el cifrado del lado del servidor (SSE) está diseñado principalmente para proteger archivos almacenados en almacenamiento externo de terceros, y el modo de clave maestra predeterminado ofrece un mejor rendimiento y una mayor compatibilidad de autenticación que las claves por usuario. La misma documentación también señala que los archivos cifrados ahora solo añaden un 1 % de sobrecarga de almacenamiento, en comparación con la sobrecarga mucho mayor de las versiones anteriores a Nextcloud 25.
Eso no significa que el cifrado sea literalmente gratuito. Cada lectura y escritura cifrada requiere trabajo criptográfico, por lo que ninguna guía responsable puede prometer cero costes de CPU o latencia en todos los servidores. El objetivo práctico es diferente: habilitar el cifrado de forma que se evite una ralentización perceptible para los usuarios, se mantenga bajo control la carga de la base de datos y el bloqueo, y se cifre únicamente el almacenamiento que realmente lo necesite.
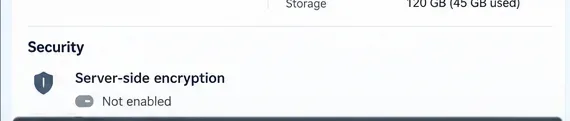
Antes de realizar cualquier cambio, confirme el estado de cifrado actual y registre una línea base para la instancia.
¿Qué protege el cifrado del servidor de Nextcloud?
Nextcloud SSE cifra el contenido de los archivos en el servidor antes de almacenarlos. Cuando un usuario descarga o abre un archivo a través de Nextcloud, el servidor lo descifra antes de entregárselo al usuario autorizado. Las claves de cifrado permanecen en el servidor de Nextcloud, por lo que SSE resulta especialmente útil cuando los datos del archivo se encuentran en un proveedor de almacenamiento externo en el que no confía plenamente.
El cifrado del lado del servidor (SSE) no oculta los nombres de archivo ni la estructura de directorios, y no protege los archivos de un administrador malintencionado de Nextcloud ni de un servidor de aplicaciones totalmente comprometido. Si el requisito es que ni siquiera el administrador del servidor pueda leer los archivos, el modelo de cifrado de extremo a extremo de Nextcloud es la capa de seguridad adecuada. La comparación oficial está disponible en la documentación de cifrado del lado del servidor de Nextcloud .
Elija la configuración que genere la menor cantidad de trabajo innecesario.
Decisión
Opción con menores costos generales
Cuándo elegir otra cosa
Gestión clave
Clave maestra, que es el modo predeterminado y recomendado actualmente para la mayoría de las implementaciones.
Utilice claves por usuario solo cuando esa compensación de seguridad sea específicamente necesaria y sus limitaciones de autenticación/recuperación sean aceptables.
Alcance del almacenamiento
Cifra el almacenamiento externo mientras dejas el almacenamiento local sin cifrar cuando el modelo de amenaza sea el proveedor externo.
Cifra también el almacenamiento doméstico cuando se requiera protección de datos en reposo en el almacenamiento local de Nextcloud.
Bloqueo del backend
Bloqueo de archivos transaccional respaldado por Redis o Valkey
El bloqueo de la base de datos puede ser aceptable para sistemas muy pequeños, pero añade una carga innecesaria a la base de datos bajo un tráfico más intenso.
Paso 1: Realice una copia de seguridad de la instancia y establezca una línea base de rendimiento.
Las claves de cifrado y el secreto de instancia son fundamentales para la recuperación. Nextcloud recomienda explícitamente realizar una copia de seguridad de la configuración de la instancia y las claves de cifrado antes de habilitar SSE. Perder las claves o el secreto de instancia necesarios puede hacer que los datos cifrados sean irrecuperables.
Antes de implementar el cambio, establezca una línea base sencilla utilizando la carga de trabajo relevante para sus usuarios. Mida algunas cargas y descargas representativas, registre la utilización de la CPU de PHP-FPM, la carga de la base de datos, la latencia de almacenamiento y el tiempo de respuesta de la aplicación Archivos. No necesita una prueba de laboratorio. Necesita una prueba repetible de antes y después que le permita determinar si la implementación modificó el comportamiento visible para el usuario.
Decida también si realmente necesita cifrar el almacenamiento doméstico. Si su objetivo es proteger un servidor S3, SMB, de objetos u otro sistema de almacenamiento externo del proveedor de almacenamiento, mantener el almacenamiento doméstico local fuera de SSE evita realizar tareas criptográficas que no aportan ningún valor adicional para ese modelo de amenazas.
Paso 2: Solucione los problemas de almacenamiento en caché y bloqueo de archivos antes de habilitar el cifrado.
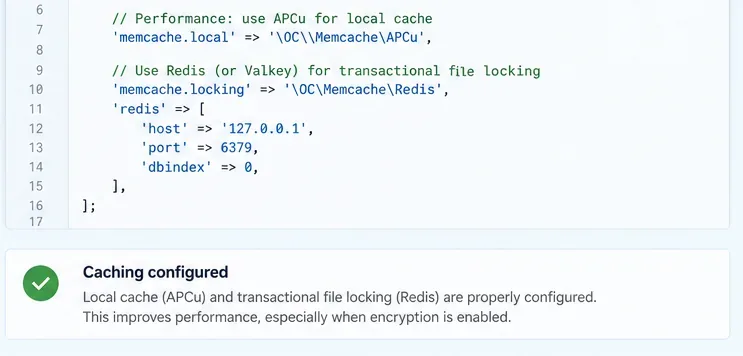
Esta es la preparación de rendimiento más importante. Nextcloud recomienda el almacenamiento en caché de memoria para un rendimiento óptimo y, específicamente, APCu para el almacenamiento en caché local, además de Redis o un backend compatible para el bloqueo transaccional de archivos. El bloqueo transaccional de archivos es especialmente relevante para los archivos cifrados, ya que Nextcloud debe coordinar los cambios de archivos de forma segura mientras se realizan las operaciones de cifrado y almacenamiento.
Configure el almacenamiento en caché de memoria local y un sistema de bloqueo basado en Redis o Valkey antes de agregar la carga de cifrado.
Una configuración común de un solo servidor utiliza APCu para la caché local y Redis para los bloqueos:
Si Redis se ejecuta en el mismo servidor, la documentación de Nextcloud sobre bloqueo de archivos recomienda usar un socket Unix siempre que sea posible. La documentación más reciente de Nextcloud 35 también describe la opción KeyValueCache integrada para servidores compatibles con Redis o Valkey, que proporciona bloqueo transaccional sin necesidad de la extensión PHP phpredis. Utilice la configuración que se ajuste a su implementación en lugar de copiar un ejemplo sin más.
Paso 3: Habilite el módulo de cifrado predeterminado y utilice el modo de clave maestra.
Para la mayoría de las implementaciones actuales, el modo de clave maestra es el mejor punto de partida. Nextcloud 35 lo documenta como la opción predeterminada, lo recomienda para la mayoría de las implementaciones y señala que ofrece un mejor rendimiento y compatibilidad con más métodos de inicio de sesión. La desventaja es evidente: los administradores que controlan el servidor pueden descifrar los archivos de los usuarios. Si esto resulta inaceptable, el uso de SSE con clave maestra no constituye un límite de seguridad adecuado.
Utilice el modo de clave maestra predeterminado a menos que sus requisitos de seguridad justifiquen específicamente el uso de claves por usuario.
En la interfaz web, abre la sección de cifrado del servidor en la configuración de administrador, habilita el cifrado del servidor y, si Nextcloud indica que no hay ningún módulo de cifrado cargado, habilita el módulo de cifrado predeterminado de Nextcloud desde la aplicación. Vuelve a la configuración de cifrado y confirma que el módulo esté seleccionado. Cierra sesión y vuelve a iniciarla para que se inicialicen las claves de cifrado.
También puede gestionar el cifrado con occ. La referencia de comandos actual documenta la siguiente secuencia:
Si el objetivo de SSE es únicamente el almacenamiento externo, desactive la opción de cifrado del almacenamiento local antes de implementarlo a mayor escala. Esta decisión puede reducir significativamente la cantidad de datos que deben pasar por la capa de cifrado.
Paso 4: Cifrar los puntos de montaje externos previstos y verificarlos con tráfico real.
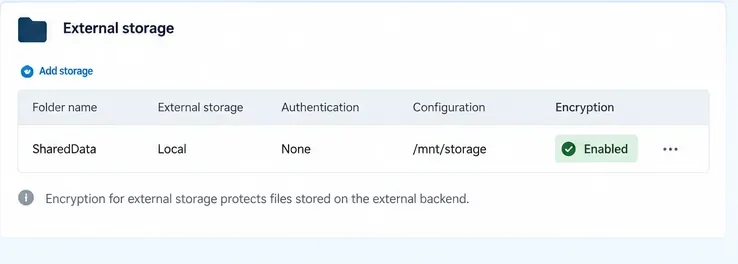
El cifrado del almacenamiento externo se configura por punto de montaje. Habilite el cifrado solo para los puntos de montaje que lo requieran, luego cargue un archivo representativo a través de Nextcloud y descárguelo nuevamente. Verifique el acceso mediante el mismo flujo de trabajo que sus usuarios utilizan habitualmente: escritorio, móvil, WebDAV o navegador.
Habilite el cifrado en los puntos de montaje de almacenamiento externo que se encuentren dentro de su modelo de amenazas, en lugar de cifrarlo todo automáticamente.
Tras la prueba funcional, repita las mediciones iniciales del paso 1. Compare el tiempo de carga, el tiempo de descarga, el uso de la CPU, la actividad de la base de datos y la latencia de almacenamiento. Si el cambio es pequeño y el tiempo de respuesta visible para el usuario es estable, el servidor tiene suficiente capacidad. Si el rendimiento disminuye drásticamente, no asuma que el cifrado es la única causa. Primero, verifique si hay bloqueo de archivos en la base de datos, sobrecarga de procesos PHP-FPM, almacenamiento externo lento, OPcache insuficiente o un problema de conexión con Redis.
Si necesita cifrar archivos que ya existían antes de que se habilitara SSE, Nextcloud ofrece esta función encryption:encrypt-all. Considere esto como una carga de trabajo de migración, no como una solicitud interactiva normal. Puede afectar a una gran cantidad de datos, así que prográmelo durante una ventana de mantenimiento y asegúrese de que el plan de copia de seguridad y reversión sea sólido. Los comandos de cifrado disponibles están documentados en la referencia oficial de cifrado de occ .
Cómo saber si el despliegue es saludable
Los usuarios no perciben un aumento significativo en el tiempo de carga o descarga. Compare los mismos tamaños de archivo y clientes antes y después del cambio.
La carga de la base de datos se mantiene estable. Un aumento considerable en la actividad de la base de datos puede indicar que el bloqueo de archivos aún utiliza la base de datos en lugar de Redis o Valkey.
Los procesos de PHP no sufren escasez de CPU. El cifrado aumenta la carga de trabajo de la CPU, por lo que las instancias que ya estaban funcionando cerca de su capacidad máxima necesitan mayor margen de maniobra.
La latencia del almacenamiento externo sigue siendo el factor dominante cuando corresponde. El almacenamiento lento de S3, SMB o de objetos remotos puede fácilmente superar el costo criptográfico.
No aparecen advertencias de cifrado ni de claves en la vista general de administración ni en los registros. Resuelva las advertencias antes de ampliar el despliegue.
Errores comunes que provocan retrasos evitables
Cifrado del almacenamiento doméstico local cuando solo se necesita proteger el almacenamiento externo.
Esto aumenta la cantidad de E/S cifradas sin necesariamente abordar una amenaza real. Adapte el alcance del cifrado al motivo por el que habilita SSE.
Dejar bloqueos transaccionales en la base de datos
La documentación de Nextcloud indica que el sistema de bloqueo de base de datos predeterminado genera una carga significativa en la base de datos. Una caché de bloqueo basada en Redis o Valkey es una de las maneras más directas de eliminar ese cuello de botella.
Ejecutar cifrado masivo durante las horas pico
El tráfico interactivo y el cifrado completo de datos compiten por la CPU, las E/S, los procesos PHP y el ancho de banda de almacenamiento. Separe el trabajo de migración del tráfico de producción normal.
Considerar SSE como protección contra un servidor Nextcloud comprometido.
Las claves SSE están disponibles para el servidor, por lo que un administrador malintencionado o un servidor totalmente comprometido permanece dentro del perímetro de confianza. Utilice el cifrado de extremo a extremo cuando esa sea la amenaza que deba abordar.
En resumen
La forma más segura de habilitar el cifrado del lado del servidor de Nextcloud sin una disminución notable del rendimiento es limitar el alcance, usar la clave maestra predeterminada cuando su modelo de confianza sea adecuado, configurar primero el bloqueo de APCu y Redis o Valkey, y realizar pruebas de rendimiento de la carga de trabajo real antes y después del cambio. La guía actual de Nextcloud 35 respalda este enfoque: el modo de clave maestra es la opción predeterminada que favorece el rendimiento, el almacenamiento externo es el principal caso de uso de SSE, y la sobrecarga del tamaño del archivo cifrado es ahora de aproximadamente el 1 %.