Inicio
» LINUX
»
Cómo cifrar una unidad flash USB en Linux con VeraCrypt
Cómo cifrar una unidad flash USB en Linux con VeraCrypt
Puedes cifrar una unidad flash USB en Linux con VeraCrypt creando un volumen VeraCrypt alojado en el dispositivo USB o en una de sus particiones. El proceso es sencillo, pero destructivo: el dispositivo o partición seleccionados se formatean y se pierden los archivos almacenados.
Importante: Realice una copia de seguridad de todo lo que necesite antes de continuar. No es necesario eliminar manualmente todas las particiones, pero debe asegurarse de seleccionar el dispositivo USB correcto en VeraCrypt. Esta guía asume que está creando un nuevo volumen cifrado en lugar de conservar los datos existentes.
Antes de cifrar la unidad USB
Instala VeraCrypt desde la página oficial de descargas . El proyecto actualmente ofrece VeraCrypt 1.26.29 como su versión estable y proporciona AppImages para Linux, instaladores genéricos, paquetes para Debian/Ubuntu, paquetes RPM y compilaciones para ARM64. Usar la página de descargas oficial también te ayuda a evitar enlaces de paquetes antiguos y te permite verificar las firmas o sumas de comprobación publicadas.
Antes de abrir el asistente, conecta la unidad flash USB e identifícala. En Linux, un comando como este lsblk -o NAME,SIZE,FSTYPE,MODEL,MOUNTPOINTSpuede ayudarte a comparar la ruta del dispositivo, la capacidad, el modelo y las particiones montadas. No te fíes /dev/sdbsolo del nombre del dispositivo, ya que estos nombres pueden cambiar entre arranques o al conectar otras unidades.
Encripta la unidad flash USB en VeraCrypt.
1. Abra VeraCrypt e inicie el asistente de volumen.
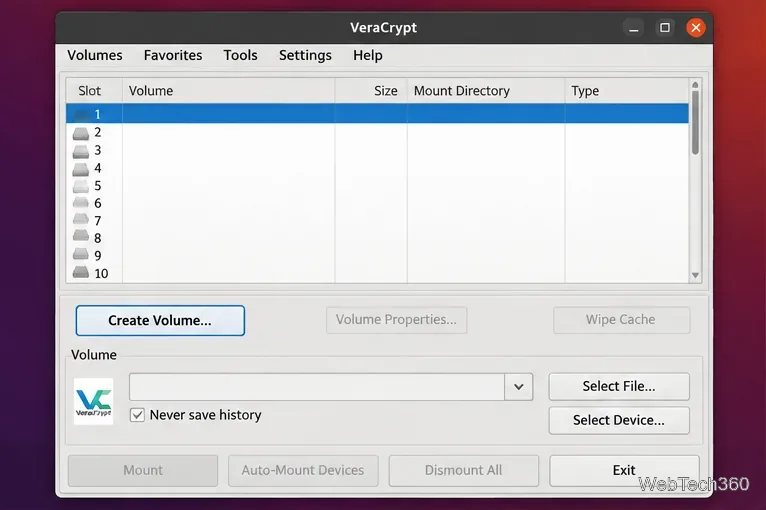
Inicie VeraCrypt y haga clic en Crear volumen . VeraCrypt admite tanto contenedores alojados en archivos como volúmenes alojados en particiones o dispositivos; para una unidad USB cifrada, necesitará estos últimos.
Comience desde la ventana principal de VeraCrypt y abra el asistente de creación de volúmenes.
2. Elija la opción de partición o unidad.
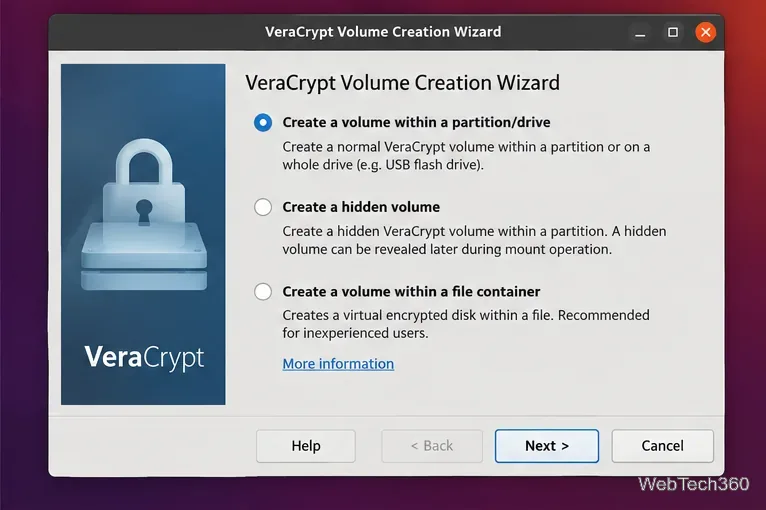
Seleccione la opción para crear un volumen dentro de una partición o unidad. La terminología puede variar según la plataforma o la compilación; la documentación de VeraCrypt lo denomina volumen alojado en el dispositivo . Continúe con Siguiente .
Elija la opción alojada en el dispositivo en lugar de un contenedor de archivos.
3. Crea un volumen estándar de VeraCrypt.
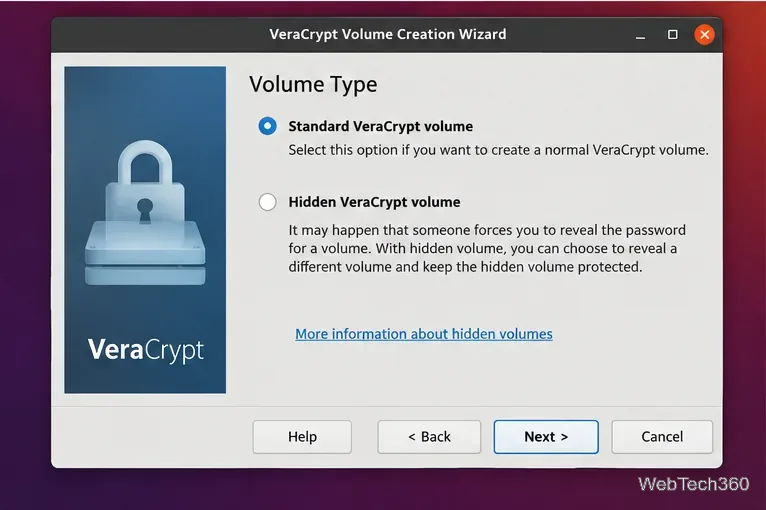
Seleccione el volumen VeraCrypt estándar, a menos que necesite específicamente un volumen oculto y comprenda sus requisitos adicionales. Para una unidad flash cifrada normal, la opción estándar es la más sencilla.
Un volumen estándar es la opción habitual para una unidad USB cifrada.
4. Seleccione el dispositivo USB correcto.
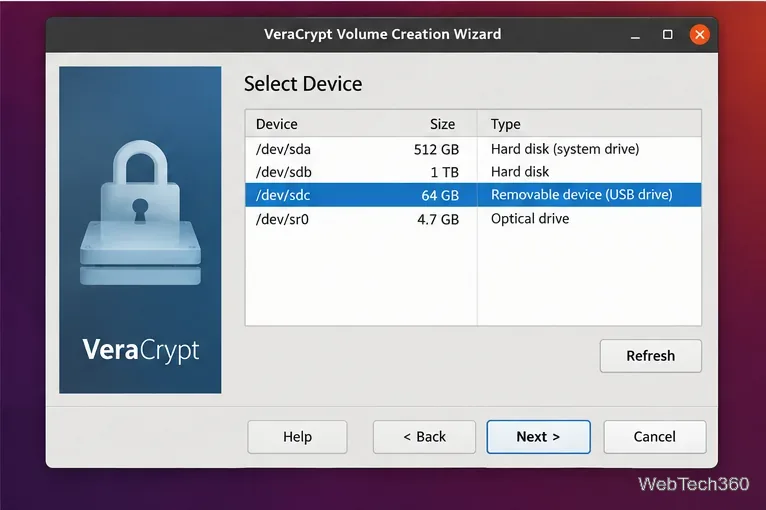
Haz clic en Seleccionar dispositivo y, a continuación, elige el dispositivo o partición USB que desees. Asegúrate de que su tamaño e identidad coincidan con lo que viste en la pantalla lsblkanterior. Revisa bien esta pantalla: formatear la entrada incorrecta puede dañar los datos de otro disco.
Antes de continuar, verifique el dispositivo USB mediante su ruta y capacidad.
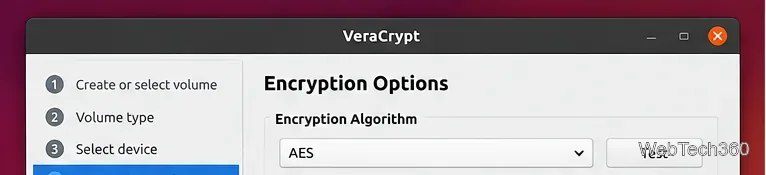
5. Revise las opciones de cifrado.
Para la mayoría de los usuarios, mantener la configuración de cifrado predeterminada de VeraCrypt es razonable. El programa admite varios algoritmos de cifrado, y las versiones más recientes también ofrecen opciones adicionales de derivación de claves para volúmenes que no son del sistema. Modifique esta configuración solo si tiene un requisito específico de compatibilidad o política. La documentación oficial de creación de volúmenes explica las opciones disponibles.
Revise la configuración de cifrado y mantenga los valores predeterminados a menos que tenga una razón específica para cambiarlos.
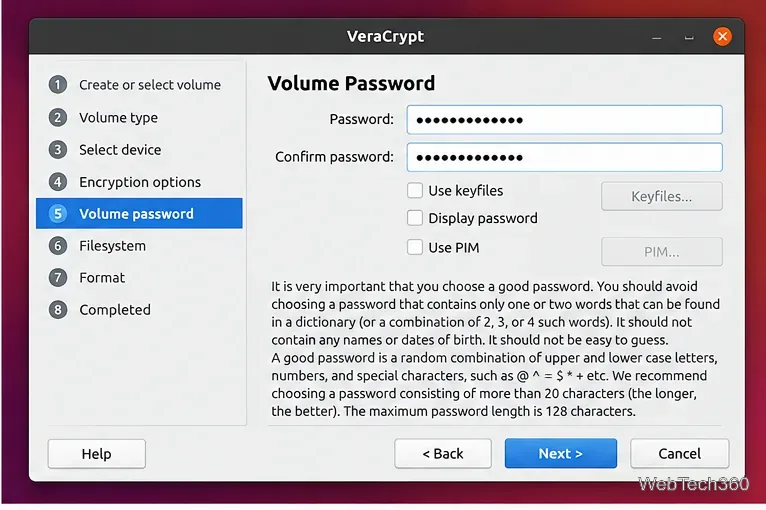
6. Establezca una contraseña segura para el volumen.
Introduce una contraseña larga y única, y confírmala. No reutilices contraseñas de inicio de sesión ni contraseñas fáciles de adivinar. Guarda la contraseña en un lugar seguro si no puedes recordarla con certeza; sin las credenciales correctas, los datos cifrados serán prácticamente irrecuperables.
Cree y confirme una contraseña segura para el volumen USB cifrado.
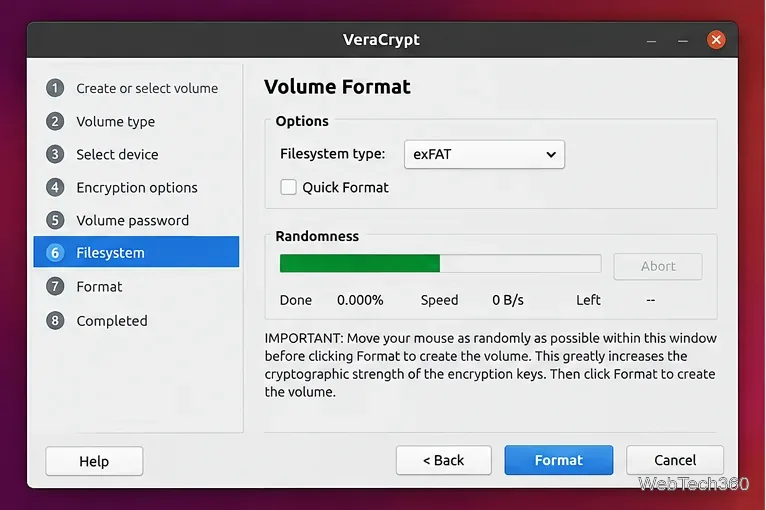
7. Elija el sistema de archivos y formatee el volumen.
Seleccione un sistema de archivos según el uso que le vaya a dar a la unidad. exFAT es una opción práctica cuando la unidad USB debe usarse en Linux, Windows y macOS. Para uso exclusivo en Linux, ext4 es una opción común. La versión de VeraCrypt para Linux puede crear volúmenes FAT, ext2, ext3, ext4, NTFS, exFAT y Btrfs si dispone del formateador del sistema necesario. FAT es menos adecuado cuando necesita archivos individuales de más de 4 GiB.
Si no está seguro sobre el formato rápido , déjelo sin marcar; la documentación de VeraCrypt recomienda el formato normal en caso de duda. Mueva el puntero por el asistente cuando se le solicite para introducir aleatoriedad y, a continuación, haga clic en Formatear . El tiempo de creación depende del tamaño de la unidad y de si el formato rápido está desactivado.
Seleccione el sistema de archivos, desactive el formato rápido si no está seguro y cree el volumen cifrado.
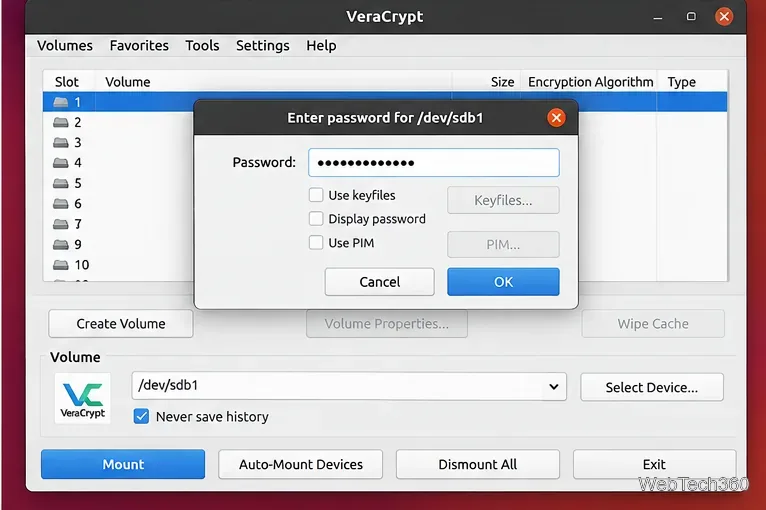
8. Monta la unidad USB cifrada cuando la necesites.
Una vez creado el volumen, vuelva a VeraCrypt. Use Seleccionar dispositivo para elegir el volumen USB cifrado, seleccione una ranura disponible y haga clic en Montar ; también puede usar la opción Montar dispositivos automáticamente . Introduzca la contraseña del volumen cuando se le solicite. La guía de montaje oficial documenta las opciones de montaje disponibles.
Monta la unidad USB cifrada mediante VeraCrypt e introduce la contraseña del volumen.
Utilice la unidad USB cifrada de forma segura.
Desmonte el volumen de VeraCrypt antes de desconectar la unidad. Finalice primero las transferencias de archivos, desmóntelo en VeraCrypt y, a continuación, extraiga de forma segura el dispositivo USB de Linux.
No reformatee la partición cifrada mientras esté desmontada. VeraCrypt advierte que formatear un volumen alojado en un dispositivo fuera de su estado montado destruye el volumen de VeraCrypt.
Realice una copia de seguridad aparte de los archivos importantes. El cifrado protege la confidencialidad; no protege contra fallos de la unidad flash, borrado accidental ni daños físicos.
Utilice VeraCrypt en otros equipos que necesiten acceso. Los volúmenes de VeraCrypt son multiplataforma, pero el sistema de archivos dentro del volumen cifrado también debe ser compatible con el sistema operativo.
Para flujos de trabajo de línea de comandos en Linux, VeraCrypt también proporciona una interfaz de texto, que incluye la creación interactiva de volúmenes veracrypt -t -c. Consulte la documentación oficial de la línea de comandos de Linux y macOS para obtener información sobre las opciones compatibles y las notas de seguridad.