Inicio
» LINUX
»
Cómo configurar conexiones VPN en Pardus Linux Desktop
Cómo configurar conexiones VPN en Pardus Linux Desktop
Dispones de la dirección del servidor VPN, las credenciales o un archivo de configuración, pero Pardus no muestra un tipo de VPN adecuado, se niega a importar el archivo o indica que está conectado, aunque la red privada siga siendo inaccesible. Estos síntomas suelen deberse a tres causas distintas: falta el complemento VPN de NetworkManager necesario, el perfil de conexión está incompleto o el túnel está establecido, pero sus rutas y la configuración DNS no coinciden con las de la red remota.
Esta guía comienza con la solución menos intrusiva y avanza hacia una resolución de problemas más profunda. Se aplica a Pardus 25 Desktop, cuyo archivo ISO oficial muestra imágenes de Pardus 25.2 GNOME y XFCE con fecha del 16 de julio de 2026. Las notas de la versión original de Pardus 25 identifican GNOME 48.4 y Xfce 4.20.2 como los entornos de escritorio compatibles. NetworkManager es la capa de red subyacente a estas herramientas de escritorio, por lo que los mismos perfiles de conexión también se pueden inspeccionar y controlar desde la línea de comandos.
Antes de cambiar nada, identifica la VPN que realmente tienes.
No empieces eligiendo un protocolo que parezca similar. Solicita a tu administrador o proveedor de VPN el protocolo y el método de autenticación exactos. Como mínimo, recopila el nombre de host del servidor, el protocolo, el nombre de usuario (si se utiliza) y cualquier archivo de configuración o certificado. Las configuraciones corporativas también pueden requerir un certificado de CA, un certificado de cliente y una clave privada, una contraseña de un solo uso, un dominio DNS específico o rutas para subredes internas.
OpenVPN: a menudo se suministra como un .ovpnperfil, a veces con archivos de certificado CA/cliente separados.
WireGuard: utiliza una clave privada, una clave pública del par, un punto final y direcciones IP permitidas. NetworkManager admite WireGuard de forma nativa, en lugar de mediante un complemento VPN independiente.
OpenConnect: se utiliza habitualmente con gateways compatibles con Cisco AnyConnect y algunas otras VPN SSL empresariales.
IKEv2/IPsec: se suele gestionar con el complemento strongSwan NetworkManager.
L2TP/IPsec: requiere su propio complemento NetworkManager en equipos de escritorio de la familia Debian.
La documentación actual de VPN de NetworkManager indica explícitamente que PPTP es criptográficamente vulnerable y que no debe utilizarse. Si una organización antigua aún le proporciona instrucciones para usar PPTP, lo más recomendable es solicitar una alternativa compatible en lugar de usar PPTP como método de respaldo habitual.
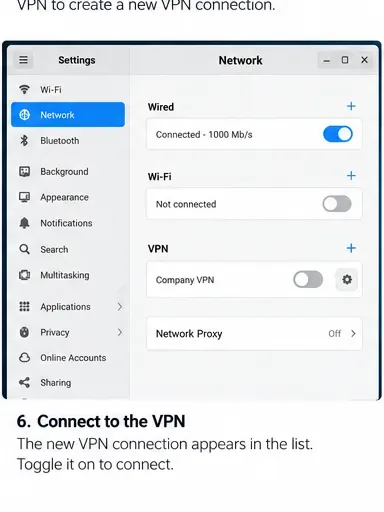
Paso 1: Abra la configuración de red de Pardus.
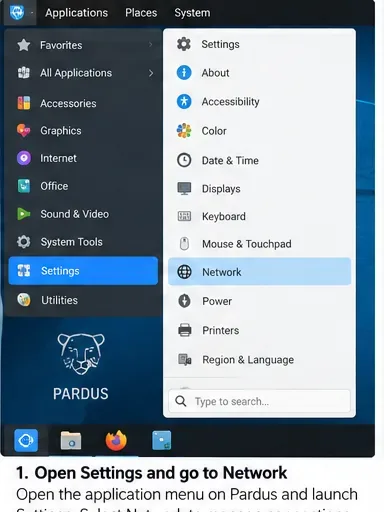
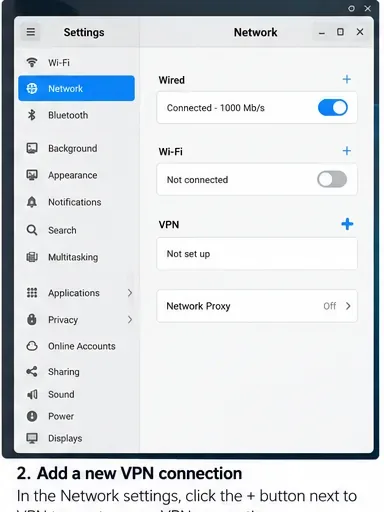
En Pardus GNOME, abre Configuración y selecciona Red . La ayuda de GNOME explica cómo agregar una VPN desde la sección VPN con el botón de signo más. En Pardus XFCE, la interfaz es diferente; el editor de conexiones NetworkManager se puede abrir desde el miniaplicativo de red o ejecutarlo nm-connection-editorsi está instalado.
Abre Ajustes y luego Red. Pardus GNOME y XFCE presentan interfaces diferentes, pero ambas gestionan los perfiles de conexión de NetworkManager.
Si la sección VPN está presente pero no ofrece el protocolo que necesita, no intente recrear la conexión repetidamente. Esto suele significar que la integración correspondiente con NetworkManager no está instalada.
Paso 2: Confirme que NetworkManager se está ejecutando.
Antes de instalar nada, compruebe que Pardus esté utilizando NetworkManager correctamente:
nmcli -t -f RUNNING general
nmcli -t -f STATE general
systemctl is-active NetworkManager
Un equipo de escritorio en buen estado debería mostrar NetworkManager como en ejecución/activo. Si el servicio no está activo, solucione ese problema primero; un complemento VPN no puede funcionar cuando su servicio de red principal está detenido.
La sección VPN es donde se agrega un nuevo perfil en el panel de red de GNOME. Si su protocolo no aparece en el siguiente cuadro de diálogo, verifique el paquete NetworkManager correspondiente.
Paso 3: Instale el complemento solo cuando su protocolo lo necesite.
Pardus está basado en Debian, y el conjunto de paquetes actual de Debian 13 proporciona las mismas familias de complementos de NetworkManager que se utilizan aquí. Instale solo lo que coincida con su VPN:
sudo apt update
sudo apt install network-manager-openvpn-gnome
# or
sudo apt install network-manager-openconnect-gnome
# or
sudo apt install network-manager-l2tp-gnome
# or, for IKEv2/IPsec
sudo apt install network-manager-strongswan
Las páginas oficiales del paquete Debian lo describen network-manager-openvpn-gnomecomo el componente de la interfaz gráfica de usuario de GNOME para el complemento OpenVPN de NetworkManager, network-manager-openconnect-gnomecomo la integración de OpenConnect y network-manager-strongswancomo un complemento de NetworkManager para IKEv2 IPsec. Normalmente no se necesita un complemento VPN de NetworkManager independiente para WireGuard, ya que NetworkManager lo admite de forma nativa desde la versión 1.16.
Tras instalar un complemento, cierre y vuelva a abrir el editor de conexiones. Normalmente no es necesario reiniciar el sistema por completo. Si la interfaz gráfica sigue sin actualizarse, reiniciar NetworkManager interrumpirá la conexión de red activa, así que hágalo solo si puede tolerar una breve desconexión.
sudo systemctl restart NetworkManager
Paso 4: Importe un perfil proporcionado en lugar de volver a escribirlo cuando sea posible.
Si tu administrador te proporcionó un perfil de OpenVPN, importarlo suele ser más seguro que copiar manualmente cada opción. En GNOME, selecciona la opción para importar un archivo de configuración de VPN guardado cuando esté disponible. La lista exacta de opciones de VPN depende de los complementos instalados, así que no esperes que todos los sistemas Pardus muestren el mismo menú.
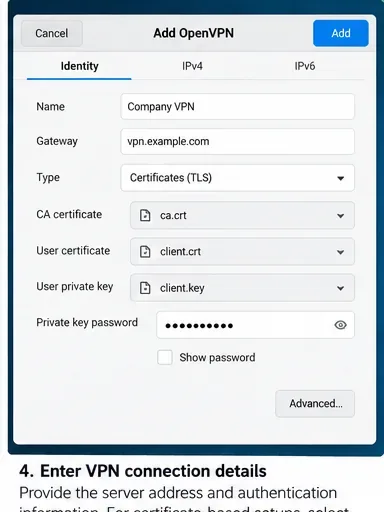
Seleccione el protocolo que coincida exactamente con el servidor. Las opciones que aparecen en el cuadro de diálogo Agregar VPN dependen de los complementos instalados; no seleccione las opciones antiguas solo porque aparezcan en la lista.
NetworkManager también documenta una ruta de importación de OpenVPN a través de nmcli:
nmcli connection import type openvpn file ~/Downloads/company.ovpn
Si ese comando indica que el tipo de VPN no es compatible, primero verifique que el complemento OpenVPN NetworkManager esté instalado. Si el archivo contiene directivas específicas del proveedor que el importador de NetworkManager no reconoce, compare el perfil con las instrucciones de Linux compatibles con el administrador de la VPN en lugar de eliminar líneas desconocidas al azar.
Paso 5: Introduzca con atención los datos de autenticación y del certificado.
Para crear manualmente un perfil OpenVPN o IPsec, la puerta de enlace, el tipo de autenticación, el certificado de CA, el certificado de usuario, la clave privada y las credenciales deben coincidir con la configuración del servidor. Un error común es combinar un perfil de nombre de usuario/contraseña con instrucciones basadas en certificados o elegir un archivo de CA incorrecto.
Rellene únicamente los campos de autenticación requeridos por el diseño de su VPN. Las implementaciones basadas en certificados pueden requerir un certificado de CA, un certificado de cliente y una clave privada; las implementaciones que solo utilizan contraseña emplean un modo de autenticación diferente.
Tenga cuidado con las opciones que almacenan una contraseña para todos los usuarios. La decisión de guardar, solicitar cada vez o compartir una clave secreta en todo el sistema depende de la política de la organización. NetworkManager puede almacenar claves secretas de conexión en su sistema de perfiles, y su documentación indica que los archivos de conexión pueden contener contraseñas o claves privadas. En dispositivos compartidos, priorice el acceso más restringido que cumpla con sus requisitos operativos.
Paso 6: Autorizar cambios y conectarse
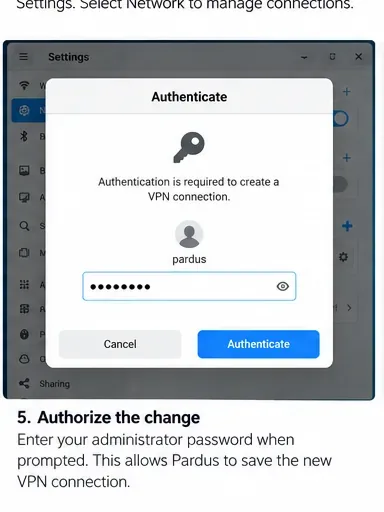
Al crear o modificar un perfil de red del sistema, puede aparecer una solicitud de autorización en el escritorio. Introduzca su contraseña de administrador local solo si usted inició el cambio y reconoce la acción.
Pardus puede solicitar autorización local antes de guardar una conexión al sistema. Esto es independiente de la contraseña de la cuenta VPN que se utiliza para autenticarse en el servidor remoto.
Una vez guardado el perfil, actívalo desde el panel de Red o el menú de red del escritorio. Si tu VPN utiliza autenticación multifactor (MFA) o una contraseña que no se guarda, es posible que recibas otra notificación al conectarte.
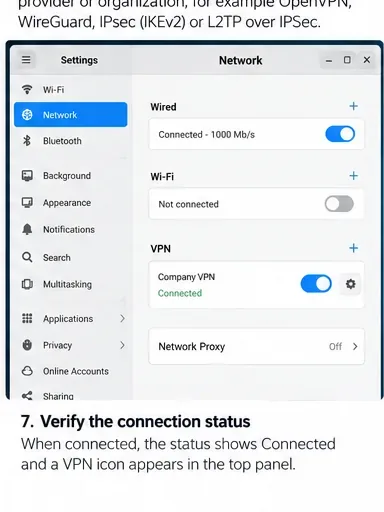
Active el perfil VPN guardado desde los controles de red. Que un perfil aparezca en la lista solo confirma que se guardó; no prueba que la VPN remota haya aceptado la conexión.
Paso 7: Verifique el túnel en lugar de confiar únicamente en el interruptor.
Cuando la interfaz gráfica de usuario indique que está conectado , confirme el estado con NetworkManager:
nmcli connection show --active
nmcli device status
ip route
ip -6 route
El estado "Conectado" es la primera señal de éxito. Continúe con las comprobaciones de ruta, DNS y accesibilidad antes de considerar que la configuración de la VPN ha finalizado.
En una VPN de túnel completo, es de esperar que la ruta predeterminada o las reglas de enrutamiento de políticas envíen el tráfico de internet a través del túnel. En una VPN corporativa de túnel dividido, la ruta de internet habitual puede permanecer sin cambios, mientras que solo prefijos privados específicos pasan por la VPN. Esto significa que el hecho de que "mi IP pública no haya cambiado" no implica automáticamente un fallo.
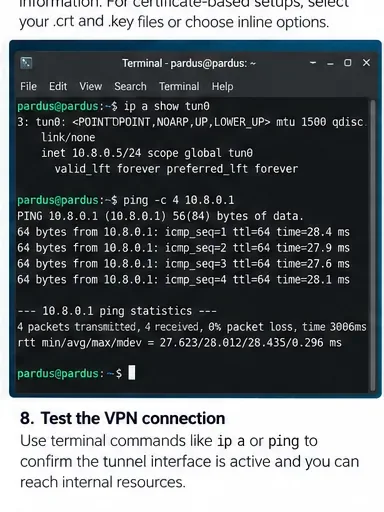
Paso 8: Pruebe el recurso al que se supone que debe acceder la VPN.
El mejor objetivo de validación es un recurso interno al que solo se pueda acceder a través de la VPN: por ejemplo, un nombre DNS interno, un portal web, un servidor Git o una IP privada proporcionada por el administrador. No invente una dirección privada arbitraria y asuma que debería responder a un ping; muchas redes bloquean el protocolo ICMP.
nmcli connection show --active
ip route get 10.20.30.40
getent hosts intranet.example.internal
curl -I https://intranet.example.internal/
Utilice comprobaciones de terminal para confirmar que la interfaz del túnel o la conexión VPN están activas y que se puede acceder al destino privado previsto. El nombre de la interfaz y la dirección interna dependen de su VPN.
Para OpenVPN, la interfaz del túnel suele llamarse tun0, pero ese nombre no está garantizado. WireGuard suele aparecer con su propio nombre de interfaz. Utilice nmcli connection show --activey ip linkpara descubrir qué creó realmente su sistema.
Si la VPN se conecta pero los sitios internos siguen fallando
Primero, verifique la ruta.
Ejecuta ip routey ip route get INTERNAL_IP. Si la búsqueda selecciona tu puerta de enlace Wi-Fi/Ethernet habitual en lugar de la ruta VPN, es posible que al perfil le falte la ruta de subred privada necesaria. Consulta con el administrador de VPN qué prefijos deben enrutarse a través del túnel antes de agregar rutas tú mismo.
Luego, verifique el DNS.
Si las direcciones IP privadas funcionan pero los nombres de host internos no, el problema probablemente sea la resolución de nombres y no el túnel en sí. En sistemas que utilizan systemd-resolved, resolvectl statusse pueden mostrar los servidores DNS y los dominios por enlace. En otras configuraciones, inspeccione la información DNS expuesta por NetworkManager:
nmcli device show | grep -E 'IP4.DNS|IP6.DNS|IP4.DOMAIN|IP6.DOMAIN'
La configuración DNS dividida es especialmente importante en entornos corporativos: solo los nombres de un dominio interno pueden necesitar dirigirse al servidor DNS de la empresa. Reemplazar toda la configuración DNS con un resolvedor público puede hacer que un túnel que funciona correctamente parezca estar roto, ya que los nombres privados dejan de resolverse.
Utilice los registros cuando falle la autenticación o la negociación.
Si la conexión nunca alcanza el estado de conexión, observe los registros de NetworkManager mientras vuelve a intentarlo:
Busque errores de validación de certificados, mensajes de puerta de enlace inaccesible, fallos de autenticación o errores de inicio de complementos. Evite publicar registros completos sin revisarlos, ya que pueden contener nombres de servidores, nombres de usuario, rutas de certificados y detalles de red.
WireGuard en Pardus: utilice la compatibilidad nativa con NetworkManager.
WireGuard es diferente de los tipos de VPN basados en complementos mencionados anteriormente. La documentación oficial de VPN de NetworkManager indica que WireGuard es compatible de forma nativa, y la referencia de configuración de NetworkManager expone propiedades específicas de WireGuard, como claves privadas, pares, puntos finales, direcciones IP permitidas y mantenimiento de conexión persistente.
Si tiene una configuración de WireGuard, es preferible importar o crear un perfil de NetworkManager WireGuard con los valores exactos proporcionados por su administrador. Preste especial atención a AllowedIPs: determina qué prefijos de destino se envían al par. Una configuración que contenga 0.0.0.0/0y ::/0generalmente se considera un túnel completo; los prefijos más estrechos indican un túnel dividido.
Cuándo dejar de solucionar problemas de NetworkManager y cambiar de enfoque.
NetworkManager es una buena opción cuando la tecnología VPN cuenta con una integración mantenida con NetworkManager y el escritorio necesita un perfil persistente que los usuarios puedan activar o desactivar fácilmente. Cambie de enfoque cuando el proveedor requiera funcionalidades que su complemento de NetworkManager no exponga, cuando el cliente corporativo realice comprobaciones de estado del dispositivo o autenticación propietaria, o cuando su administrador admita explícitamente solo el cliente Linux del proveedor.
NetworkManager advierte que algunos complementos VPN de terceros ya no reciben soporte. Su página de soporte actual indica que el antiguo complemento Fortinet SSLVPN ha llegado al final de su ciclo de vida y sugiere OpenConnect como protocolo Fortinet compatible más antiguo, mientras que PPTP no recibe soporte y presenta vulnerabilidades criptográficas. Por lo tanto, un complemento visible en un repositorio de paquetes no es lo mismo que un protocolo que se deba implementar hoy mismo.
Autocomprobación final
Antes de dar por finalizada la configuración de la VPN de Pardus, desconéctese y vuelva a conectarse una vez y verifique el resultado nuevamente. Una buena configuración debería superar estas comprobaciones:
El perfil VPN esperado se activa sin errores de complemento ni autenticación.
nmcli connection show --activeMuestra el perfil de VPN o WireGuard mientras está conectado.
La ruta hacia un destino interno autorizado discurre a través del trazado previsto del túnel.
Los nombres DNS internos se resuelven cuando la organización lo espera.
Podrás acceder al menos a un servicio interno real que forma parte del propósito de la VPN.
Al desconectar la VPN, se elimina la ruta o el acceso privado, tal como se espera.
Si la conexión supera la autenticación pero falla en las comprobaciones de enrutamiento o DNS, no siga cambiando contraseñas ni certificados. Centre la investigación en las rutas, los dominios DNS, la política del servidor y el diseño de túnel dividido necesario. Si el protocolo requiere un complemento obsoleto o sin soporte, la solución más duradera es migrar a una tecnología VPN compatible en lugar de intentar que funcione la antigua.