Configurar un volumen de datos cifrado en SUSE Linux Enterprise Server es más sencillo si se divide el proceso en dos capas. LUKS (Linux Unified Key Setup) protege un dispositivo de bloques, como un disco o una partición. Tras desbloquear dicho dispositivo, Linux expone un dispositivo mapeado normal en /dev/mapper/, donde se puede crear un sistema de archivos y montarlo como cualquier otro almacenamiento.
Esta guía utiliza un disco secundario dedicado, /dev/sdb, como ejemplo. El volumen montado aparecerá en /data/securey la asignación desbloqueada se llamará securedata. Reemplace esos nombres con los valores de su servidor.
Nota de versión: el flujo de trabajo de línea de comandos que se muestra a continuación es adecuado para las versiones actuales de SUSE Linux Enterprise Server que incluyen cryptsetup. La documentación de SUSE Linux Enterprise Server 16.0 publicada en 2026 incluye soporte para almacenamiento cifrado en Cockpit, mientras que la Guía de seguridad y endurecimiento de SLES 15 SP7 documenta particiones cifradas basadas en LUKS en YaST. Aquí se utiliza la ruta de CLI porque hace visible cada capa de almacenamiento y facilita la resolución de problemas. Consulte la documentación de SUSE Linux Enterprise Server 16.0 y la guía de cifrado de SLES 15 SP7 para obtener la documentación del proveedor.
Qué hace LUKS y qué no hace
LUKS es el formato estándar de Linux para dispositivos de bloques cifrados en disco. Almacena metadatos de cifrado en una cabecera LUKS y permite que un volumen cifrado tenga múltiples credenciales de desbloqueo. Normalmente cryptsetup, se crea LUKS2 a menos que se solicite explícitamente otro formato.
El cifrado protege los datos en reposo. Si alguien roba un disco apagado, no debería poder leer los datos cifrados sin una clave o contraseña válida. Sin embargo, una vez desbloqueado y montado el volumen, los permisos habituales de Linux controlan el acceso. LUKS no protege los archivos de un proceso que ya tiene acceso legítimo al sistema de archivos montado.
Antes de comenzar
Prepare estos elementos antes de ejecutar comandos de almacenamiento destructivos:
- Un disco o partición vacía dedicada. Esta guía utiliza
/dev/sdb.
- Acceso de root a través
sudode una shell de root.
- La
cryptsetuputilidad. Compruébelo con cryptsetup --version. Si no está instalada, instale el paquete mediante su proceso habitual de gestión de software de SUSE.
- Una contraseña segura que puedas recuperar a través del proceso de credenciales aprobado por tu organización.
- Una copia de seguridad actualizada de todo lo importante que haya en el dispositivo de destino.
Advertencia crítica: cryptsetup luksFormat se escribe una nueva cabecera LUKS y los datos existentes en el dispositivo de destino se vuelven inaccesibles. SUSE también advierte que convertir una partición existente en almacenamiento cifrado en un sistema en funcionamiento destruye los datos de dicha partición. No continúe hasta haber identificado correctamente el dispositivo de destino.
Paso 1: Identifique el disco correcto.
Comience por enumerar los dispositivos de bloques:
lsblk -o NAME,SIZE,FSTYPE,TYPE,MOUNTPOINTS
lsblk -f
Compruebe el tamaño, el nombre del dispositivo, el sistema de archivos existente y los puntos de montaje. En este ejemplo, /dev/sdbse trata de un disco independiente de 20 GB sin sistema de archivos montado. Su servidor podría utilizar en su lugar una partición como /dev/sdb1, un nombre NVMe como /dev/nvme1n1p1, o un disco virtual como /dev/vdb.
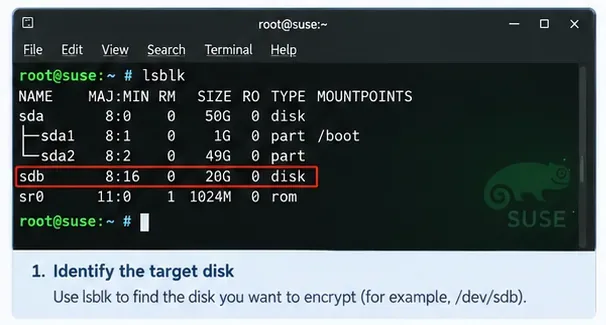
Leyenda: Verifique el dispositivo de destino por nombre, tamaño y estado de montaje antes de ejecutar cualquier comando de formateo LUKS.
No identifique un disco únicamente por su letra. Los nombres de los dispositivos pueden cambiar tras modificaciones en la configuración del hardware o de la máquina virtual. Antes de ejecutar comandos que puedan dañar el sistema, compare la información lsblkcon el inventario de almacenamiento, la configuración del hipervisor o la información de presentación de la SAN.
Paso 2: Inicializar el dispositivo con LUKS
Cree el contenedor cifrado:
sudo cryptsetup luksFormat /dev/sdb
luksFormatInicializa los metadatos LUKS y solicita confirmación y una contraseña. La configuración predeterminada de cryptsetup es LUKS2. Posteriormente, puede inspeccionar el resultado con:
sudo cryptsetup luksDump /dev/sdb
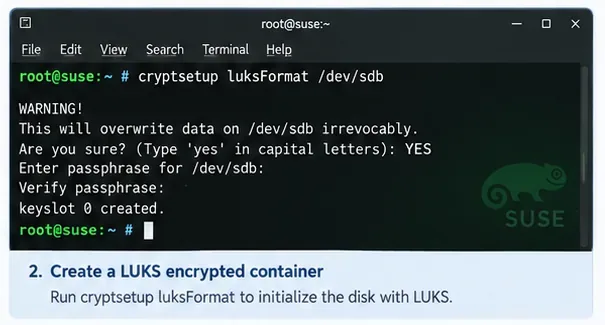
Leyenda: El paso de formato LUKS es destructivo, por lo que cryptsetup solicita una confirmación explícita antes de crear el contenedor cifrado.
Evite agregar opciones de cifrado, tamaño de clave o PBKDF solo porque las vio en un tutorial antiguo. Cryptsetup y SUSE ofrecen configuraciones predeterminadas modernas, y modificarlas sin un requisito documentado puede reducir la compatibilidad o dificultar la recuperación.
Paso 3: Abra el dispositivo cifrado.
Un contenedor LUKS no se puede formatear con un sistema de archivos normal hasta que se desbloquee. Ábralo y cree una asignación de device-mapper llamada securedata:
sudo cryptsetup open /dev/sdb securedata
Después de introducir la contraseña, el mapeo descifrado aparece como:
/dev/mapper/securedata
Puedes confirmarlo con:
sudo cryptsetup status securedata
lsblk -f
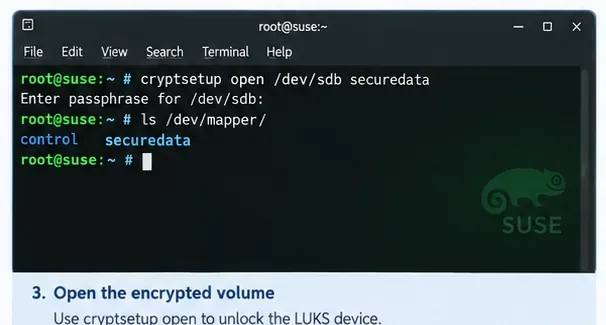
Leyenda: Al desbloquear el contenedor LUKS se crea un dispositivo de bloques mapeado con el nombre securedataespecificado /dev/mapper.
Paso 4: Crear un sistema de archivos en la asignación desbloqueada.
La capa LUKS cifra bloques; no proporciona directorios ni archivos por sí misma. Cree el sistema de archivos en el dispositivo mapeado, no en el disco cifrado sin procesar. Este ejemplo utiliza ext4:
sudo mkfs.ext4 /dev/mapper/securedata
Si su estándar de almacenamiento requiere XFS u otro sistema de archivos compatible, utilice ese en su lugar. La regla importante es que el sistema de archivos pertenece a /dev/mapper/securedata, mientras que /dev/sdbpermanece el contenedor LUKS cifrado.
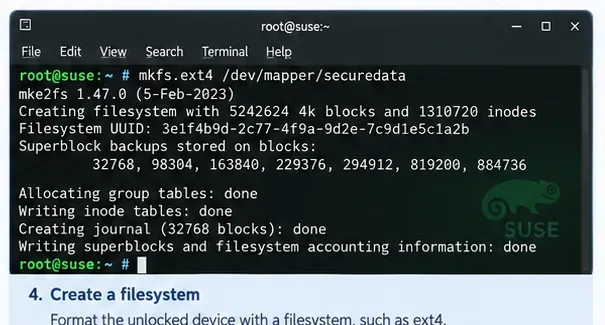
Leyenda: Cree el sistema de archivos Linux normal dentro del mapeo desbloqueado, no directamente en el disco de respaldo cifrado.
Paso 5: Cree un punto de montaje y pruebe el volumen.
Crea un directorio y monta el nuevo sistema de archivos:
sudo mkdir -p /data/secure
sudo mount /dev/mapper/securedata /data/secure
df -h /data/secure
En este punto, el volumen ya está listo para usar. Si su entorno lo permite, cree un archivo de prueba pequeño, léalo y luego elimínelo. Esto verifica la ruta completa desde el desbloqueo de LUKS a través del sistema de archivos hasta el directorio montado.
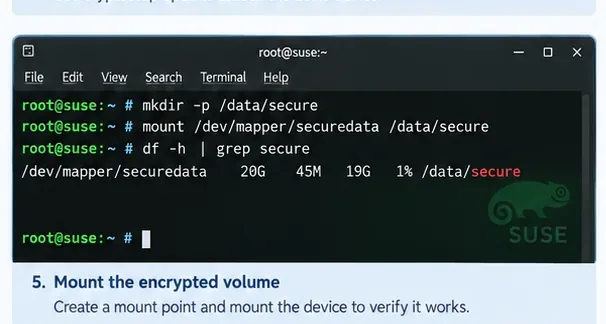
Leyenda: Una prueba de montaje exitosa confirma que la asignación descifrada y su sistema de archivos son utilizables antes de configurar el comportamiento de arranque.
Paso 6: Registrar UUID estables
Para una configuración persistente, es preferible usar identificadores estables en lugar de asumir que el disco siempre se llamará /dev/sdb. Muestre tanto el UUID de LUKS como el UUID del sistema de archivos:
sudo blkid /dev/sdb
sudo blkid /dev/mapper/securedata
El dispositivo sin procesar debe informar un tipo como crypto_LUKS. El dispositivo mapeado debe informar el tipo de sistema de archivos y su propio UUID. Es importante distinguir entre estos dos UUID: el UUID de LUKS identifica el contenedor cifrado, mientras que el UUID del sistema de archivos identifica el sistema de archivos dentro del mismo.
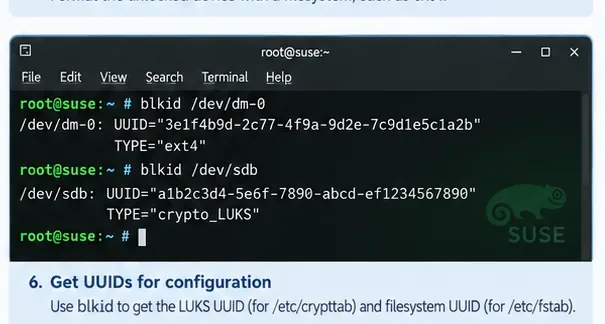
Leyenda: El contenedor cifrado y el sistema de archivos que contiene tienen identificadores separados que cumplen diferentes funciones de configuración.
Paso 7: Configurar el desbloqueo y el montaje al arrancar.
En los sistemas Linux basados en systemd, /etc/crypttabdescribe los dispositivos de bloques cifrados que deben abrirse durante el arranque. Una entrada básica que solicita una contraseña tiene cuatro campos: nombre de la asignación, dispositivo cifrado, archivo de clave y opciones.
Utilizando el UUID de LUKS del paso anterior, un ejemplo de entrada es:
securedata UUID=<LUKS-UUID> none luks
Luego, agregue el sistema de archivos montado a /etc/fstab. Puede hacer referencia al dispositivo mapeado o a su UUID del sistema de archivos. La guía de SUSE SLES 15 SP7 señala que YaST suele usar el nombre del dispositivo mapeador para los puntos de montaje LUKS recién configurados porque funciona de manera robusta con los generadores de systemd. Una entrada sencilla es:
/dev/mapper/securedata /data/secure ext4 defaults 0 2
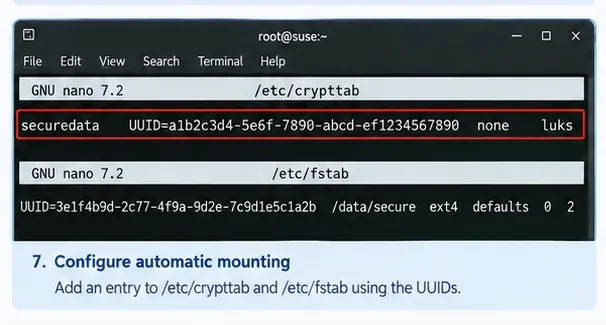
Leyenda: La crypttabentrada abre el contenedor cifrado, mientras que la fstabentrada monta el sistema de archivos expuesto a través del dispositivo mapeador.
Antes de reiniciar, compruebe si hay errores simples. Puede ejecutar:
sudo systemctl daemon-reload
sudo mount -a
mount -aAyuda a detectar muchos fstabproblemas, pero no sustituye la comprobación de la secuencia real de desbloqueo durante el arranque.
Paso 8: Reinicie y verifique la ruta de arranque real.
Para un volumen de datos secundario ordinario, la edición /etc/crypttabsuele /etc/fstabser la configuración persistente clave. Reinicie el servidor y verifique que reciba la solicitud de contraseña esperada, que se abra la asignación LUKS y que se monte el sistema de archivos:
sudo reboot

lsblk -f
sudo cryptsetup status securedata
findmnt /data/secure
Si el dispositivo cifrado es necesario durante la fase inicial de initramfs (por ejemplo, porque contiene almacenamiento necesario antes de que el sistema de archivos raíz normal esté completamente disponible), su diseño también podría requerir la regeneración de initramfs dracut. No agregue una reconstrucción de initramfs de forma automática a cada configuración de volumen de datos; su necesidad depende de cuándo deba estar disponible el dispositivo durante el arranque.

Leyenda: Reconstruir initramfs con dracutes relevante para el almacenamiento cifrado de arranque temprano; un volumen de datos secundario normal puede que solo necesite crypttab, fstab, y una prueba de reinicio.
Respaldar el encabezado LUKS
El encabezado LUKS contiene metadatos críticos e información sobre la ranura de clave. Una vez que el volumen esté funcionando, considere realizar una copia de seguridad del encabezado sin conexión:
sudo cryptsetup luksHeaderBackup /dev/sdb --header-backup-file /root/securedata-luks-header.img
Luego, mueva la copia de seguridad a una ubicación protegida, separada del disco cifrado. Trate la copia de seguridad como información confidencial: una copia de seguridad con encabezado y una contraseña válida al momento de crearla pueden ser suficientes para descifrar el área de datos. El proyecto cryptsetup documenta este comportamiento en sus preguntas frecuentes oficiales .
Errores comunes que los principiantes deben evitar
| Error | Por qué es importante | Enfoque más seguro |
|---|
Ejecutándose luksFormaten el disco incorrecto | Los datos existentes se vuelven inaccesibles. | Primero, verifique el nombre del dispositivo, el tamaño, los puntos de montaje y el inventario de almacenamiento. |
Formateo /dev/sdbcon ext4 después de crear LUKS | Eso sobrescribe la capa LUKS en lugar de crear un sistema de archivos dentro de ella. | Correr mkfsen /dev/mapper/securedata. |
| Olvidar la contraseña | LUKS está diseñado para que los datos no puedan recuperarse fácilmente sin una clave registrada. | Utilice el proceso de recuperación de información confidencial aprobado por su organización y mantenga un material de recuperación probado. |
| Suponiendo que el cifrado reemplaza los permisos de Linux | Los datos montados están disponibles para los procesos con permisos suficientes del sistema operativo. | Mantenga la propiedad, los permisos, la política de SELinux/AppArmor y los controles de la aplicación adecuados. |
| Uso de nombres de dispositivos inestables en la configuración de arranque | Las letras del disco pueden cambiar. | Utilice UUID o nombres de mapeadores estables cuando corresponda. |
| Omitir una prueba de reinicio | El montaje manual puede funcionar incluso cuando la configuración de arranque es incorrecta. | Pruebe la secuencia de reinicio real durante una ventana de mantenimiento. |
YaST y Cockpit son alternativas válidas.
Si prefiere un flujo de trabajo gráfico, SUSE ofrece interfaces de administración compatibles. La Guía de seguridad y protección de SLES 15 SP7 documenta las particiones cifradas en el Particionador experto de YaST. La documentación de SUSE Linux Enterprise Server 16.0 también describe la configuración de particiones cifradas en Cockpit, incluyendo una contraseña y opciones de cifrado. Si su entorno operativo requiere estas herramientas, consulte la documentación del Particionador experto de SLES 15 SP7 o la guía de administración de Cockpit de SLES 16.0 .
Verificación final
Una configuración exitosa debería resistir más de un comando. Debería poder reiniciar, desbloquear el volumen mediante el método previsto, confirmar que la securedataasignación está activa, verificar /data/secureque está montado y leer los archivos esperados. También debería saber dónde se almacenan el proceso de recuperación de la frase de contraseña y la copia de seguridad del encabezado LUKS.
Este es el modelo mental útil que conviene tener en cuenta: el disco físico contiene un contenedor LUKS; al desbloquearlo se crea un dispositivo de mapeo; este dispositivo contiene el sistema de archivos; y el sistema de archivos se monta en un directorio. Una vez que se comprenden estas capas, la mayoría de los problemas de LUKS se vuelven mucho más sencillos.